
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 prmawyer/log4shell-vulnerable-app
Log4Shell(CVE-2021-44228)에 취약한 Spring Boot 웹 애플리케이션.
 americooo/pentest-writeups
Kioptrix Level 1 분석글 - CVE-2003-0201 Samba trans2open
 pallangyo98/trickster-htb
이 보고서는 PrestaShop의 XSS(CVE-2024-34716)를 통해 Trickster를 악용하여 www-data 접근 권한을 획득하고, james로 SSH 접속하기 위한 데이터베이스 자격 증명을 추출하는 과정을 자세히 설명합니다. Docker에서는…
 navya240/intel471-threat-hunting-cve-2023-46604
Elastic SIEM, 취약점 인텔리전스, 사후 익스플로잇 탐지를 활용해 CVE-2023-46604를 조사한 첫 실습형 Intel 471 위협 헌팅 워크숍 경험
 magpieryl/cve-2024-3094-backdoor-env-container
CVE-2024-3094 sshd 백도어 인스턴스를 실행하는 컨테이너 환경으로, https://github.com/amlweems/xzbot 프로젝트와 함께 작동합니다. Docker가 아니라 chroot로 구현되었습니다.

 horkimhab/cve-2026-14191
CVE-2026-14191 - 초안
 gopeshkachhadiya/windows-2
실습형 Windows 7 랩으로, BlueKeep (CVE-2019-0708) 취약점의 실제 영향을 실용적인 익스플로잇 및 보안 분석을 통해 시연하도록 설계되었습니다.
 gokul-krishnan-v-r/cve-2024-53900
Mongo Vulnub Lab...해킹해 보세요.....!
 swoon69/cve-2025-59287-exercise-use
WSUS 데이터베이스에 악의적인 역직렬화 페이로드를 주입하여 WSUS에서 인증되지 않은 원격 코드 실행(RCE)을 가능하게 하는 CVE-2025-59287을 시연하는 퍼플 팀 훈련 스크립트입니다.
 seinab-ibrahim/follina-vulnerability-cve-2022-30190-exploit-analysis
Follina(CVE-2022-30190) Microsoft Office 취약점에 대한 탐구로, 상세 분석, 통제된 실험실 환경에서의 PoC(개념 증명) 악용, 그리고 완화 전략을 포함합니다. 교육 및 연구 목적으로만 사용하십시오.
 rootdirective-sec/cve-2026-33626-lab
LMDeploy의 비전-언어 이미지 로더에서 CVE-2026-33626 SSRF를 재현하는 Docker Compose 랩. 취약한(0.12.0) 및 패치된(0.12.3) 동작을 PoC 스크립트와 내부 카나리아 서비스로 비교합니다.
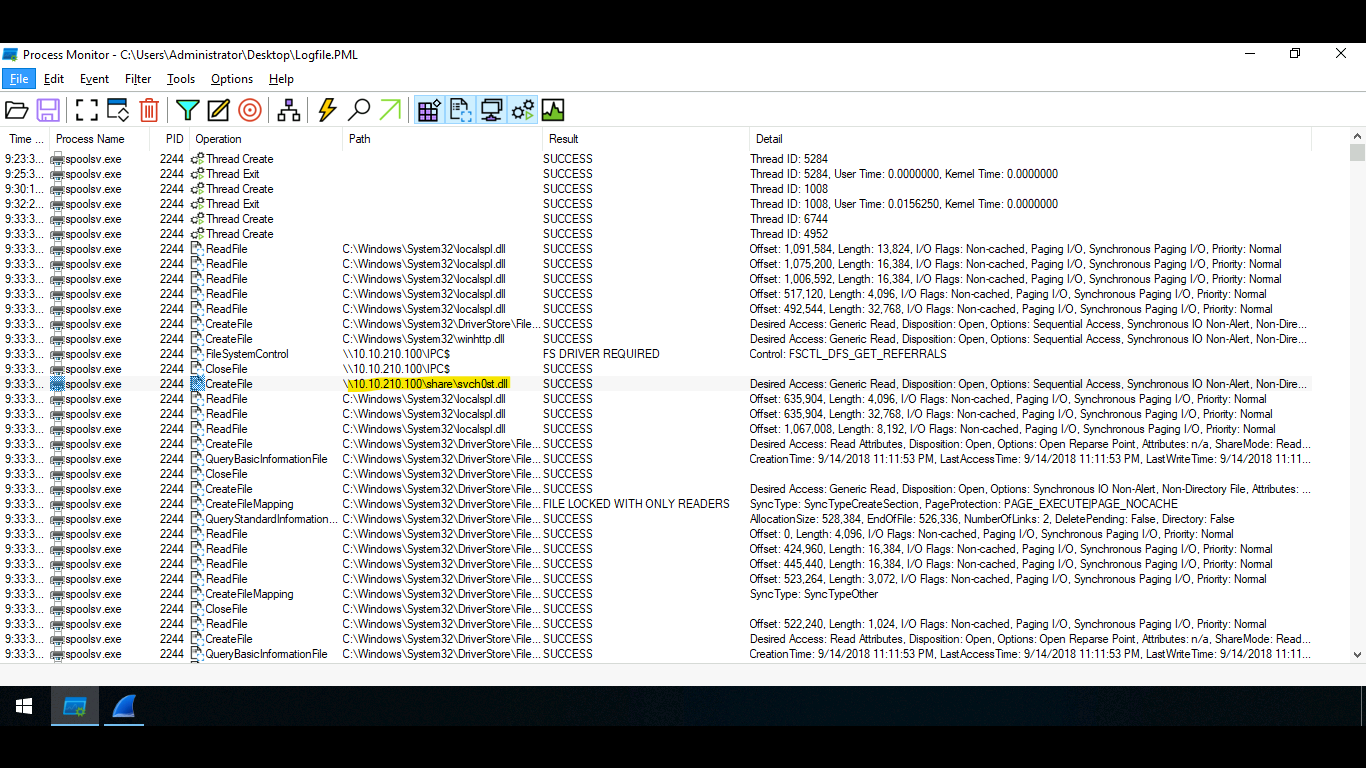 r1skkam/printnightmare
PrintNightmare(CVE-2021-1675) 및 (CVE-2021-34527)로 알려진 취약점에 대해 알아보세요.
 niokagi/react-cve-2025-55182
Next.js Server Actions 내 CVE-2025-55182 취약점 테스트 및 분석
 mgueye3/log4shell
이 저장소는 안전하고 통제된 가상 머신 내에서 실제 Log4Shell(CVE-2021-44228) 취약점을 악용한 사이버 보안 과제 작업을 담고 있습니다. 이 프로젝트는 숨겨진 플래그를 검색하기 위한 여러 익스플로잇 작업으로 구성된 Capture-the-Flag…
 laxmiyamkolu/sudo-privilege-escalation
CVE-2023-22809 Sudo 권한 상승 취약점의 교육용 시뮬레이션으로, 자동화된 Bash 익스플로잇 스크립트, 실습 매뉴얼, 통제된 Linux 환경을 위한 완화 지침을 포함합니다.
 jandelima/cve-2025-55182-poc-test
React Server Components를 사용하는 Next.js 16.0.0에 대한 CVE-2025-55182 원격 코드 실행을 시연하는 재현 가능한 랩으로, 외부 익스플로잇 실행 및 부작용 검증을 포함합니다.
 hn1e13/test-mcp
CVE-2025-54135 재현을 위한 레포지토리








