
 #1

 snyk-labs/pdfjs-vuln-demo
이 프로젝트는 CVE-2024-4367에 보고된 PDF.js(pdfjs-dist) 라이브러리의 취약점을 악용하는 것을 시연하기 위한 개념 증명으로 제공됩니다.
 nishanthanand21/cve-2023-4911-poc
glibc의 ld.so 동적 로더에서 발생하는 취약점인 CVE-2023-4911의 영향을 입증하며 Looney Tunables와 관련된 위험을 노출하는 개념 증명(PoC)을 포함하는 저장소입니다.
 marcourbano/cve-2021-44228
CVE-2021-44228용 PoC.
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 환경
 yumeae/bootstrap-with-xss
Bootstrap XSS를 위한 PoC (CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 unclesocks/cyberresponders
CyberResponders는 터미널 기반의 사이버 보안 훈련 게임으로, 플레이어가 다양한 사이버 사고 시나리오에 대응할 수 있게 해줍니다. 여기서 플레이어는 시스템이 완전히 손상되어 게임 오버가 되기 전에 올바른 명령을 입력할 수 있는 기회가 5번 주어집니다!
 trackflaw/cve-2024-10924-wordpress-docker
취약한 도커 컨테이너 - Really Simple Security (Free, Pro, Pro Multisite) 9.0.0 – 9.1.1.1 – 인증 우회 CVE-2023-50164
 anonymking/cve-2017-1000117
CVE-2017-1000117 취약점 재현 (PoC+Exp)
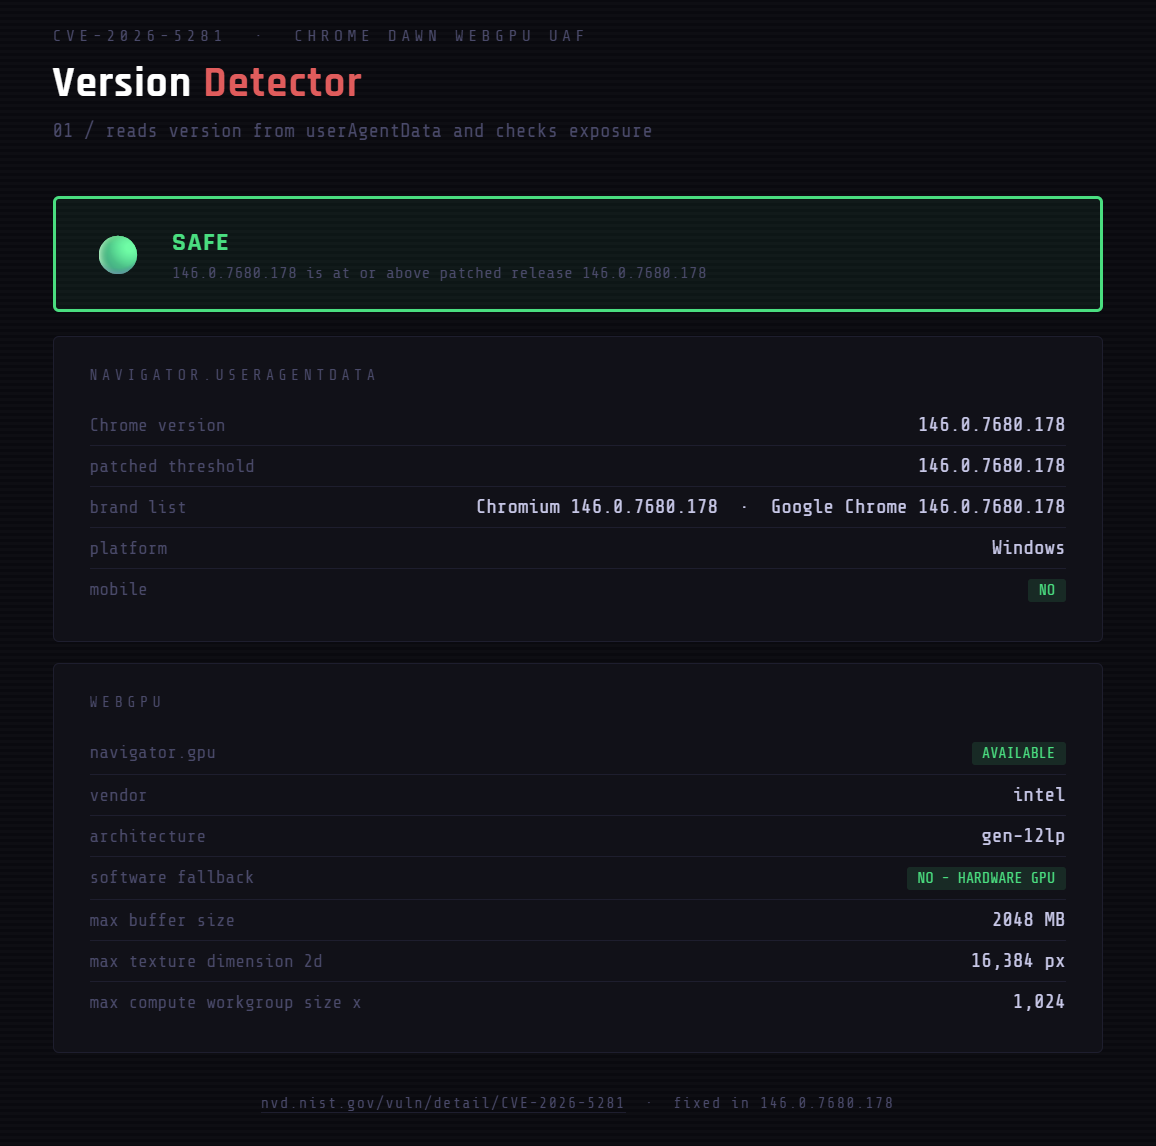 themalwareguardian/cve-2026-5281
CVE-2026-5281 (Chrome Dawn WebGPU UAF) 분석, 실습 검증 도구, 취약한 빌드와 패치된 빌드에 대한 재현 환경.
 infosecantara/cve-2025-14765-and-cve-2025-14766
Chrome 메모리 손상 취약점(CVE-2025-14765/14766)을 시뮬레이션하는 브라우저 기반 대화형 실습 환경으로, 안전한 보안 교육을 위해 실시간 메모리 시각화 및 payload 제작 기능을 제공합니다.
 sethwhy/bluedoor
Windows 7 시스템에서 EternalBlue 취약점(CVE-2017-0144)을 악용하여 숨겨진 플래그를 검색할 수 있습니까? 목표는 관리자 권한을 획득하고 Windows 보안 뒤에 저장된 플래그를 찾는 것입니다.
 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
경고: 이는 Jetpack < 13.9.1의 취약한 접근 제어(CVE-2024-9926)에 대한 익스플로잇을 테스트하기 위한 취약한 애플리케이션입니다. 실행 시 위험은 본인이 감수하십시오!
 horkimhab/cve-2026-6875
CVE-2026-6875
 xxxtectationxxx/react2shell-cve-lab
Docker에서 실행되는 자체 호스팅 취약한 Next.js 환경으로, CVE-2025-55182를 시뮬레이션하기 위한 것입니다. 교육용 보안 연구 및 CTF 연습을 위해 제작되었습니다.
 secvulnhub/cve-2025-32463-exploit
CVE-2023-42456에 대한 개념 증명(PoC) 익스플로잇으로, chroot 주입을 통한 sudo NSS 라이브러리 하이재킹으로 권한 상승을 시연합니다. 자동화된 버전 탐지, 페이로드 생성, 승인된 보안 테스트를 위한 chroot 탈출 기능을 포함합니다.
 bananoname/cve-2021-42013
Apache 2.4.50(CVE-2021-42013)의 경로 탐색 및 원격 코드 실행을 탐지하고 악용하는 Python 스크립트로, 대량 스캔 및 연습용 Docker 랩을 포함합니다.
 betan423/cve-2024-23334-poc
이 저장소는 CVE-2024-23334에 대한 개념 증명(POC)으로, 로컬 파일 포함(LFI)으로 이어지는 aiohttp의 버그를 재현하려는 시도를 보여줍니다.









