
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 layarkacasiber/cve-2021-42013
CVE-2021-42013 (Apache HTTP Server 경로 이동 및 RCE) 악용을 위한 Docker 기반 실습 환경, 보안 교육용 단계별 설정 지침 포함.
 horkimhab/cve-2026-46817
CVE-2026-46817 - 초안

 fernandotdalcin/thm-blue-writeup
TryHackMe의 Blue 방에 대한 Writeup — EternalBlue (MS17-010/CVE-2017-0143) 익스플로잇.
 dakerqirszh/cve-2021-3156
수정된 버전
 yan5ui/env-cve-2021-3975
CVE-2021-3975의 docker 환경 아티팩트
 vettrivel007/cve-2024-1086
CVE-2024-1086을 대상으로 하는 로컬 권한 상승 익스플로잇 개념 증명(PoC)으로, Linux 커널 v5.14~v6.6을 겨냥합니다. KernelCTF 이미지에서 99.4%의 성공률로 루트 셸을 획득합니다. 교육 연구 및 실험실 테스트 용도로 제작되었습니다.
 suz1n/whs3_vulhub
CVE-2017-8386 Git-Shell 샌드박스 우회 취약점에 대한 PoC
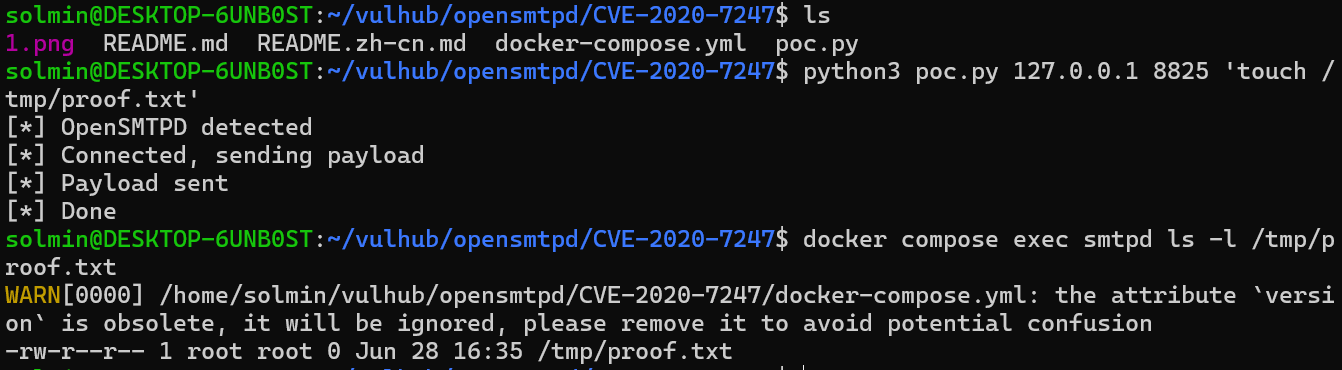 solmin111/opensmtpd-cve-2020-7247-
Docker 기반 실습 환경으로, OpenSMTPD 6.6.1p1에서 CVE-2020-7247 원격 코드 실행을 시연하며 교육용 보안 테스트를 위한 Python PoC가 포함되어 있습니다.
 sarjanpatel22/siem-threat-detection-lab
블루팀 SIEM 랩: Wazuh 4.7.5가 7가지 시뮬레이션 공격(SSH 무차별 대입 공격, Slowloris DoS / CVE-2007-6750, 웹 공격)을 실시간 MITRE ATT&CK 매핑과 함께 탐지 — 3,726개 이상의 알림.
 salt318/cve-2025-1974
WHS3기 가상화 취약한(CVE) Docker 환경 구성 과제
 renewablehacking/cve-2026-45321-tanstack
npm 공급망 공격, CI/CD 악용, CVE-2026-45321을 통한 설치 시점 코드 실행을 시뮬레이션하는 교육용 랩. 종속성 손상 및 라이프사이클 후크 악용을 이해하기 위한 실습형 방어적 보안 연구.
 rayngnpc/cve-2022-26923-rayng
CVE-2022-26923 악용
 oxben10/cve-2013-0156
이 스크립트는 PentesterLab에서 CVE-2013-0156 익스플로잇 챌린지를 해결하기 위해 특별히 설계되었습니다.
 oscerd/cve-2026-40048
CVE-2026-40048 재현기: Apache Camel camel-pqc FileBasedKeyLifecycleManager 안전하지 않은 역직렬화 (RCE)
 nskath/cve-2024-21513
CVE-2024-21513용 PoC
 mtaha-sec/bash-apocalypse
셸쇼크(Shellshock, CVE-2014-6271) 재현 - 수백만 대의 서버를 위험에 빠뜨린 배시(bash) 취약점. 자동화된 익스플로잇 툴킷 + Burp Suite 방법론 + Docker 랩. 보안 연구 및 교육 목적으로 제작됨. 공격적 보안 포트폴리오…
 madhantr0/http2-security-lab
HTTP/2 공격 시뮬레이션 및 방어 랩 - Slowloris, Rapid Reset(CVE-2023-44487), HPACK Bomb 공격과 5중 방어 계층. 순수 Python과 raw 소켓 및 h2 라이브러리로 구축.








