
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 abraxas/cve-2026-105221-gist-tls
CVE-2026-105221 - gist RubyGem - 높음 - MITM - GitHub OAuth 토큰 탈취
 nth347/mediawiki-cve-2026-100382
MediaWiki ExternalData의 #get_program_data에서 발생하는 인증되지 않은 인자 주입 RCE인 CVE-2026-100382를 재현하는 Docker 랩으로, PoC 페이로드와 패치 검증을 포함합니다.
 abhaybansal16/cve-2025-55182-lab
React Server Components Flight Protocol의 인증되지 않은 RCE인 CVE-2025-55182(React2Shell)를 재현하는 Docker 기반 랩으로, PoC 익스플로잇과 패치된 버전 비교를 포함합니다.
 abraxas/cve-2026-84753
CVE-2026-84753에 대한 개념 증명 익스플로잇 및 실습 환경으로, Mail Mint <= 1.31.0에서 mint-form-submit REST 엔드포인트를 통한 인증되지 않은 PHP 객체 주입 취약점입니다.
 horkimhab/cve-2026-91843
CVE-2026-91843에 대한 교육용 CVE 연구 저장소로, 승인된 실습 및 훈련 환경을 위한 취약점 분석과 개념 증명 자료를 제공합니다.
 horkimhab/cve-2016-3223
CVE-2016-3223에 대한 교육용 개념 증명(proof-of-concept) 저장소로, 격리된 환경에서의 승인된 보안 연구, 취약점 인식 제고, 실습 기반 테스트를 위한 것입니다.
 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell 취약점을 처음부터 끝까지 재현: 악용부터 복구까지
 feartheploto/gitlab-cve-2023-7028
취약한 GitLab 인스턴스를 모의 재현한 것으로, CVE-2023-7028 비밀번호 재설정 하이재킹을 재현합니다. 배열 기반 이메일 매개변수 악용과 계정 탈취를 시연합니다. 교육용 랩 환경에서만 사용하세요.
 adisasoc/cve-2024-49138-soc-investigation
SOC의 CVE-2024-49138 악용 조사: 무차별 대입 공격 활동, PowerShell 실행, 악성 페이로드 분석, 권한 상승, 그리고 침해 대응을 포함합니다.
 silocityit/cve-2021-4034-playground
CVE-2021-4034 기반의 실습형 바이너리 익스플로잇 챌린지로, 통제된 환경에서 권한 상승 기법을 연습하도록 설계되었습니다.
 nix-xin/vuln4japi
취약한 Java 기반 REST API로, CVE-2021-44228(log4shell)을 시연하기 위한 도구입니다.
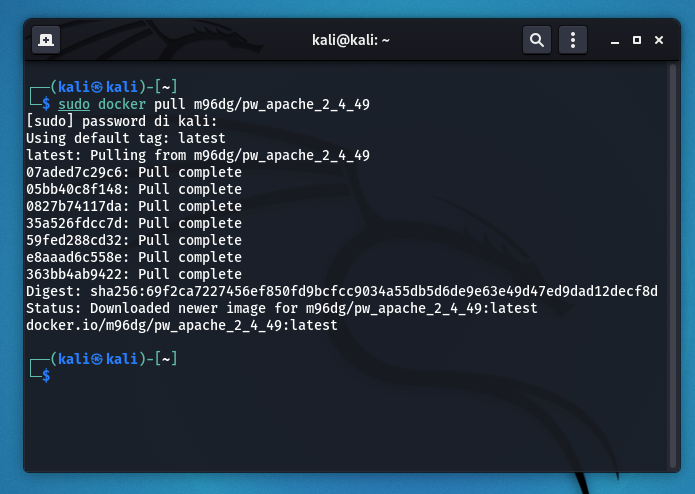 m96dg/cve-2021-41773-exercise
# Apache 2.4.49 경로 탐색(CVE-2021-41773) 실습 랩 Docker, Nmap 스캐닝, curl을 사용하여 Apache 2.4.49 경로 탐색(CVE-2021-41773)을 악용하고 플래그를 검색하는 실습형 랩입니다.
 amusedx/cve-2026-22686
CTF 챌린지로, JavaScript 실행 환경의 소스 코드 리뷰를 통한 샌드박스 탈출에 초점을 맞추며, 실습형 취약점 분석 및 익스플로잇 연습을 위해 설계되었습니다.
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose 설정으로 nginx-ui 인증 누락 취약점을 시연합니다.
 p0dalirius/awesome-rce-techniques
다양한 앱에서 원격 코드 실행을 달성하기 위한 단계별 기법의 Awesome 목록!


 romainthomas/reverse-engineering-workshop
리버스 엔지니어링 워크숍을 위한 슬라이드 및 실습 자료








