
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
 all3njk/nextjs_cve-2025-29927
x-middleware-subrequest 헤더 우회를 통해 Next.js 13.4.19에서 보호된 경로에 무단 액세스를 허용하는 방법을 보여줍니다. 설정, 정상 흐름 및 curl 기반 악용 단계를 포함합니다.
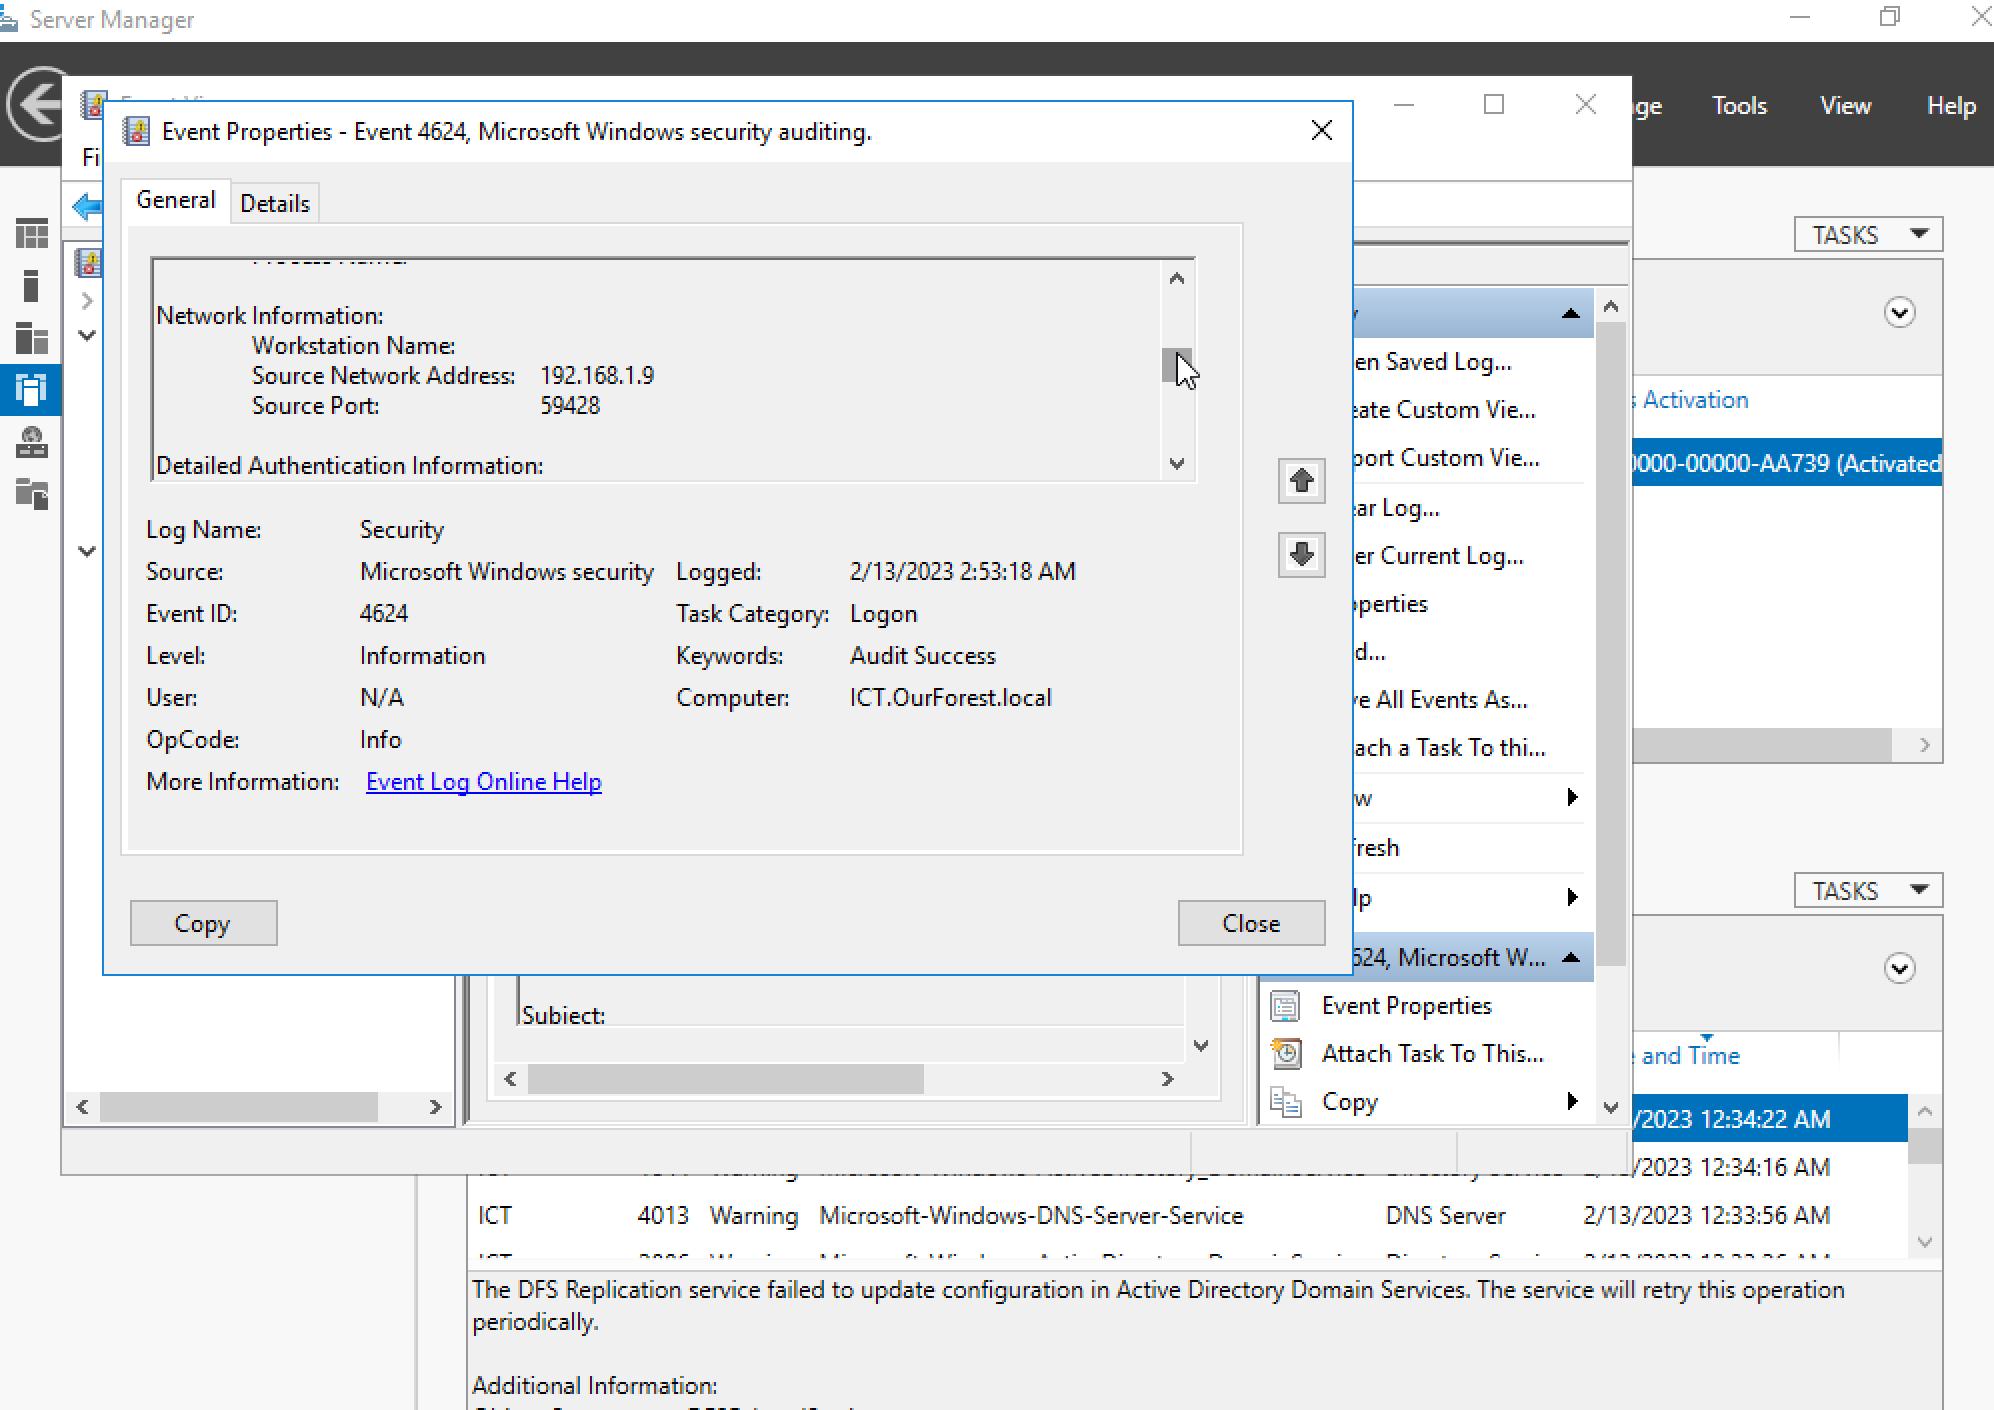 jolynngsc/zerologon_cve-2020-1472
Kali Linux 및 Impacket 도구를 사용하여 Windows Server 2016에서 Zerologon 취약점(CVE-2020-1472)을 시뮬레이션, 탐지 및 완화하는 단계별 실습 가이드입니다.
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
패치 관리자
 gonzabot/kernel-exploit-dirtycow
실습 — Dirty Cow CVE-2016-5195를 통한 권한 상승 | 4Geeks Academy
 fomovet/cve-2025-24071
CVE-2025-24071에 대한 POC
 facundomfernandez/pentesting-obioba
블랙박스 침투 테스트: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). 루트 권한 상승. 실행 및 기술 보고서
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
CVE-2020-25213(WordPress File Manager Plugin RCE)의 공격 및 대응을 보여주는 교육용 사이버 보안 프로젝트입니다. 통제된 실습 환경에서 악성코드 시뮬레이션, VAPT 분석, 보안 패치 구현을 포함합니다.
 yusufdalbudak/cve-2026-42945
NGINX 재작성 취약점(CVE-2026-42945) 훈련을 위한 도커화된 실습 환경으로, 취약 인스턴스와 패치된 인스턴스, 정상 테스트 스크립트, 구성 감사 실습을 포함합니다.
 trinadh-dasari-cyber/eternalblue-ms17-010-research
격리된 AWS EC2 실습 환경에서 CVE-2017-0144 (EternalBlue)의 통제된 재현 — 익스플로잇 분석, Wireshark 트래픽 캡처 및 MITRE ATT&CK 매핑
 s41r4j/cve-2025-48384
GIT 취약점 | 클로닝 시 캐리지 리턴 및 RCE
 nikolas-charalambidis/cve-2021-44228
악명 높은 CVE-2021-44228 취약점의 간단한 시뮬레이션입니다.
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL 인증 우회 홈 랩
 narosec/cve-2021-33699_task_hijacking
안드로이드 작업 하이재킹(CVE-2021-33699) 공격 실습 앱 - 공격자 및 피해자 구성 요소 포함, 실습형 모바일 보안 교육용
 mlbrilliance/aurora-demo-lockfile
AURORA 데모 대상 — 의도적으로 취약한 lockfile (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 mehedi-hasan-sami98/dvwa-zap-pentest
OWASP ZAP을 사용한 DVWA 웹 애플리케이션 보안 평가 — 취약점 스캐닝, RCE(CVE-2012-1823) 분석 및 수정 보고서.
 m0nk3ygod/cve-2026-34040-poc
CVE-2026-34040의 실험실 재현: 초대형(>1MB) 요청 본문을 사용하여 Docker/Moby AuthZ 플러그인을 우회하고 호스트 액세스 권한이 있는 특권 컨테이너를 생성합니다.
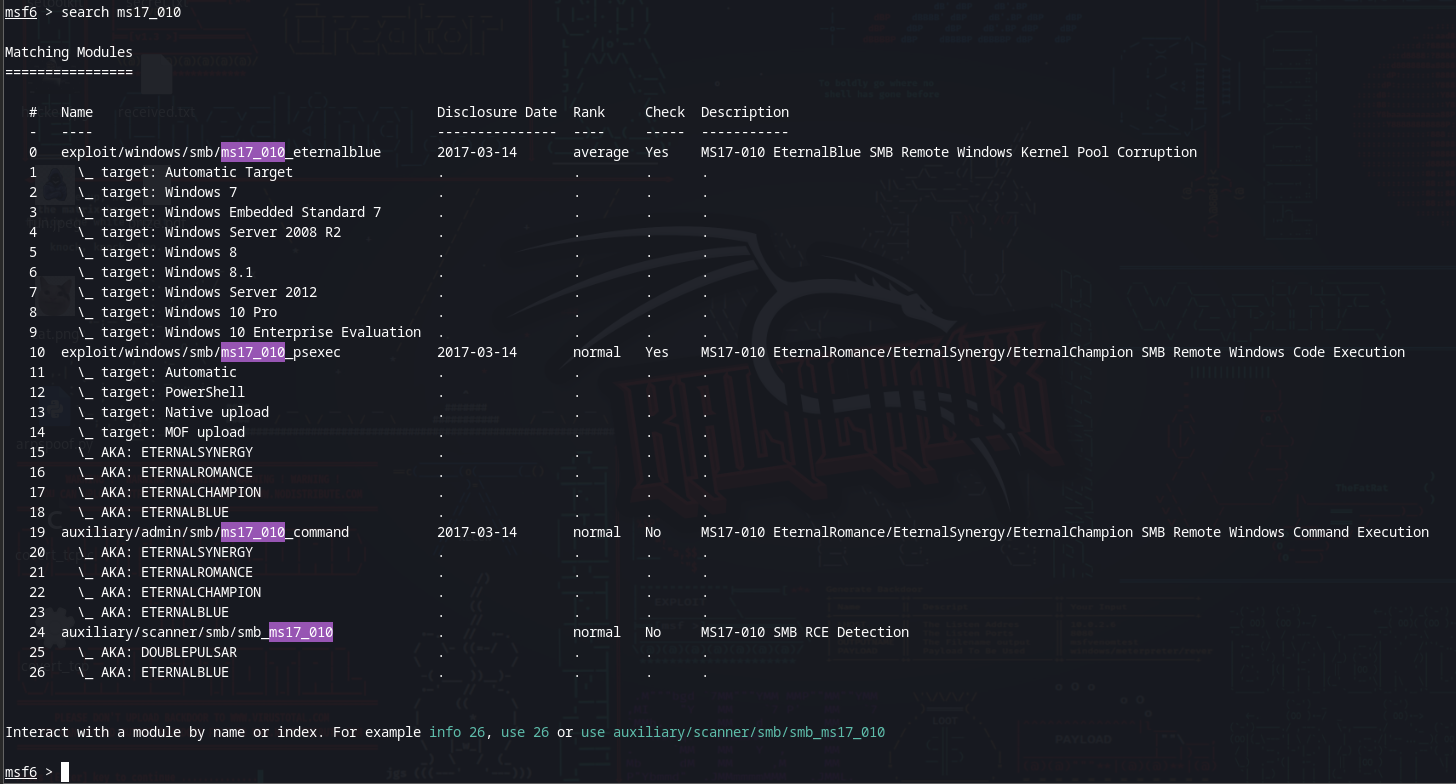 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
EternalBlue exploit (CVE-2017-0144)을 사용하여 Windows 7 SMB 프로토콜을 대상으로 Metasploit을 활용한 단계별 실습 가이드로, 설정, 익스플로잇 및 완화 단계를 포함합니다.
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
CVE-2024-25600(Bricks Builder WordPress 비인증 RCE)을 위한 스캐너 및 PoC입니다. 취약한 사이트를 탐지하고 검증합니다. Oblivion의 보안 연구입니다.








