
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 인증되지 않은 DB 덤프/복원 (admin_api_key fail-open). 랩 + PoC, e2e 검증 완료.
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 echosecure/vuln-chain-lab
PoC Docker lab: 파일 업로드 우회 + 저장형 XSS를 연쇄하여 관리자 계정 생성. 침투 테스터를 위한 교육 자료.
 pcmkuit/cve-2021-44228---log4shell-analysis
Apache Log4j2 JNDI 주입 취약점에 대한 기술 심층 분석. 정적 코드 분석, 패치 비교, 공격 벡터(LDAP/RMI/DNS), 그리고 기업 환경 완화 지침을 제공합니다.
 nefhara/cve-2022-26923
자동화된 CVE-2022-26923 악용 (Certifried)
 muharremk0/info-sys-security-cve-2025-55182
CVE-2025-55182(React2Shell)를 분석하기 위한 학술 랩으로, 취약하고 패치된 React Server Components 환경, 익스플로잇 셸, 자동화된 평가 시나리오, 포괄적인 보안 보고서를 포함합니다.
 milad-rafie/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkit-s-pkexec-cve-2021-4034
소프트웨어 취약점 및 완화 대학 과정으로, 이 취약점으로 인한 악용과 수정 방법을 보여줍니다.
 meirelez/ssr-dnssec
이 저장소에서는 CVE-2023-50387에 대한 POC를 제작하기 위해 사용된 파일을 찾을 수 있습니다.
 maxime288/cve-2026-8838-rce
CVE-2026-8838에 대한 교육용 PoC로, Amazon Redshift Python Driver의 vector_in()에서 안전하지 않은 eval()을 통해 발생하는 심각한 RCE 취약점입니다. 기술적 분석, 공격 벡터 및 완화 지침을 포함합니다.
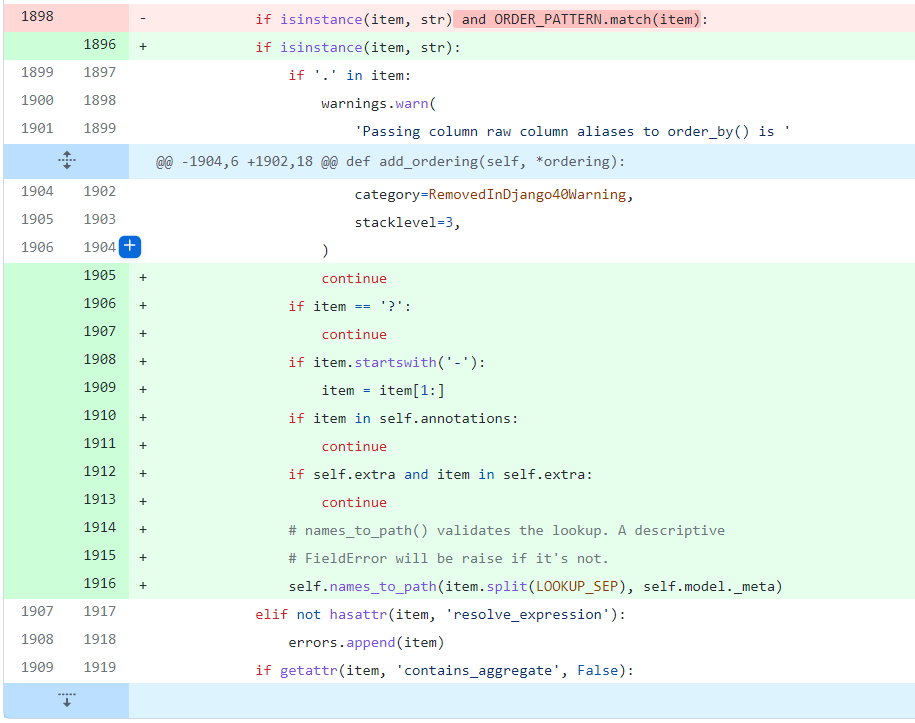 luuanhduc/cve-2021-35042
Django SQL 인젝션 취약점
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
이 저장소는 Windows 11 디바이스에서 Microsoft Defender for Endpoint를 배포하는 방법(로컬 스크립트를 통한 온보딩, 디바이스 검색 활성화, Log4j2 탐지(CVE-2021-44228) 구성, 인시던트 대응 워크플로 검증 포함)을…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
# CVE-2023-25157/25158 GeoServer 및 GeoTools SQL 인젝션을 위한 Docker 기반 취약 실습 환경 및 상세 PoC 보고서 — 검증된 4가지 공격 벡터 및 분석 포함
 danielazulayy/ctf-2021
See Security College의 HDE 64 학생들을 위한 CTF. JWT (웹 부분) 및 CVE-2021-3156 (LPE 부분)을 익스플로잇합니다.
 codepumpking/log4shell-poc
log4shll 취약점(CVE-2021-44228)에 대한 POC
 trnguyen03/activemq-ids-ips-lab
GVM, Nmap, Snort, iptables 및 UFW를 사용하여 Apache ActiveMQ RCE(CVE-2023-46604)를 탐지하고 방지하기 위한 IDS/IPS 랩.
 sudoand3rs0n/cve-2025-5548
교육용 저장소로, CVE-2025-5548(FreeFloat FTP Server 버퍼 오버플로우)의 분석 및 익스플로잇 과정을 문서화합니다. 재사용 가능한 취약점 분석 방법론, 정적 리버스 엔지니어링, 단계별 익스플로잇, 그리고 퍼징 및 디버깅 기법을 포함한…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Redis RCE 취약점을 활용한 홈 랩: 단 하나의 Docker로 레드 팀 및 침투 테스트 교육을 위해
 netw0rk7/cve-2017-12615-home-lab
CVE-2017-12615 Tomcat: JSP 업로드를 통한 원격 코드 실행 - 레드 팀 및 침투 테스트용 홈 랩








