
 #1

 taktak0x/htb-nanocorp-cve-2024-0670
CheckMK Agent MSI 복구를 악용하여 NanoCorp Hack The Box 머신에서 SYSTEM 권한으로 상승시키는 CVE-2024-0670에 대한 PowerShell 익스플로잇입니다.
 zales2004/sunset-noontide-pentesting
Description Sunset: Noontide VulnHub 머신에 대한 전문적인 침투 테스트 평가로, 정찰, 서비스 열거, CVE-2010-2075 익스플로잇, 후속 침투, 권한 상승, 그리고 전체 시스템 장악을 다룹니다.
 quincyomoruyi6-lang/blue-writeup-cve-2017-0144
패치되지 않은 Windows 7 대상("Blue")에 대한 완전한 보안 평가를 수행하여 엔터프라이즈 환경에서 레거시 서비스 취약점의 영향을 입증했습니다
 r4ch1d0/cve-2018-14667_lab_poc
JBoss 애플리케이션 서버의 photoalbum 랩을 사용한 표현식 언어(EL) 주입 취약점 CVE-2018-14667 시연
 tiborscholtz/cve-2026-24061
교육용 Docker 랩으로, Python 클라이언트와 취약한 서버를 통해 Telnet NEW-ENVIRON 사용자 이름 주입(CVE-2026-24061)을 시연하며, 격리된 보안 연구를 위해 설계되었습니다.
 k0nnect/cve-2026-21440-writeup-poc
poc 및 writeup for cve-2026-21440: @adonisjs/bodyparser의 치명적인 경로 탐색 취약점으로 임의 파일 쓰기를 허용함
 r4y-br/cve-2022-22963
CVE-2022-22963을 재현하는 Python 자동화 스크립트로, Spring Cloud Function의 심각한 SpEL 주입 취약점을 악용하여 승인된 실습 환경에서 리버스 셸을 가능하게 합니다.
 horkimhab/cve-2026-69836
교육용 보안 연구 및 취약점 인식 제고를 위한 CVE 저장소 초안입니다. 아직 기능 코드는 포함되어 있지 않으며, 승인된 실습 환경과 책임 있는 공개(Responsible Disclosure) 실무를 위해 작성되었습니다.
 glebusalt/cybersecurity_portfolio
정보 보안 실무 사례: SIEM Wazuh 배포 및 CVE-2021-41773 악용
 virtualalllocex/defcon-31-syscalls-workshop
DEF CON 31 워크숍 "(In)direct Syscalls: A Journey from High to Low"의 모든 자료를 포함합니다.
 reconinfosec/web-traffic-generator
빠르고 조잡한 HTTP/S "자연스러운" 트래픽 생성기.
 chrisneagu/ftc-skystone-dark-angels-romania-2020
주의: 이 저장소는 SKYSTONE(2019-2020) 대회 시즌용 공개 FTC SDK를 포함하고 있습니다. 현재 시즌의 FTC SDK 소프트웨어를 찾고 계시다면, 공개 FTC SDK의 새롭고 영구적인 홈페이지인 FtcRobotController 저장소를 방문해…
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
 op7ic/blueteam.lab
블루팀 탐지 연구소 - Terraform과 Ansible을 사용하여 Azure에서 생성됨.
 0xballpoint/load
Lord Of Active Directory - AWS에서 취약한 Active Directory 자동 구축
 jweny/shiro-cve-2020-17523
Apache Shiro(CVE-2020-17523)의 두 가지 인증 우회 기법 분석과 재현 가능한 익스플로잇 환경 및 상세한 근본 원인 분석
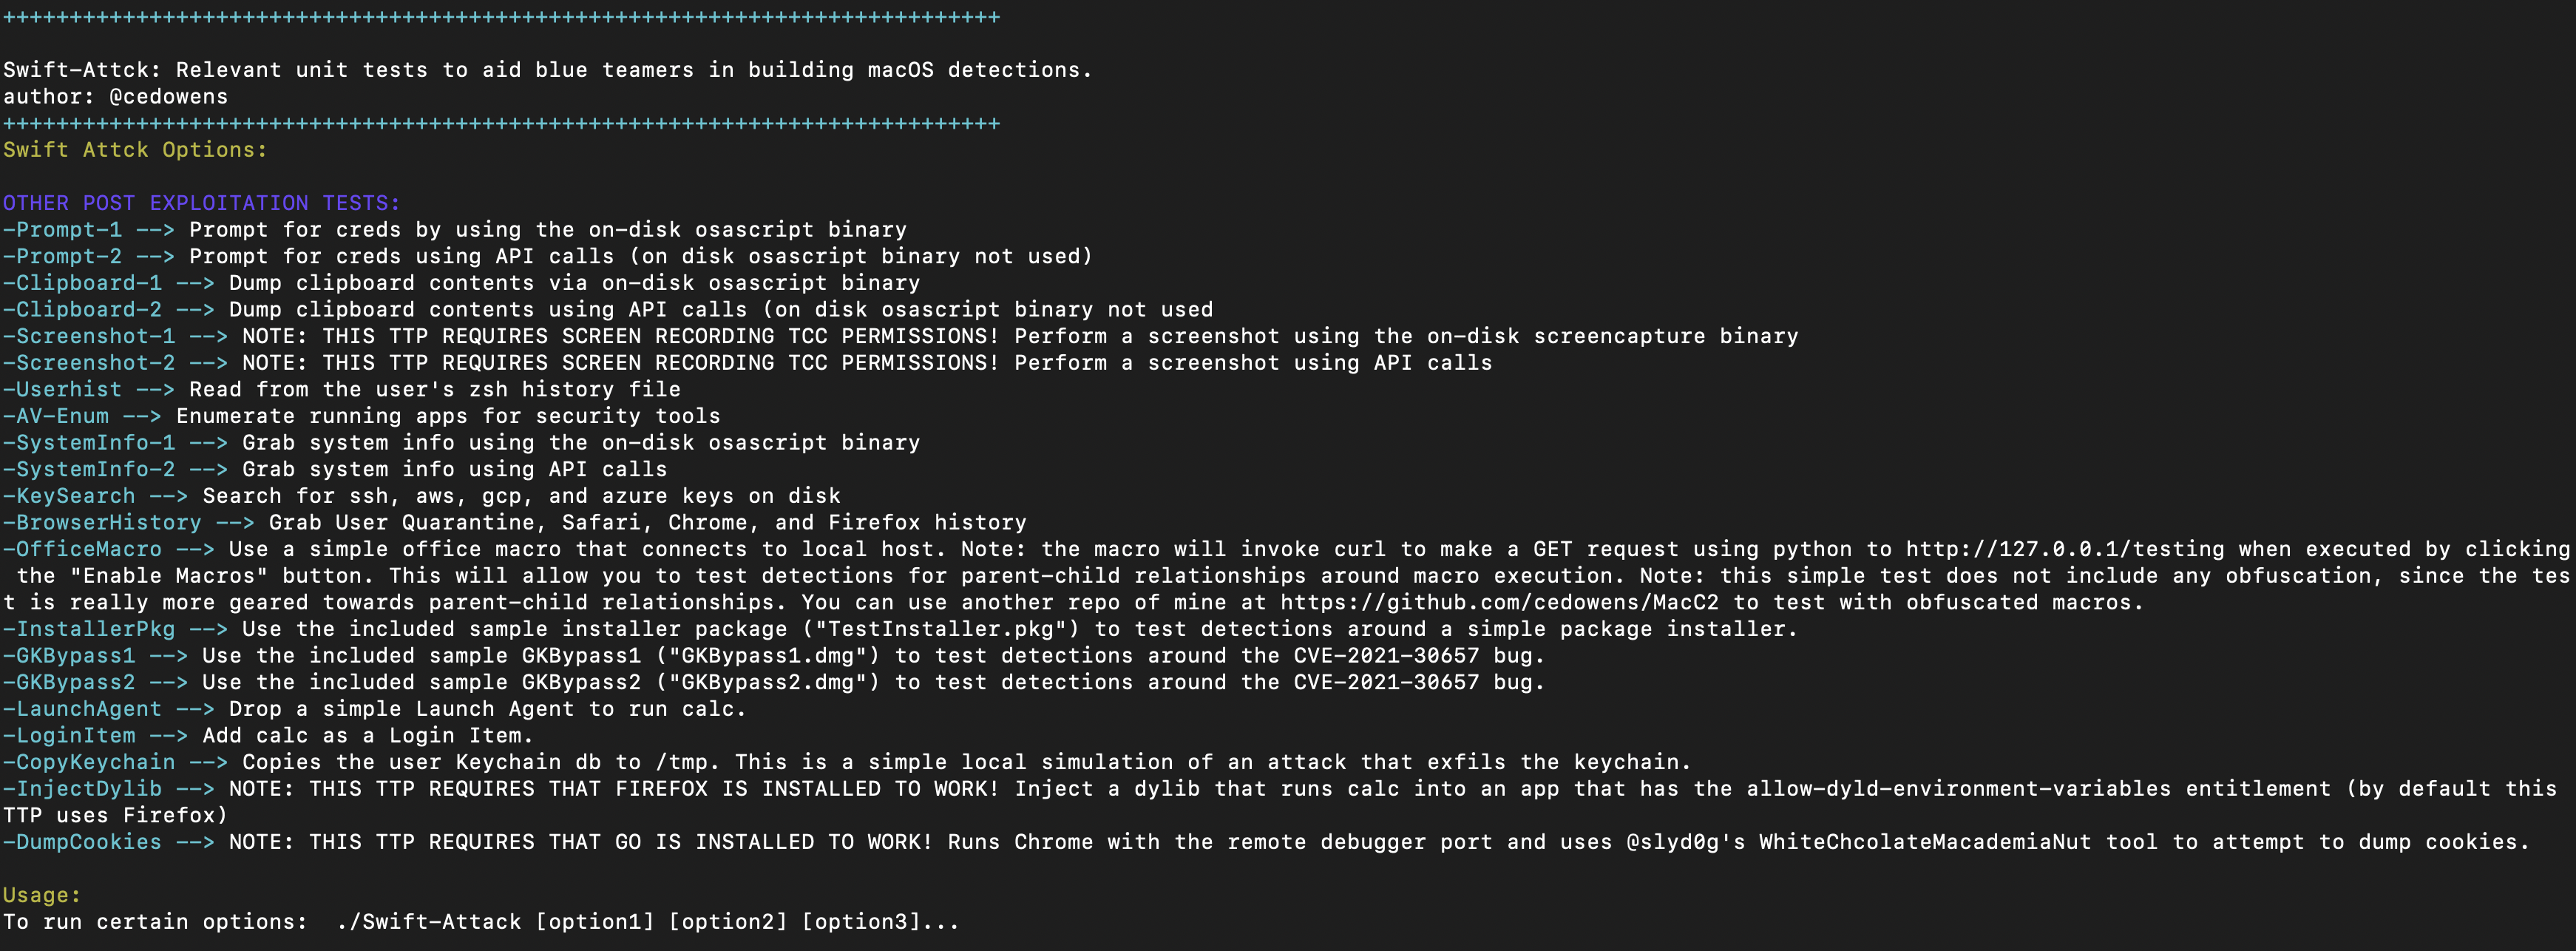 cedowens/swift-attack
블루 팀이 일반적인 macOS 사후 공격 방법에 대한 탐지를 구축하는 데 도움이 되는 단위 테스트.










