
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 chenaotian/cve-2022-0492
CVE-2022-0492 Linux 커널 컨테이너 탈출에 대한 상세 기술 분석 및 동작하는 익스플로잇으로, cgroup release_agent를 통한 공격을 다루며, 단계별 실습 환경 구축 및 완화 지침을 포함합니다.

 wellingtonespindula/ssi-cve-2022-21661
CVE-2022-21661 취약점을 연구하고 익스플로잇하여 플러그인의 POST 요청을 통해 WordPress 5.8.3 미만 버전에서 SQL 인젝션을 가능하게 합니다.
 erosion2020/cve-2025-24813-vulhub
CVE-2025-24813의 vulhub 환경용 POC 스크립트
 wallyschag/cve-2025-41656
이 저장소에는 CVE-2025-41656용 PoC를 테스트하고 실행하는 데 필요한 코드와 파일이 포함되어 있습니다.
 imbas007/poc-cve-2026-58048
보안 연구 프로젝트
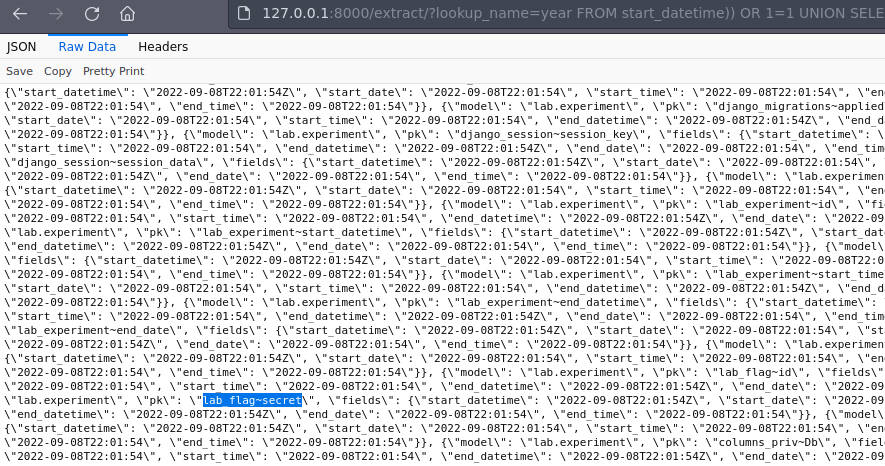 lnwza0x0a/ctf_django_cve-2022-34265
Django의 Trunc() 및 Extract() 데이터베이스 함수에서 SQL 인젝션을 시연하는 Docker 기반 CTF 챌린지 (CVE-2022-34265) - UNION 기반 페이로드 예제 포함.
 learner202649/cve-2026-42271-poc
해당 취약점을 직접 재현하기 위한 코드
 apipia/log4j-pcap-activity
재미있는 활동: log4j 익스플로잇(CVE-2021-44228)의 패킷 캡처 파일을 사용하는 활동
 mobetasec/cve-2024-1813-poc
CVE-2024-1813에 대한 PoC 익스플로잇: Simple Job Board WordPress 플러그인의 PHP 객체 주입으로, 가젯 체인을 통해 인증 없이 RCE를 달성합니다. 안전한 시연을 위한 Docker 랩이 포함되어 있습니다.
 horkimhab/cve-2026-64600
CVE-2026-64600 - 초안 - 할 일 확인
 owasp/mimosa
오픈소스 웹 애플리케이션 보안 챌린지 플랫폼으로, 자동 승인 등록, SQL 덤프 생성, Docker 배포를 지원하여 실습형 사이버 보안 교육 및 CTF 연습에 활용할 수 있습니다.
 p1rat3r00t/why-so-serious-sam
섀도 복사본의 잘못된 ACL을 악용하는 CVE-2021-36934 익스플로잇을 사용하는 PoC 멀웨어로, Windows 10/11에서 LOLBins를 활용한 파일리스 레드팀 방법으로 로컬 NTLM 해시를 얻기 위해 SYSTEM 및 SAM 하이브를 추출합니다.
 nabilboudra/cve-2017-5123
CVE-2017-5123 커널 익스플로잇, ICMP 기반 루트킷 명령 및 제어, OS 명령 주입 취약 웹 애플리케이션의 교육 시연 - 사이버 보안 훈련용.
 mirza-22144/vulnerability-assessment-exploitation-lab
Apple Silicon에서 에뮬레이션된 레거시 Linux 환경(Metasploitable 2)에 대한 전체 수명주기 침투 테스트. 네트워크 정찰, 서비스 백도어를 통한 RCE(CVE-2011-2523), 암호화 자격 증명 복구를 시연합니다.
 mj-bin/poc_cve-2024-4322
POC_CVE-2024-4322
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 익스플로잇 인프라
 yagnikkrish/metasploitable-penetration-testing-lab
통제된 침투 테스트 랩으로 CVE-2011-2523 익스플로잇 및 완화 기법을 시연합니다.








