
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 the-viper-one/pentest-everything
CTF write-up, 침투 테스트 주제, 가이드 및 노트 모음입니다. 노트는 여러 소스와 자체 연구실 연구를 통해 작성되었습니다. 주제는 OSCP, Active Directory, CRTE, eJPT 및 eCPPT도 지원합니다.
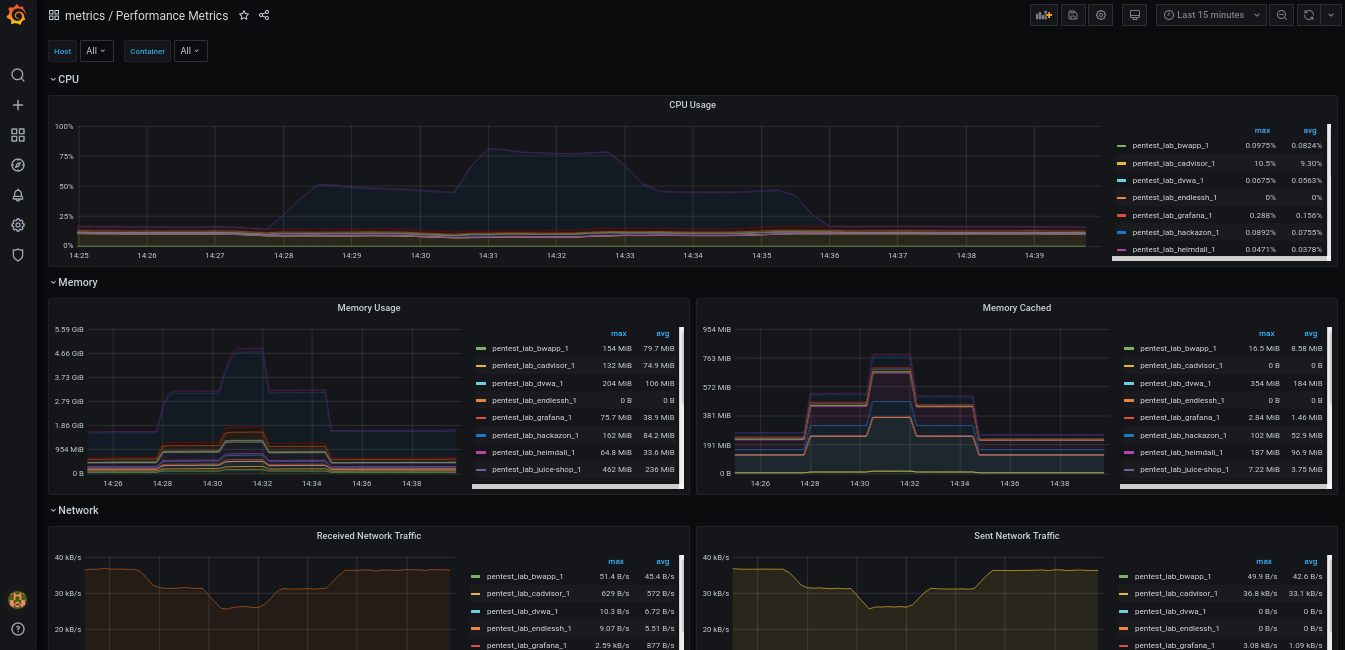 oliverwiegers/pentest_lab
docker-compose를 사용한 로컬 침투 테스트 랩.
 sqlsure/sqlsure
SQL을 위한 의미 검사기 — 쿼리 실행 전에 팬아웃 이중 계산, 가산성 위반, 잘못된 조인 키, 정책 위반을 잡아냅니다. BIRD/Spider text-to-SQL 벤치마크에서 실제 버그를 발견했습니다.
 vhscom/private-landing
🔐 올바르게 구축하여 인증을 배우세요. Cloudflare Workers를 위한 확장 가능하고 표준을 준수하는 참조 구현체: Hono, Turso, PBKDF2 및 JWT 이중 토큰 세션.
 thecybergeek/cve-2026-4480-poc
# CVE-2026-4480 개념 증명 익스플로잇 Samba의 인쇄 하위 시스템에서 %J 주입을 통한 인증되지 않은 원격 명령 실행 취약점(CVE-2026-4480)에 대한 개념 증명 익스플로잇입니다. 리버스 셸 및 블라인드 명령 실행 모드를 포함하며, 탐지 및…

 chenaotian/cve-2021-4034
CVE-2021-4034(PolKit pkexec 로컬 권한 상승)에 대한 상세 분석 자료와 개념 증명 익스플로잇으로, 실습 분석 및 디버깅을 위한 Docker 랩 환경을 포함합니다.
 omarothmann/embedded-backdoor-connection
이 데모 비디오는 겉으로는 무해해 보이는 PDF 파일에 실제로는 내장된 페이로드가 포함되어 있어 이를 대상에게 전송함으로써 피해자의 장치를 제어할 수 있는 방법을 보여줍니다. 해당 익스플로잇은 CVE-2010-1240으로 공개되었습니다.
 thestingr/reactoops-writeup
Hack The Box의 은퇴한 챌린지 ReactOOPS에 대한 Writeup - CVE-2025-55182/CVE-2025-66478 (React2Shell RCE)에 대한 완벽한 솔루션 및 교육 가이드. 상세한 취약점 분석, 익스플로잇 기술 및 팀 학습 자료 포함.
 drmnsamoliu/cve-2019-17147_practice_material
이 리포지토리에는 CVE-2019-17147에 취약한 펌웨어 버전이 포함된 덤프된 플래시 파티션과 WR841N 라우터를 다운그레이드 및 디버깅하는 데 유용한 몇 가지 바이너리가 포함되어 있습니다.
 lr2006-robot/bitpixie
CVE-2023-21563 취약점 기반 BitLocker 암호화 크래킹
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
경량 2d ASCII RPG Python 게임 엔진
 yonathanpy/cve-2025-32462-cve-2025-32463-poc-lab
컨테이너 기반 랩으로, 권한 상승을 위한 두 가지 중요한 sudo 취약점(호스트 검증 우회(CVE-2025-32462) 및 chroot를 통한 NSS 라이브러리 주입(CVE-2025-32463))에 대한 개념 증명 익스플로잇이 포함되어 있습니다.
 saku0512/cve-2026-9086-poc
CVE-2026-9086에 대한 Keycloak 클라이언트 URI 검증 우회 PoC로, 대소문자 혼합 javascript: 및 data: XSS 페이로드를 사용하며 취약한 버전과 패치된 버전을 Docker 기반으로 검증합니다.

 the-cyber-ledger/tcl-xss-labs
33개의 점진적으로 더 어려운 챌린지를 포함한 대화형 자체 호스팅 XSS 교육 플랫폼
 princeh4k/spring4shell-poc
격리된 환경에서 CVE-2022-22965(Spring4Shell) 취약점을 악용하기 위한 개념 증명(PoC)이며, 원격 코드 실행(RCE)이 시연됩니다.
 kre80r/cve-2025-13486-vuln-setup
CVE-2025-13486(ACF Extended RCE)용 Docker 테스트 환경. 보안 연구 목적으로만 사용하십시오.








