
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 zhengxr930/apex_official
LLM 에이전트 보안을 위한 Defender 프레임워크로, 작업 계약을 컴파일하고, 기능 매니페스트를 검증하며, 벤치마크 공격 사례에 대해 PLANT/WRAP 증명 검사를 통해 효과를 확인합니다.
 carterperez-dev/cybersecurity-projects
초급부터 고급까지 70개의 프로젝트를 구축하여 누구나 배우고, 발전시키고, 참고 자료로 활용하거나, 심지어 그대로 복사할 수 있도록 합니다. 제 사이버보안 회사가 소유하고 있습니다 👇
 kaill-jlq/mmskillrisk
멀티모달 스킬 이미지에 숨겨진 악성 지시에 LLM 에이전트가 저항하는지 테스트하는 벤치마크 및 평가 하네스로, 5개 위험 범주에 걸친 108개 사례와 ASR/TSR 점수를 제공합니다.
 devzero-security/redstackpro
캔버스에서 레드 팀 인프라와 Active Directory 범위를 구성한 다음, 직접 실행하는 완전한 Terraform 및 Ansible 작업 디렉터리로 컴파일합니다. 프로덕션 운영 수준에서 TTP와 도구를 검증합니다. GCP, AWS, Azure.
 gmh5225/awesome-ai-security
펜테스터, 버그 헌터, 보안 연구자를 위한 AI 보안 자료 및 리소스의 엄선된 목록.
 renode/renode
오픈소스 시뮬레이션 프레임워크로, ARM, RISC-V, x86 등을 지원하며 다중 노드 임베디드 및 IoT 시스템용 수정되지 않은 소프트웨어를 개발, 테스트, 디버깅할 수 있습니다.
 ko0ler/homelab
GNS3 홈 랩으로, Cisco ASAv 방화벽, L3 코어, DMZ, Active Directory 도메인으로 구성된 분할 네트워크를 문서화하여 네트워킹, 시스템 관리, 공격적 보안을 연습할 수 있습니다.
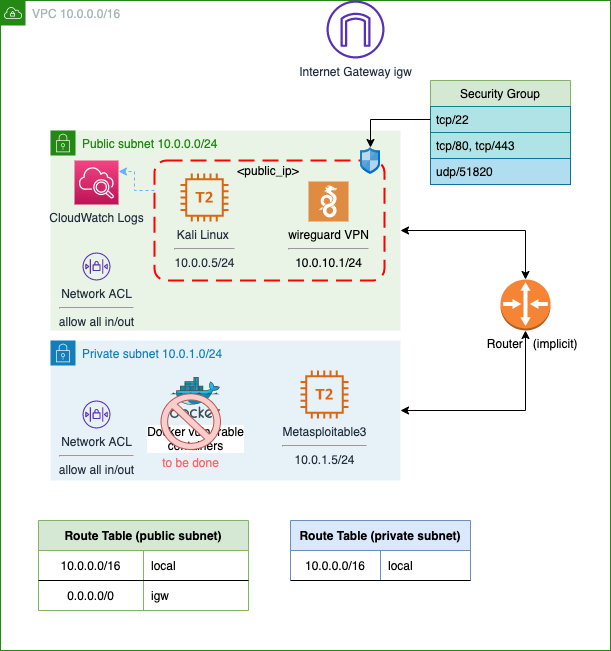 juanjosanz/aws-pentesting-lab
SSH 및 WireGuard VPN을 통해 액세스 가능한 Kali Linux 인스턴스와 개인 서브넷의 취약한 인스턴스를 포함한 펜테스팅 랩
 horkimhab/cve-2026-wordpress
WordPress 취약점을 대상으로 하는 교육용 CVE 개념 증명 모음으로, 승인된 보안 연구 및 테스트를 위한 설정 스크립트와 실습 안내를 제공합니다.
 euph00/zoneclaw-code
OpenClaw 스타일 컴퓨터 사용 에이전트에 대한 지속적 메모리 공격을 위한 벤치마크 및 방어 코드로, 메모리 구역화 완화, 공격 시나리오, 평가 스크립트를 포함합니다.
 xairy/linux-kernel-exploitation
Linux 커널 보안 및 익스플로잇과 관련된 링크 모음
 mfthomps/labtainers
Labtainers: Docker 기반 사이버 연구실 프레임워크
 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible 역할로, 실제와 유사한 CrushFTP CVE-2025-31161 취약점 공격 시나리오를 시뮬레이션하며, 민감한 데이터 파일을 순환시키고 자동 방어자 정리(Defender Cleanup) 기능을 제공하여 침투 테스트 연습에 사용됩니다.
 pinksawtooth/how_to_become_a_malware_analyst
악성코드 분석가가 되기 위한 큐레이션 가이드로, 필수 지식, 리버스 엔지니어링, 분석 도구, LLM 지원 학습을 실습과 자료와 함께 다룹니다.
 cr0nx/awesome-linux-attack-forensics-purplelabs
이 페이지는 고급 Linux 공격, 탐지 및 포렌식 기법과 도구에 대한 진행 중인 실무 연구의 결과물입니다.
 cyberharsh/apache-couchdb-cve-2017-12635
Docker 기반 재현 환경으로, Apache CouchDB CVE-2017-12635의 JSON 파서 불일치를 통한 수직 권한 상승을 재현하며, 인증 없이 관리자 계정을 생성할 수 있게 합니다.







