
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천


 tenable/cnappgoat
CNAPPgoat는 클라우드 환경에서 의도적으로 취약하게 설계된 구성 요소를 모듈식으로 프로비저닝하도록 설계된 오픈 소스 프로젝트입니다.
 iknowjason/bluecloud
보안 테스트 및 연구개발을 위한 Windows VM이 포함된 Velociraptor + HELK 시스템 기반의 Cyber Range입니다. Azure 및 AWS Terraform을 지원합니다.
 projectdiscovery/nuclei-templates-labs
보안 테스트 및 학습을 위한 즉시 사용 가능한 Nuclei 템플릿이 포함된 취약 환경! 🚀
 zephrfish/ludus-defender-lab
MDE/MDI Defender 설정 for Ludus
 owasp/owasp-scs
OWASP 스마트 컨트랙트 보안(SCS) 프로젝트
 0xcyberstan/cve-2026-31694-poc
Linux 커널 FUSE readdir 캐시 범위 초과 쓰기 (CVE-2026-31694): 악성 FUSE 서버가 페이지 캐시 페이지를 24바이트만큼 오버플로우시킵니다. PoC 및 /etc/passwd 페이지 캐시 손상을 통한 권한 없는 로컬 루트 익스플로잇을…
 theronielanddaronpodcastshow/svja
Roniel과 DaRon 팟캐스트 쇼에서 시연된 Super Vulnerable Java Application(SVJA)은 매우 흔한 여러 취약점을 포함하도록 설계된 Apache Struts 애플리케이션입니다. 다른 '의도적으로 취약하게 만든' 소프트웨어와 달리, 이…
 ihk-one/cve-2025-2502
Lenovo PC Manager의 로컬 권한 상승 취약점에 대한 단계별 데모로, 시스템 서비스의 취약한 파일 권한을 악용하여 페이로드 교체를 통해 SYSTEM 액세스 권한을 획득합니다.
 joshuavanderpoll/cve-2026-54806
CVE-2026-54806에 대한 개념 증명 익스플로잇: WP Activity Log 플러그인의 인증되지 않은 PHP 객체 주입으로 User-Agent 헤더를 통한 블라인드 RCE를 가능하게 합니다. 취약점 확인, 명령 실행, 리버스 셸, 파일 쓰기 기능과 자체 포함…
 yili-soc/vm-homelab-log4shell-assessment
실제 Log4Shell (CVE-2021-44228) 타깃에 대한 전체 수명주기 취약점 관리 — 스캔, 수동 익스플로잇, 네트워크 탐지, 조치 검증. Nessus, Suricata, Wireshark, Docker.
 joertx07/printnightmare-detection-lab
Sysmon, Windows 이벤트 로그 및 맞춤형 SPL 탐지 규칙을 사용하여 CVE-2021-34527(PrintNightmare) 악용을 시뮬레이션하고 탐지하는 Splunk SIEM 랩입니다.
 giangdurian/cve-2026-21858-and-cve-2025-68613
사전 인증 n8n 익스플로잇 체인: 임의 파일 읽기(CVE-2026-21858)에서 표현식 삽입 RCE(CVE-2025-68613)로 이어지는 공격 체인. Docker 랩, PoC 스크립트, 분석 포함.
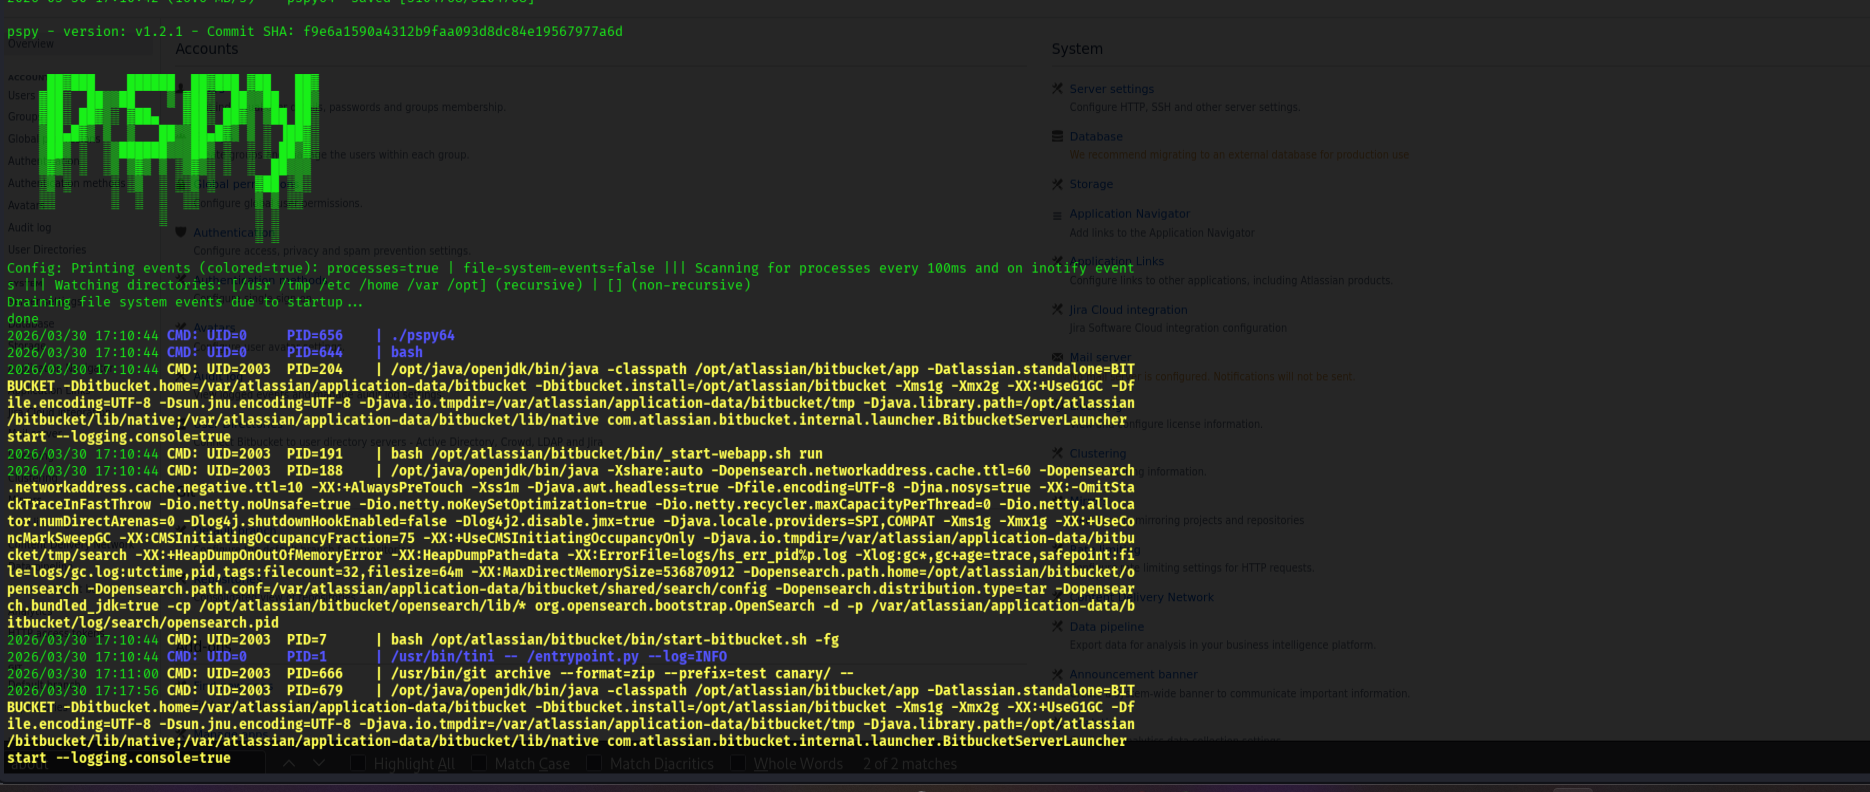 johangabrielson/bitbucket-test
CVE-2022-36804 조사
 rootdirective-sec/cve-2026-3844-lab
WordPress Breeze Cache 플러그인의 인증되지 않은 임의 파일 업로드에서 RCE로 이어지는 CVE-2026-3844를 재현하기 위한 로컬 Docker 랩. 격리된 서비스와 최소 피해 PoC를 사용하여 취약한 2.4.4와 패치된 2.4.5를 비교합니다.
 romanutti/log4shell-vulnerable-app
이 저장소에는 log4shell로 알려진 CVE-2021-44228에 취약한 Spring Boot 웹 애플리케이션이 포함되어 있습니다.
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP CGI Argument Injection - Vagrant VM과 Wazuh SIEM 규칙 기반 탐지 실습 환경
 ikarolaborda/cve2026-42926
통제된 NGINX HTTP/2 프레임 인젝션 실습 환경 - CVE-2026-42926 패치 검증 및 방어 연구용








