
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 shivam-bathla/cve-2026-24061-setup
CVE-2026-24061용 Docker 설정
 enochgitgamefied/nextjs-cve-2025-29927
미들웨어 WAF 우회를 통한 CVE-2025-29927 인증 우회를 보여주는 의도적으로 취약한 Next.js 애플리케이션입니다. MySQL 백엔드 및 JWT 인증을 갖춘 보안 연구, 침투 테스트 랩, 책임 있는 공개 데모용으로 설계되었습니다.
 edoverflow/bugbounty-cheatsheet
버그 바운티 헌터를 위한 흥미로운 페이로드, 팁과 요령 목록입니다.
 rhinosecuritylabs/cloudgoat
CloudGoat는 Rhino Security Labs의 "의도적으로 취약하게 설계된" AWS 배포 도구입니다.
 zealraj/cybersecurity-books
여기에서 초보자부터 전문가 수준까지 모든 사이버 보안 직무에 유용한 대부분의 잘 알려진 사이버 보안 서적의 훌륭한 컬렉션을 만나보실 수 있습니다.
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv(Android APV 코덱)용 힙 버퍼 오버플로 PoC - CVSS 9.8

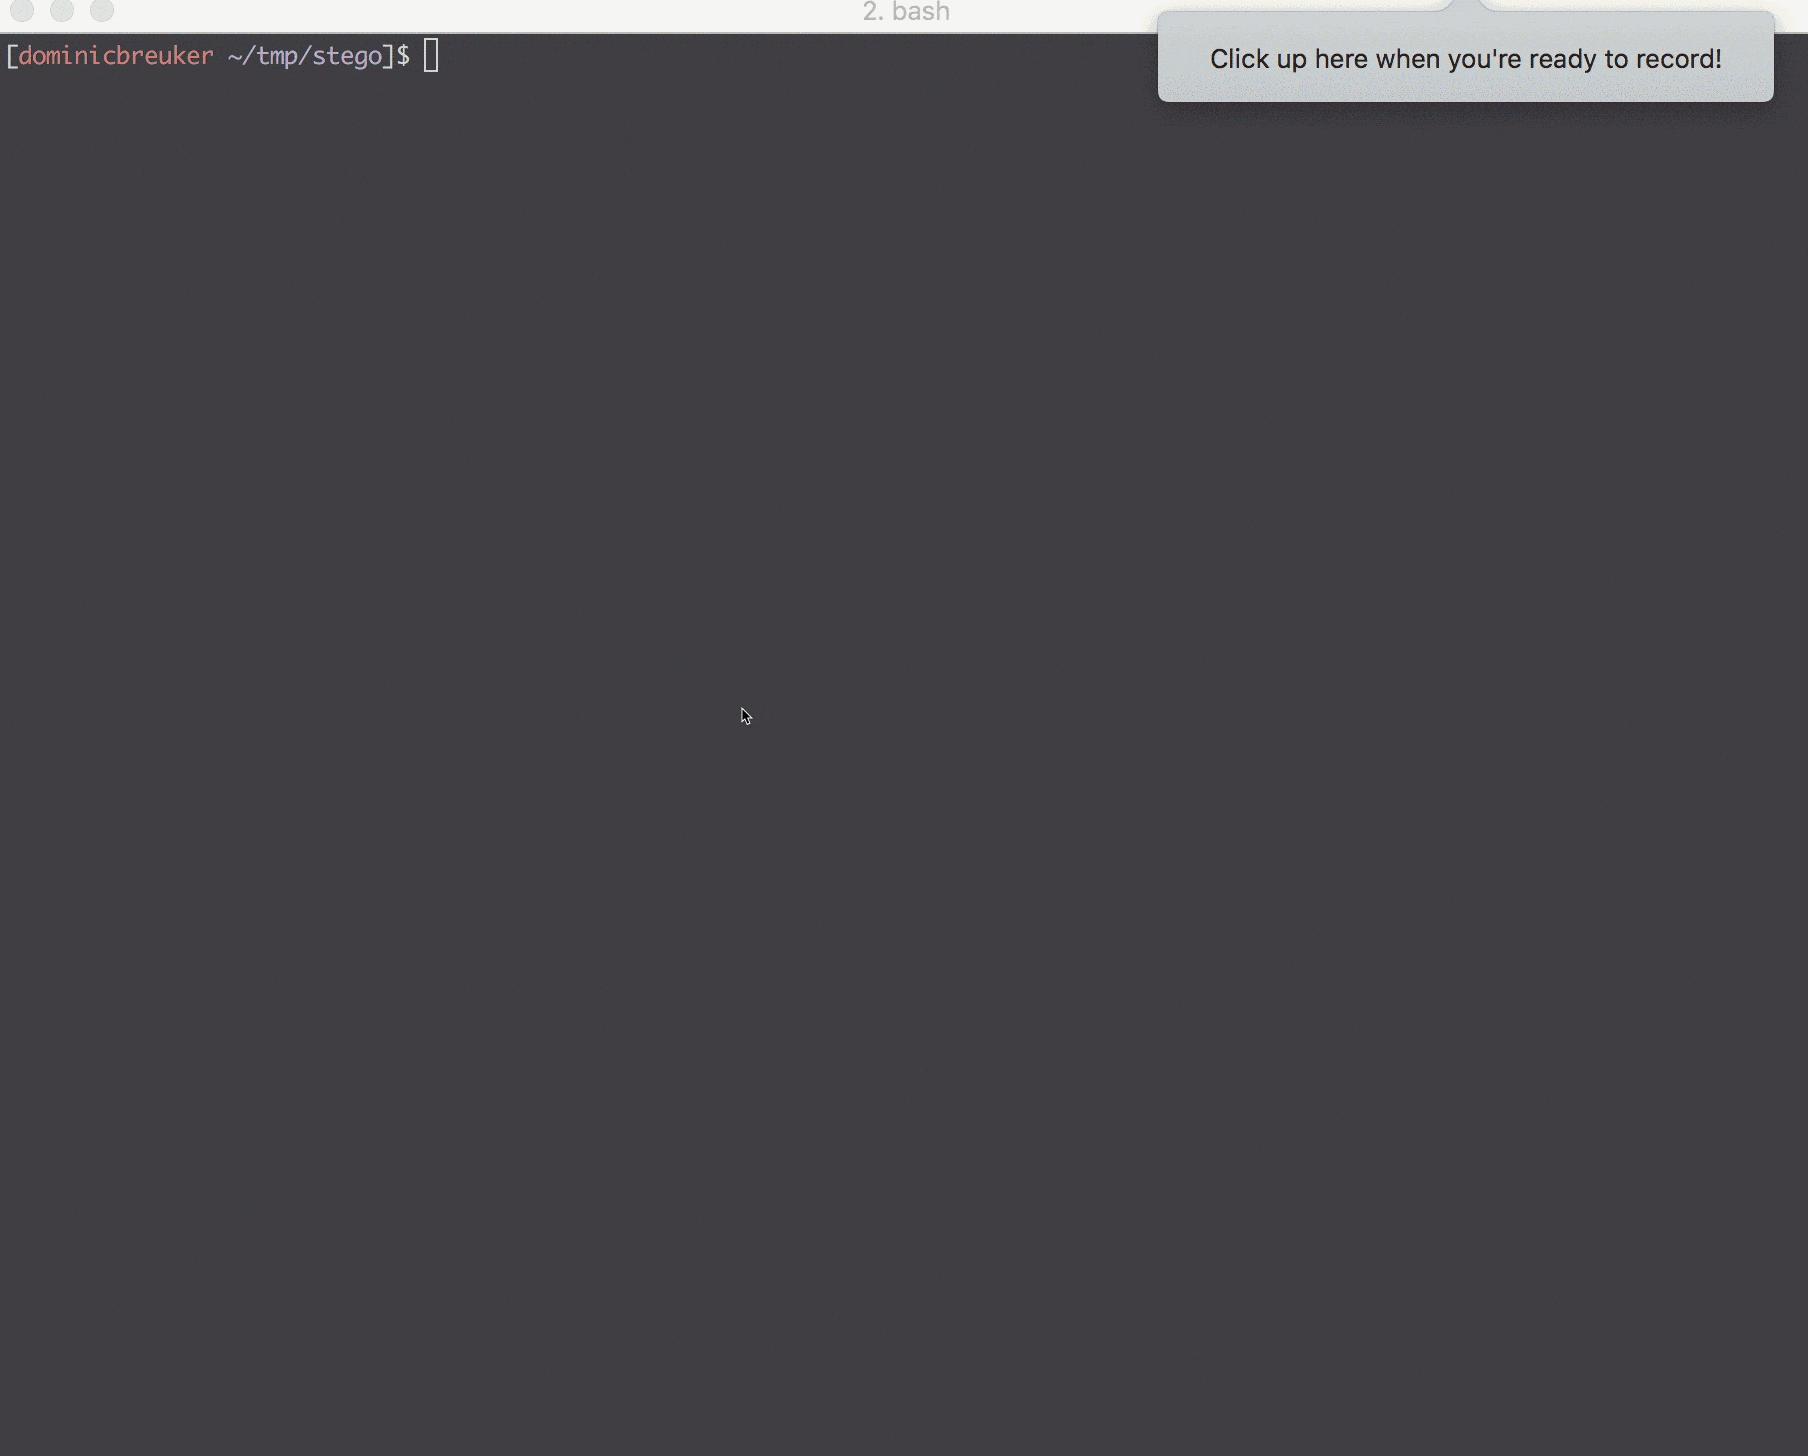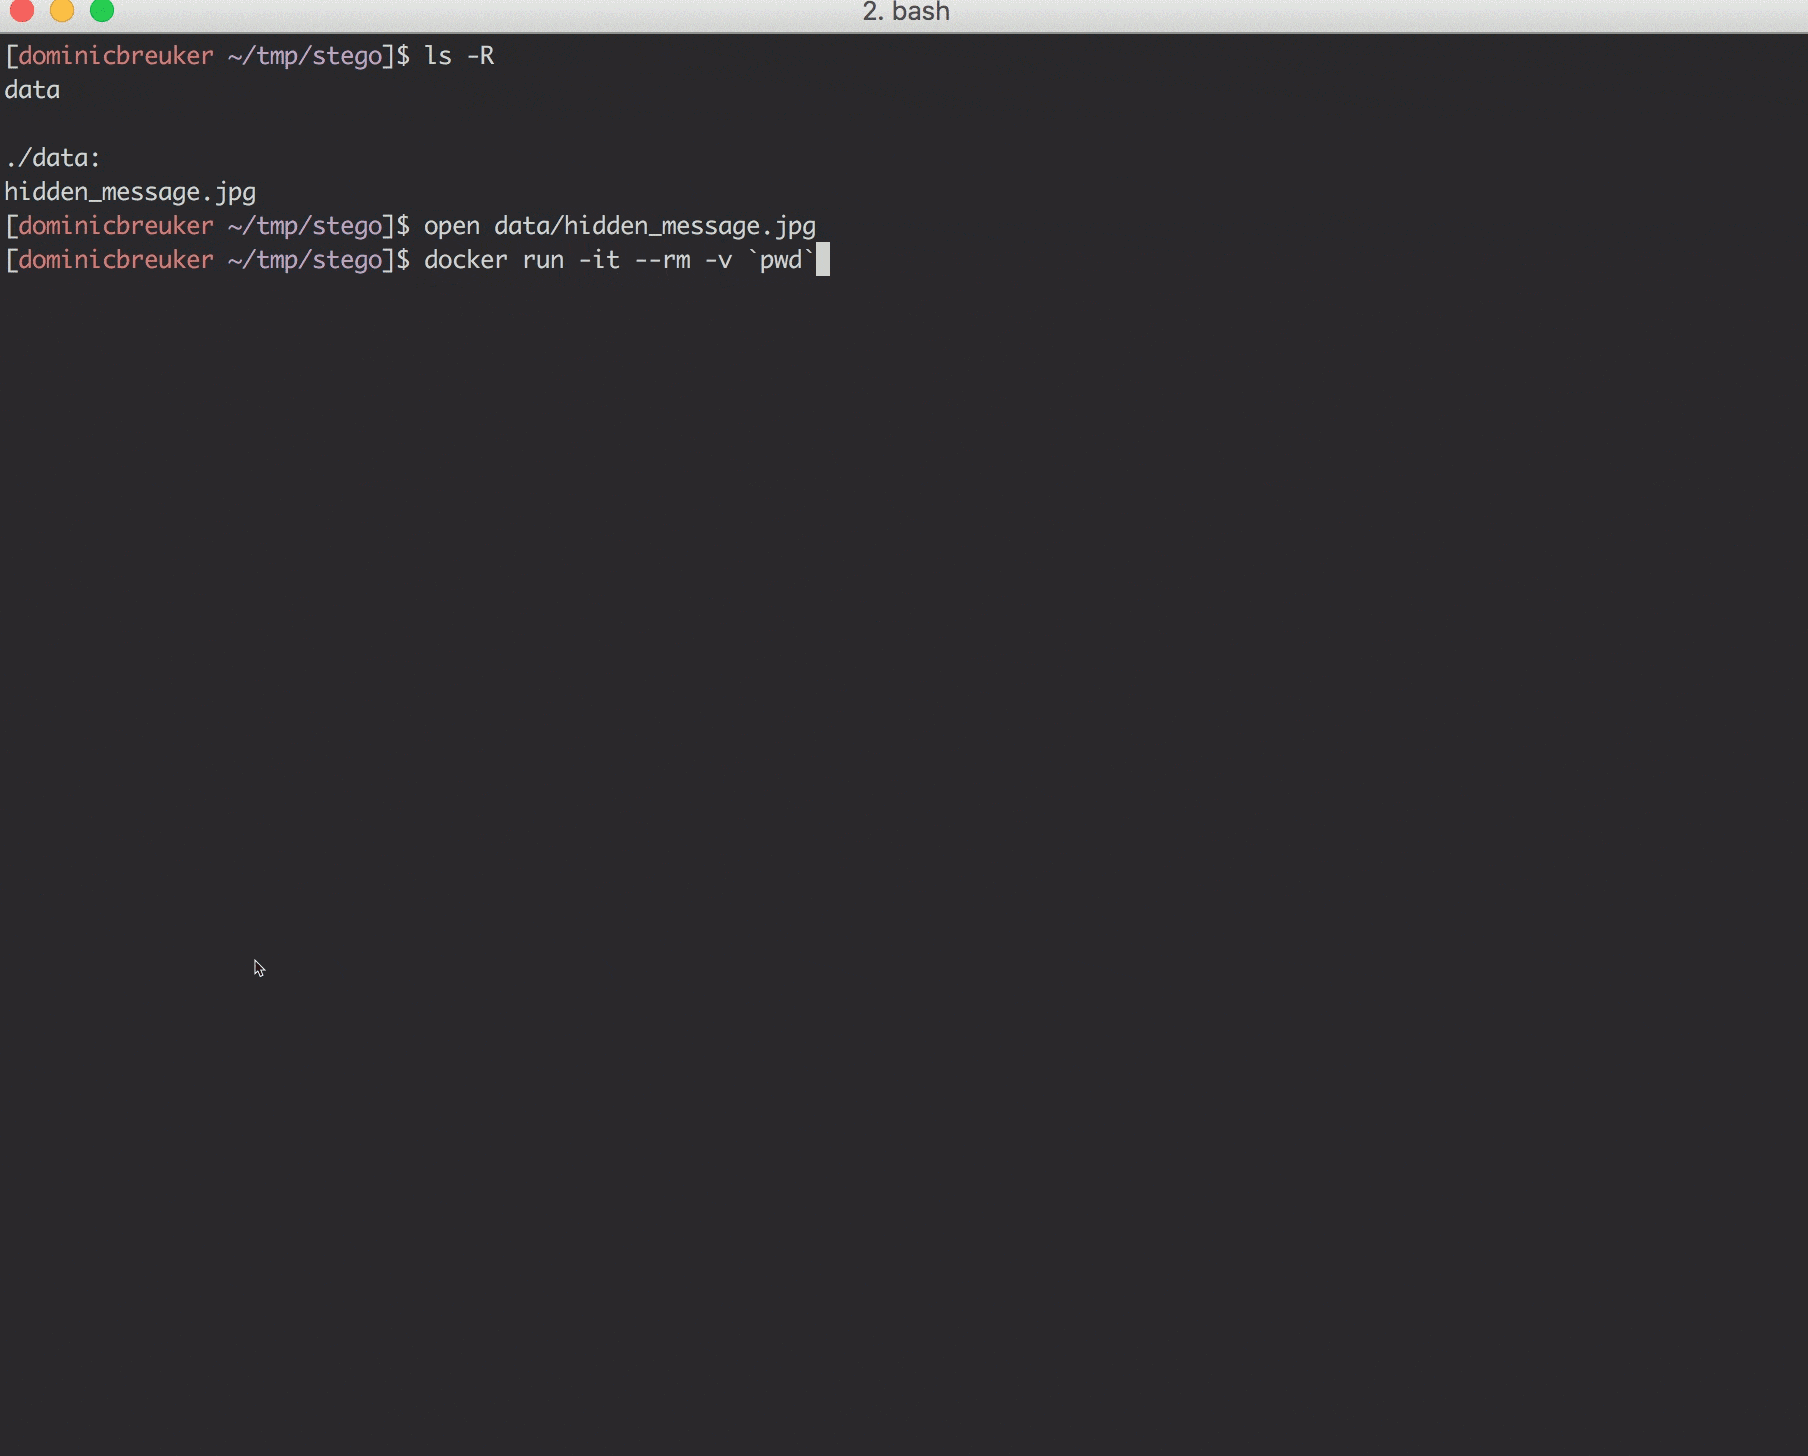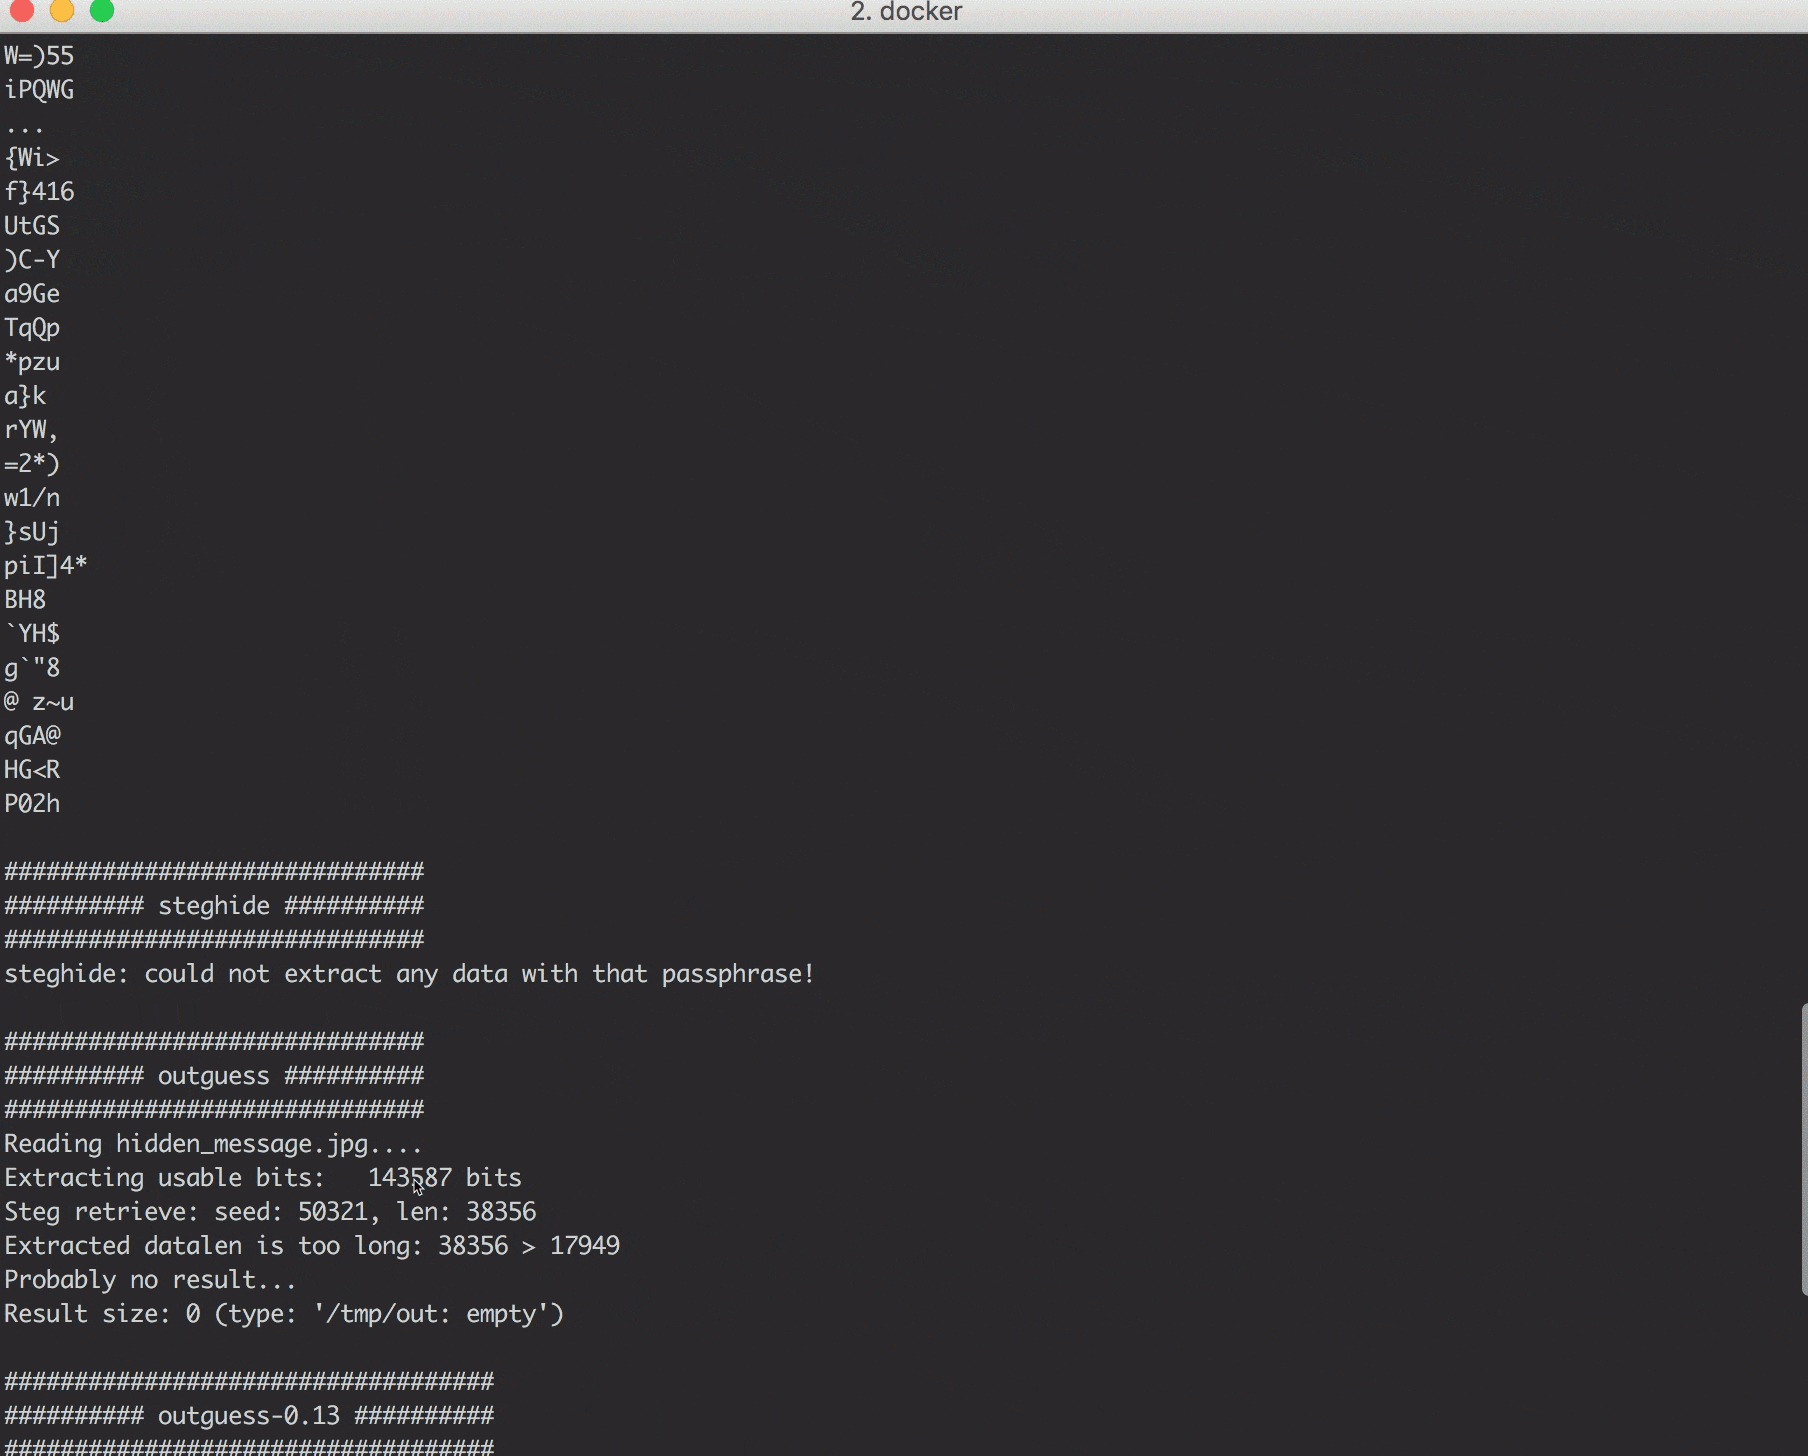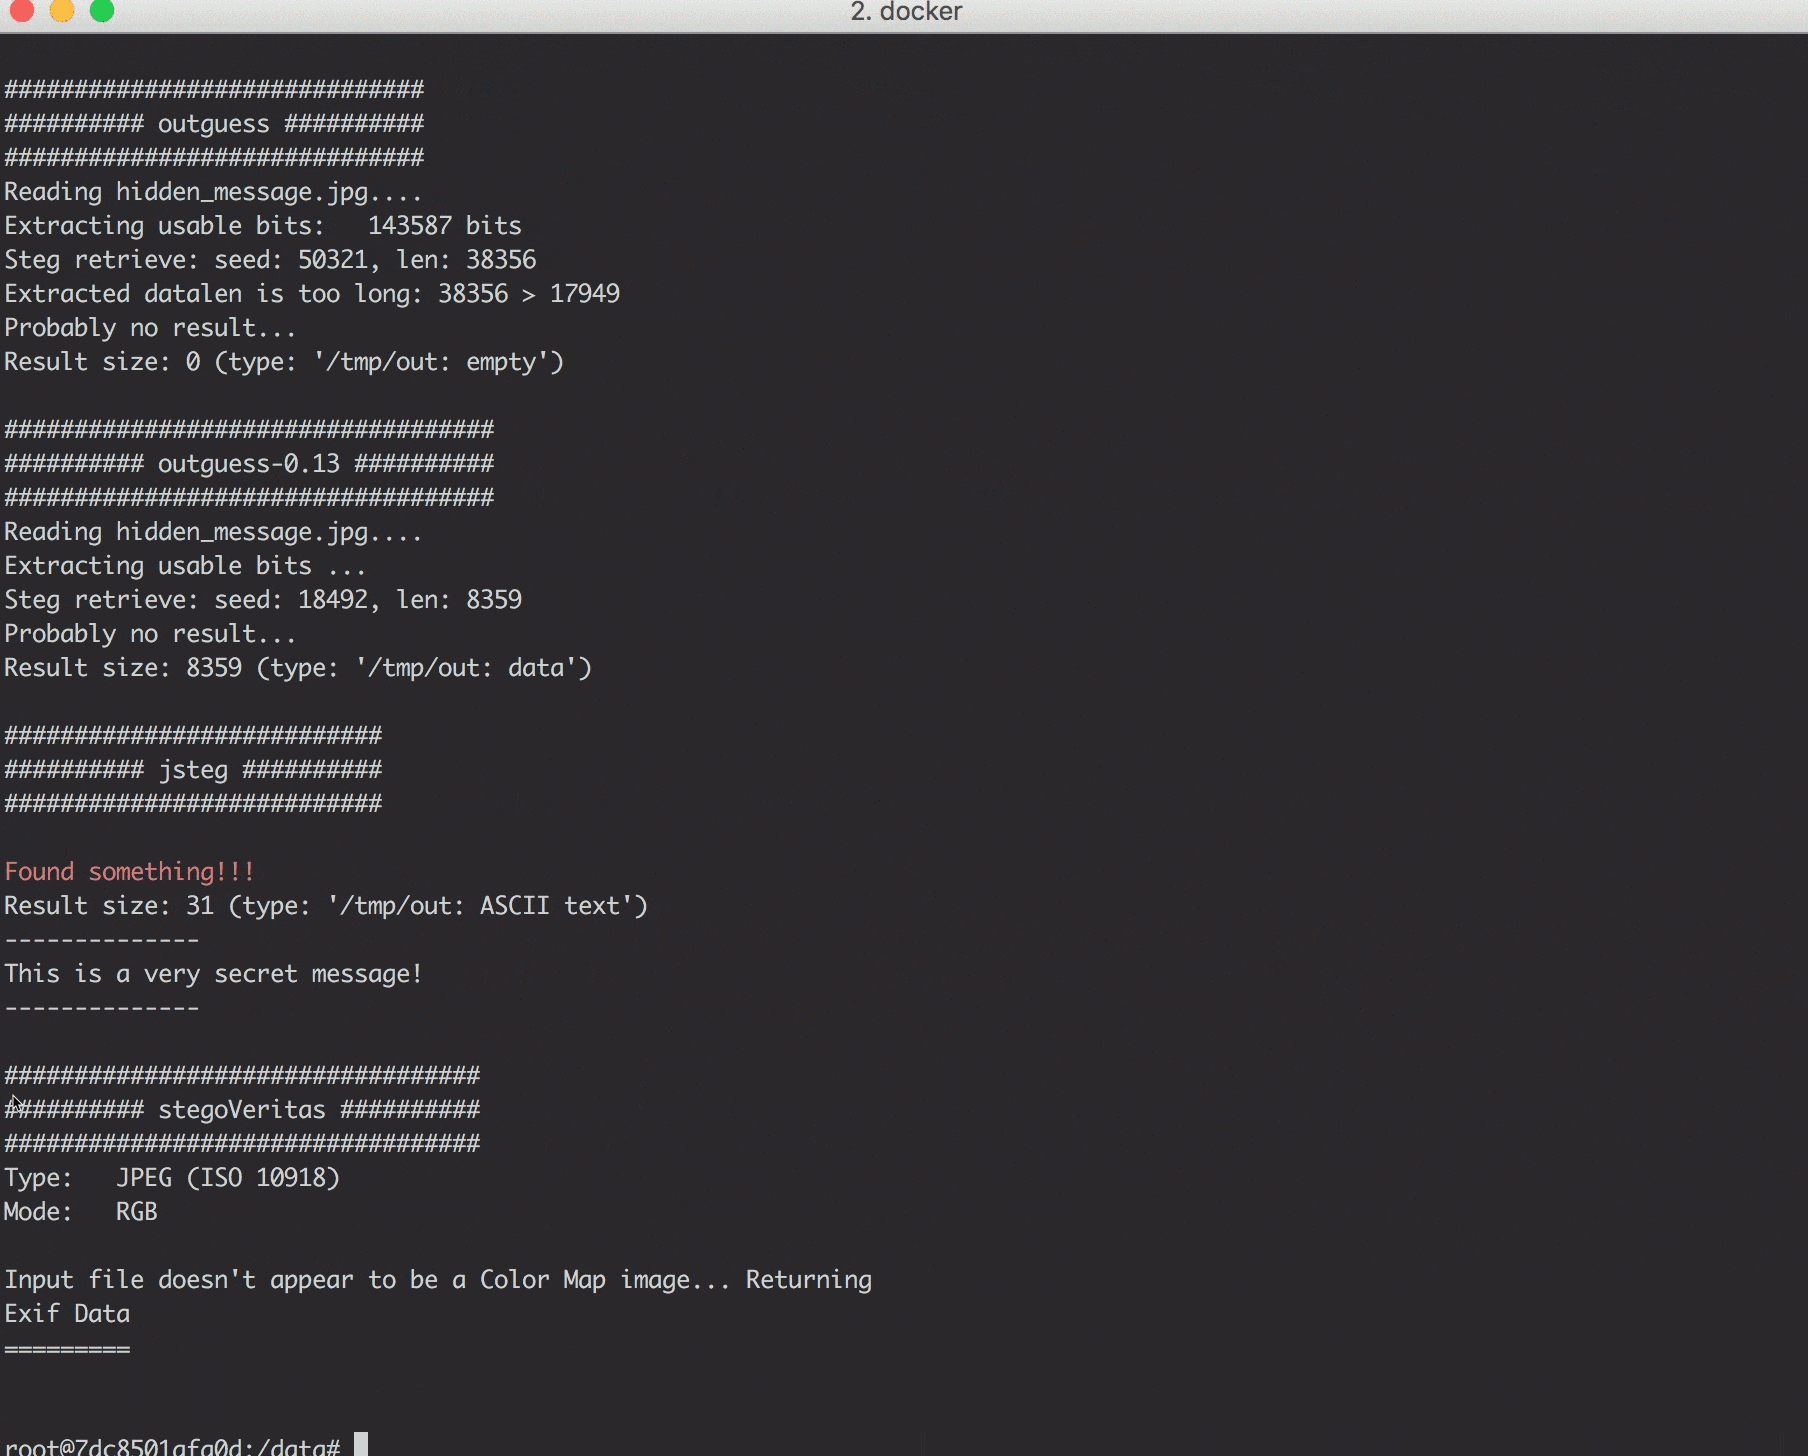 dominicbreuker/stego-toolkit
스테가노그래피 도구 모음 - CTF 챌린지에 도움이 됩니다
 bishopfox/cloudfoxable
나만의 의도적으로 취약하게 설계된 AWS 침투 테스트 플레이그라운드를 생성하세요.
 aramosf/joomla_exploits
검증된 Joomla 익스플로잇 아티팩트와 Docker 랩 환경의 엄선된 컬렉션입니다. RCE, SQLi, XSS 및 권한 상승 스크립트를 포함하며, 침투 테스트 및 연구를 위한 실전 공격 유용성에 따라 구성되어 있습니다.
 cves-labs/cve-2026-22241
CVE-2026-22241을 위한 실습 환경
 yonliud/cve-2026-76904
One-Day POC | GeoServer 인증 없는 SQL 인젝션을 통한 완전한 RCE
 momenbasel/htb-writeups
500개 이상의 Hack The Box 머신 라이트업, 400개 이상의 챌린지 솔루션, 그리고 침투 테스트 및 인증 시험 준비를 위한 지식 그래프, 공격 경로 다이어그램, 스킬 트리를 포함한 대화형 학습 도구의 체계적인 모음입니다.
 saferman/cve-2020-7471
django 취약점: CVE-2020-7471 StringAgg(delimiter)를 통한 잠재적 SQL 인젝션의 취약 환경 및 POC
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — Linux LPE 라이트업
 cved-sources/cve-2018-3810
CVE-2018-3810에 대한 취약한 환경을 제공하는 Docker 컨테이너로, 격리된 컨테이너 내에서 보안 테스트 및 교육용 악용 연습을 위해 설계되었습니다.
 s3v3n-jg/cve-2026-76460
CVE-2026-76460 인증 우회를 시뮬레이션하는 교육용 Flask 랩으로, 취약 모드, 보안 모드, 엄격 모드와 PoC 익스플로잇 스크립트 및 펜테스트 하네스를 제공합니다.
 trailofbits/not-going-anywhere
보안 교육, 취약점 발견 및 수정 실습을 위해 웹, gRPC 및 database/sql 결함을 노출하는 의도적으로 취약한 Golang 프로그램.








