#1
 ciscocsirt/gosint
GOSINT 프레임워크는 고품질 침해 지표(IOC)를 수집, 처리, 내보내기 위한 프로젝트입니다.
 salesforce/hassh
HASSH는 특정 클라이언트 및 서버 SSH 구현을 식별하는 데 사용할 수 있는 네트워크 핑거프린팅 표준입니다. 핑거프린트는 작은 MD5 핑거프린트 형태로 쉽게 저장, 검색 및 공유할 수 있습니다.
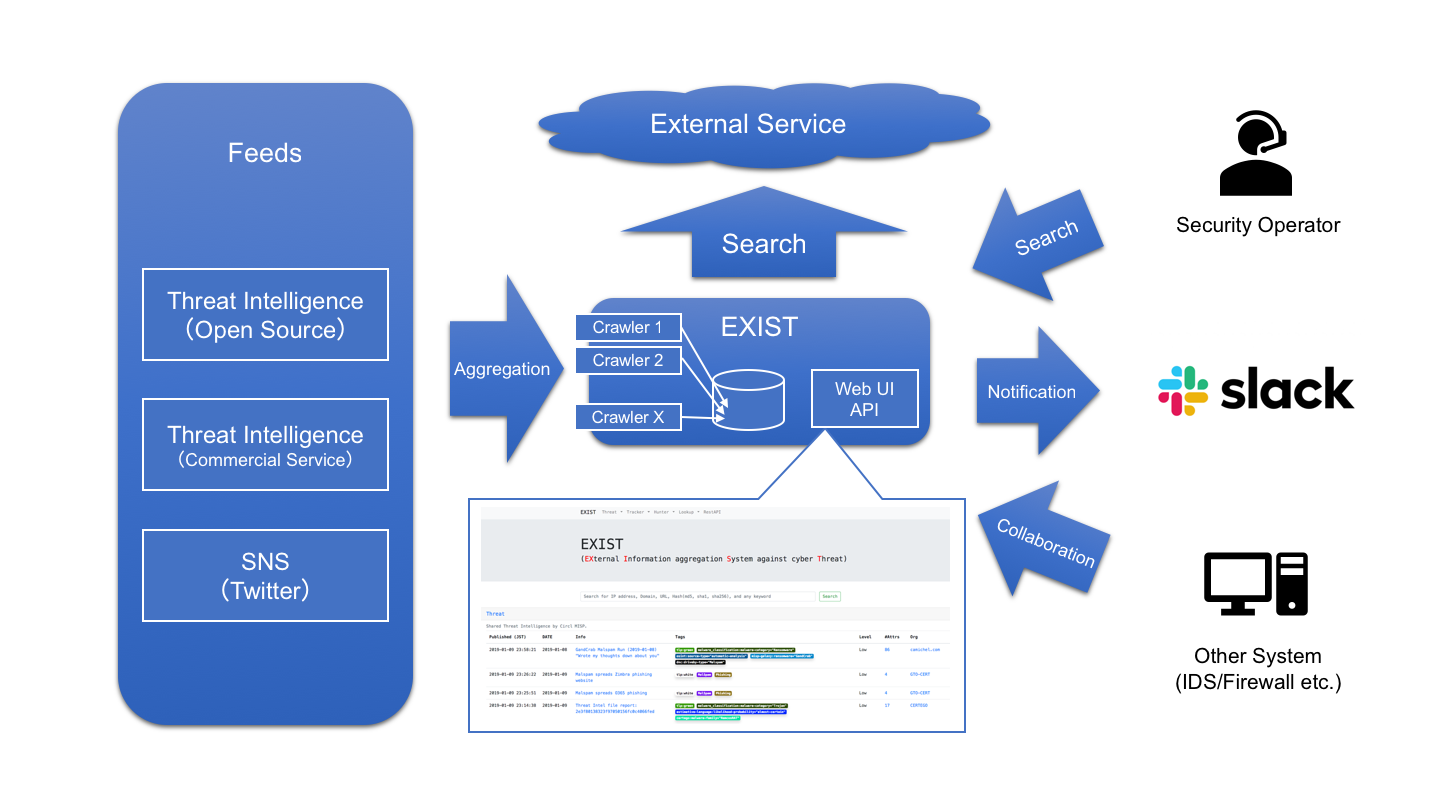 nict-csl/exist
EXIST는 사이버 위협 인텔리전스를 집계·분석하는 웹 애플리케이션입니다.
 blackberry/threat-research-and-intelligence
BlackBerry 위협 연구 및 인텔리전스
 cert-lv/exchange_webshell_detection
"proxylogon" 취약점 그룹(CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065)을 통해 공격받은 Microsoft Exchange 서버에 유포된 웹쉘을 탐지합니다.
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781용 침해 지표 스캐너
 mandiant/citrix-ioc-scanner-cve-2023-3519
Bash 기반 스캐너로, CVE-2023-3519 악용으로 인한 Citrix ADC 어플라이언스의 침해 지표를 탐지하며, 실시간 및 포렌식 이미지 분석을 지원합니다.
 deadbits/yara-rules
개별 연구에서 수집된 YARA 시그니처 모음
 cisagov/check-your-pulse
이 유틸리티는 Pulse Secure VPN 어플라이언스의 로그 파일에서 CVE-2019-11510에 대한 침해 지표(IOCs)가 존재하는지 확인하는 데 도움을 줄 수 있습니다.
 soteria-security/hafnium-ioc
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 및 CVE-2021-26865의 악용 징후를 식별하는 PowerShell 스크립트입니다.
 mellow-hype/c2finder
Bro 로그에서 싱크홀되지 않은 C&C IP를 찾습니다 (Bambanek Consulting의 C&C 마스터 목록에서)
 insomnisec/detections-cve-2026-31431
CVE-2026-31431 Linux 커널 LPE 취약점(Copy Fail)에 대한 탐지 규칙, YARA 시그니처, auditd/Wazuh 규칙 및 MISP 이벤트 템플릿입니다. IoC, 완화 단계 및 익스플로잇 분석을 포함합니다.
 insomnisec/detections-cve-2026-23918
CVE-2026-23918 Apache http2 RCE 탐지 규칙 - 크레딧: stringa.ai, isec.pl
 sucuri-labs/cve-2025-57819-ioc-check
이 저장소는 CVE-2025-57819의 freepbx 포럼 주제에 나열된 현재 IOCs를 확인하는 스크립트를 포함하고 있습니다.