
 #1
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천
 jonathanstross/cve-2025-31324
A Python 기반 보안 스캐너로, SAP Visual Composer 시스템에서 CVE-2025-31324 취약점을 식별하고 악성 .jsp와 같은 알려진 침해 지표(IOC)를 탐지합니다.
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
SharePoint ToolShell (CVE-2025-53770) 악용 시도에 대한 기술 분석: RCE, webshell 배포 및 MachineKey 추출.
 ma1am/cve-2022-26134-exploit-detection
이 저장소에는 보안 조사관이 Linux Confluence 서버에서 CVE-2022-26134 위협 헌팅을 위해 사용하고자 할 수 있는 Yara 규칙과 방법이 포함되어 있습니다.
 b401/clickstudio-compromised-certificate
최근 CVE-2022-30190 (Follina) 공격에서 발견된 손상된 인증서를 포함하는 저장소.
 ngvcanh/cve-2025-55182-attack-analysis
CVE-2025-55182 (React2Shell) 실제 공격 분석 - React Server Components RCE 취약점
 zedocun/soc-investigation-powershell-edrfreeze
시뮬레이션 환경에서 PowerShell, EDRFreeze 실행 및 방어 회피 행위와 관련된 CVE-2024-49138 익스플로잇 경고에 대한 SOC 조사.
 cyb3rtus/keepass_cve-2023-24055_yara_rule
손상 가능성이 있는 KeePass 구성 파일을 탐지하기 위한 간단한 yara 규칙을 포함합니다.
 guardicode/cve-2021-44228_iocs
Log4j 취약점(CVE-2021-44228)에 대한 공개 침해 지표(IoC)를 선별하여 수집한 컬렉션으로, 위협 탐지 및 침해 대응을 위해 여러 출처에서 집계되었습니다.
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 fevar54/cve-2026-33634-scanner
TeamPCP 공급망 공격(CVE-2026-33634) IOC 스캐너.
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
이 도구는 열린 TCP/6025 포트, 응답하는 스팸 격리 인터페이스, 그리고 알려진 사후 익스플로잇 IOCs를 확인하여 CVE-2025-20393에 대한 노출 여부를 식별하는 데 도움을 줍니다.
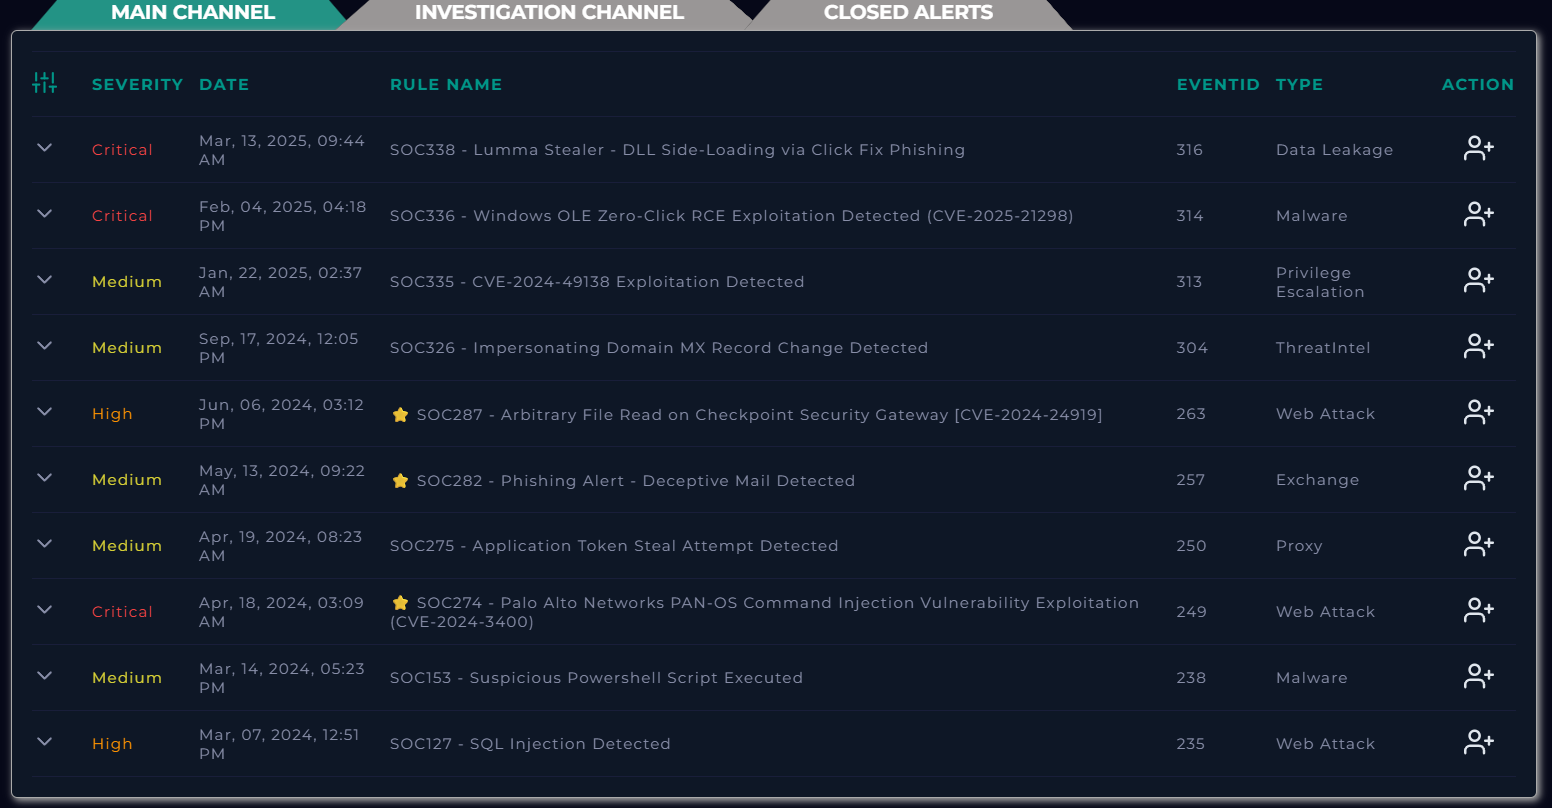 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
EDR 텔레메트리 및 정적 악성코드 분석을 활용하여 Critical 심각도 제로클릭 RCE 익스플로잇(CVE-2025-21298)을 기술적으로 조사하고 호스트를 격리합니다.
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
CVE-2025-55182 (React Server Components/Next.js의 Pre-Auth RCE)에 대한 방어 연구 저장소입니다. 기술 분석, 탐지 규칙(Suricata/Sigma/YARA), 완화 가이드, 그리고 보안 연구원 및 SOC 분석가를 위한…
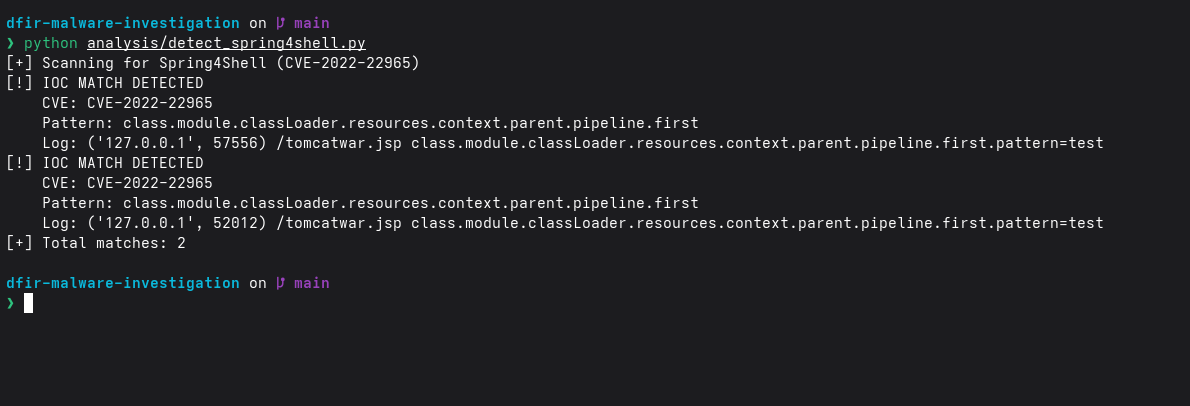 suyash-r-k/dfir-malware-investigation
Spring4Shell (CVE-2022-22965) DFIR 랩: 익스플로잇 시뮬레이션, Python WAF, IOC 기반 탐지 및 PCAP 분석 포함.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
CVE-2025-60787에 대한 탐지 규칙 및 YARA/KQL 시그니처로, motionEye의 설정 주입을 통한 인증되지 않은 RCE와 프로세스 실행 및 파일 생성 모니터링을 다룹니다.
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 faysalferdous/cve-2025-68645-exploiting-zimbra-webmail-lfi-vulnerability
수비수 중심의 CVE-2025-68645 Zimbra LFI 대응 패키지로, Sigma/Splunk 탐지 규칙, WAF 차단 스니펫, IOC 패턴 및 침해 대응을 위한 내부 권고문을 포함합니다.








