
 #1
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 rollwagen/abusech
abuse.ch용 CLI 클라이언트
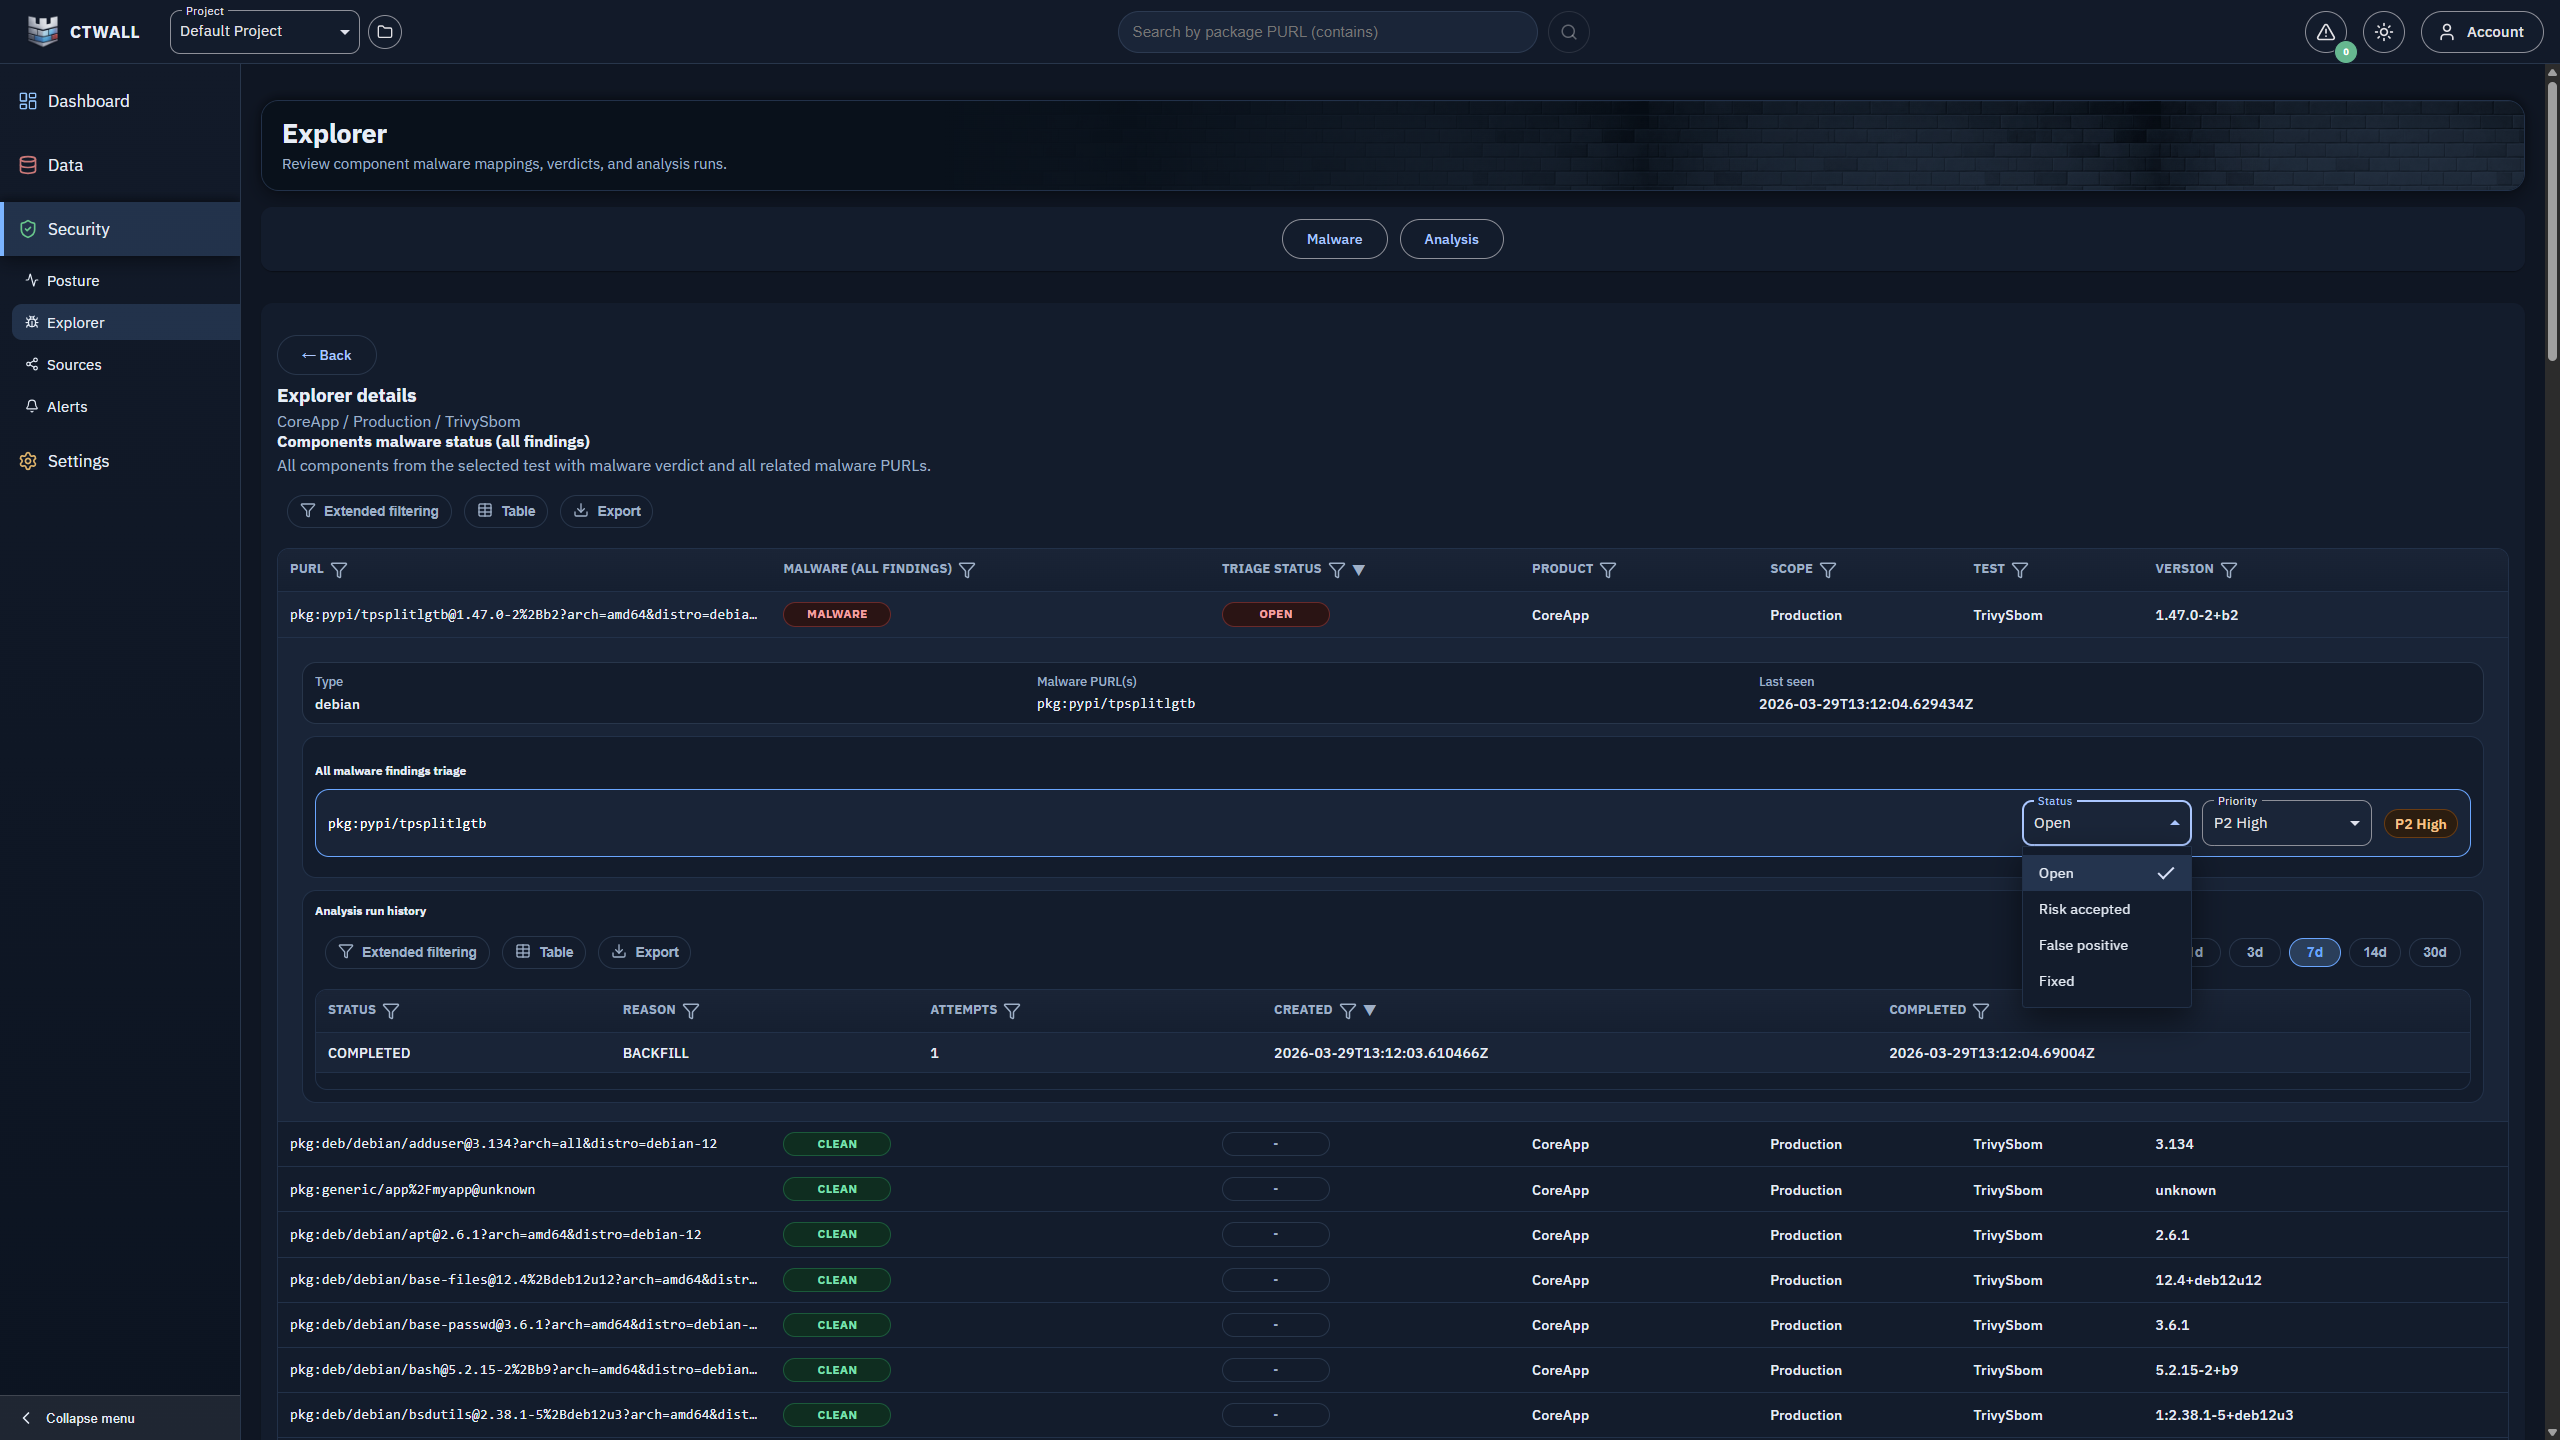 cybergabisoft/ctwall
CTWall (ChainThreatWall) 플랫폼은 SBOM/BOM 데이터를 사용하여 소프트웨어 공급망에서 악성 코드를 식별함으로써 보안, DevOps 및 제품 팀이 더 빠르게 위험 결정을 내릴 수 있도록 지원합니다.
 swaybs/cve-2024-3400
Palo Alto 방화벽에서 CVE-2024-3400 악용 시도를 확인하는 Python 스크립트
 mceeomoba/apex-kev-change-desk
오프라인 CISA KEV 스냅샷 비교를 통한 필드 수준 변경 검토. 무료 프로토타입이며 보안 평가가 아님. AI 지원 개발.
 synacktiv/hexalocker-analysis
HexaLocker 랜섬웨어 분석
 24520597-blip/cve-2025-99999
심각한 HSM 인증 우회(CVE-2025-99999)에 대한 PoC & IOCs. 금융 부문을 위한 위협 인텔리전스.
 joaoreis13/flight-risk
CVE-2025-55182 (React2Shell)를 위한 보안 툴킷 — React Server Components RCE 취약점 스캔, 탐지, 연관 분석 및 테스트
 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461(Cisco Secure Email Gateway의 치명적인 SQL 인젝션)에 대한 방어 탐지 키트로, Sigma 및 YARA 규칙, IOC, 그리고 해결 지침을 제공합니다.
 nkopylov/tanscript-exploit-check
TanStack/Mini Shai-Hulud npm 공급망 공격(CVE-2026-45321)에 대한 IOC 검사기
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
적극적으로 악용되는 CVE-2026-15409 및 CVE-2026-15410의 영향을 받는 SonicWall SMA1000 어플라이언스용 비공식 Bash IoC 검사기.
 aelshimony-cloud/openwire-cve-2023-46604-investigation
PCAP 분석, IOC 식별 및 리버스 셸 페이로드 추출을 포함하여 OpenWire를 통한 Apache ActiveMQ의 CVE-2023-46604 악용을 분석하는 침해 대응 워크스루.
 bryanster/ioc-cve-2022-42475
FG-IR-22-398에 대해 설명된 IOC 테스트
 jchable/miasma-toolkit
Detection & remediation toolkit for the Miasma / Shai-Hulud worm and CVE-2026-35603 (AI-agent/IDE config injection)
 vishvacyber/detection-tool-kit-for-cve-2026-31431
다중 계층 탐지 툴킷: CVE-2026-31431 (Copy Fail) Linux 커널 LPE 전용. eBPF, auditd, Sigma 규칙, 페이지 캐시 차이점(diff) 및 방어자를 위한 IOC 가이드를 제공합니다.
 ry-allan/tanstack-compromise-checker
CVE-2026-45321(TanStack 공급망 손상) 및 Mini Shai-Hulud 웜 아티팩트를 탐지합니다. node_modules, lockfiles, 지속성 후크(Claude Code, VS Code, systemd, LaunchAgent), GitHub…
 anuththara2007-w/cve-2026-20127-exploit-extension
CVE-2026-20127에 대한 방어적 분석 및 탐지 지침을 제공하는 오프라인 브라우저 확장으로, Cisco SD-WAN에 대한 패킷 시각화, IOC 추출 및 완화 전략을 포함합니다.
 techwithorgito/cve-2025-55182-researching-process
CVE-2025-55182 (React Server Components/Next.js의 사전 인증 RCE)에 대한 방어 연구 저장소입니다. 기술 분석, 탐지 규칙(Suricata, Sigma, YARA), 완화 가이드 및 새로운 공개와 패치를 추적하는 자동화된 CVE…








