
 #1
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천
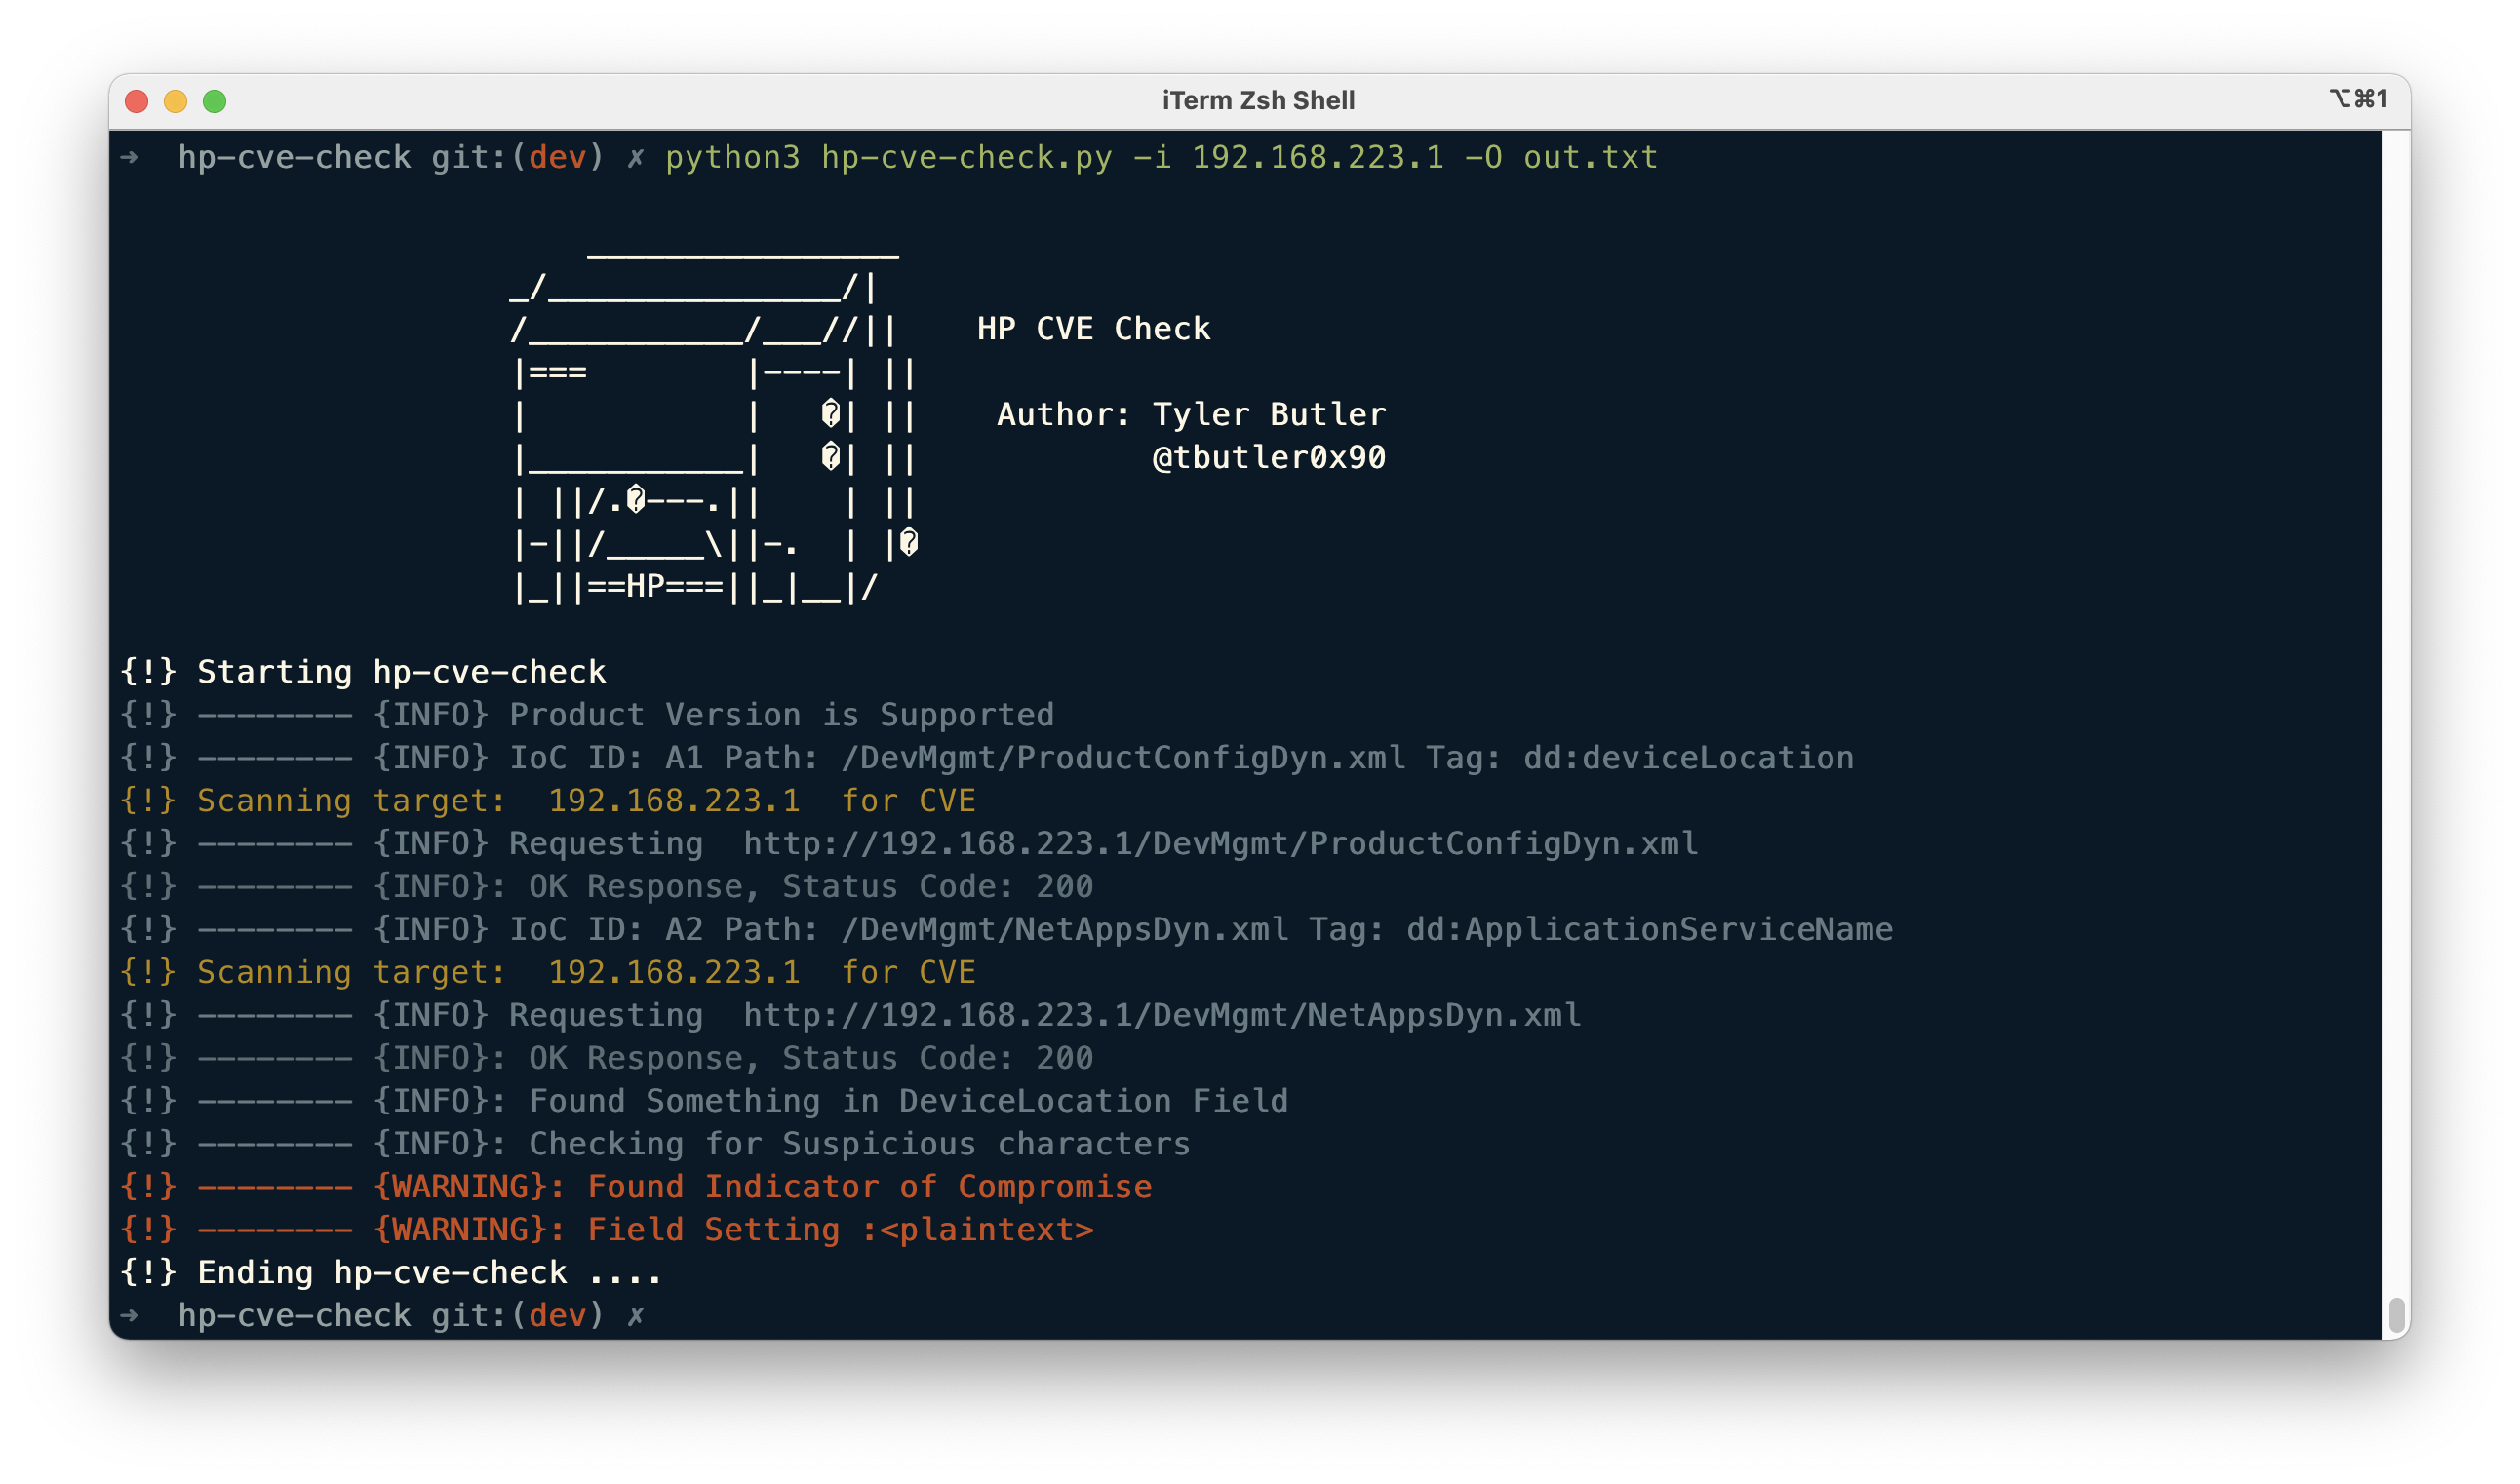
 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check는 CVE-2021-3441과 관련된 침해 지표(IoC)를 대상에서 검색하는 파이썬 스크립트입니다.
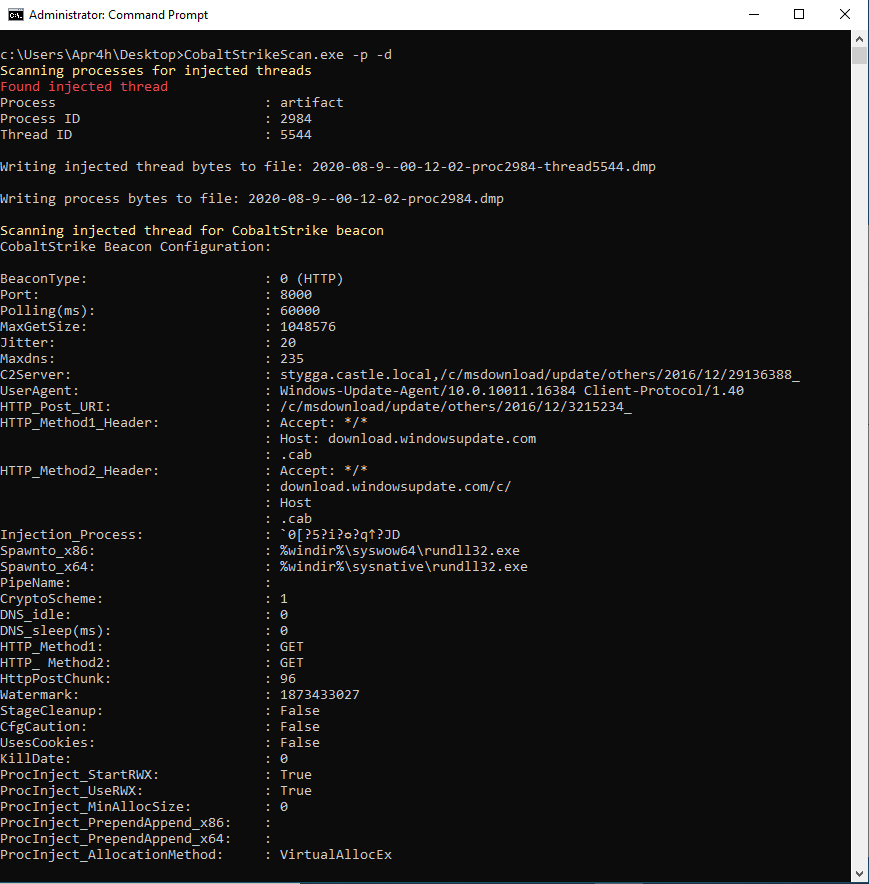 apr4h/cobaltstrikescan
파일 또는 프로세스 메모리를 스캔하여 CobaltStrike 비콘을 찾고 해당 구성을 파싱합니다.
 cado-security/dfir_resources_revil_kaseya
REvil 랜섬웨어 Kaseya 공급망 공격에 대응하는 DFIR 전문가를 위한 리소스
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlack 헌팅 쿼리로, 파일, 모듈 로드 및 프로세스 이벤트를 통해 PrintNightmare(CVE-2021-1675) 악용을 탐지하며, Sigma 규칙을 기반으로 합니다.
 packetsifter/packetsiftertool
PacketSifter는 분석가가 패킷 캡처(pcap)를 분석하여 주목할 만한 트래픽을 찾는 데 도움을 주도록 설계된 도구/스크립트입니다. PacketSifter는 인수로 pcap을 받아 여러 파일을 출력합니다.
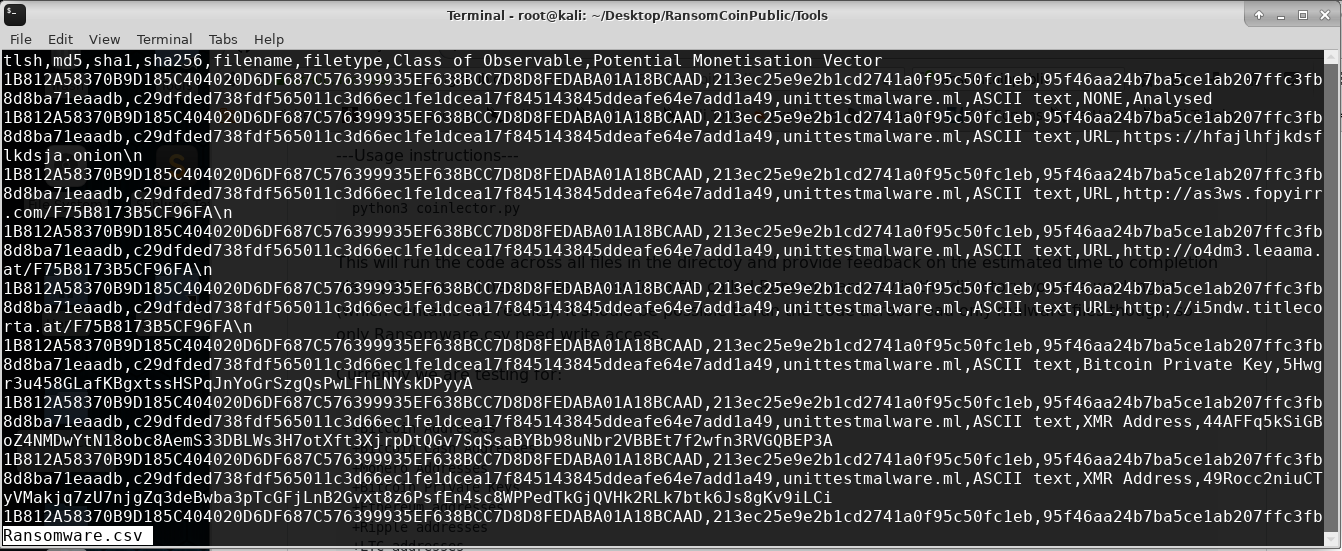 concinnity-risks/ransomcoinpublic
바이너리에서 암호화폐 주소 및 기타 침해 지표를 추출하는 DFIR 도구입니다.
 taxiiproject/libtaxii
TAXII 서비스를 호출하는 TAXII 메시지를 처리하기 위한 Python 라이브러리
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 cert-lv/exchange_webshell_detection
"proxylogon" 취약점 그룹(CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065)을 통해 공격받은 Microsoft Exchange 서버에 유포된 웹쉘을 탐지합니다.
 sgnls/exchange-0days-202103
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 및 CVE-2021-27065 악용에 대한 IoC 식별
 byinarie/zirconium
HAFNIUM 관련 IOC를 검색하는 도구: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 soteria-security/hafnium-ioc
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 및 CVE-2021-26865의 악용 징후를 식별하는 PowerShell 스크립트입니다.
 mellow-hype/c2finder
Bro 로그에서 싱크홀되지 않은 C&C IP를 찾습니다 (Bambanek Consulting의 C&C 마스터 목록에서)
 trustedsec/artillery
Linux 및 Windows 시스템을 여러 호스트 및 네트워크 방어·탐지 기법으로 보호하는 오픈소스 블루팀 도구입니다.
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902와 관련된 침해 지표(IoCs)를 스캔하고, 로그, 파일, 시스템 무결성을 확인하여 익스플로잇 후 활동을 탐지하는 로컬 F5 BIG-IP 스크립트입니다.
 cisagov/check-your-pulse
이 유틸리티는 Pulse Secure VPN 어플라이언스의 로그 파일에서 CVE-2019-11510에 대한 침해 지표(IOCs)가 존재하는지 확인하는 데 도움을 줄 수 있습니다.
 nicolasriverocorvalan/cloud-sniper
가상 보안 관제 센터








