#1
 emcghee/payloadautomation
Python-to-Sleep 브리지를 통해 Cobalt Strike 페이로드 개발, 테스트 및 배포를 자동화합니다. 아티팩트 검사, IoC 추적 및 컴파일을 포함합니다.
 ernestak/sigma-rule-for-cve-2022-30190
Windows 프로세스 생성 이벤트를 통해 CVE-2022-30190(Follina) 악용을 탐지하는 Sigma 규칙으로, SOC 팀이 악성 Office 문서 실행을 식별할 수 있도록 지원합니다.
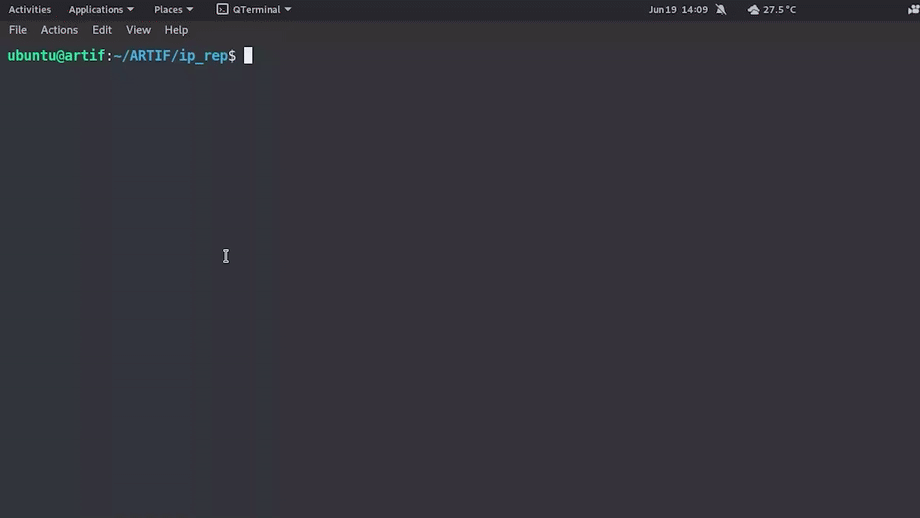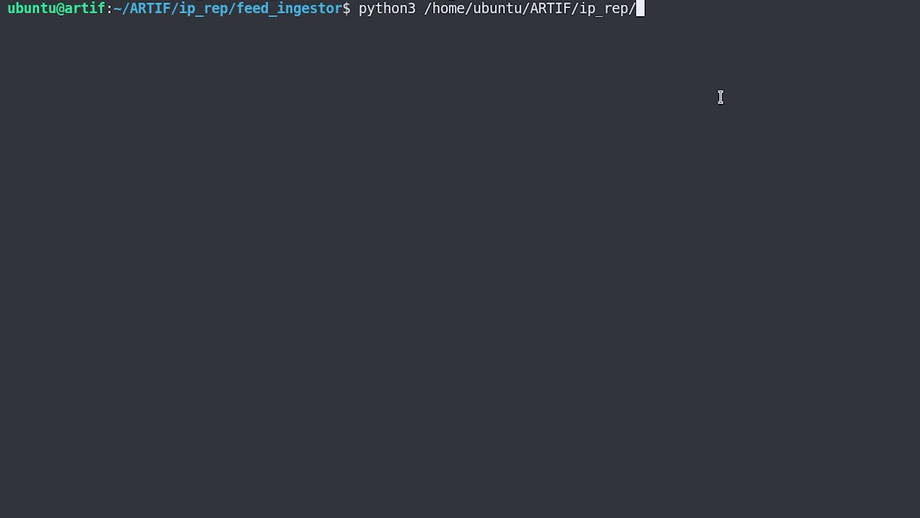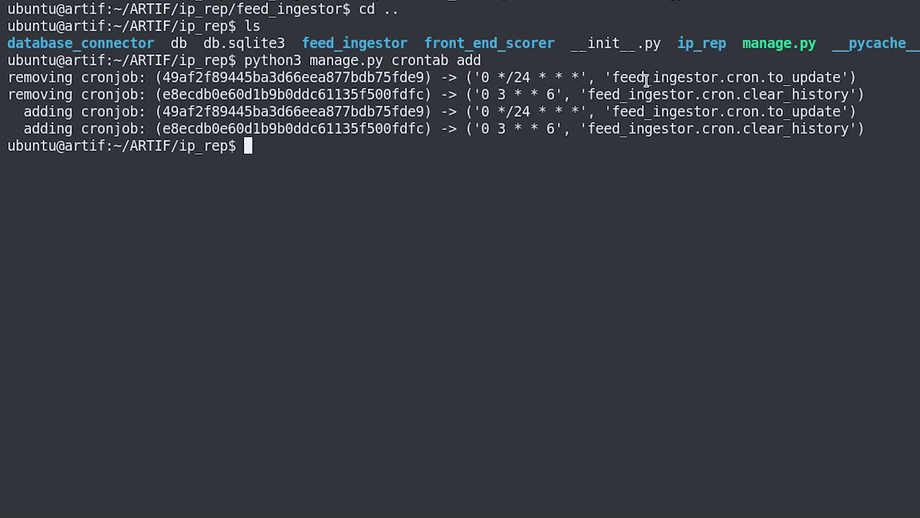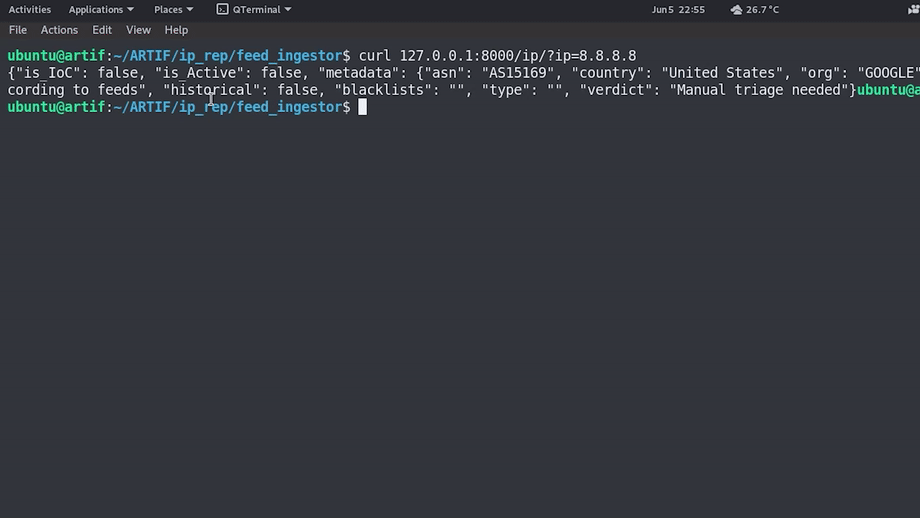 cred-club/artif
IP 평판과 과거 데이터를 기반으로 위협 및 악성 웹 트래픽을 식별하는 고급 실시간 위협 인텔리전스 프레임워크
 archanchoudhury/confluence-cve-2022-26134
이 저장소는 Atlassian Confluence의 제로데이(Zero-Day) 악용에 대해 다루며, SecOps 또는 Blue Team 관점에서의 방어 및 분석 관점을 제시합니다.
 b401/clickstudio-compromised-certificate
최근 CVE-2022-30190 (Follina) 공격에서 발견된 손상된 인증서를 포함하는 저장소.
 ma1am/cve-2022-26134-exploit-detection
이 저장소에는 보안 조사관이 Linux Confluence 서버에서 CVE-2022-26134 위협 헌팅을 위해 사용하고자 할 수 있는 Yara 규칙과 방법이 포함되어 있습니다.
 gyaansastra/cve-2022-30190
CVE-2022-30190(Follina MSDT 취약점)에 대한 포괄적인 분석으로, IOCs, SIEM/EDR용 탐지 규칙, YARA 시그니처, 완화 스크립트, 그리고 방어자 관점의 교육용 익스플로잇 분석을 포함합니다.
 archanchoudhury/msdt_cve-2022-30190
이 저장소는 Defender 관점에서 Follina MSDT에 대해 다룹니다.
 inquest/yara-rules
악성코드, 악성 Office 문서, 익스플로잇 아티팩트를 탐지하기 위한 YARA 규칙 모음으로, 샘플과 연구 보고서에 대한 참조를 포함합니다.
 malienist/lupo
악성코드 동적 분석 및 IOC 추출을 자동화하는 WinDbg 플러그인입니다. 디버거 내에서 실행되어 사전 정의된 지표를 수집하고, 사고 대응 및 차단을 위해 디스크에 기록합니다.
 svdwi/bluebox
오픈소스 위협 인텔리전스 플랫폼으로, 악성코드 및 관찰 가능 항목(observable) 분석을 위한 도구입니다. IP, 도메인, URL, 해시를 외부 소스로 강화하고, 정적 파일 분석, YARA 탐지, ML 기반 피싱 탐지를 수행합니다.
 onapsis/cve-2020-6287_recon-scanner
블랙박스 취약점 스캐너 및 침해 지표 분석기로, SAP NetWeaver Java 애플리케이션의 CVE-2020-6287 (RECON)에 대한 신속한 노출 평가와 로그 기반 포렌식 조사를 가능하게 합니다.
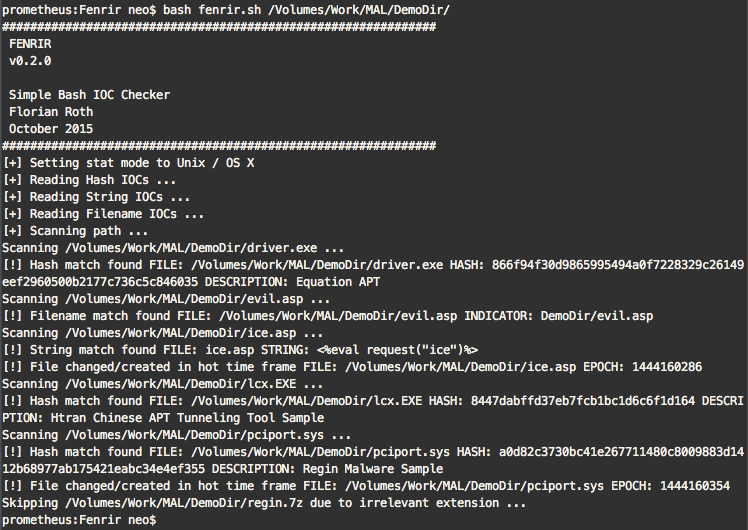
 chaitanyakrishna/iocscraper
IOCPARSER.COM은 다양한 데이터 소스에서 IOCs 및 인텔리전스를 추출할 수 있는 빠르고 신뢰할 수 있는 서비스입니다.
 guardicode/cve-2021-44228_iocs
Log4j 취약점(CVE-2021-44228)에 대한 공개 침해 지표(IoC)를 선별하여 수집한 컬렉션으로, 위협 탐지 및 침해 대응을 위해 여러 출처에서 집계되었습니다.
 hackinghippo/log4shell_ioc_ips
log4j / log4shell IoCs를 여러 출처에서 한데 모아 하나의 큰 파일로 정리 (IP들) 더 많은 정보 곧 업데이트 예정 (CVE-2021-44228)