
 #1
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천
 limo57640-crypto/cpanel-cve-41940-detector
읽기 전용 cPanel CVE-2026-41940 IOC 탐지기: .sorry 랜섬웨어, Mr_Rot13 Filemanager 백도어, C2 콜백, cron, SSH 및 로그 탐지용.
 jmussmann/cve-2023-4966-iocs
Citrix NetScaler 로그에서 CVE-2023-4966 악용 가능성을 검색하는 Python 스크립트.
 honeynet/log4shell-data
허니팟에서 수집 중인 CVE-2021-44228 관련 데이터
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Log4Shell(CVE-2021-44228) 공격에 대한 선별된 침해 지표(IOC), 공격 소스 IP, Snort/Suricata 탐지 규칙 저장소입니다.
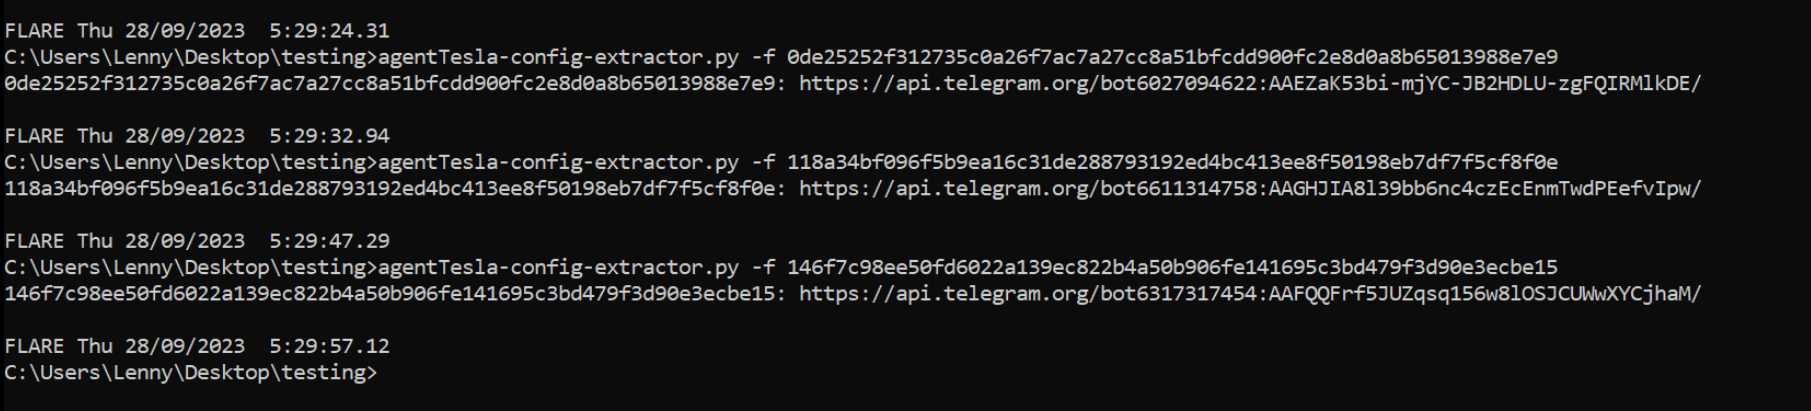 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram 변형용 구성 추출기
 onsec-fr/cve-2019-19781-forensic
cve-2019-19781 탐지를 위한 자동 포렌식 스크립트
 b401/clickstudio-compromised-certificate
최근 CVE-2022-30190 (Follina) 공격에서 발견된 손상된 인증서를 포함하는 저장소.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
CVE-2025-60787에 대한 탐지 규칙 및 YARA/KQL 시그니처로, motionEye의 설정 주입을 통한 인증되지 않은 RCE와 프로세스 실행 및 파일 생성 모니터링을 다룹니다.
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlack 헌팅 쿼리로, 파일, 모듈 로드 및 프로세스 이벤트를 통해 PrintNightmare(CVE-2021-1675) 악용을 탐지하며, Sigma 규칙을 기반으로 합니다.
 techwithorgito/cve-2025-55182-researching-process
CVE-2025-55182 (React Server Components/Next.js의 사전 인증 RCE)에 대한 방어 연구 저장소입니다. 기술 분석, 탐지 규칙(Suricata, Sigma, YARA), 완화 가이드 및 새로운 공개와 패치를 추적하는 자동화된 CVE…
 fhightower/ioc-finder
간단하고 효과적이며 모듈식인 패키지로, 텍스트에서 관찰 가능 항목(침해 지표(IOC), 네트워크 데이터 및 기타 보안 관련 정보)을 파싱합니다. 정규식 대신 문법(grammar)을 사용하므로 더 읽기 쉽고, 유지 관리하기 쉬우며, 확장하기 쉽습니다. 대화형 문서는…
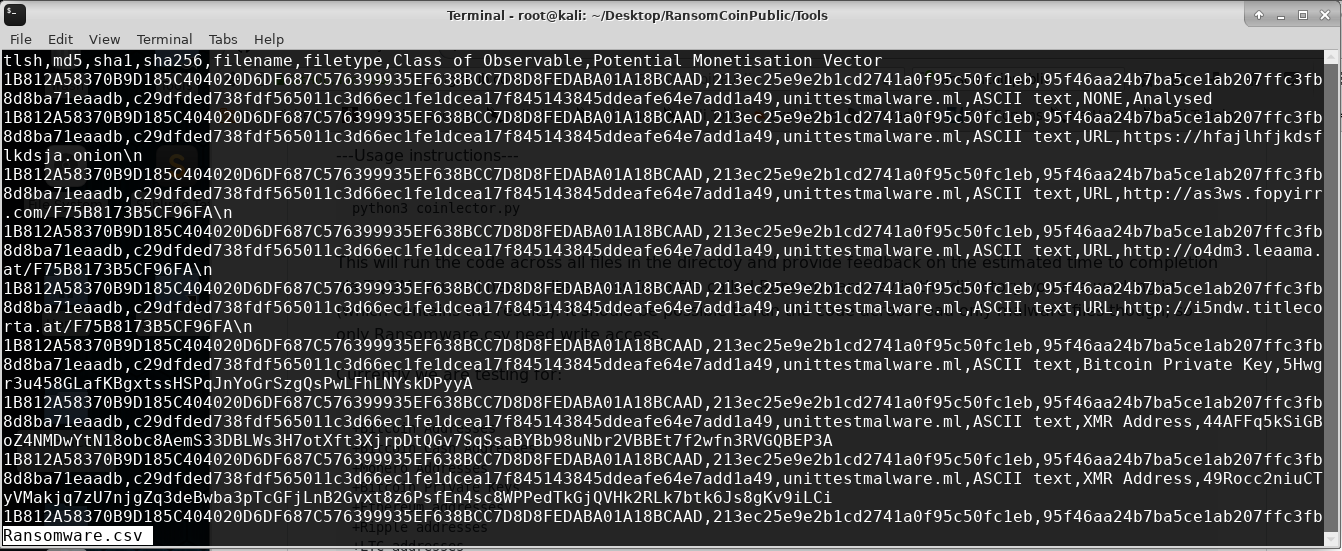 concinnity-risks/ransomcoinpublic
바이너리에서 암호화폐 주소 및 기타 침해 지표를 추출하는 DFIR 도구입니다.
 fireeye/cve-2021-44228
OpenIOC 규칙을 활용하여 침해 지표를 사냥하는 데 도움을 줍니다.
 navytitanium/eitest-tools-scripts-iocs
EITest 캠페인을 위한 IOC 피드 및 분석 도구 키트로, C2 데이터 복호화, 피해자 페이로드 디코딩, 위협 인텔리전스 및 포렌식 조사를 위한 싱크홀 로그 처리를 특징으로 합니다.
 sgnls/exchange-0days-202103
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 및 CVE-2021-27065 악용에 대한 IoC 식별
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 horrister/moveit-transfer-cve-2023-34362
큐레이션된 취약점 연구 저장소로, CVE-2023-34362와 같은 실제 보안 사고에 대한 심층 분석 문서, PoC 스크립트, IOC 탐지 도구를 제공합니다.
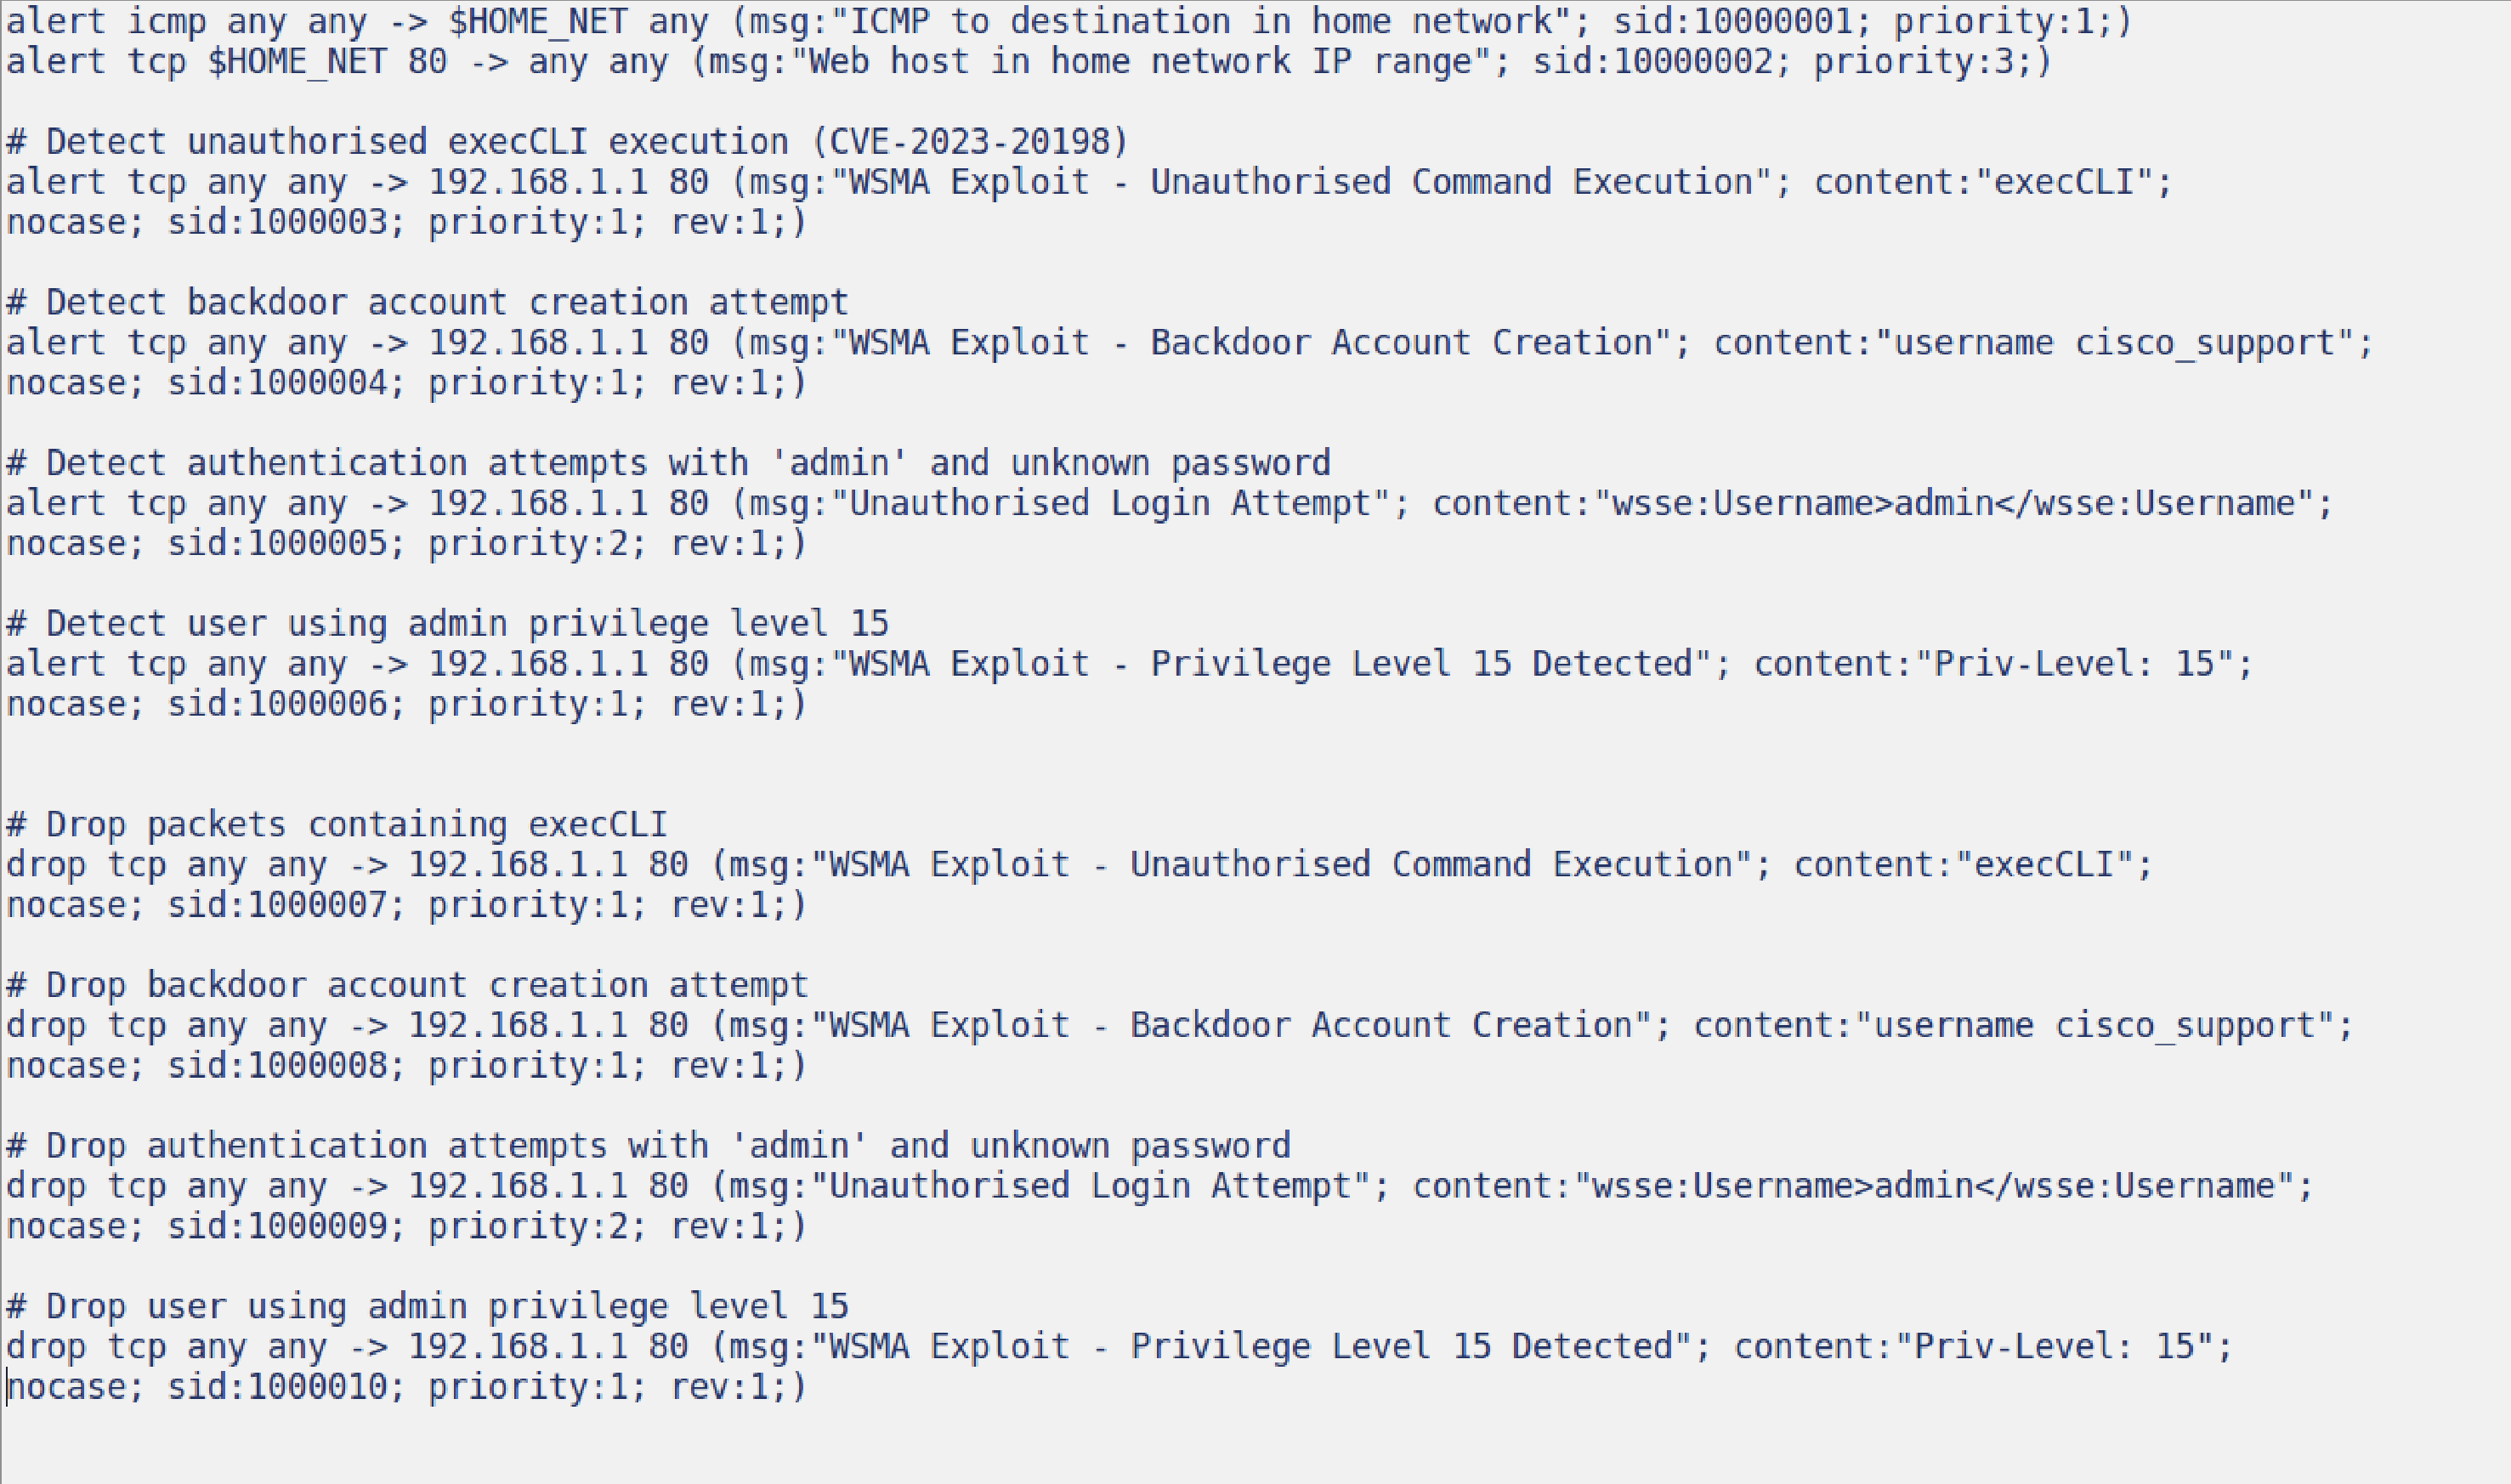 dominic471/qub-network-security-cve-2023-20198
분석, 탐지 및 완화: Cisco IOS XE에서 CVE-2023-20198 악용 – QUB CSC3064 네트워크 보안 평가








