
 #1
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천
 ma1am/cve-2022-26134-exploit-detection
이 저장소에는 보안 조사관이 Linux Confluence 서버에서 CVE-2022-26134 위협 헌팅을 위해 사용하고자 할 수 있는 Yara 규칙과 방법이 포함되어 있습니다.
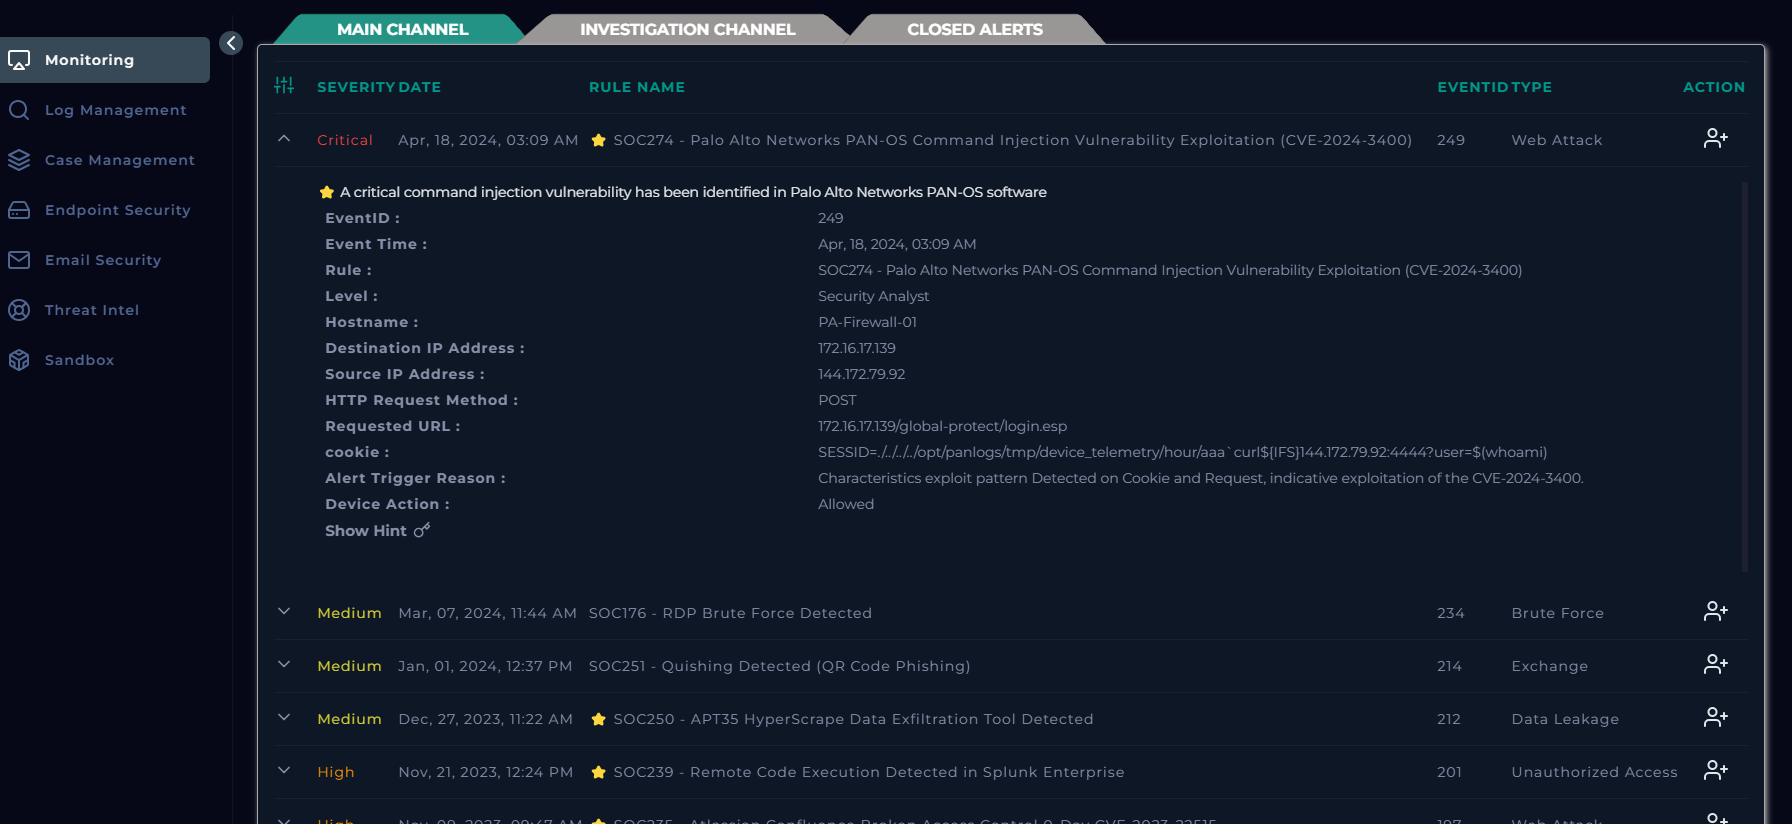 cyprianatsyor/letsdefend-cve2024-3400-case-study
Palo Alto PAN-OS GlobalProtect 포털을 대상으로 한 CVE-2024-3400 악용 시도에 대한 탐지, 분석 및 대응 전략. IOCs, 악용 패턴, 완화 지침 포함.
 nivdolgin/cve-2018-13379
CVE-2018-13379 사냥
 jchable/miasma-toolkit
Detection & remediation toolkit for the Miasma / Shai-Hulud worm and CVE-2026-35603 (AI-agent/IDE config injection)
 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461(Cisco Secure Email Gateway의 치명적인 SQL 인젝션)에 대한 방어 탐지 키트로, Sigma 및 YARA 규칙, IOC, 그리고 해결 지침을 제공합니다.
 zerodayvpn/cve-2026-41089-netlogon
🛡️ CVE-2026-41089(Windows Netlogon 스택 버퍼 오버플로 RCE)에 대한 공식 AI 보안 도구 진단 모듈. 기술 분석, 공격 아키텍처, IoC 및 완화 전략을 제공합니다.
 amnestytech/investigations
앰네스티 인터내셔널의 사이버 조사에서 수집된 침해 지표
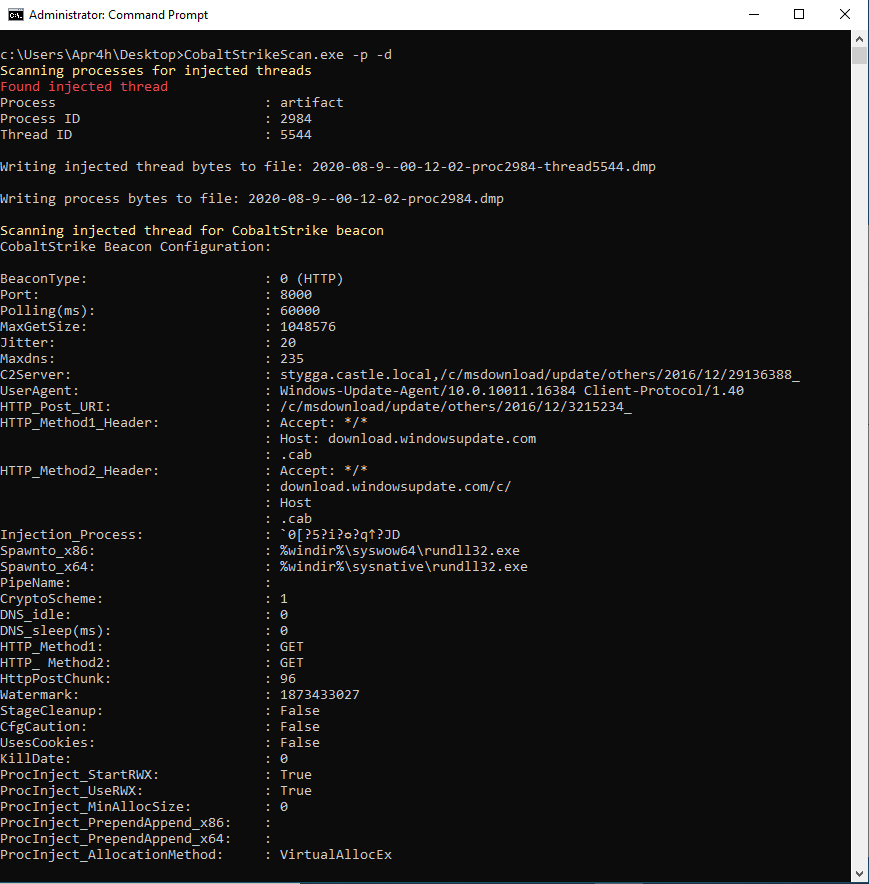 apr4h/cobaltstrikescan
파일 또는 프로세스 메모리를 스캔하여 CobaltStrike 비콘을 찾고 해당 구성을 파싱합니다.
 adulau/the-art-of-pivoting
피보팅의 기술 - 복잡한 세상에서 정보 분석가들이 새로운 관계를 발견하는 기법들
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Log4Shell(CVE-2021-44228) 공격에 대한 선별된 침해 지표(IOC), 공격 소스 IP, Snort/Suricata 탐지 규칙 저장소입니다.
 nccgroup/mimikatz-detector-busylight
USB HID 드라이버 에뮬레이션으로, Mimikatz가 지원하는 Plenom A/S Busylight Alpha의 PID/VID(0x3bca/0x27bb)를 사용합니다. Mimikatz가 실행되면 기본적으로 스레드가 생성되어 지원되는 Busylight 중 하나를…
 00gxd14g/misp-extractor
선택된 MISP 속성(IP 주소, URL, 해시 포함)을 재사용 가능한 출력 파일로 추출합니다.
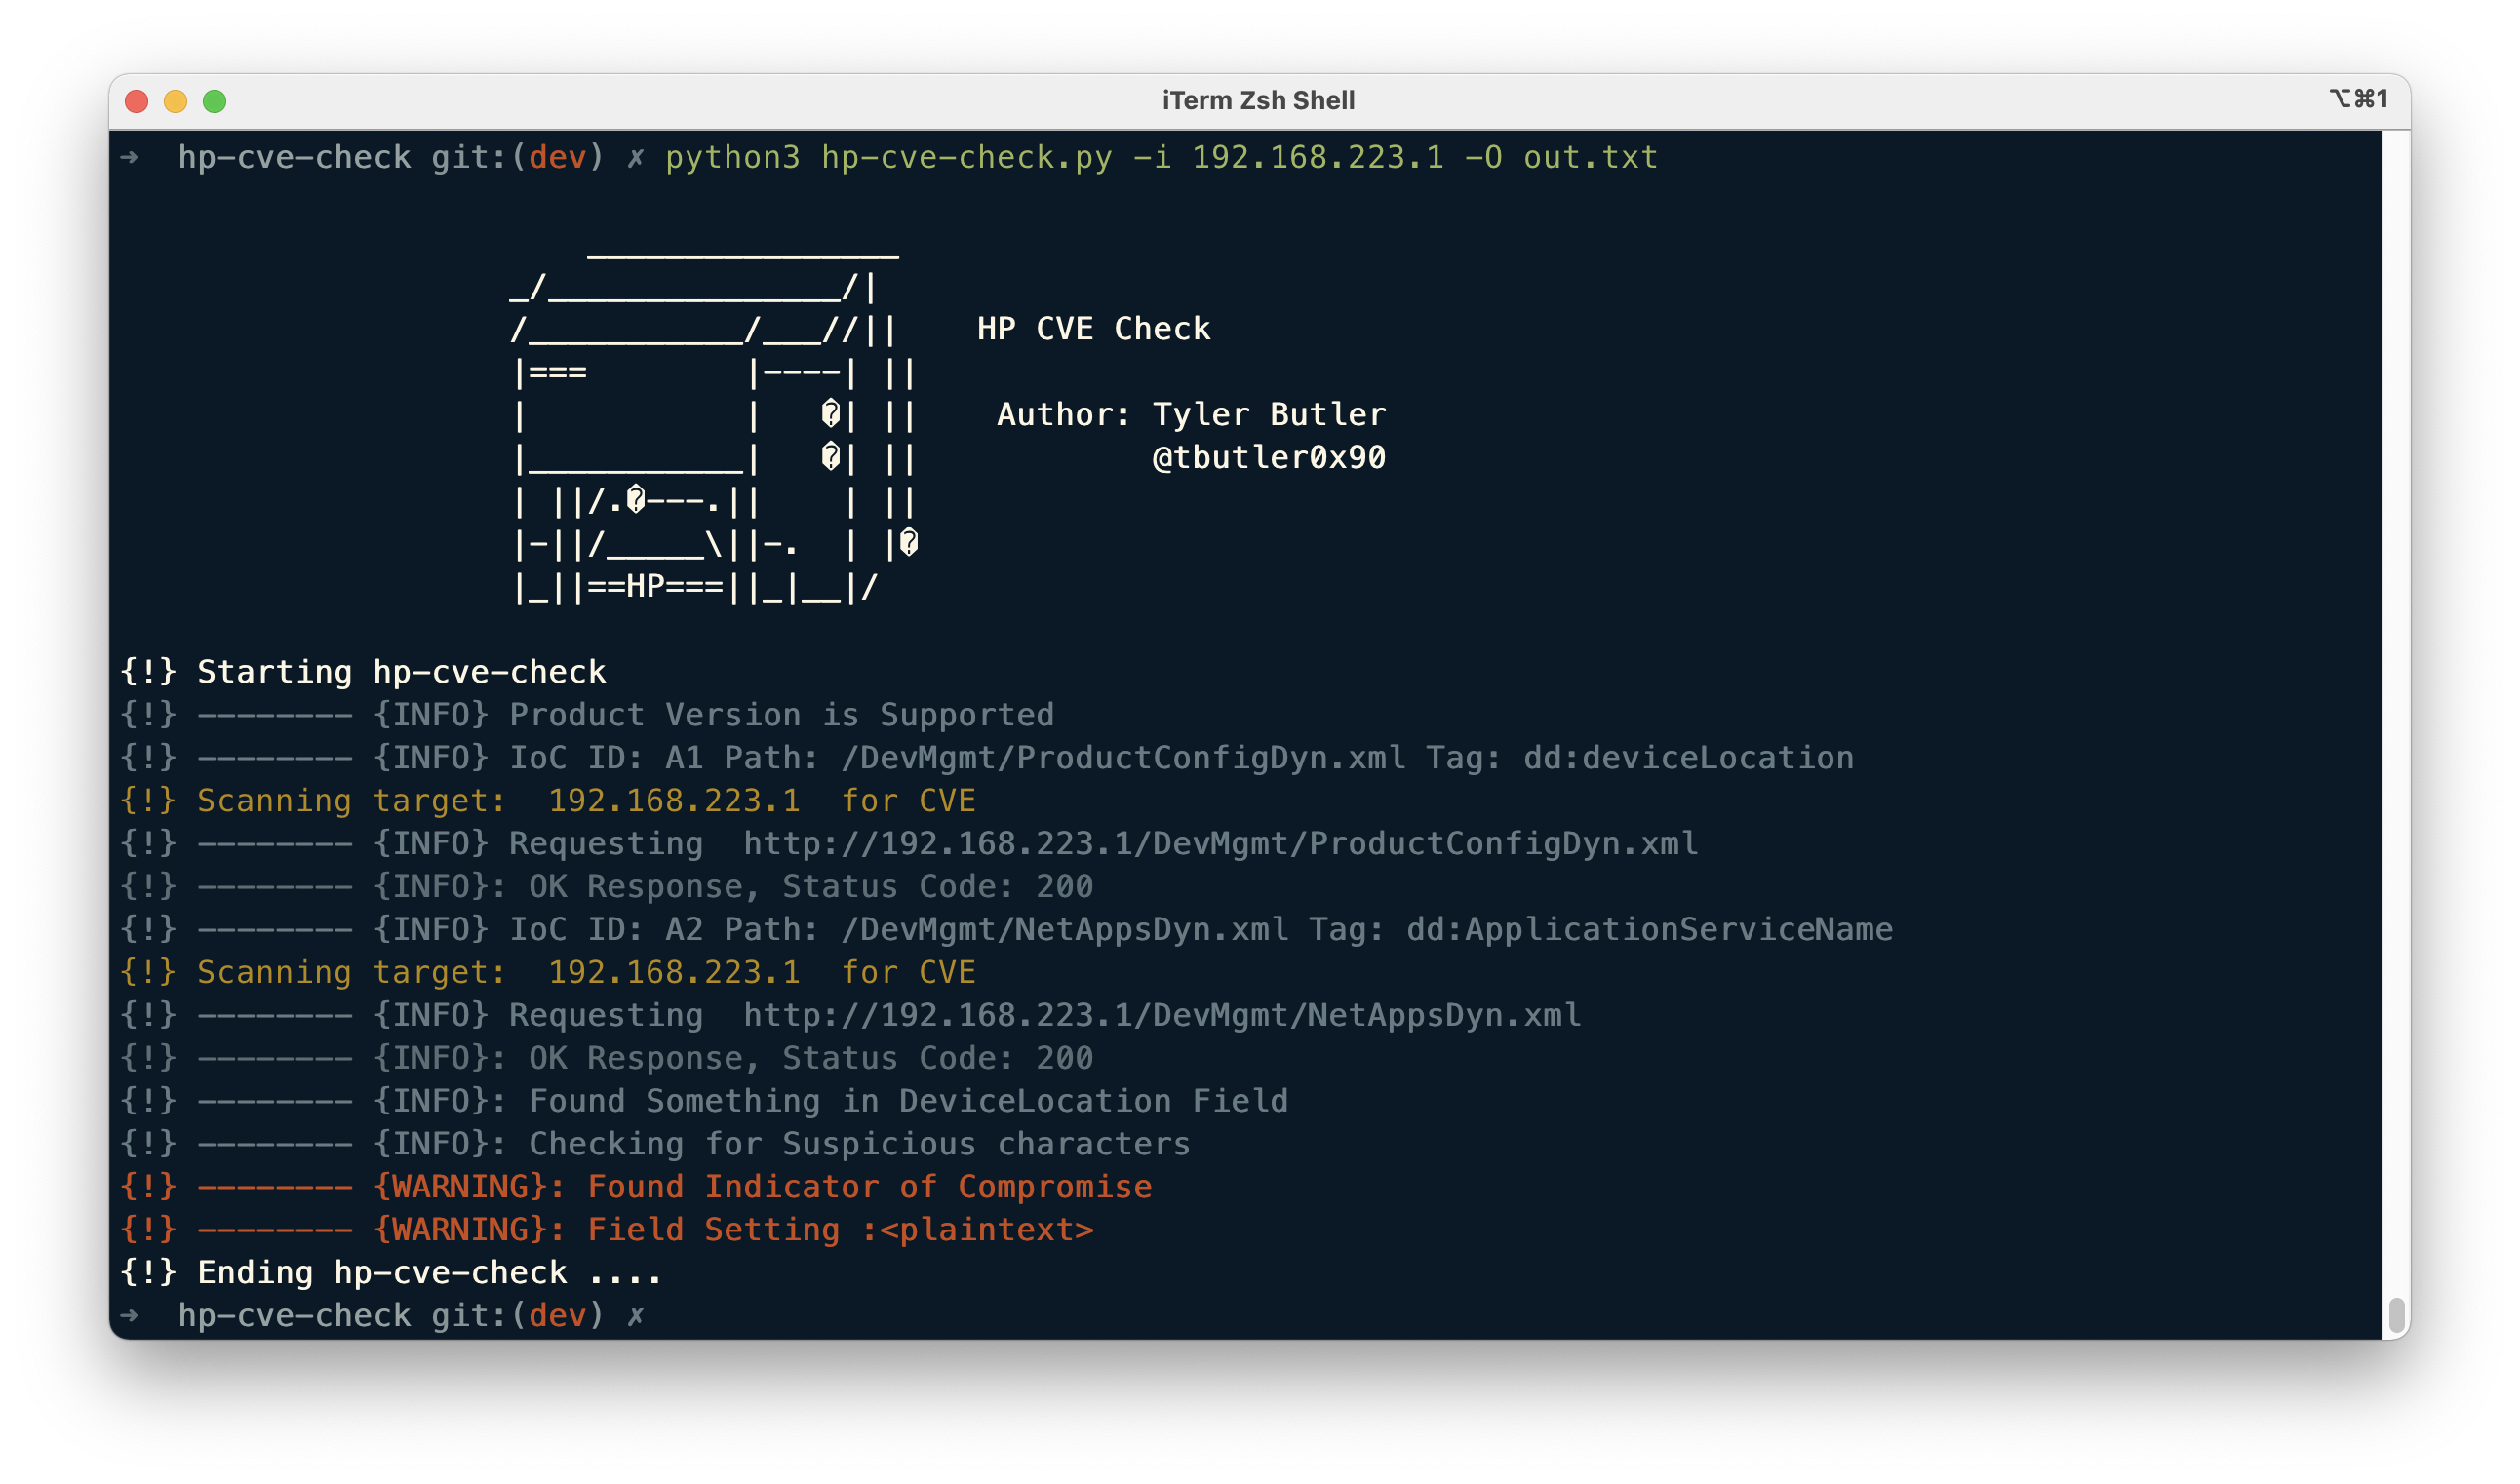 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check는 CVE-2021-3441과 관련된 침해 지표(IoC)를 대상에서 검색하는 파이썬 스크립트입니다.
 horrister/solarwinds-sunburst-cve-2020-10148
엄선된 취약점 분석 보고서: 실제 소프트웨어 보안 사고에 대한 전체 기술 분석, 개념 증명 스크립트, 침해 지표 목록 및 대응 지침 포함.
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
적극적으로 악용되는 CVE-2026-15409 및 CVE-2026-15410의 영향을 받는 SonicWall SMA1000 어플라이언스용 비공식 Bash IoC 검사기.
 niklasmato/fortileak-01-2025-be
이 저장소에는 Belsen Group이 공개적으로 유출한 Fortigate 방화벽 취약점(CVE-2022-40684) 및 영향을 받은 데이터에 대한 정보가 포함되어 있습니다. 이 정보는 조직이 피해 여부를 식별할 수 있도록 보안 연구 및 방어 목적으로 공유됩니다.








