
 #1
IDS/IPS systems, network monitoring, anomaly-based detection, and threat alerting tools.
Kitploit 추천

 stackrox/stackrox
StackRox Kubernetes Security Platform은 컨테이너 환경의 위험 분석을 수행하고, 가시성 및 런타임 알림을 제공하며, 환경을 강화하여 사전에 보안을 개선하기 위한 권장 사항을 제공합니다.
 bert-janp/open-source-threat-intel-feeds
이 저장소에는 추가 요구 사항 없이 사용할 수 있는 오픈 소스 무료 위협 인텔리전스 피드가 포함되어 있습니다. IP, URL, CVE 및 해시와 같은 여러 유형이 포함되어 있습니다.
 digitalruby/ipban
자동화된 IP 차단 서비스로, 이벤트 로그와 파일에서 실패한 로그인 시도를 감지하여 Windows와 Linux에서 방화벽 통합을 통해 공격자를 차단합니다.
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel 및 Microsoft XDR(구 Microsoft 365 Defender)을 위한 위협 헌팅 및 위협 탐지에 초점을 맞춘 KQL 쿼리 저장소입니다.

 withsecurelabs/doublepulsar-detection-script
네트워크를 스캔하여 DOUBLEPULSAR 임플란트에 감염된 Windows 시스템을 찾는 Python2 스크립트입니다.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
다중 엔진 Linux 멀웨어 스캐너로, 5단계 탐지(MD5, HEX 패턴, YARA, ClamAV, 통계 기반), 실시간 inotify 모니터링, 격리 및 다중 채널 알림을 제공합니다.
 certtools/intelmq
IntelMQ는 메시지 큐잉 프로토콜을 사용하여 보안 피드를 수집하고 처리하기 위한 IT 보안 팀용 솔루션입니다.
 nfstream/nfstream
NFStream: 유연한 네트워크 데이터 분석 프레임워크.
 gendigitalinc/ioc
Threat Intel IoCs + 암흑 물질의 조각들. Gen Threat Labs에서 발행.
 trustedsec/sysmoncommunityguide
신뢰할 수 있는 Sec Sysinternals Sysmon 커뮤니티 가이드
 jsitech/jshielder
리눅스 서버 강화 스크립트/ 안전한 LAMP-LEMP 배포 도구/ CIS 벤치마크
 travisfsmith/sweetsecurity
라즈베리파이 계열 장치에서 네트워크 보안 모니터링
 echowei/deeptraffic
네트워크 트래픽 분류를 위한 딥러닝 모델
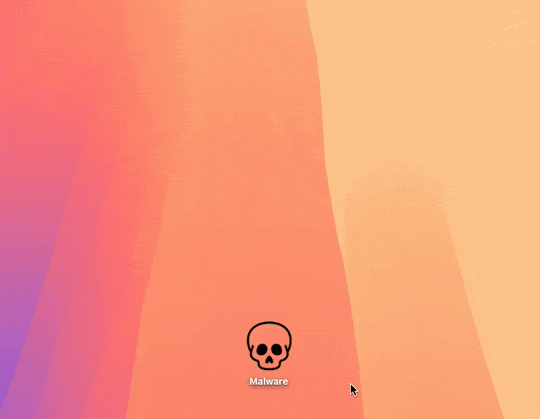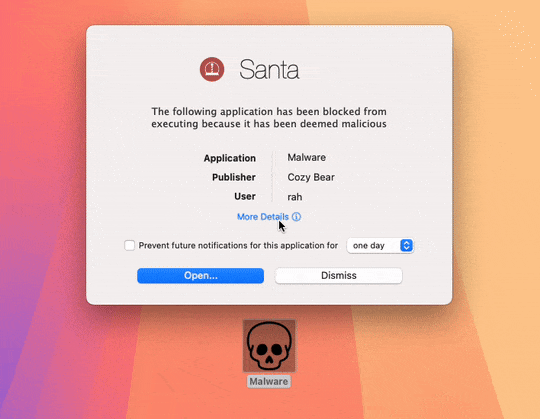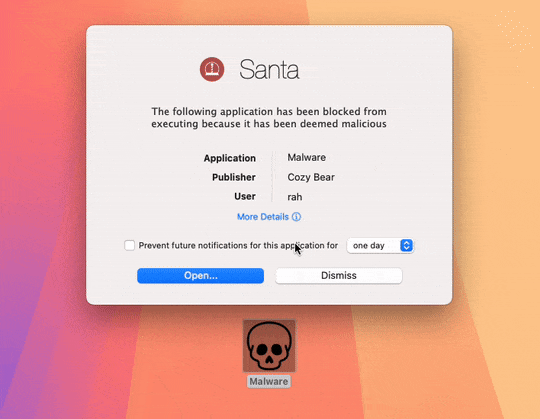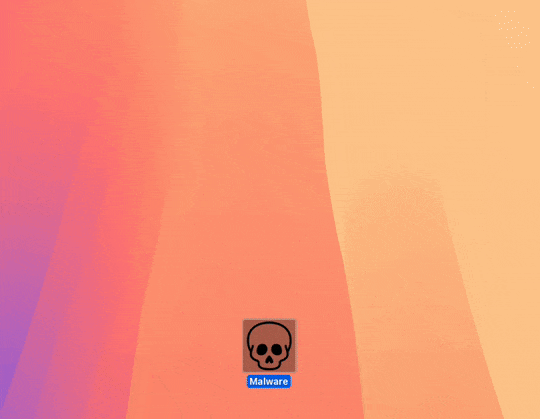 northpolesec/santa
macOS용 바이너리 및 파일 액세스 권한 부여 시스템입니다.
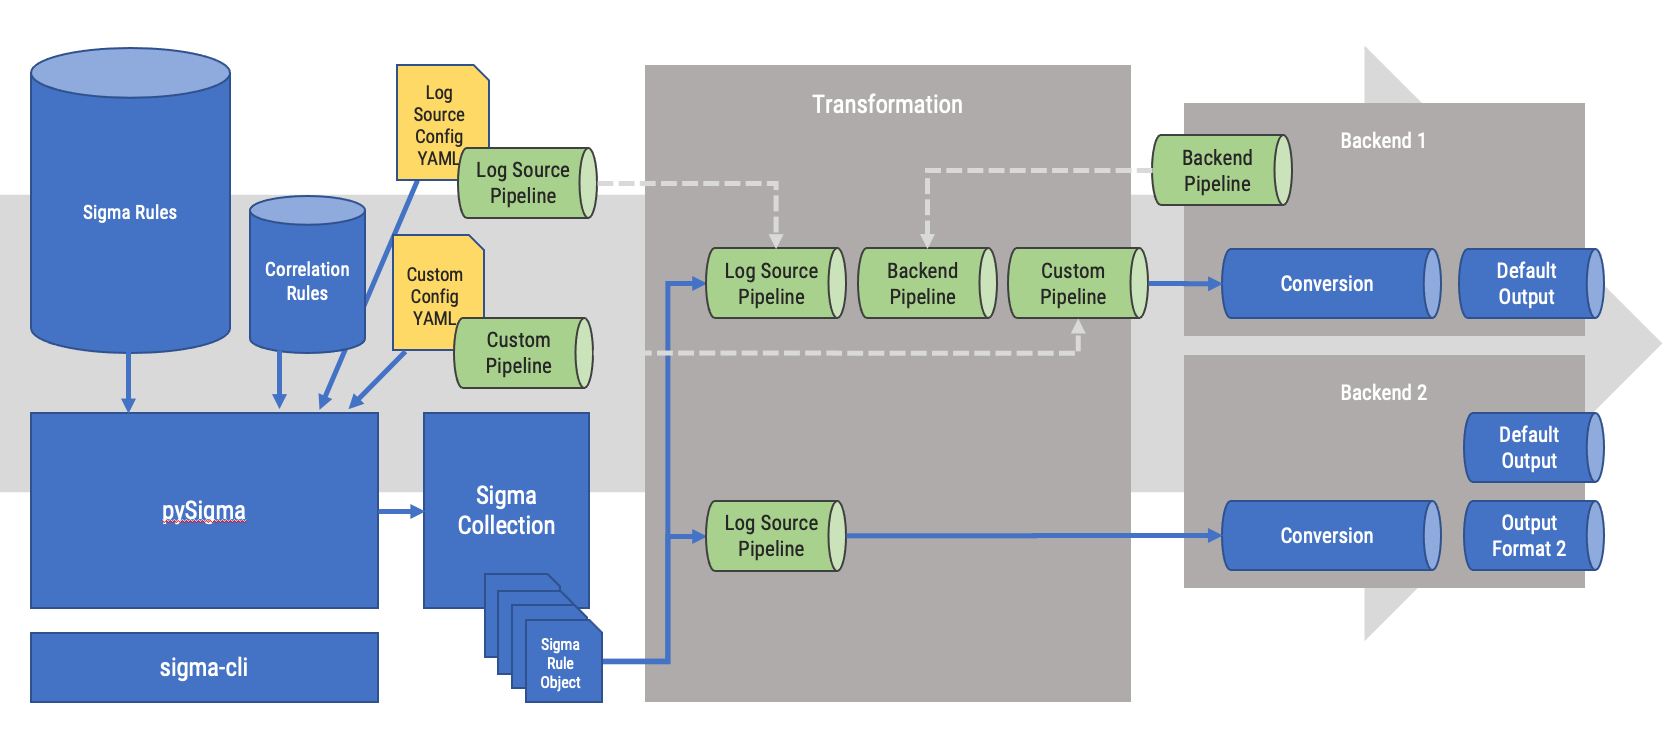 sigmahq/pysigma
Python 라이브러리로 Sigma 규칙을 파싱하고 쿼리로 변환합니다(그 외에도 상상할 수 있는 모든 것).








