
 #1
IDS/IPS systems, network monitoring, anomaly-based detection, and threat alerting tools.
Kitploit 추천
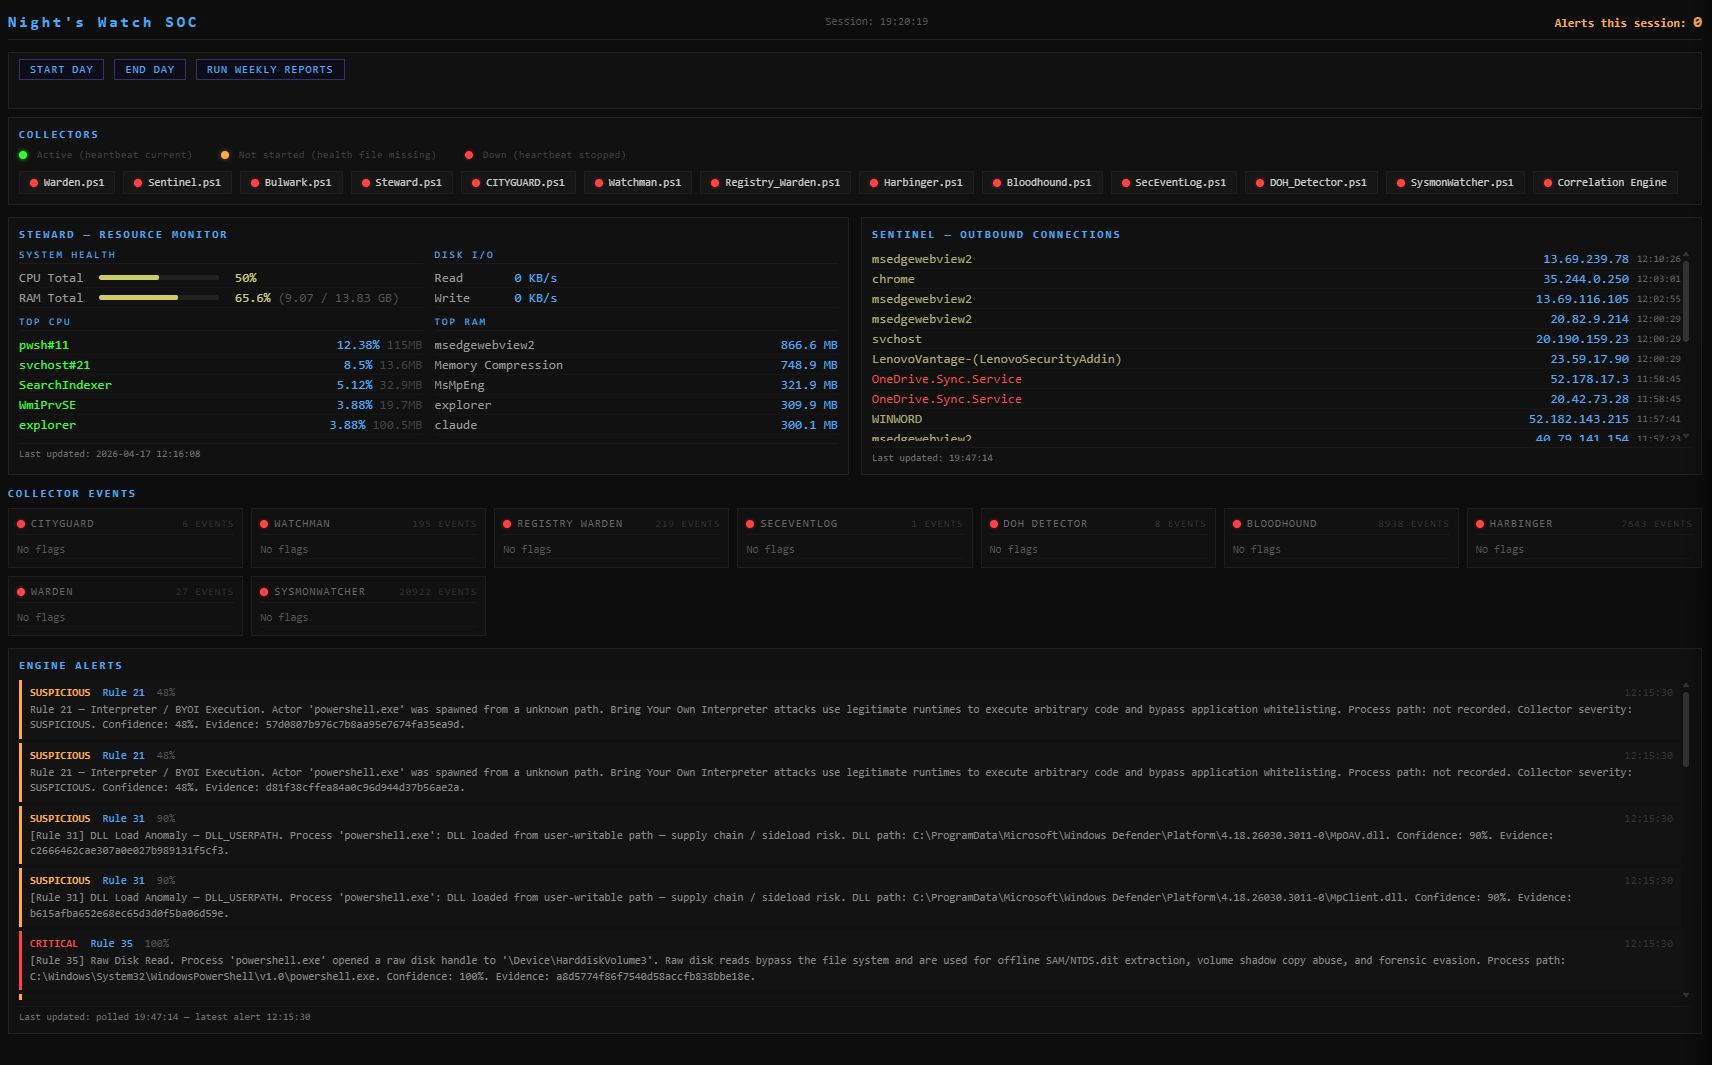
 nate-ryan-7690/home_soc_suite
PowerShell로 구축된 개인용 Windows SOC 제품군 — 네트워크 연결, 리소스 사용량, 예약된 작업 및 전원 이벤트를 심각도 분류 및 기준 탐지와 함께 모니터링합니다.
 orgito1015/cve-2025-55182-researching-process
방어적 연구 저장소: CVE-2025-55182 (React Server Components/Next.js의 사전 인증 RCE). 취약점 분석, 탐지 규칙(Suricata, Sigma, YARA), 완화 가이드, 그리고 새로운 공개 및 패치를 추적하기 위한 자동화된…
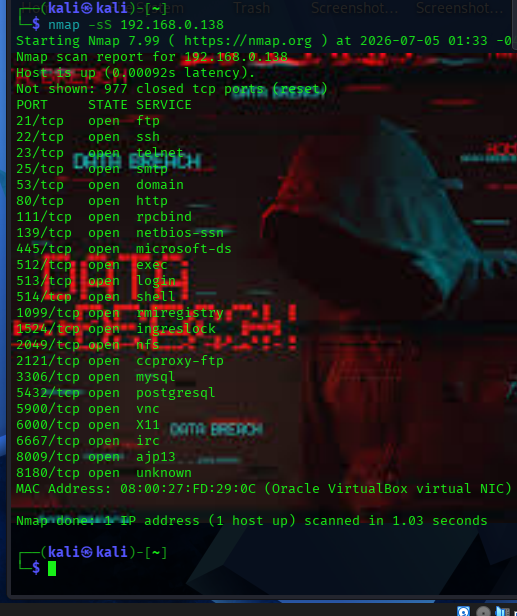 orevic21/wazuh-home-soc
Wazuh + Suricata SOC 랩: 실제 익스플로잇(CVE-2011-2523)과 무차별 대입 공격을 탐지하며, 기본 IDS 시그니처의 공백을 보완하는 사용자 정의 탐지 규칙 적용.
 corelight/cve-2022-30216
Windows Server에 대한 CVE-2022-30216 NTLM 릴레이 공격을 탐지하는 Zeek 패키지입니다. 네트워크 트래픽 분석을 통해 악용 시도 및 성공적인 악용에 대한 알림을 발생시킵니다.
 eyesecurity/wp2shell-compromise-scanner-plugin
wp2shell 악용 체인(CVE-2026-63030 / CVE-2026-60137)의 아티팩트를 스캔하는 읽기 전용 WordPress 플러그인
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
실전 취약점 관리 사례 연구: Wazuh가 WeasyPrint에서 실제 SSRF(CVE-2025-68616)를 플래그한 방법과 제가 이를 재현하고 패치한 방법
 t0tooro/cve-2025-24054-lab
블루팀 실습: Sysmon, Wazuh SIEM 및 그룹 정책을 사용한 CVE-2025-24054(Windows NTLM 해시 유출) 탐지 및 완화
 trnguyen03/activemq-ids-ips-lab
GVM, Nmap, Snort, iptables 및 UFW를 사용하여 Apache ActiveMQ RCE(CVE-2023-46604)를 탐지하고 방지하기 위한 IDS/IPS 랩.
 rohitmalik7/cve-2024-38063-detection-mitigation-system
CVE-2024-38063의 탐지 및 완화를 IDS, 호스트 기반 모니터링, 가상 랩 공격 시뮬레이션을 통해 시연하는 종단간 사이버보안 프로젝트.
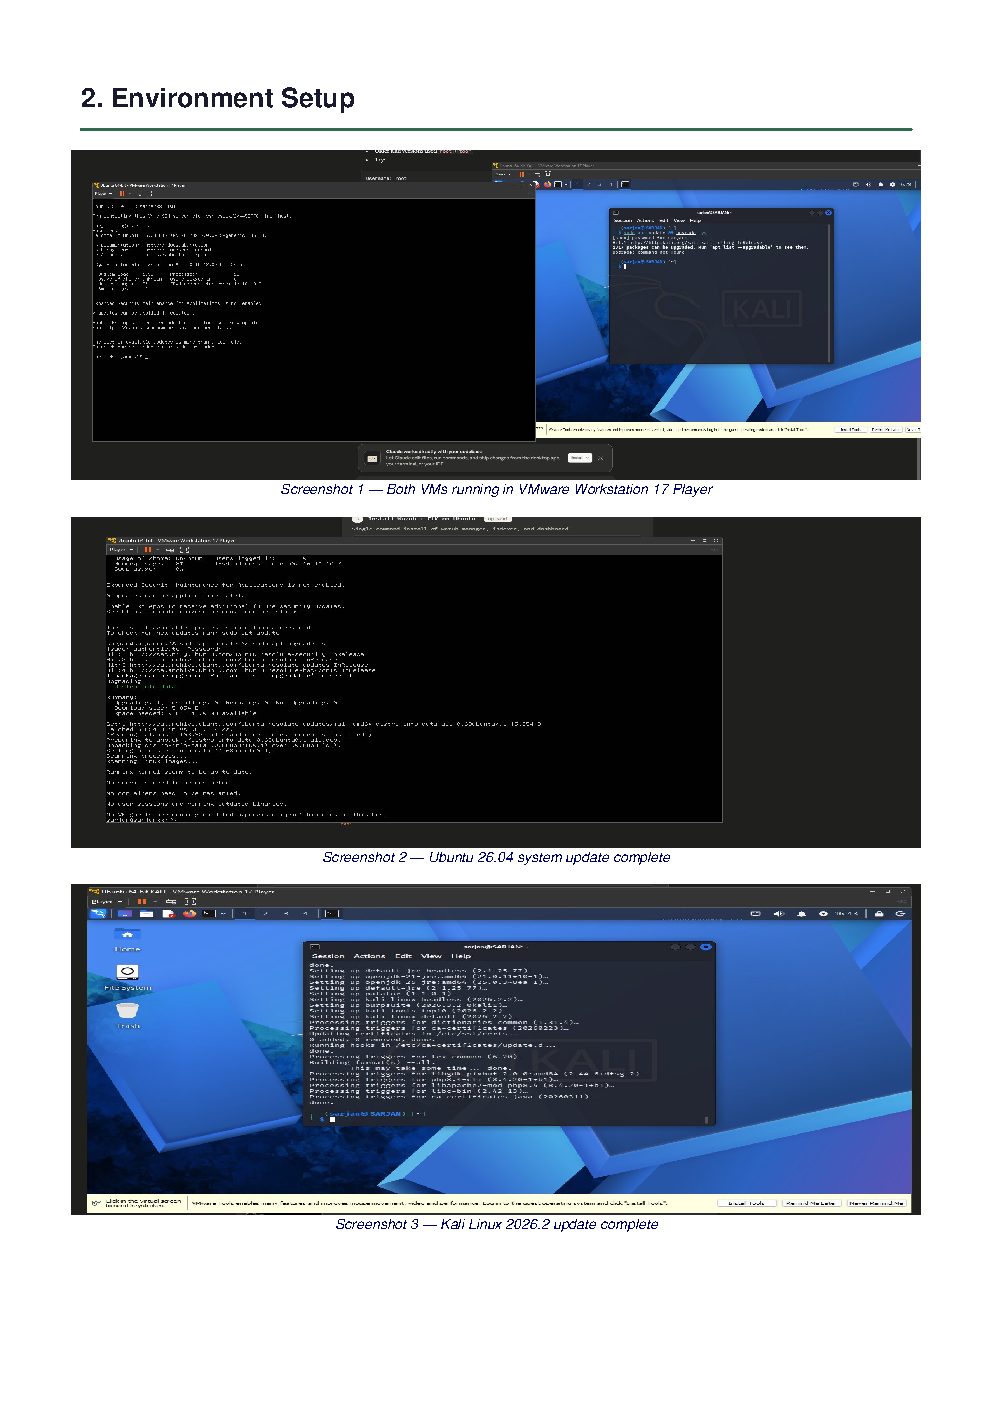 sarjanpatel22/siem-threat-detection-lab
블루팀 SIEM 랩: Wazuh 4.7.5가 7가지 시뮬레이션 공격(SSH 무차별 대입 공격, Slowloris DoS / CVE-2007-6750, 웹 공격)을 실시간 MITRE ATT&CK 매핑과 함께 탐지 — 3,726개 이상의 알림.
 captanmoss/log4shell-sandbox-signature
Log4Shell(CVE-2021-45046) 샌드박스 시그니처
 zanks08/cve-2023-44487-demo
HTTP/2 Rapid Reset 취약점(CVE-2023-44487) 탐지 및 대응 데모
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 탐지 규칙: CVE-2026-73570, Zimbra Collaboration Suite의 OS 명령 주입 취약점을 탐지하며, 웹 접근 로그와 zimbra.log에서 악용 시도를 모니터링합니다.
 yangyang-research/whale-sentinel-services
Whale Sentinel 서비스
 pinaraltinok/log4shell-attack
CVE-2021-44228에 대한 Log4Shell 다단계 공격 모델링 및 탐지
 aricooper/suricata-script
CVE-2020-16898 — “나쁜 이웃” (ICMPv6 RDNSS 길이 파싱) — Suricata Lua 탐지
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
CVE-2021-22005를 대상으로 하는 스캔 활동을 탐지하기 위한 Sigma 규칙으로, 위협 탐지 및 로그 기반 침입 분석을 가능하게 합니다.
 vaishnavucv/project-vuln-detection-n-mitigation_101
취약점 탐지 및 완화 Apache ActiveMQ | 보안 아키텍처 및 시스템 관리 - 관련 - Apache ActiveMQ 역직렬화 원격 코드 실행 (RCE) – CVE-2023-46604








