
 #1
IDS/IPS systems, network monitoring, anomaly-based detection, and threat alerting tools.
Kitploit 추천
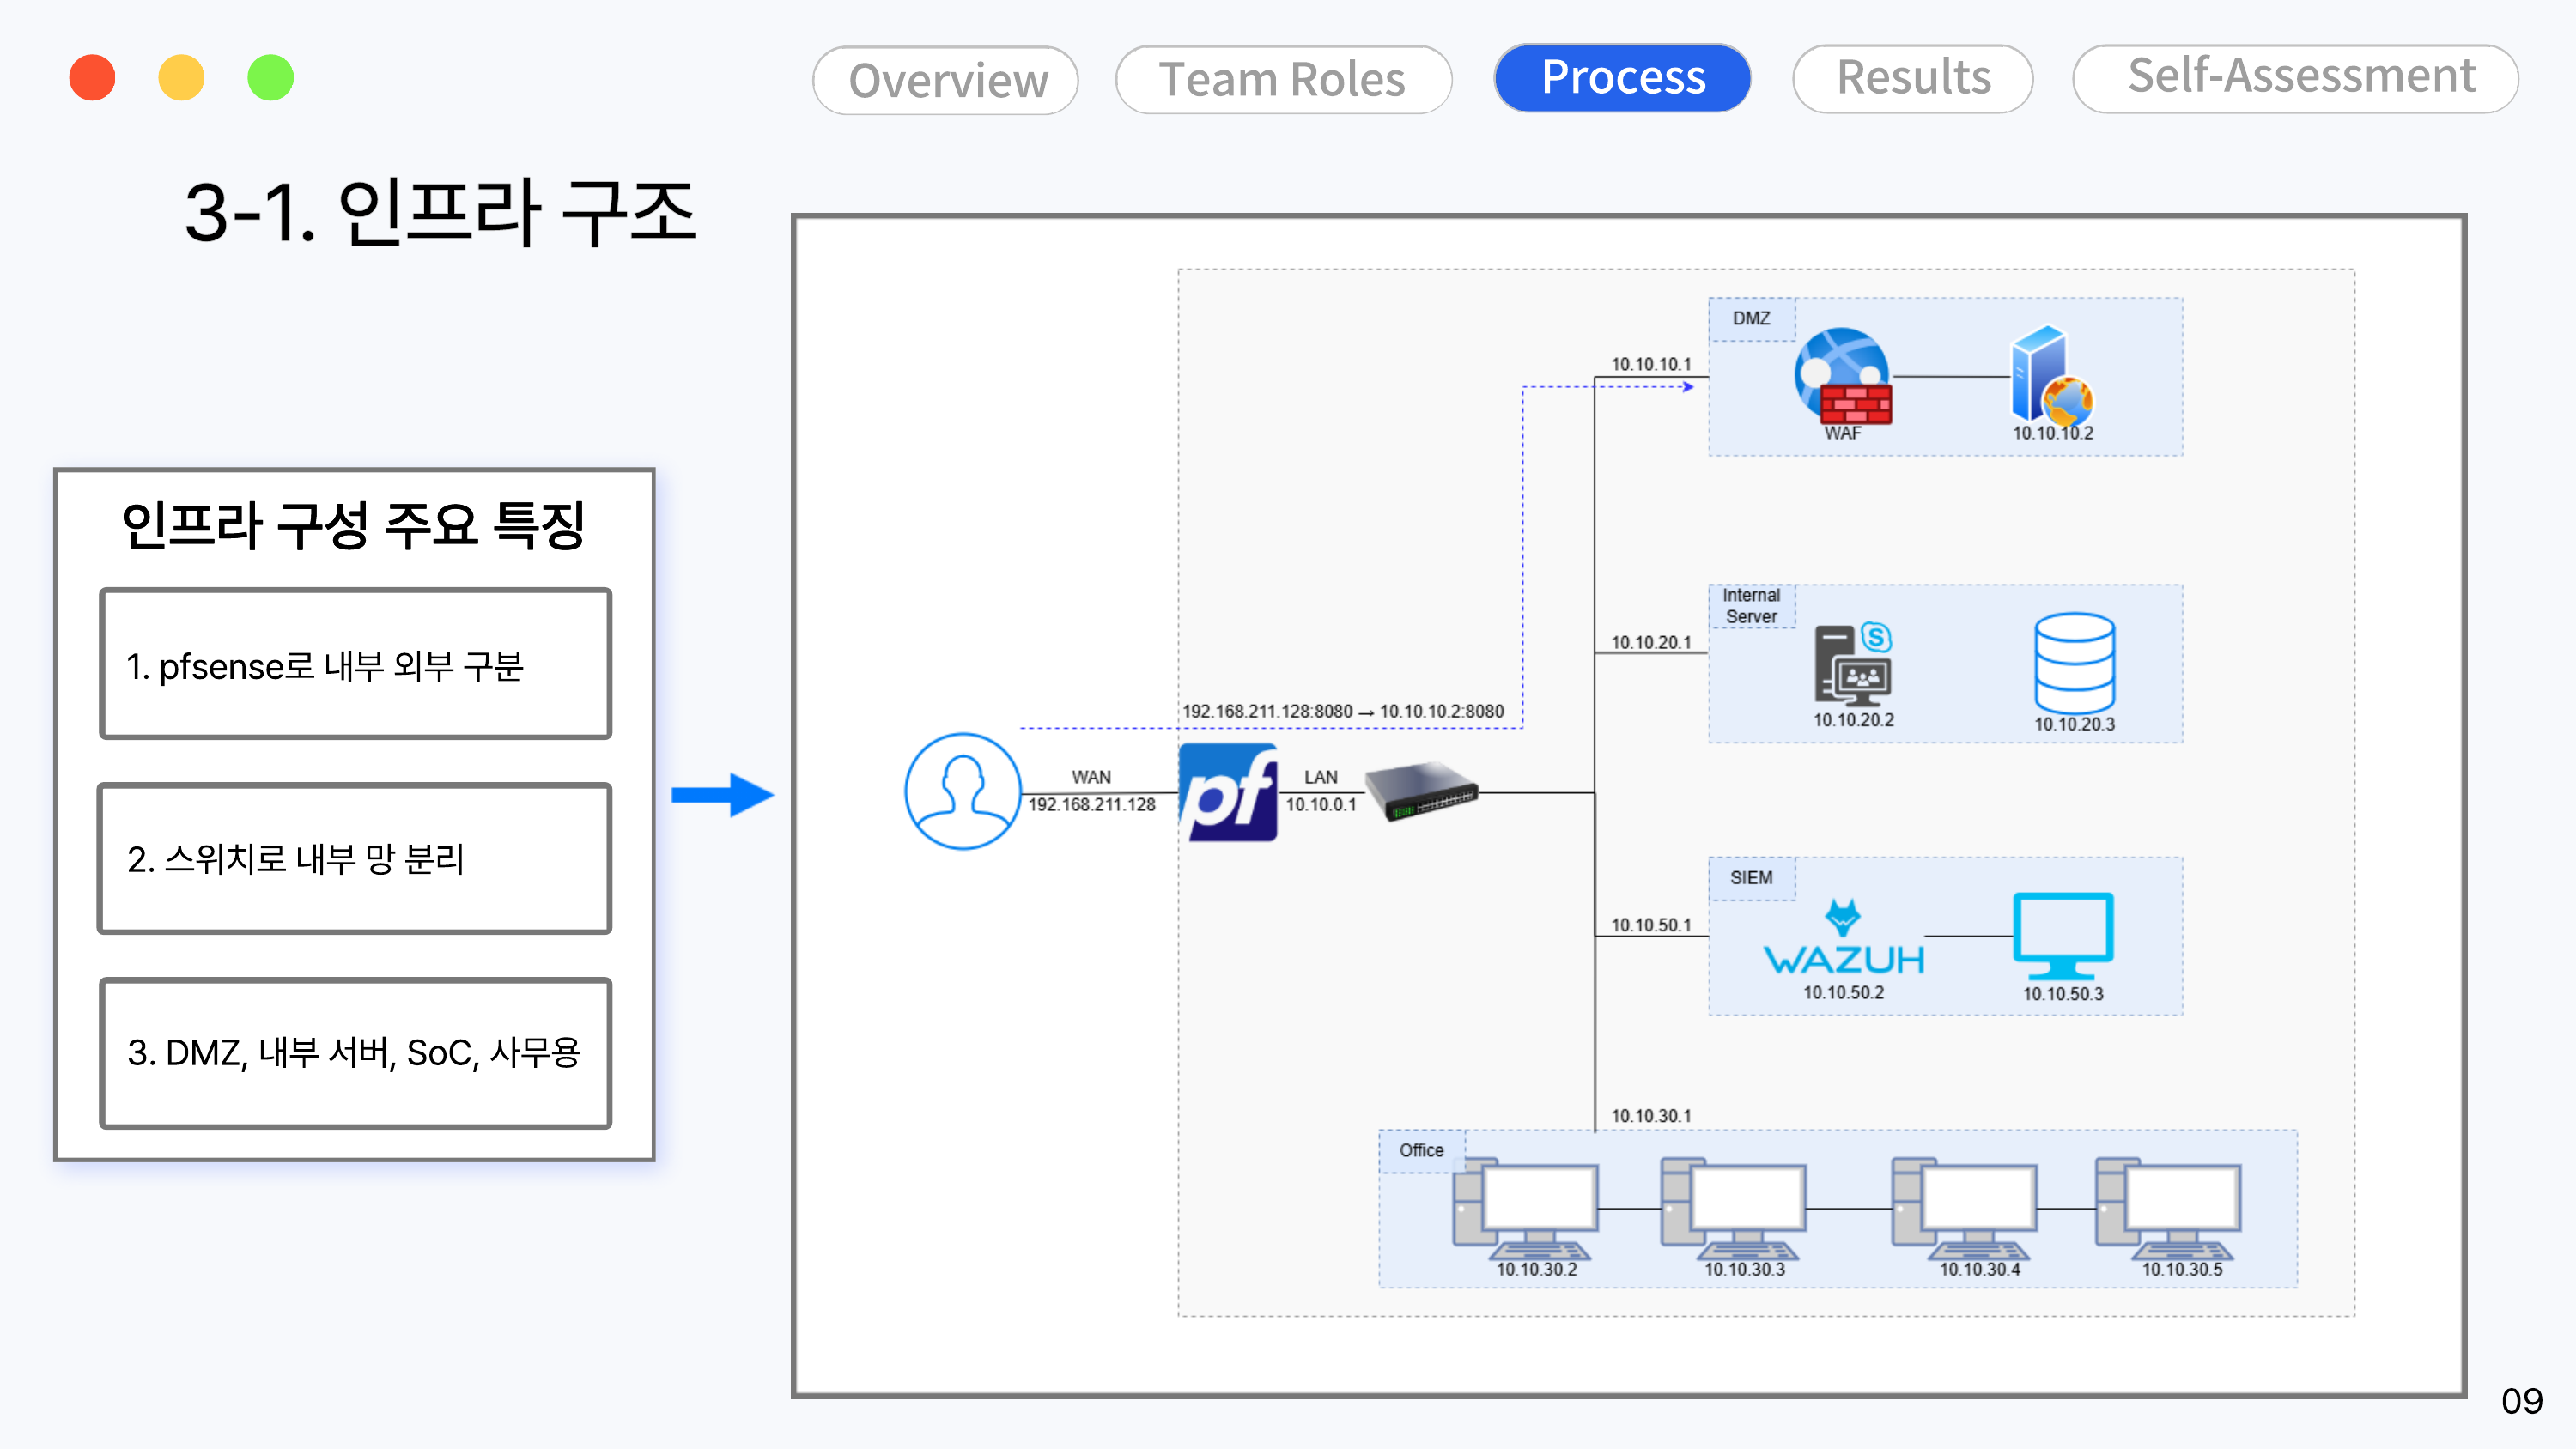
 kevin9480/security_incident_report
React2Shell(CVE-2025-55182) 취약점 기반 침해 시나리오를 재현하고, Wazuh/Sysmon/Coraza WAF 로그로 침해사고를 분석·대응한 DFIR 프로젝트
 chpratik/nginx_2026_cve_bundle_cti_report
포함된 CVE: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 mfarshad-abdullah-khan/cve-2025-53770-research
🚨 SharePoint "ToolShell" RCE 제로데이(CVE-2025-53770)에 대한 위협 인텔리전스 및 침해 대응 연구. 🕵️♂️ 근본 원인 역직렬화 결함, 공격 타임라인, 위험 지표, 방어적 EDR 검증 플레이북을 다룹니다. 🛡️
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
CVE-2026-43284(Dirty Frag)에 대한 포괄적인 기술 연구로, Linux 커널 내부 구조, 근본 원인 분석, 패치 분석, 탐지 엔지니어링, 위협 헌팅, 침해 대응 및 Kubernetes 보안 영향 등을 다룹니다.
 millikanjohnl-blip/dirtyfrag-detection-rules
Dirty Frag(CVE-2026-43284/CVE-2026-43500) Linux 커널 LPE 취약점에 대한 탐지 규칙 및 분석. 커뮤니티 연구 및 상태 프로브 구성을 기반으로 합니다.
 1-bit-wonder/kestrel
eBPF 기반 단일 호스트 런타임 보안 대시보드 — Go 에이전트 + SvelteKit. 일반 Linux 호스트를 위한 실시간 프로세스 트리, 네트워크 맵 및 규칙 기반 알림.
 dorser/cve-2024-21626
CVE-2024-21626 runc 컨테이너 탈출에 대한 교육용 데모: 악용 시도 탐지를 위한 eBPF 기반 탐지 가젯 포함
 atlasvector/certighost-cve-2026-54121
CVE-2026-54121 (CertiGhost)에 대한 Splunk 탐지 분석 문서: 전체 도메인 장악으로 이어지는 AD CS 인증서 체이스(certificate chase) 남용. 랩 검증된 탐지, 트라이지 절차, 실행 중인 DC를 대상으로 한 사고 조사.
 m5050/cve-2019-0604
CVE-2019-0604: SharePoint RCE 탐지 규칙 및 샘플 PCAP
 elihiho/security-operations-labs
위협 모델링, IT/OT 세그멘테이션, Snort 탐지 및 Drupal 탐지 프로필의 재현 가능한 검증.
 glebusalt/cybersecurity_portfolio
정보 보안 실무 사례: SIEM Wazuh 배포 및 CVE-2021-41773 악용
 michael-kanda/wp2shell-ioc-scanner
구성 가능한 지표와 휴리스틱을 통해 WordPress에서 그림자 관리자 계정을 감지한 다음, 보호 및 로깅된 정리 절차를 거쳐 선택된 계정을 제거합니다. 악성코드는 제거하지 않습니다.
 h7hac9/cve-2020-1938
Suricata 및 Bro 탐지 규칙: CVE-2020-1938 (Ghostcat) Tomcat AJP 파일 읽기 취약점 대응, 네트워크 수준 모니터링 및 경고 가능
 rickgeex/cve-2025-5777-citrixbleed
CitrixBleed-2 (CVE-2025-5777) – NetScaler ADC/Gateway의 “memory bleed”에 대한 개념 증명 익스플로잇
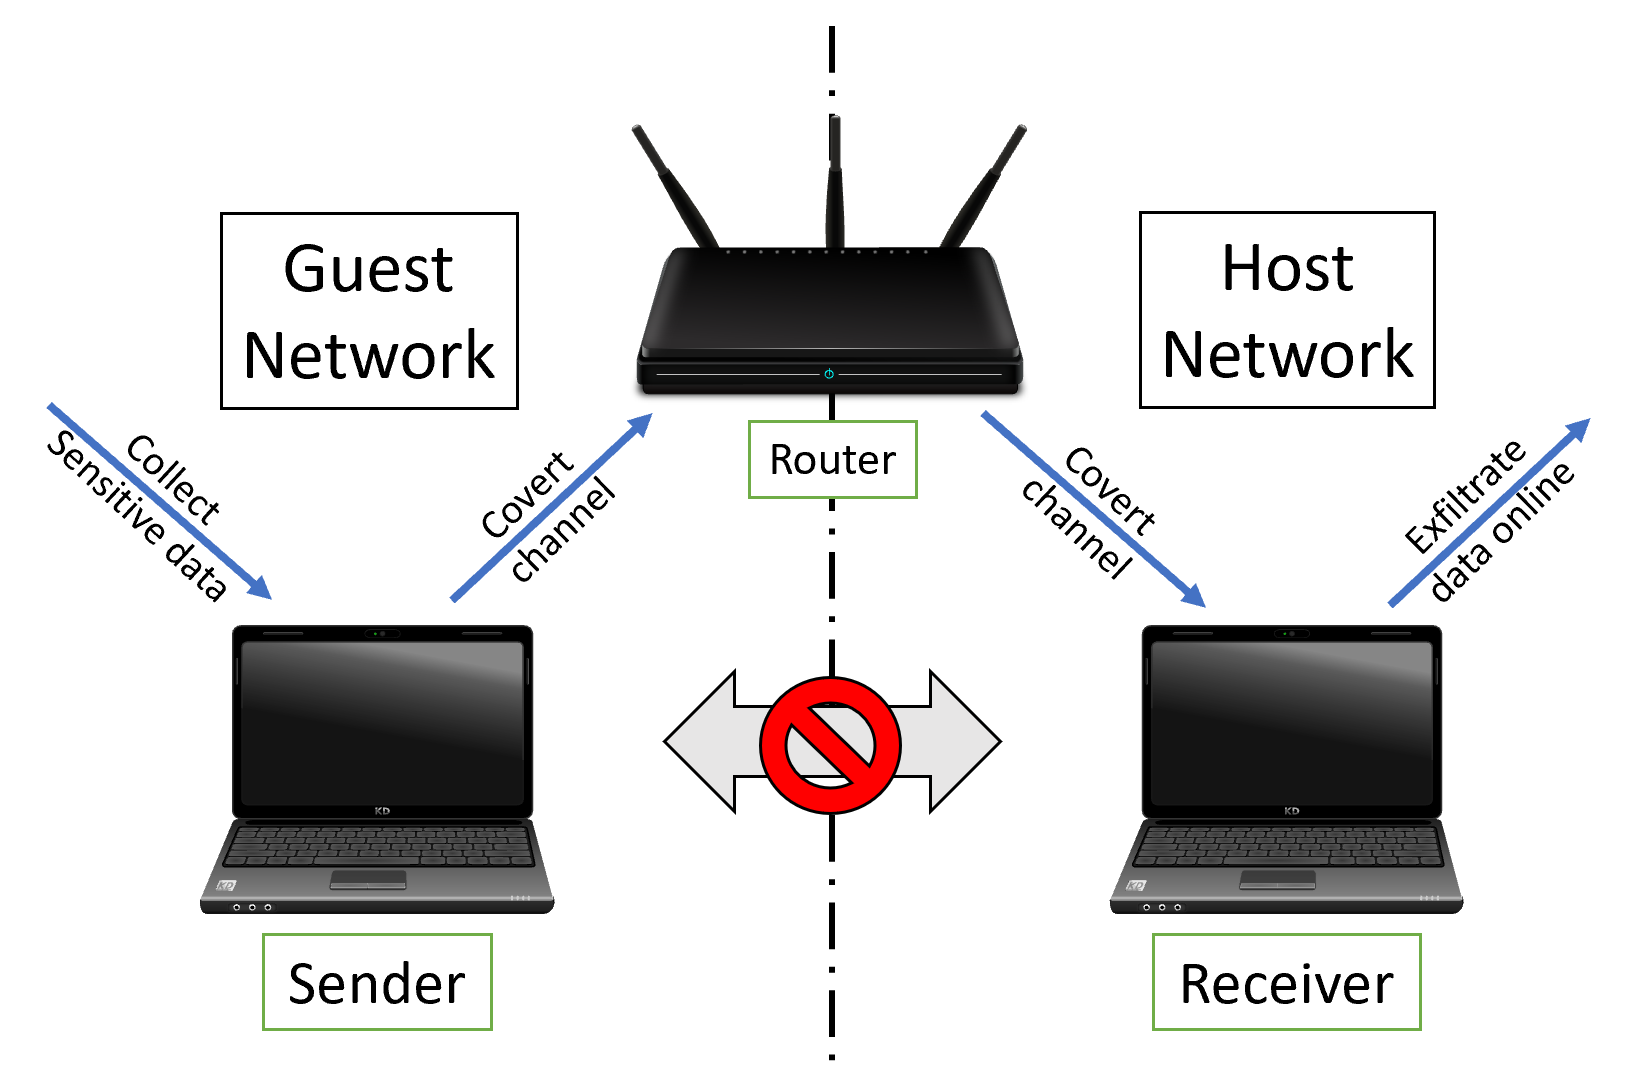 orensv/characterization-and-detection-of-cross-router-covert-channels
이 저장소에는 "라우터 간 은닉 채널의 특성화 및 탐지" 논문에서 사용된 소스 코드가 포함되어 있습니다.
 adham504/sentinelthread-forensics
Hayabusa 엔진을 오케스트레이션하여 원시 EVTX 로그를 Sigma 규칙 탐지 및 MITRE ATT&CK 매핑이 적용된 우선순위 위협 타임라인으로 변환하는 고속 Windows 포렌식 트리아지 플랫폼입니다.
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker 인증 우회를 통한 비인증 RCE. 탐지 스크립트, 우회 데모, RCE 체인 PoC 및 IDS 규칙.








