
 #1
IDS/IPS systems, network monitoring, anomaly-based detection, and threat alerting tools.
Kitploit 추천
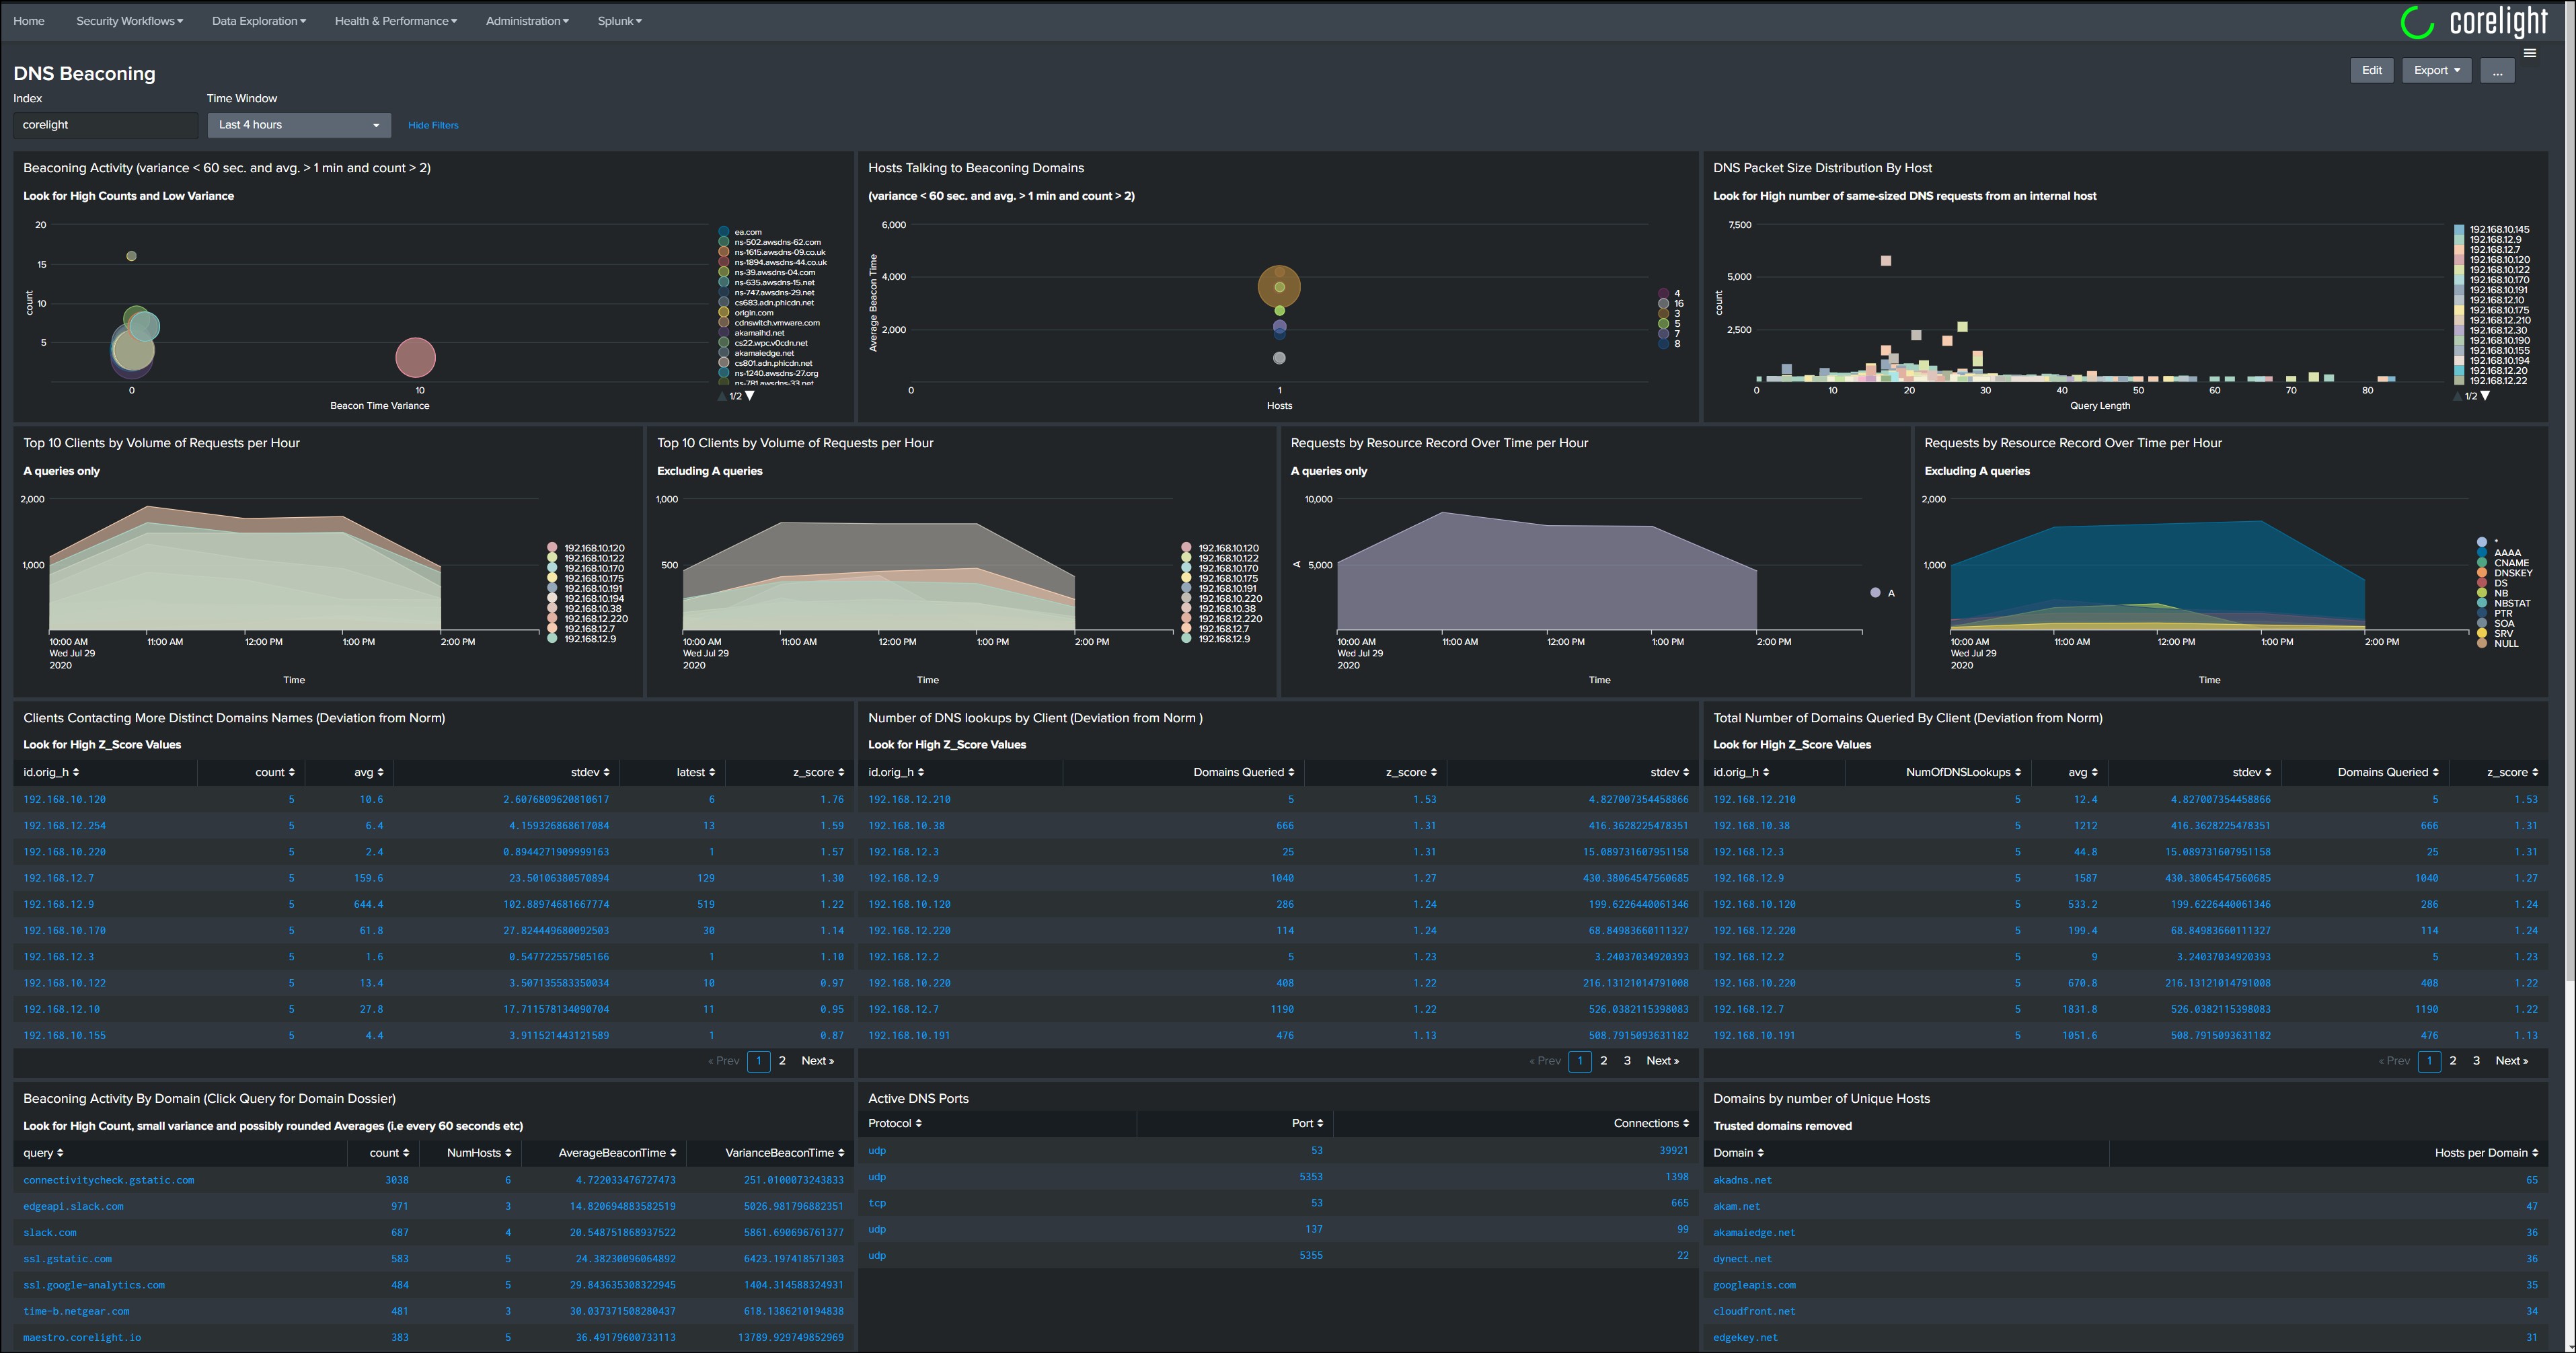
 corelight/dashboards-splunk-dns-hunting-beaconing
beaconing 헌팅 및 식별을 위한 DNS 대시보드
 johnearle/coalmine
Cloud Canary 객체 오케스트레이션 관리 플랫폼
 abdeljalilait/kerneleye
리눅스 서버용 커널 수준 보안 및 공격 대응.
 corelight/callstranger-detector
UPnP SUBSCRIBE/NOTIFY 분석을 통해 CallStranger(CVE-2020-12695) 악용을 탐지하는 Zeek 플러그인으로, DDoS 증폭, 데이터 유출, 외부 콜백을 식별합니다.
 codextf2/cobaltstrike-sleepmask-yara
sleepmask 탐지 규칙을 위한 git 저장소입니다. https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cobalt-strike/sleep-mask-kit-iocs 에서 찾았습니다.
 corelight/phantom-playbooks
자동화된 보안 인시던트 대응 플레이북으로, Splunk Phantom용으로 설계되어 Zeek 로그, DNS 분석, VirusTotal 위협 인텔리전스를 통합하여 알림을 조사하고 오탐(false positive)을 줄입니다.
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 pushkarreddyy/radioguard
Android용 제로 트러스트 셀룰러 방어 서브 서비스 (IMSI-Catcher, 2G SMS Blaster, 4G aLTEr 탐지 및 안전한 라우팅)
 initconf/cve-2017-5638_struts
Apache Struts CVE-2017-5638 정찰, 손상 및 악성 코드 다운로드 추적을 자동 IP 추출과 함께 탐지하는 Bro/Zeek 스크립트입니다.
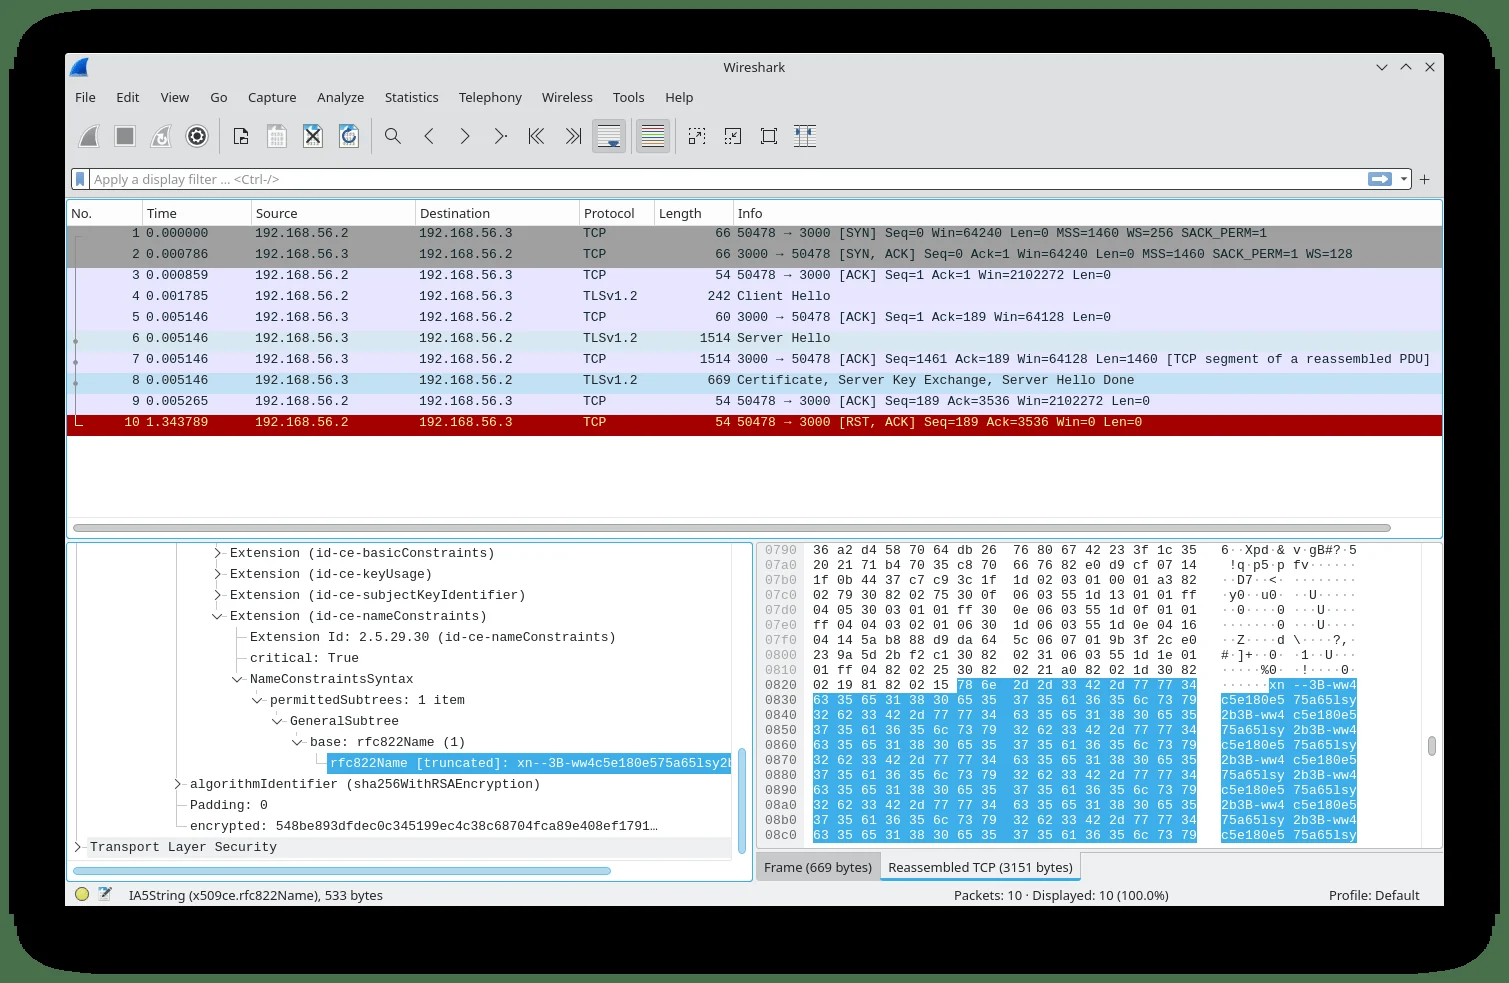 fox-it/spookyssl-pcaps
PCAP 및 OpenSSL CVE-2022-3602 악용 시도 탐지를 위한 Suricata 시그니처로, 악성 클라이언트/서버 트래픽과 정상적인 퓨니코드 인증서 예시를 포함합니다.
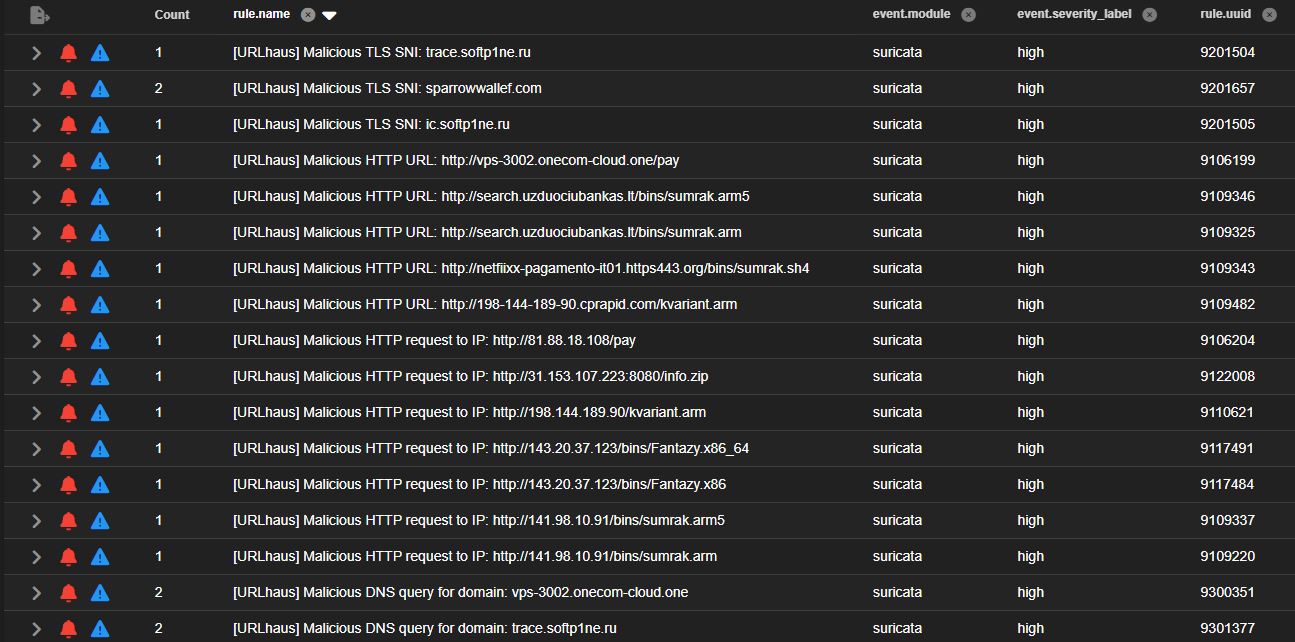 malvuln/sigint-hombre
실시간 위협 피드에서 동적으로 생성된 Suricata 규칙
 corelight/cve-2020-16898
CVE-2020-16898 (Windows TCP/IP 원격 코드 실행 취약점)에 대한 네트워크 탐지 패키지
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 corelight/go-zeek-broker-ws
zeek broker의 websocket API를 사용하기 위한 Go 라이브러리
 joseluispino/hardstop
"Hard Stop: Rogue Agentic Execution을 위한 커널 수준 선점 및 격리"의 참조 구현. 대역 외 Epistemic Andon Cord, 서브밀리초(<0.154 ms) POSIX 프로세스 그룹 선점, 그리고 torn-read 저항성 WAL 상태…
 corelight/icanntld
Input Framework와 공식 ICANN 최상위 도메인(TLD) 목록을 사용하여 DNS 쿼리에서 관련 정보를 추출하고 신뢰 여부를 표시하는 Zeek 스크립트입니다. ICANN TLD의 소스는 여기에서 확인할 수 있습니다:…








