
 #1
General purpose tools for collecting various types of information about targets.
Kitploit 추천
 quantika14/osint-suite-tools
Dante's Gates Minimal Version을 사용하여 OSINT 및 SOCMINT를 수행하기 위한 도구 모음 저장소.
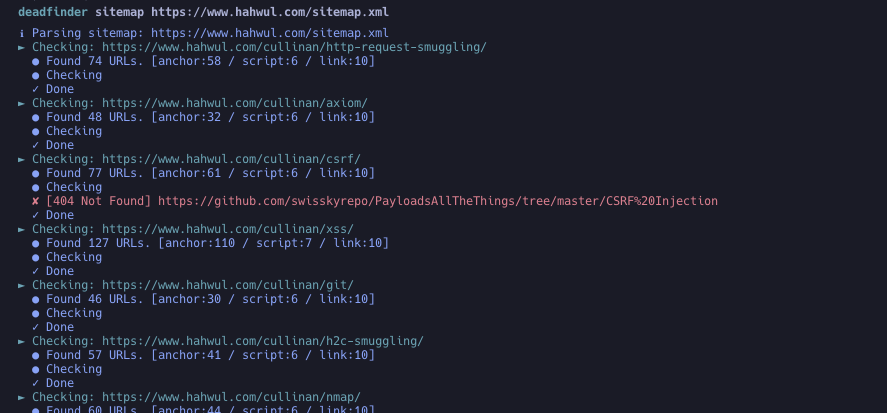 hahwul/deadfinder
웹사이트, 사이트맵, URL 목록에서 끊어진 링크를 스캔하는 빠른 CLI 도구로, 동시 작업자, 적용 범위 보고, 여러 출력 형식을 지원합니다.
 andromeda1957/netpwn
침투 테스트 작업을 자동화하기 위해 만들어진 도구입니다.
 tismayil/ohmybackup
피해자 백업 디렉터리 및 백업 파일 스캔
 ebryx/gitdump
디렉토리 트래버설이 비활성화된 경우에도 .git에서 소스 코드를 덤프하는 침투 테스트 도구
 b3rito/peeko
peeko – 브라우저 기반 XSS C2로, 감염된 브라우저를 통해 은밀한 내부 네트워크 탐색을 수행합니다.
 projectdiscovery/useragent
분류된 User Agents의 엄선된 목록
 shivamrai2003/reconky-automated_bash_script
Reconky는 버그 바운티 헌터들을 위한 훌륭한 콘텐츠 발견 bash 스크립트로, 많은 작업을 자동화하고 잘 정리된 형태로 구성되어 있어 그들이 앞으로 나아갈 수 있도록 도와줍니다.
 luemmelsec/apex
Azure 사후 침투 프레임워크
 whxitte/white-deface
이것은 webdav 취약점이 있는 웹사이트를 자동으로 디페이스하는 간단한 파이썬 도구입니다.
 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
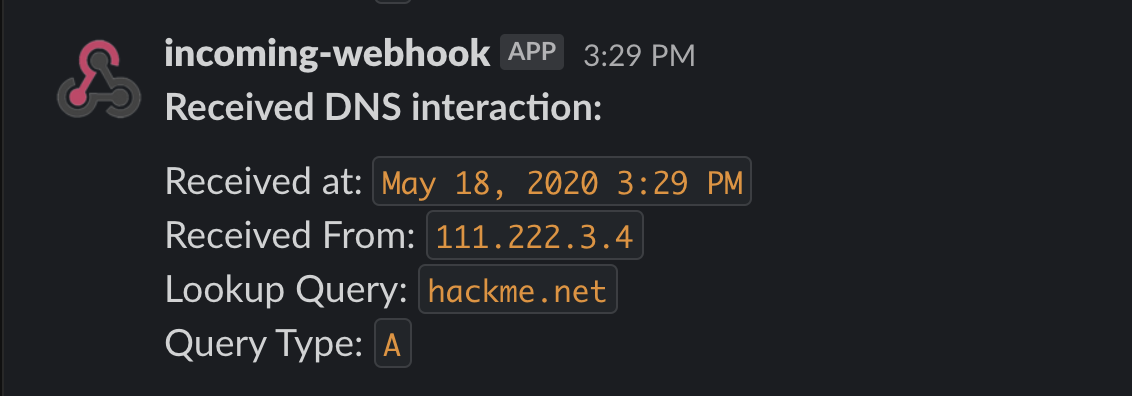 allyomalley/dnsobserver
DNS 서비스를 간편하게 제공하는 Go 기반 도구로, 여러 유형의 블라인드 취약점 탐지를 지원합니다. 침투 테스터의 서버에서 대역 외 DNS 상호 작용을 모니터링하고, Slack을 통해 조회 알림을 전송합니다.
 tothi/servicedetector
로컬 관리자 권한 없이 원격 머신에서 서비스 설치 여부(블라인드) 및/또는 실행 여부(명명된 파이프 노출 시)를 탐지합니다.
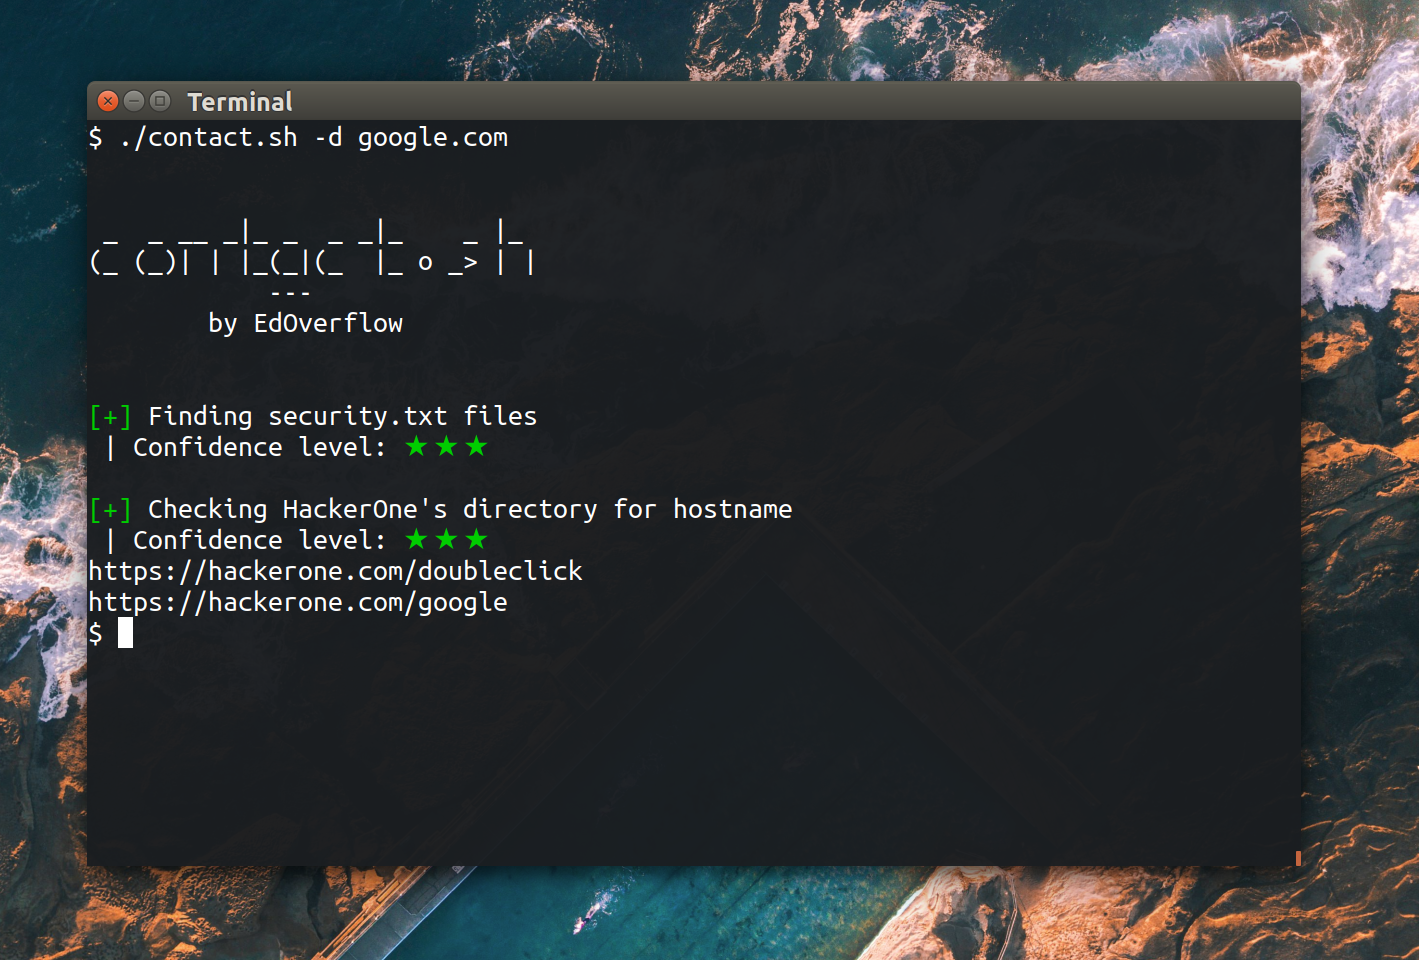 edoverflow/contact.sh
보안 취약점을 보고하기 위해 연락처를 찾는 OSINT 도구입니다.
 codingo/dorky
Gitlab 및 Github에서 OSINT 및 버그 바운티 정찰(recon)을 위해 키워드 검색을 빠르게 수행하는 도구
 ctxis/snitchdns
데이터베이스 기반 DNS 서버 및 웹 UI
 daffainfo/oneliner-bugbounty
버그 바운티를 위한 원라이너 스크립트 모음
 nvisosecurity/pycobalthound
pyCobaltHound는 Cobalt Strike와 Bloodhound 간의 깊은 통합을 제공하는 것을 목표로 하는 Cobalt Strike용 Aggressor 스크립트 확장입니다.








