#1

 owasp/d4n155
OWASP D4N155 - 지능적이고 동적인 워드리스트 (OSINT 활용)
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge, Opera - Maciej Pulikowski가 보고한 취약점 - 시스템 환경 변수 유출 - CVE-2022-0337
 dark-warlord14/jsscanner
여기서 이 스크립트에 대한 분석을 읽을 수 있습니다.
 capture0x/lfi-space
자동화된 로컬 파일 포함(LFI) 취약점 스캐너로, 웹 애플리케이션 보안 테스트를 위한 Google Dork 검색 및 대상 URL 스캔 모드를 제공합니다.

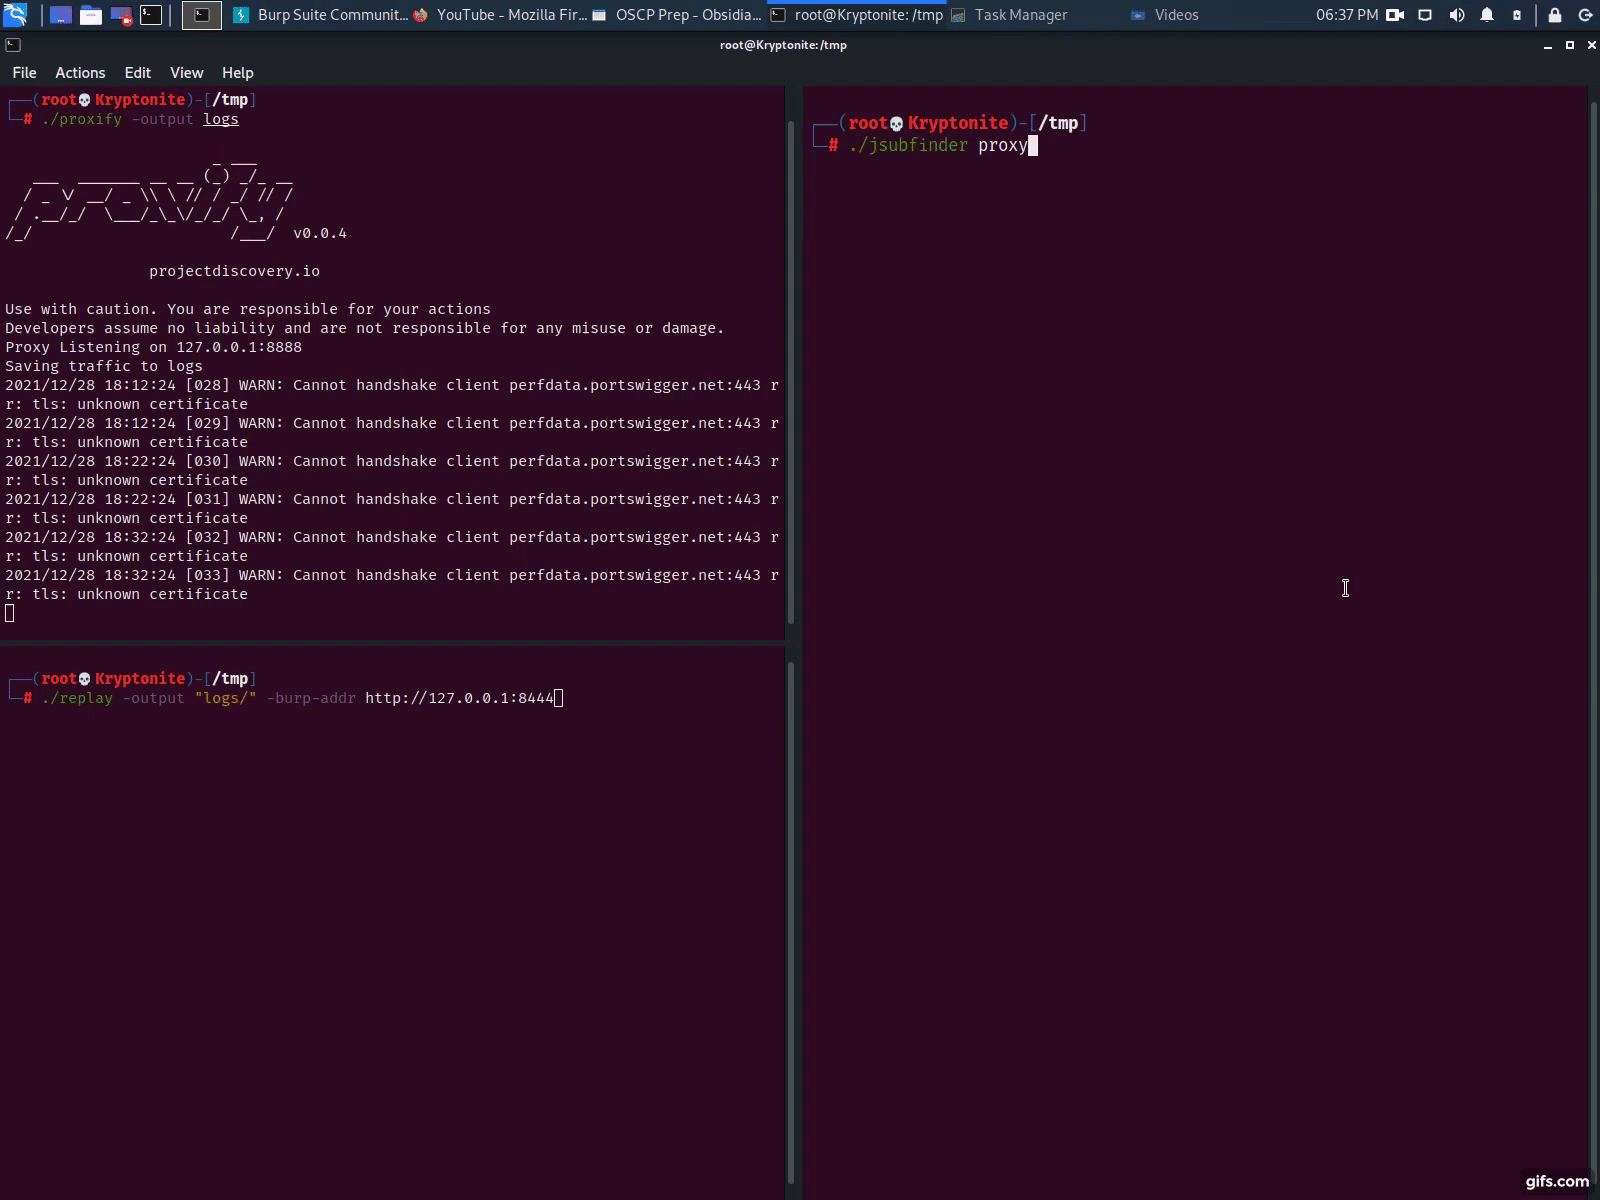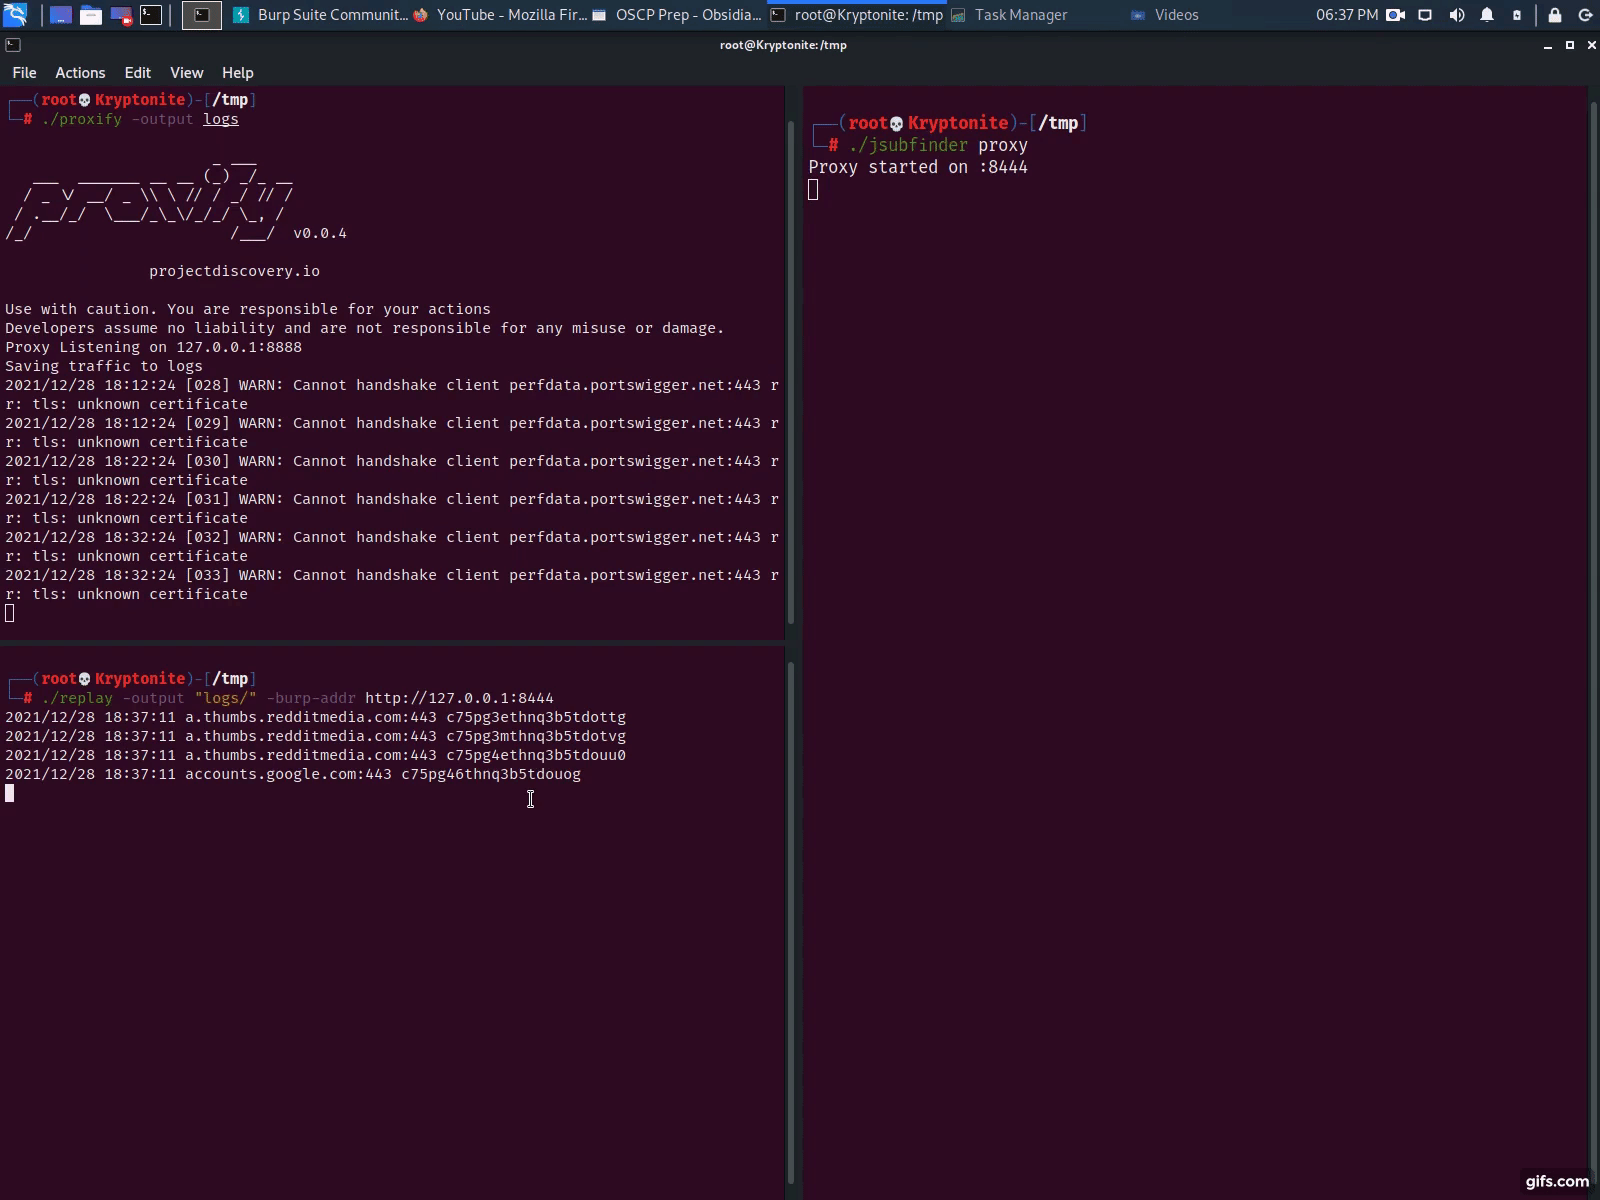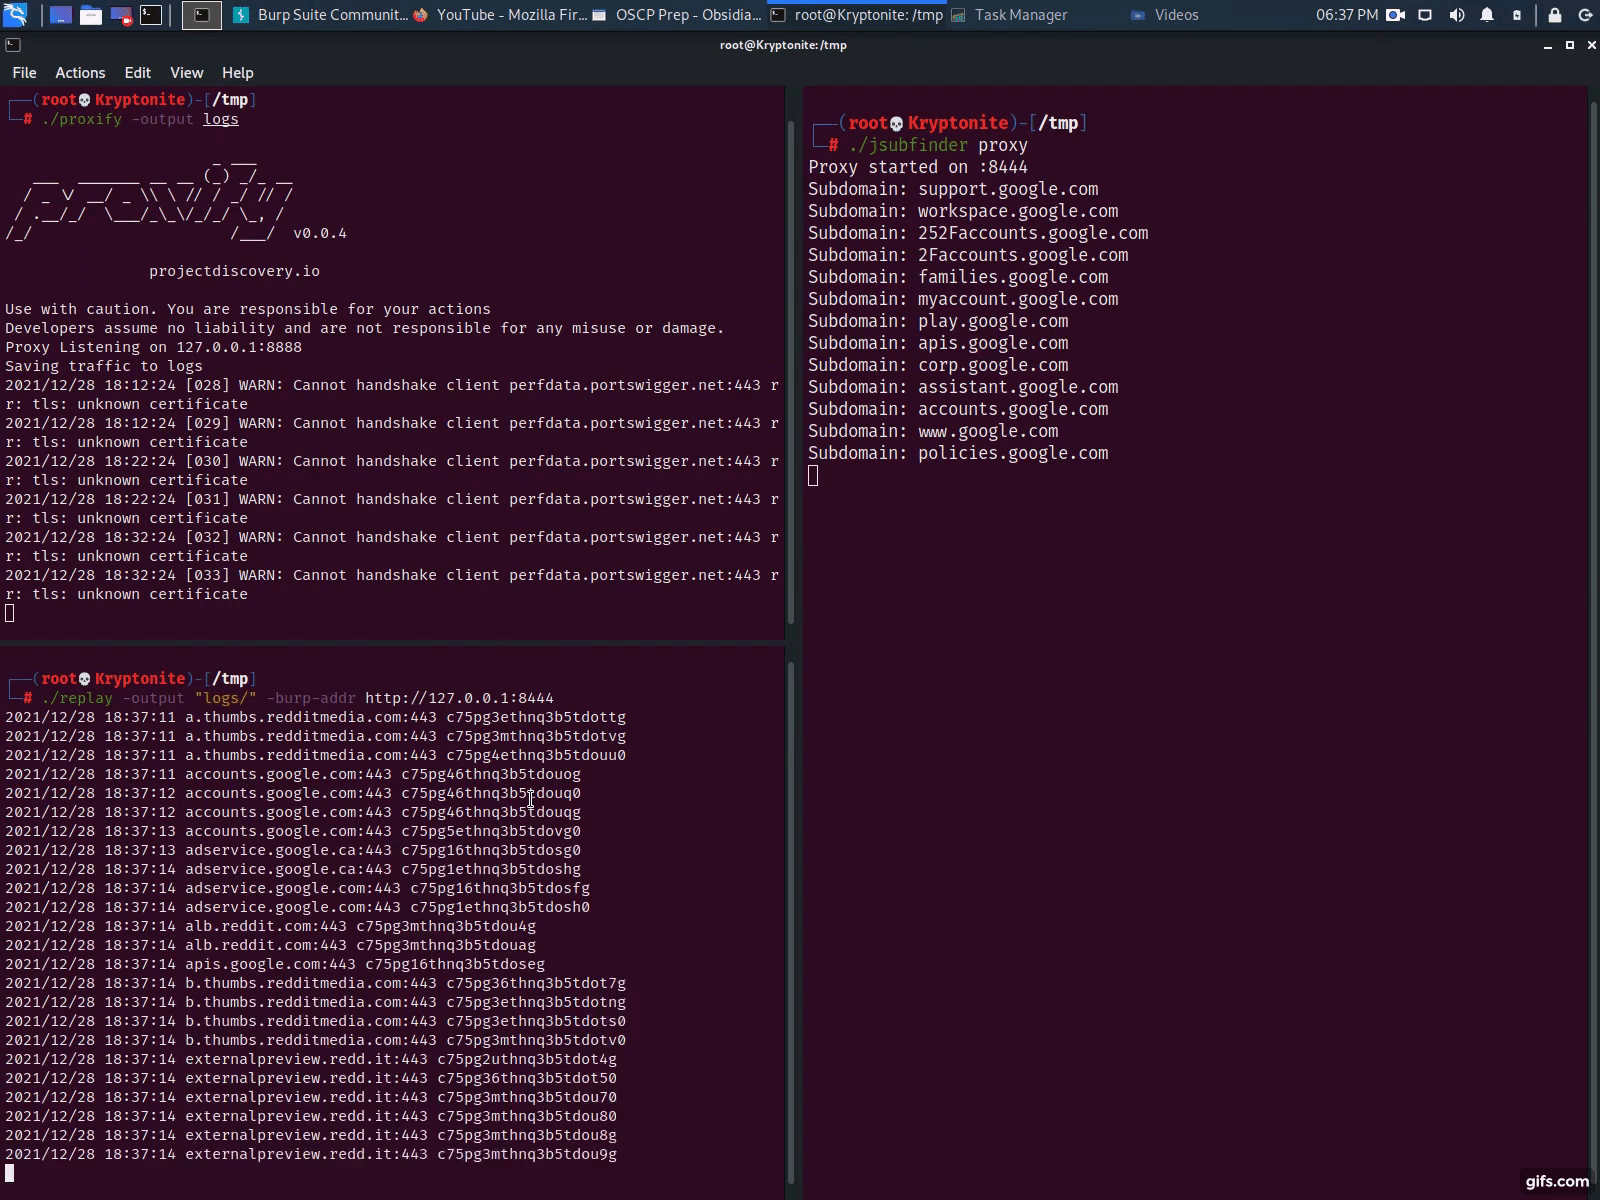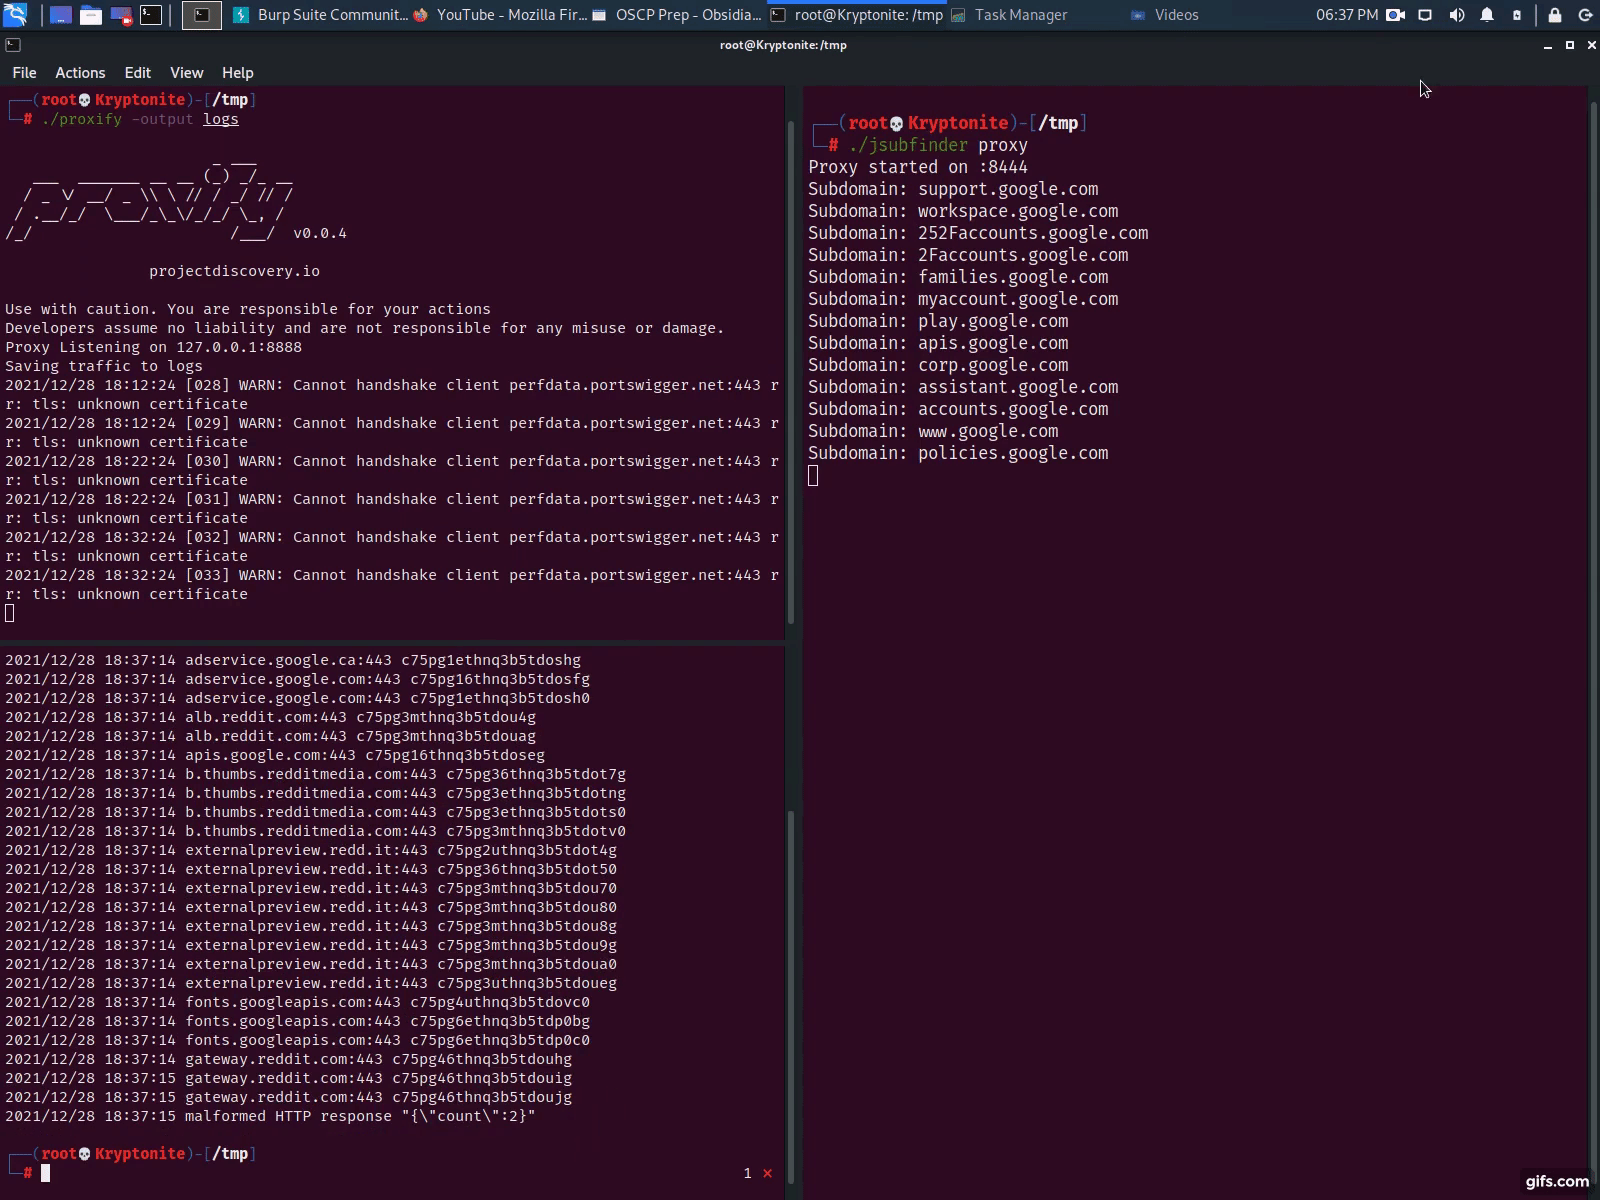 threatunknown/jsubfinder
Go 기반 도구로, 웹페이지와 JavaScript 파일을 스캔하여 숨겨진 서브도메인과 시크릿을 발견하며, 버그 바운티 및 침투 테스트 워크플로를 위한 선택적 크롤링 및 실시간 프록시 분석을 제공합니다.
 aydinnyunus/exiflooter
이미지 URL 및 디렉토리에서 지리적 위치와 EXIF 메타데이터를 추출하며, GPS 좌표 매핑을 위한 OpenStreetMap 통합 기능을 제공합니다.
 researchanddestroy/dorxng
차세대 DorX. Dorks에 의해, Dorks를 위해 만들어졌습니다. 🤓
 hakluke/haklistgen
모든 쓰레기 텍스트를 무차별 대입에 사용 가능한 워드리스트로 변환합니다.

 opencybersecurityalliance/kestrel-lang
Kestrel 위협 사냥 언어: 재사용 가능하고, 구성 가능하며, 공유 가능한 헌트플로우를 다양한 데이터 소스와 위협 인텔리전스 전반에 걸쳐 구축합니다.
 0xdsm/pinkerton
🕵️ JavaScript 파일을 크롤링하여 API 키, 인증 토큰, 하드코딩된 자격 증명 등의 비밀 정보를 검색하는 Python 프로젝트
 primait/nuvola
그래프 기반 AWS 보안 분석 도구로, 클라우드 구성을 덤프하고, 잘못된 구성을 탐지하며, 확장 가능한 YAML 규칙을 사용하는 Neo4j 디지털 트윈을 통해 공격 경로를 매핑합니다.
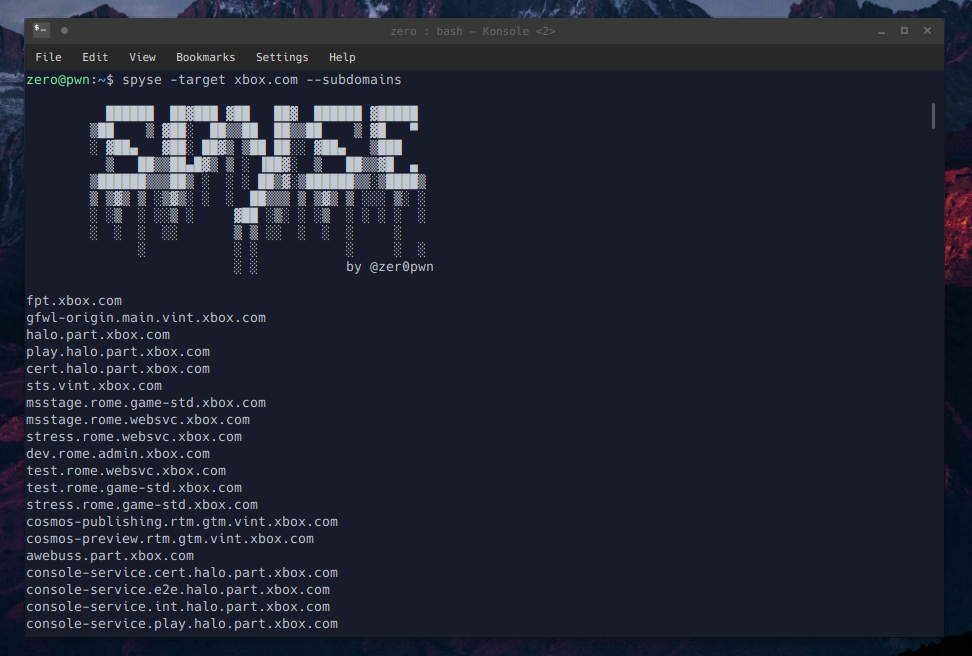 zeropwn/spyse.py
spyse.com에서 호스팅되는 도구들을 위한 Python API 래퍼 및 명령줄 클라이언트입니다.
 redeye-framework/redeye
협업형 펜테스트 데이터 관리 플랫폼으로, 서버, 사용자, 취약점, 공격 벡터 및 파일을 체계화하며 API 접근 및 그래프 시각화를 제공합니다.
 p0dalirius/extractbitlockerkeys
도메인에서 BitLocker 복구 키를 자동으로 추출하는 시스템 관리 또는 사후 침투 스크립트입니다.
 zxsecurity/steamer
공개된 비밀번호 유출 데이터를 가져오고, 검색하며, 관리하기 위한 도구입니다.