
 #1

 th0h0/autossrf
스마트 컨텍스트 기반 SSRF 취약점 스캐너.
 keithjjones/hostintel
모듈식 Python 애플리케이션으로 악성 호스트에 대한 인텔리전스를 수집합니다.
 drego85/joomlascan
Joomla CMS에 설치된 구성 요소를 찾기 위한 무료 소프트웨어로, Joomscan의 잿더미에서 탄생했습니다.
 netspi/ad-pathfinder
BloodHound CE + OpenGraph 데이터를 사용한 Active Directory, ADCS, SCCM 및 MSSQL 공격 경로 매핑
 t3l3machus/eviltree
클래식 "tree" 명령어의 python3 리메이크로, 사용자가 제공한 키워드/정규 표현식을 파일에서 검색하고 일치하는 항목이 있는 파일을 강조 표시하는 추가 기능이 있습니다.
 spaceraccoon/vulnerability-spoiler-alert
인기 있는 오픈소스 저장소를 모니터링하고 AI를 사용하여 커밋이 보안 취약점을 패치하는 시점을 감지하는 모니터링 허브입니다. 종종 CVE가 할당되기도 전에 감지합니다. 발견된 내용은 레트로 테마의 웹사이트와 RSS 피드로 게시됩니다.
 silverpoision/rock-on
Rock-On은 도메인 이름 하나만 입력하면 모든 작업을 자동으로 수행하는 올인원 정찰 도구입니다.
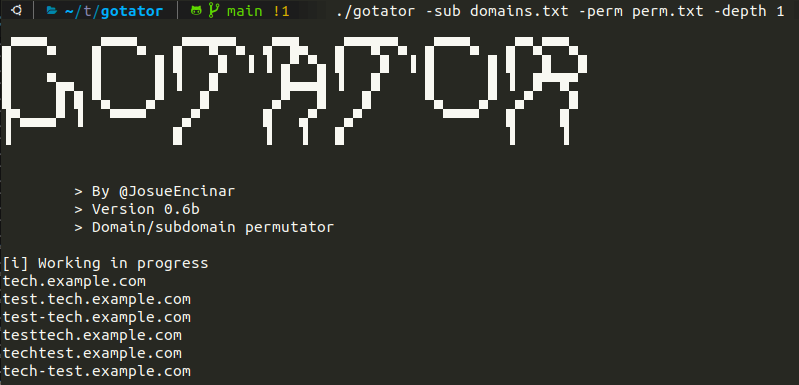 josue87/gotator
Gotator는 순열을 통해 DNS 워드리스트를 생성하는 도구입니다.
 gabemarshall/brosec
Brosec - 보안 전문가가 유용한 페이로드와 명령어를 활용할 수 있도록 돕는 대화형 참조 도구입니다.
 vsmutok/fuckcaptcha
Open field guide to 39 CAPTCHA types: identification signals, free and open-source bypass methods, and paid alternatives. Includes a searchable web…
 bishopfox/rmiscout
RMIScout는 워드리스트와 무차별 대입 전략을 사용하여 Java RMI 함수를 열거하고 RMI 매개변수 역직렬화 취약점을 악용합니다.

 acceis/leakscraper
LeakScraper는 자격 증명이 포함된 대용량 텍스트 파일을 처리하고 시각화하는 효율적인 도구 세트입니다. 이 도구들은 침투 테스터와 레드팀이 OSINT를 수행할 때 대상에 속한 자격 증명을 수집하여 도움을 주기 위해 설계되었습니다.
 undeadsec/swaggerspy
SwaggerHub API 문서를 스캔하여 정규식 기반 탐지를 통해 노출된 비밀, 자격 증명 및 민감 정보를 발견하는 자동화된 OSINT 도구입니다.
 redsiege/aggressorassessor
모의 침투 테스트 또는 레드 팀 평가 단계를 위한 Aggressor 스크립트
 mostaphabahadou/postenum
가볍고, 이식 가능하며 모듈식인 리눅스 열거 및 권한 상승 도구입니다.
 optiv/registry-recon
시스템/AV/EDR 정찰을 수행하는 Cobalt Strike Aggressor Script









