
 #1
General purpose tools for collecting various types of information about targets.
Kitploit 추천

 assetnote/surf
호스트 목록을 필터링하여 HTTP 연결 가능성을 확인하고 내부/외부 IP를 확인함으로써 실행 가능한 SSRF 후보를 식별하며, 클라우드 환경에서 전통적인 블랙리스트를 우회합니다.
 synacktiv/sccmsecrets
SCCMSecrets.py는 자격 증명 수집, 초기 액세스 및 측면 이동을 위해 SCCM 정책 배포를 악용하는 것을 목표로 합니다.
 pushpenderindia/sinister
Sinister는 Windows/Linux 키로거 생성기로서, 키 로그를 이메일로 전송하고 기타 유용한 대상 정보도 함께 보냅니다.
 allyomalley/livetargetsfinder
대상 지정을 위한 활성 호스트 및 URL 목록을 생성하며, MassDNS, Masscan 및 nmap을 자동화하여 도달 불가능한 호스트를 걸러내고 서비스 정보를 수집합니다.
 olafhartong/attackdatamap
MITRE ATT&CK 프레임워크의 잠재적 적용 범위를 보여주는 이벤트 수준의 데이터 소스 평가
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 zdhenard42/soc-multitool
강력하고 사용자 친화적인 브라우저 확장 프로그램으로, 보안 전문가의 조사 작업을 간소화합니다.
 cisagov/kev-data
CISA의 알려진 악용 취약점(KEV) 카탈로그를 JSON 스키마와 함께 CSV 및 JSON으로 미러링하여 KEV 업데이트에 대한 프로그래밍 방식 접근과 커밋 기록 추적을 가능하게 합니다.
 sw4mpf0x/powerlurk
PowerShell을 사용한 악성 WMI 이벤트
 rfidresearchgroup/chameleonmini
비접촉식 스마트카드 에뮬레이션 및 복제, 태그 읽기, RF 트래픽 스니핑, Mifare 액세스 키 복구를 위한 휴대용 NFC/RFID 보안 도구.
 kvasirsecurity/kvasir
Kvasir: 침투 테스트 데이터 관리
 mazen160/bfac
BFAC (Backup File Artifacts Checker): 웹 애플리케이션의 소스 코드를 노출할 수 있는 백업 아티팩트를 확인하는 자동화된 도구.
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
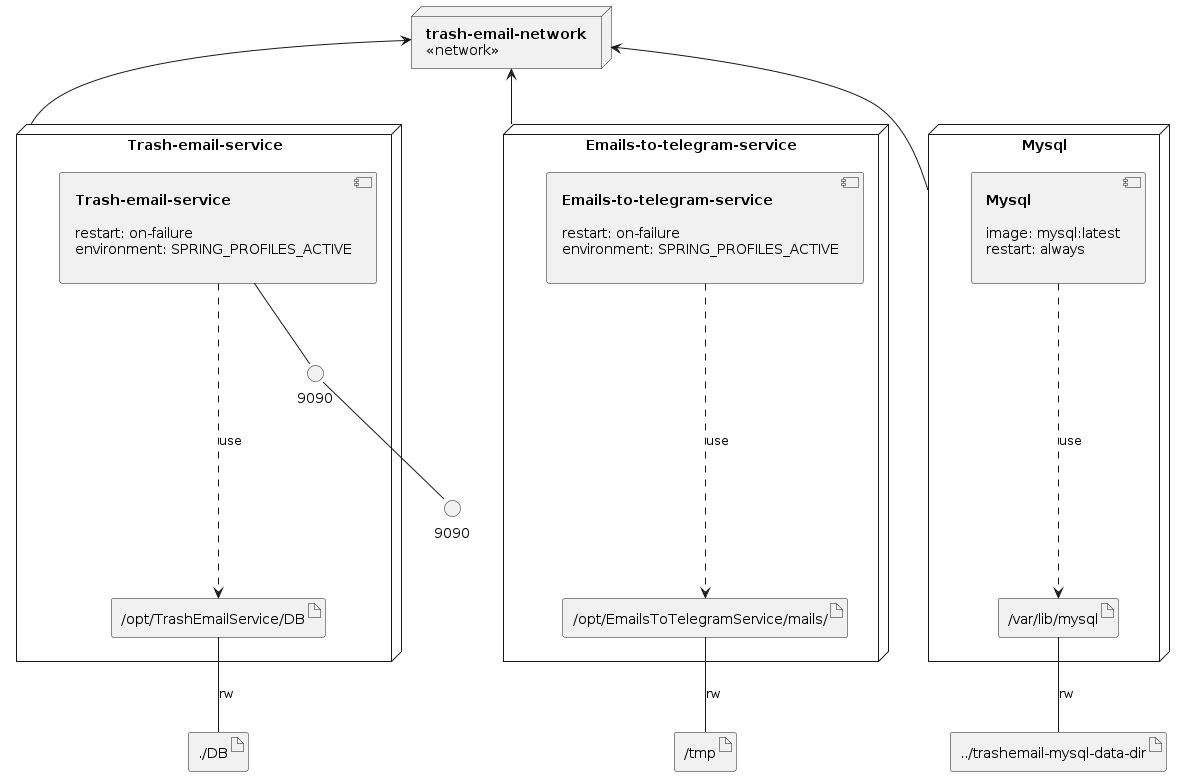 rosehgal/trashemail
호스팅된 일회용 이메일 텔레그램 봇; 매우 프라이버시 친화적; 커뮤니티를 위해 자랑스럽게 호스팅됨.
 1ultimat3/pcapviz
pcap 파일을 기반으로 네트워크 토폴로지를 시각화하고 그래프 통계를 수집합니다.
 dievus/oh365userfinder
응답 분석을 통해 유효한 Microsoft 365 계정 및 도메인을 열거하며, 잠금 방지를 위한 암호 분사 지원 및 스로틀링 탐지 기능을 포함합니다.
 projectdiscovery/tldfinder
보안 연구를 위한 비공개 TLD 발견을 간소화한 도구입니다.








