#1

 ga0/netgraph
웹 UI를 갖춘 크로스 플랫폼 HTTP 스니퍼
 morpheuslord/gpt_vuln-analyzer
ChatGPT API, Bard API, Llama2, Python-Nmap, DNS Recon, PCAP 및 JWT 재구성 모듈을 사용하며, GPT3 모델을 이용하여 Nmap 스캔 데이터와 DNS 스캔 정보를 기반으로 취약점 보고서를 생성합니다. 또한 상당한 규모의…
 hisxo/reconaizer
Burp Suite에 OpenAI(GPT)를 추가하여 버그 바운티 정찰 시 엔드포인트, 파라미터, URL, 서브도메인 등을 발견하는 데 도움을 주는 확장 프로그램입니다.
 c0rv4x/project-black
스캐닝 모듈을 이용한 Pentest/BugBounty 진행 관리
 biggiesmallsag/nighthawkresponse
침해 대응 포렌식 프레임워크
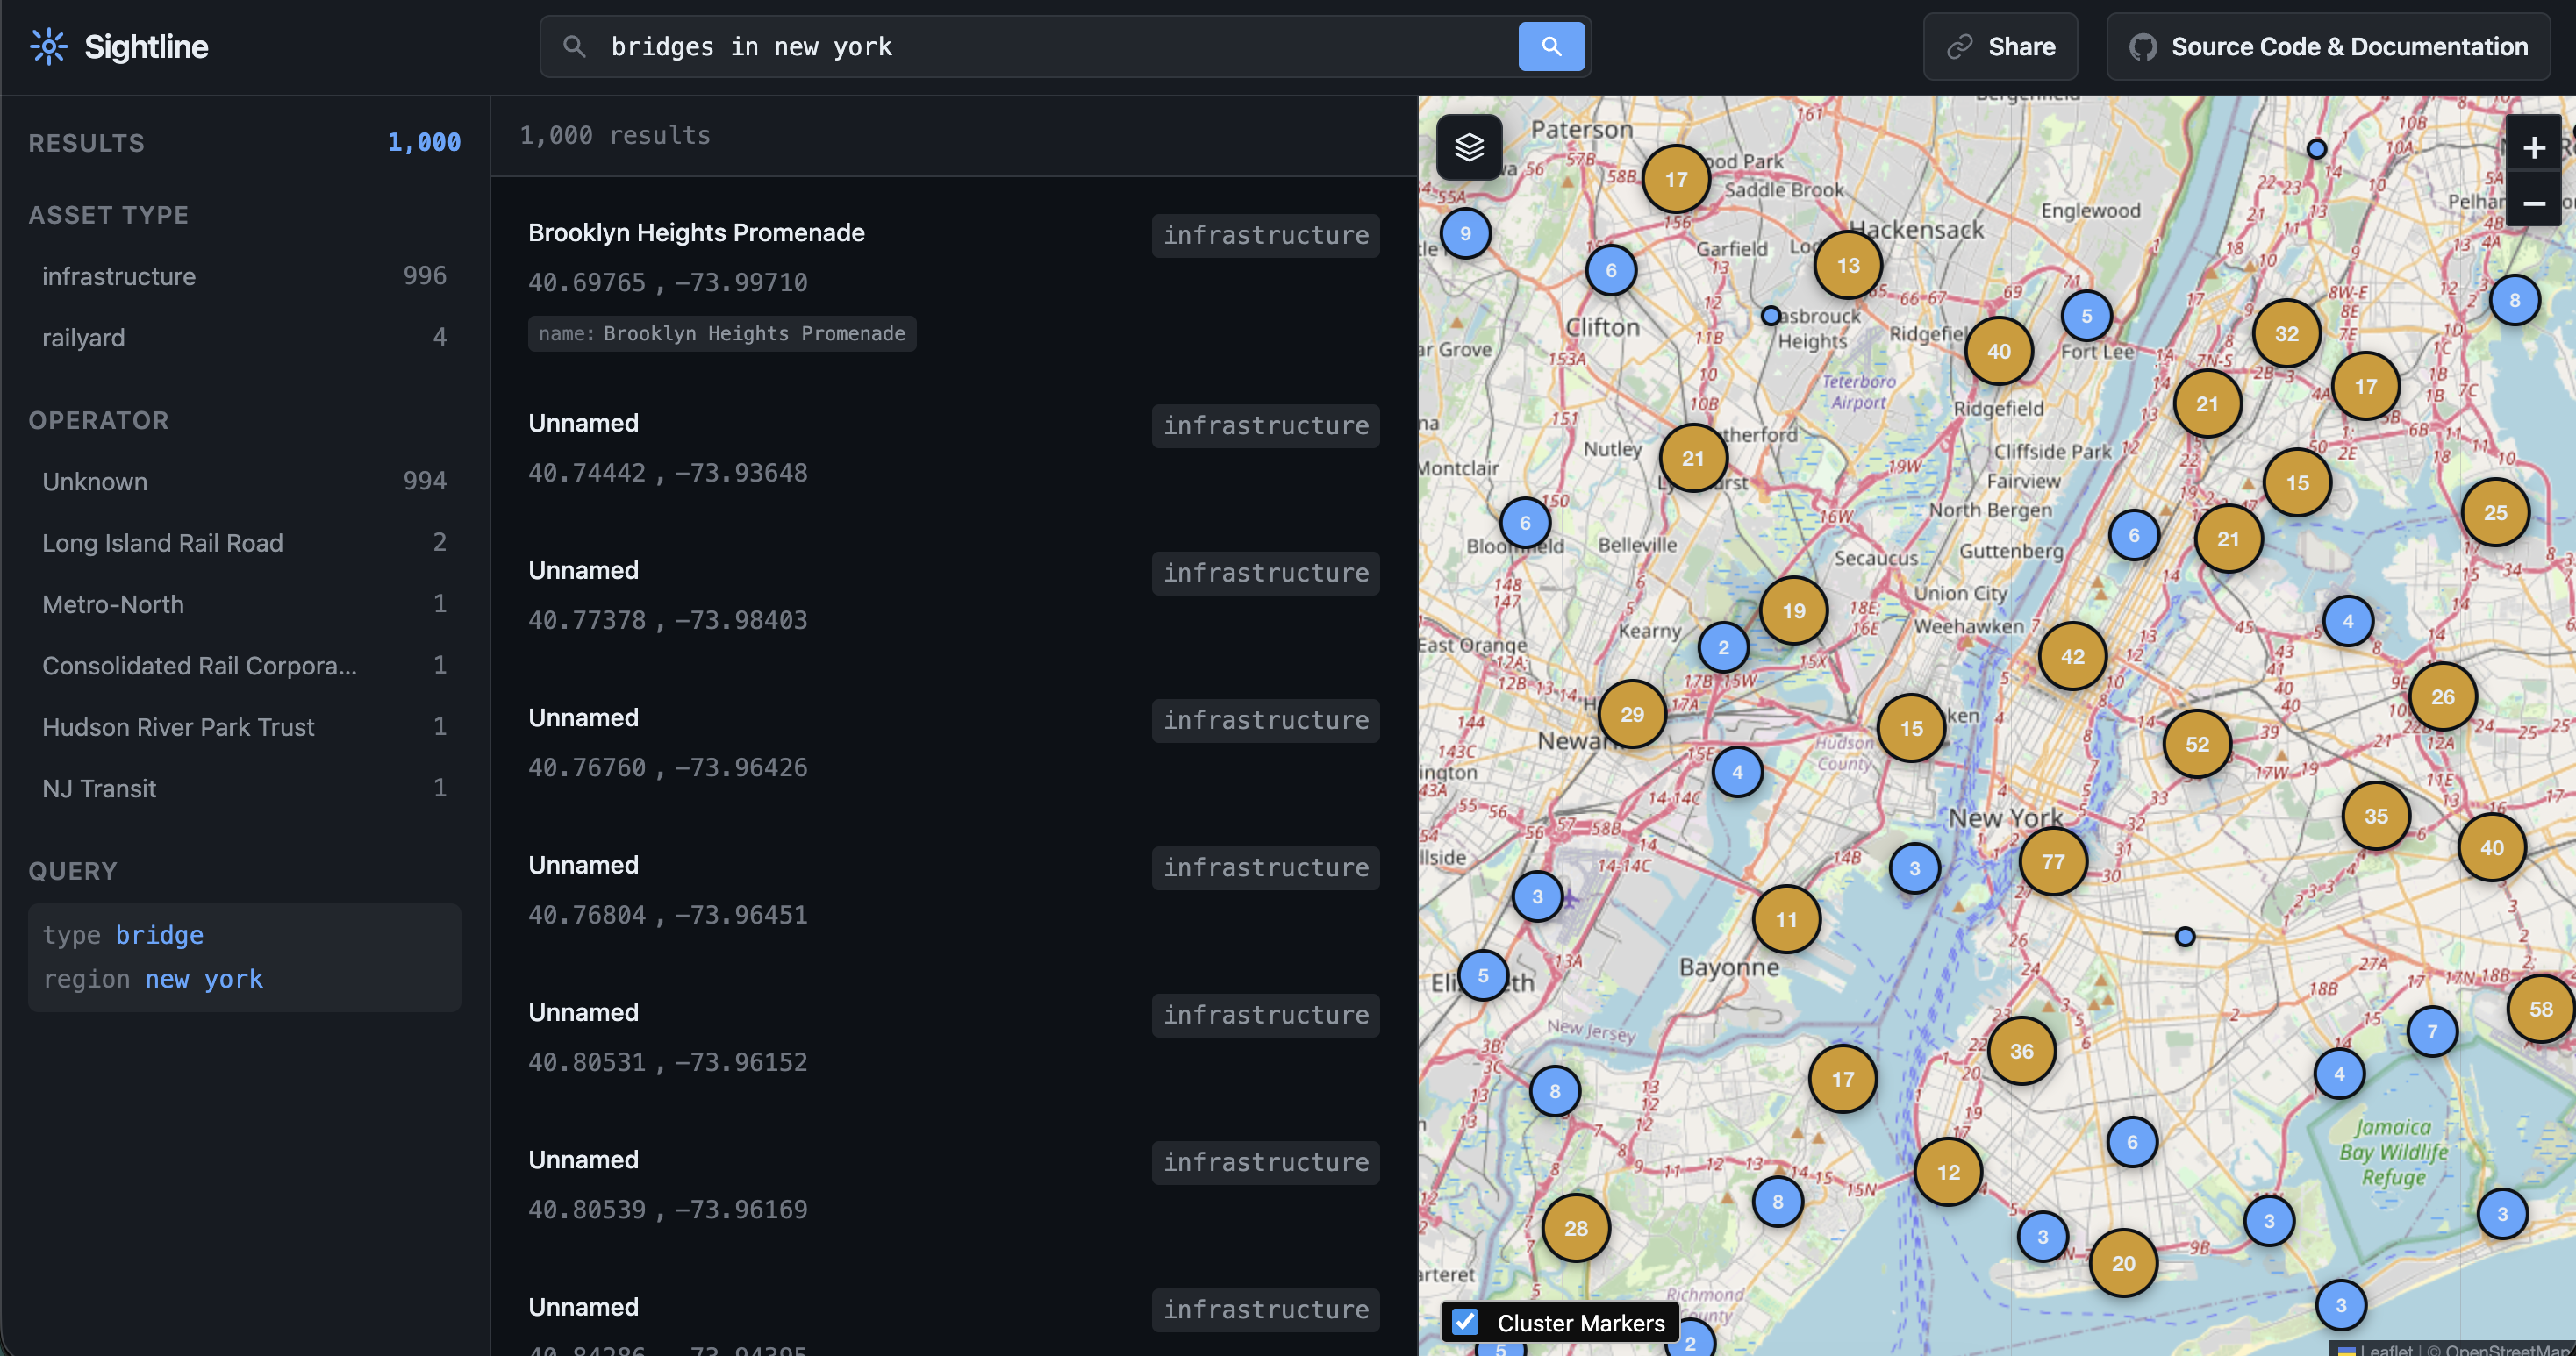 ni5arga/sightline
OpenStreetMap 데이터를 기반으로 실제 인프라를 매핑하는 OSINT 검색 엔진
 bywalks/darkangel
자동화된 화이트햇 취약점 스캐너로, HackerOne 및 Bugcrowd 자산을 모니터링하고, 서브도메인 열거, 크롤링, 핑거프린팅, Nuclei/Xray를 이용한 스캐닝을 수행한 후 보고서를 생성하고 알림을 전송합니다.
 christophetd/censys-subdomain-finder
⚡ Censys의 인증서 투명성 로그를 사용하여 서브도메인 열거를 수행합니다.


 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
WHM 관리자 인터페이스를 대상으로 cPanel/WHM 인증 우회(CVE-2026-41940)를 검증하고 CRLF 주입을 통한 RCE를 시연하는 탐지 아티팩트 생성기.
 musana/fuzzuli
도메인 인식 URL 퍼저로, 노출된 백업 파일 및 민감한 파일을 웹 서버에서 발견하기 위해 동적으로 워드리스트를 생성합니다.
 dolevf/graphw00f
GraphQL 서버 엔진 핑거프린팅 도구로, 정상적이고 변형된 쿼리를 전송하여 백엔드 기술을 식별하고 GraphQL 위협 매트릭스를 통해 보안 방어를 평가합니다.
 raikia/credninja
네트워크 내에서 SMB를 통해 대규모로 자격 증명이 유효한지, 유효하지 않은지, 또는 로컬 관리자 유효 자격 증명인지 식별하도록 설계된 멀티스레드 도구이며, 이제 사용자 헌터 기능도 포함합니다.
 hurricanelabs/machinae
공개 피드 및 API를 쿼리하여 IP, 도메인, URL, 해시 및 SSL 지문에 대한 위협 데이터를 수집하는 자동화된 보안 인텔리전스 수집기입니다. YAML 기반 구성과 JSON 출력을 지원합니다.