#1
General purpose tools for collecting various types of information about targets.
Kitploit 추천
 franckferman/cve-2025-67906
MISP <= 2.5.27 - 저장형 크로스 사이트 스크립팅 (Workflow Engine을 통한 doT.js 템플릿 인젝션)
spinfosecurity/rail-ot-protectorRail-OT-Protector (ROP) — 철도 및 대중교통 OT/SCADA 네트워크를 위한 무료 오픈소스 사이버보안 스캐닝 도구. CVE-2025-1727, RailSafe 레거시 API, ICS 프로토콜 노출 및 원격 접속 위험을 위한 PowerShell +…
 gregory-chatelier/huntglyph
시각적으로 유사한 문자(호모글리프)와 텍스트 내 숨겨진 데이터를 감지하여 기만 공격을 방어합니다.
 zi3lak/wp2shell_scanner
WordPress wp2shell 사전 인증 RCE 체인(CVE-2026-63030 + CVE-2026-60137)에 대한 비침입적 탐지 스캐너입니다. 탐지 전용이며, 악용은 하지 않습니다.
 hann1bl3l3ct3r/fuxapwn
CVE-2026-25895 FUXA 인증되지 않은 경로 탐색 -> 임의 파일 쓰기 -> RCE 를 위한 POC 익스플로잇
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT 스마트 CCTV의 루트 액세스 및 평문 자격 증명 노출
 mmoobbeeiidat-design/hack-the-box-nexus-findings-report
HTB_Nexus 침투 테스트 보고서 – Gitea의 자격 증명 유출, Krayin CRM의 CVE-2026-38526 악용, 그리고 Gitea 템플릿 동기화 디렉터리 트래버설을 통한 권한 상승을 문서화한 종합 보안 평가입니다. MITRE ATT&CK 및 NSA…
 87achrafg-stack/cve-2026-48907
WordPress의 CVE-2025-9209를 악용하여 /wp-json/wp/v2/users를 쿼리하고 사용자 키, 토큰 및 쿠키를 수집하며 Defender/Imunify360을 우회하고 취약한 사이트를 기록합니다.
 opfour/coeus-ci
공개 데이터 소스의 경쟁 정보(Competitive Intelligence). 호기심 많은 정신의 그리스 티탄인 코이오스(Coeus)의 이름을 따서 명명되었습니다.
 olbat/nvdcve
매일 업데이트되는 NVD/CVE 취약점 데이터의 JSON 저장소로, 보안 연구 및 취약점 관리를 위한 CVE 수정 내역의 손쉬운 검색 및 git 기반 탐색을 가능하게 합니다.
 gmh5225/mcp-god-mode
모든 걸 다 해주길 바란 적 있나요? 단일 MCP 서버에서 148개의 강력한 Infosec/Admin 도구를 제공합니다.
 radkawar/aws-firmware-dump
런치 가능한 AWS AMI의 EBS 디스크를 획득하여, EBS direct API를 통해 스냅샷을 sha256 매니페스트와 선택적 raw 이미지 언패킹과 함께 프라이빗 S3 버킷으로 스트리밍합니다.
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
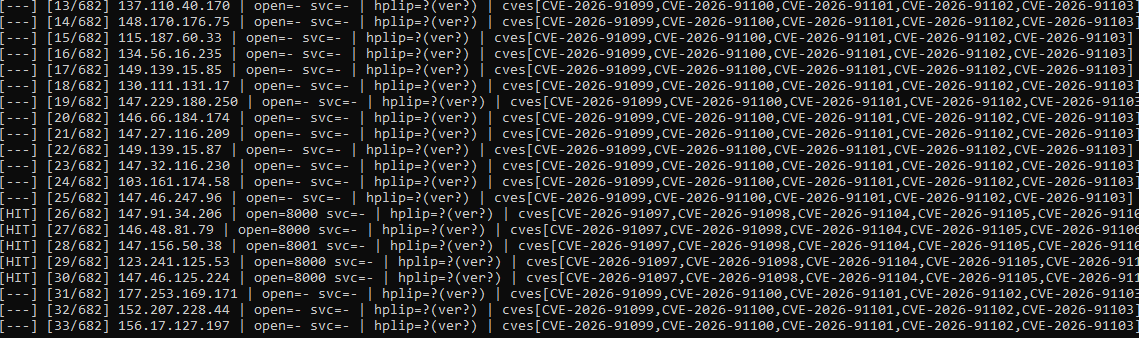 murrez/hp-hplip-mass-cve-checker-2026-09-
HP HPLIP CVE-2026-91097–91106(<3.26.6)에 대한 대량 점검/연구 익스플로잇, PAPPL :8000 IPP 프로브 + hpssd 템플릿
 plur1bu5/gitread
CVE-2026-85706 · GitLab CE/EE 비인증 파일 읽기 · oracle 모드, fd 열거, 계층적 loot 타겟팅을 포함한 연구용 PoC
 guneykabel/cve-2026-85706
GitLab CE/EE의 Workhorse 경로 인코딩 우회를 통한 인증되지 않은 임의 파일 읽기 취약점인 CVE-2026-85706에 대한 Python PoC 익스플로잇으로, 분석 글과 우회 변형을 포함합니다.
 sec-dan/wp2shell-scanner
# WordPress WP2Shell 취약점 스캐너 (CVE-2026-63030 / CVE-2026-60137) WordPress 사이트가 WP2Shell(CVE-2026-63030 / CVE-2026-60137)에 노출되어 있는지 확인하는 읽기 전용 CLI…
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed 익스플로잇 도구 - CVE-2025-5777 및 CVE-2026-8452. Citrix NetScaler ADC 및 Gateway에서 인증되지 않은 원격 메모리 읽기. 관리자 세션 토큰 탈취, nsroot 해시 추출, 비밀번호 덤프, MFA…