
 #1
Tools for creating fake identities, spoofing communications, and impersonating targets for social engineering.
Kitploit 추천

 s3cur3th1ssh1t/sharpimpersonation
토큰 또는 셸코드 인젝션을 통한 사용자 가장 도구
 mrd0x/bitb
Browser-In-The-Browser 피싱 공격을 위한 HTML/CSS/JS 템플릿으로, 사회공학 시뮬레이션을 위해 제목, 도메인, 피싱 링크를 사용자 정의할 수 있는 가짜 로그인 창을 포함합니다.
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 ghost-otpbot/smsotpbot
OTP BOT — Paypal, Instagram, Snapchat, Google, 3D Secure 등 다양한 서비스의 SMS 인증을 우회합니다...

 oriyomi12/otp-bot
Discord 봇과 API를 통해 비싱(음성 피싱) 통화를 자동화하여 SMS 일회용 비밀번호를 가로채고, PayPal, Google, Instagram 및 3D Secure의 SMS 인증을 우회합니다.
 s3cur3th1ssh1t/namedpipepth
해시를 명명된 파이프로 전달하여 토큰 가장(Token Impersonation) 수행
 htr-tech/fake-mailer
이 스크립트로 익명으로 메일 보내기
 s1ckb0y1337/tokenplayer
Windows 액세스 토큰 조작 및 악용
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 일명 BIAS (블루투스 가장 공격)
 ustayready/credsniper
CredSniper는 Python 마이크로 프레임워크 Flask와 Jinja2 템플릿을 사용하여 작성된 피싱 프레임워크로, 2FA 토큰 캡처를 지원합니다.
 bishopfox/ca-clone
HTTPS 클라이언트 공격에 사용하기 위해 CA 인증서를 복제하는 스크립트.
 s4vitar/eviltrust
템플릿 선택 및 2FA 기능을 갖춘 Rogue AP 자동 배포에 이상적인 도구입니다. 유선 연결이 필요하지 않습니다.
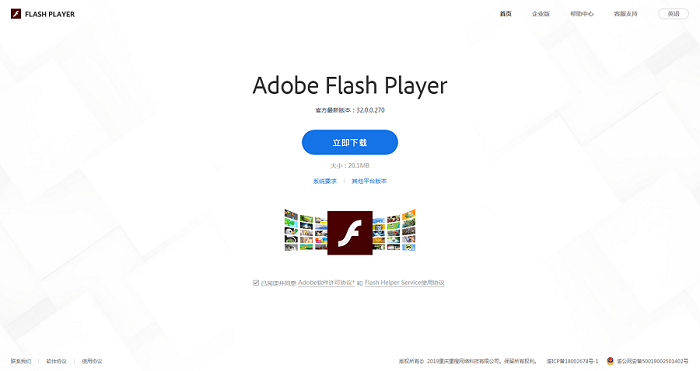 ianxtianxt/flash-player
flash 피싱 소스 코드 중국어+영어
 r00t-3xp10it/backdoorppt
payload.exe를 가짜 워드 문서(.ppt)로 변환하세요

 virtualabs/btlejuice
Bluetooth Smart 기기와 모바일 앱 간의 GATT 트래픽을 웹 기반 가로채기 프록시를 통해 가로채고, 재생하고, 수정하는 BLE 중간자(Man-in-the-Middle) 프레임워크입니다.
 priyankvadaliya/hack-captive-portal
이 스크립트는 공공 Wi-Fi 네트워크의 캡티브 포털을 통과하는 데 도움을 줍니다. 이미 캡티브 포털에 연결되어 인증된 누군가로부터 IP와 MAC을 가로챕니다.








