
 #1
Tools for creating fake identities, spoofing communications, and impersonating targets for social engineering.
Kitploit 추천

 grayhatkiller/keyeroo
LDAP로 강제 유도된 NTLM 인증을 릴레이하고, Netlogon 보안 채널을 통해 피해자의 세션 키를 복구하여 LDAP 서명을 우회함으로써 피해자 권한으로 쓰기 작업을 수행합니다.
 gmh5225/pcileech-asus-xg-c100c
ASUS XG C100C 네트워크 카드로 위장하고 가짜 트래픽 통신 기능을 구현합니다
 whispergate/signet
에이전트 바이너리에 osslsigncode를 사용해 Authenticode 서명을 적용하는 Mythic C2 페이로드 래퍼로, 자체 서명 CA 생성, PFX 업로드, 인증서 복제 기능을 제공합니다.
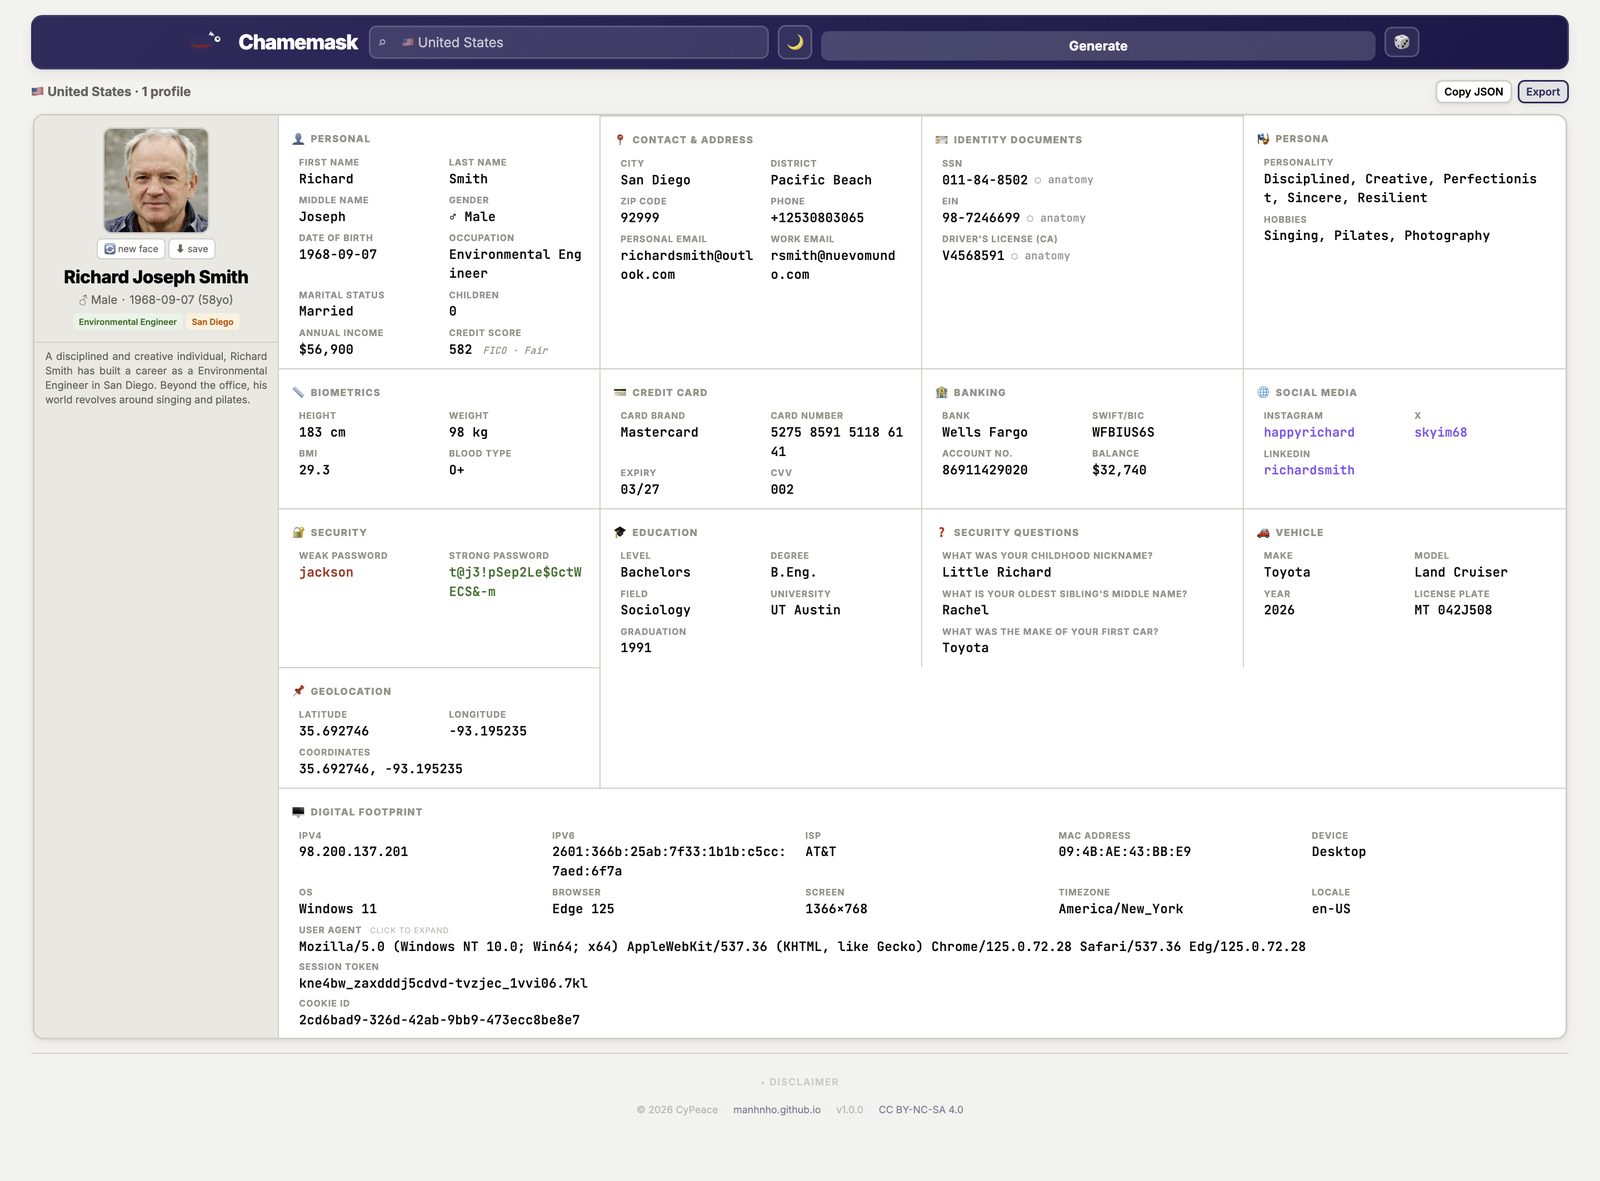 manhnho/chamemask
가짜 신원 생성기. 102개국, HTML 파일 하나, 설정 필요 없음.
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 hackinglz/ip-obfuscation
DWORD, 8진수, 16진수, IPv6 매핑, 가짜 도메인 @ 트릭을 사용하여 난독화된 IP 주소와 URL을 생성합니다. 침투 테스트, 피싱 인식 교육, URL 필터 테스트에 활용됩니다.
 0x574r/darkcloak
Linux 프로세스 신원 위장 도구로, 11단계 prctl 파이프라인을 통해 comm, argv, cmdline, environ, exe 경로, VMA를 스푸핑하여 다른 프로세스로 위장합니다.
 pwardle/not-a-mused
Muse 받아쓰기 엔드포인트의 문서화되지 않은 설정을 악용하는 개념 증명으로, 로컬의 비권한 프로세스가 받아쓰기 트래픽을 리다이렉트하여 프롬프트를 캡처하고 앱 접근 권한을 악용할 수 있게 한다.
 thekingofduck/burpfakeip
Burp Suite 확장 프로그램으로, HTTP 요청에서 IP 주소를 스푸핑하여 서버 측 IP 제한을 테스트하고 IP 기반 접근 제어를 우회할 수 있게 해줍니다.
 venomous/cloudscraper
Cloudflare의 안티봇 페이지를 우회하는 Python 모듈

 muraenateam/muraena
대상 웹 앱을 동적으로 미러링하고 원본 서버와 상호작용하는 거의 투명한 리버스 프록시를 사용하여 피싱 및 피싱 후속 활동을 자동화합니다.
 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040용 개념 증명 익스플로잇으로, JWT 토큰을 위조하고 인증을 우회하며 메타데이터를 자동으로 발견하고 SID 열거를 통해 사이트 관리자를 가장합니다.
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121용 익스플로잇 툴킷: 저권한 도메인 사용자가 도메인 컨트롤러를 가장하여 인증서를 위조하고 DCSync/Golden Ticket을 통해 도메인을 장악합니다.
 dec0ne/krbrelayup
KrbRelayUp - LDAP 서명이 적용되지 않는(기본 설정) Windows 도메인 환경에서 사용할 수 있는 범용 무수정 로컬 권한 상승 도구.
 s1ckb0y1337/tokenplayer
Windows 액세스 토큰 조작 및 악용
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos 인증을 임의의 대상에 릴레이하여 자격 증명 없는 인증, 명령 실행, SMB 해시 덤프 및 횡적 이동을 위한 대화형 세션을 가능하게 합니다.







