
 #1
Tools for managing user identities, authentication, authorization, and access controls within systems and networks.
Kitploit 추천
 blipzip/cve-2022-31692
Spring Security 인가 우회 CVE-2022-31692에 취약한 앱을 시연하는 프로젝트입니다.
 logisek/huntcyberark
CyberArk 보안 감사
 tech4242/aquaman
🔱 AI 에이전트를 위한 유일한 독립 자격 증명 프록시: 자체 볼트 격리(BYOV) 및 최소 권한 요청 정책. 키는 이미 보관 중인 곳에 그대로 남아 있으며, 에이전트 메모리에 절대 저장되지 않습니다. 1Password, keychain, keepassxc 및 기타…
 makerchecker/makerchecker
AI 에이전트를 위한 오픈소스 보안 게이트웨이 및 정적 스캐너입니다. 역할 기반 접근 제어(RBAC), 인간-인-더-루프 승인, 직무 분리, 암호학적으로 서명된 오프라인 검증 가능 감사 로그를 적용합니다.
 6mile/gimmepatz
버그 바운티 헌터, 펜테스터 및 레드 팀을 위한 Personal Access Token (PAT) 리콘 도구
 fengwenhua/cve-2021-37580
CVE-2021-37580의 poc
 k4ptor/cve-2023-22515
Confluence 무단 관리자 사용자 추가 익스플로잇 스크립트
 stuub/rcity-cve-2024-27198
CVE-2024-27198 및 CVE-2024-27199 PoC - RCE, 관리자 계정 생성, 사용자 열거, 서버 정보
 rootsecdev/secretsstalker
읽기 전용 Entra ID 앱 자격 증명 평가: Graph 권한, Azure RBAC 및 접근 가능한 클라우드 데이터를 열거한 다음, 발견 사항을 권한 상승 및 측면 이동 경로에 매핑합니다.
 hakivvi/cve-2025-23369
CVE-2025-23369 익스플로잇: libxml2 특이점을 통한 GitHub Enterprise Server의 SAML 인증 우회, 인가되지 않은 접근 가능.
 gitlab-org/ruby/gems/declarative-policy
정책 규칙, 조건 및 캐싱을 작성하기 위한 DSL을 제공하는 선언적 권한 부여 라이브러리입니다. Ruby 애플리케이션을 위한 확장 가능하고 DRY한 권한 관리를 가능하게 합니다.
 pigeonlabshq/pigeon
AI 에이전트에 대해 서명되고 범위가 지정된 자격 증명으로 최소 권한 위임을 적용합니다. 하위 에이전트에 좁은 기능과 리소스를 부여하고, 실행 전에 작업을 검증하며, 권한 상승을 방지합니다.
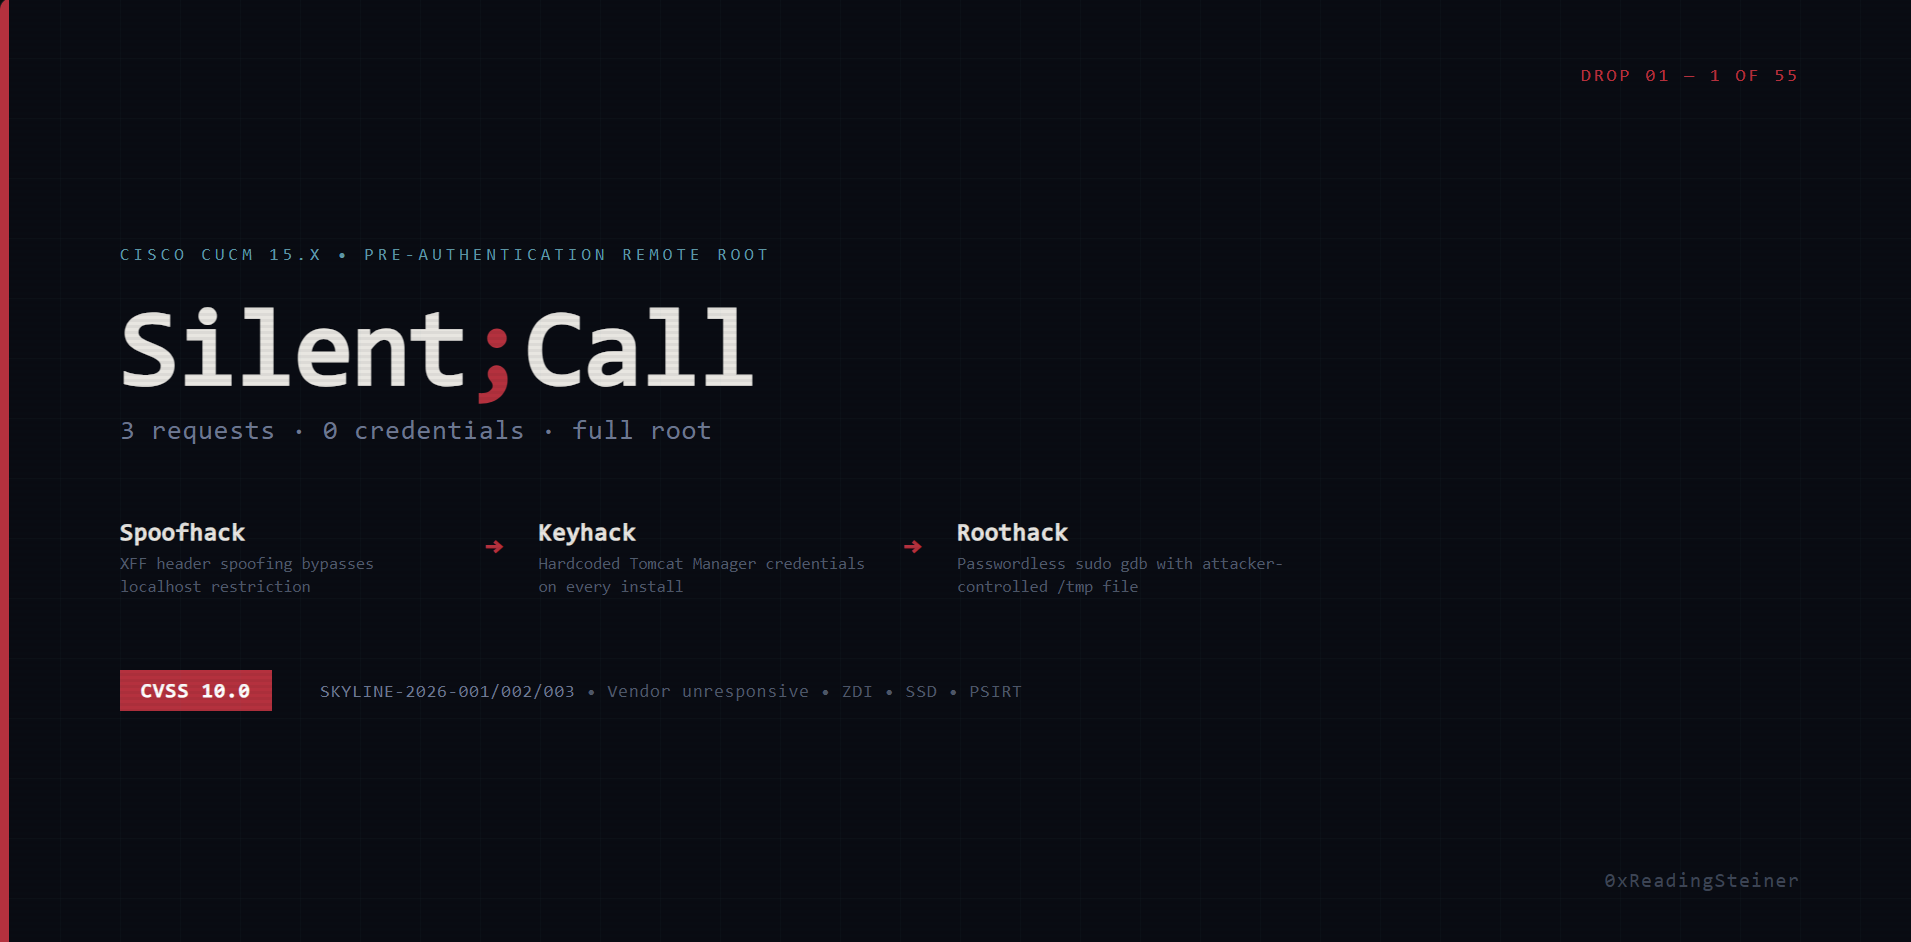 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x 대상 사전 인증 원격 루트 취약점 (CVSS 10.0)
 zeropathai/proftpd-cve-2026-42167-poc
ProFTPD에서 CVE-2026-42167을 입증하기 위한 PoC
 h4x0r-dz/cve-2024-3656
Keycloak admin API는 낮은 권한의 사용자도 관리 기능을 사용할 수 있게 합니다.
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
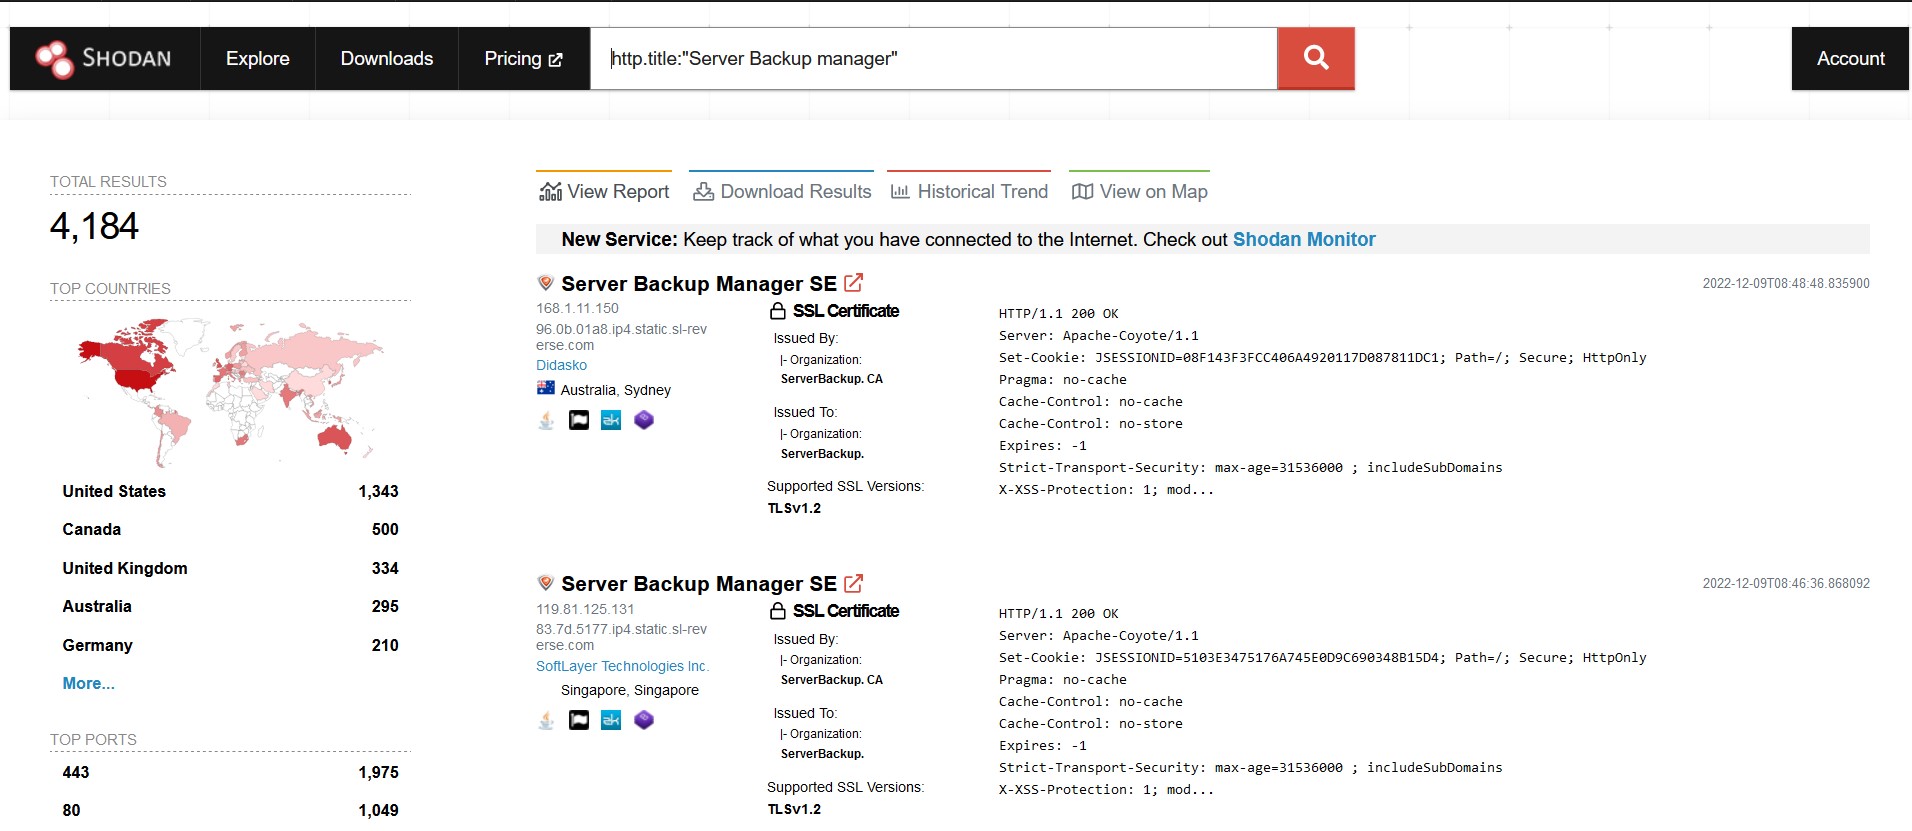 malwareman007/cve-2022-36537
CVE-2022-36537의 PoC
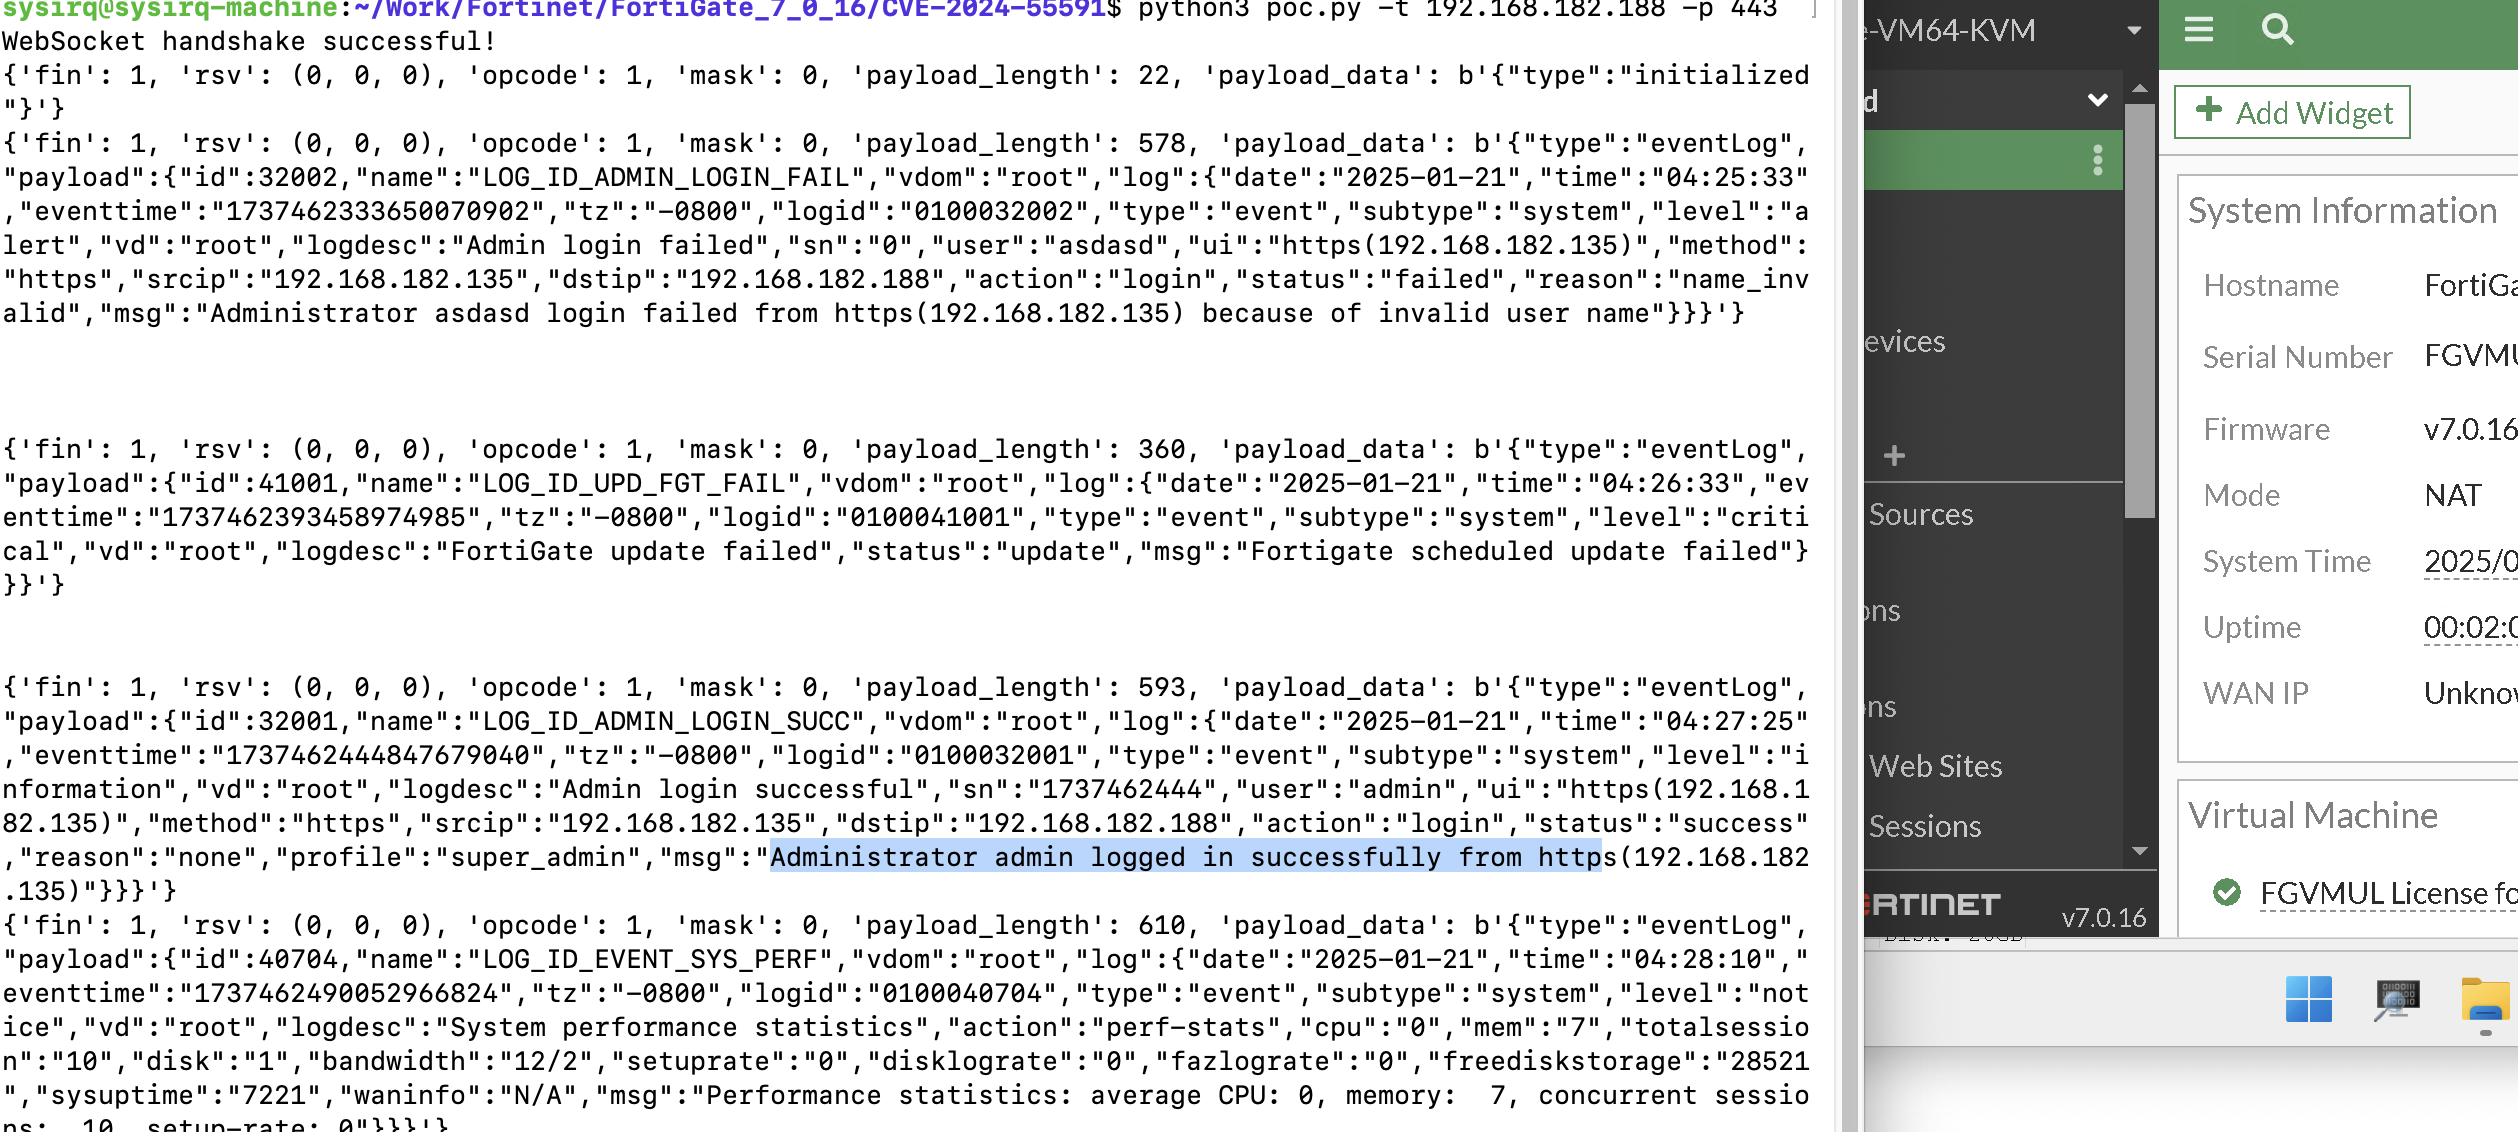 sysirq/fortios-auth-bypass-poc-cve-2024-55591
FortiOS 인증 우회(CVE-2024-55591)에 대한 개념 증명 익스플로잇으로, 영향을 받는 FortiGate 및 FortiProxy 버전에서 WebSocket을 통해 시스템 로그에 대한 인증되지 않은 접근을 허용합니다.








