
 #1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천

 googlesky/cve-2026-129353
CVE-2026-129353에 대한 개념 증명 및 QEMU-mipsel 실습 환경으로, D-Link DIR-600L의 authentication.cgi에서 발생하는 인증 전 스택 오버플로우이며, 크래시 및 저장된 RA 제어 증거를 포함합니다.
 googlesky/cve-2026-129352
TRENDnet TEW-657BRM 1.00.1 upgrade_flash.cgi: 멀티파트 첫 줄을 128바이트 프레임 버퍼(ra +192)로 strncpy하며 구분자를 검사하지 않음 -> 임의 크기 SIGSEGV. 해시 검증된 CGI를 qemu-mips에서…
 googlesky/cve-2026-129351
TRENDnet TEW-657BRM mini_httpd의 인증 전(pre-auth) 범위 초과 쓰기(out-of-bounds write) 취약점인 CVE-2026-129351을 재현합니다. 해시로 검증된 MIPS 펌웨어를 qemu에서 실행하며 PoC와 경계…
 googlesky/cve-2026-129354
CVE-2026-129354 재현 랩 및 PoC로, D-Link DIR-600L HNAP hnap_main에서 SOAPAction 헤더를 통한 인증 전 스택 오버플로우이며, qemu-mipsel 펌웨어 하네스를 포함합니다.
 theopolis/uefi-firmware-parser
Parse BIOS/Intel ME/UEFI 펌웨어 관련 구조(볼륨, 파일 시스템, 파일 등)를 파싱합니다.
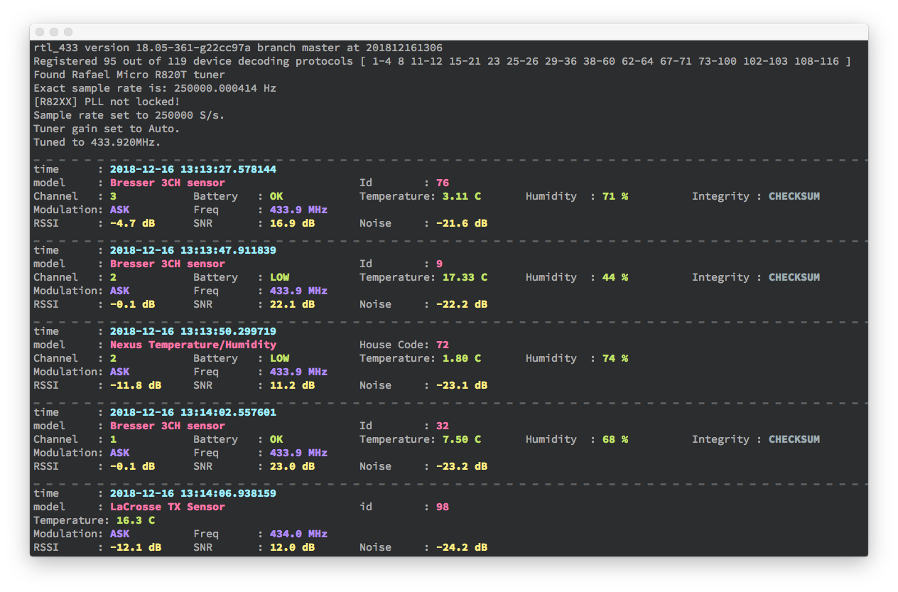 merbanan/rtl_433
ISM 대역(및 기타 주파수)에서 장치의 무선 전송을 디코딩하는 프로그램
 pq-code-package/mlkem-native
ML-KEM / FIPS 203의 안전하고 빠르며 휴대 가능한 C90 구현
 al4n4n/cve-2026-58115
CVE-2026-58115의 PoC, 비파괴 스캐너, Docker 실험 환경, PCAP 및 Suricata/Sigma 탐지 규칙. Siemens SIMATIC IoT2050의 Node-RED 관리 API를 통해 인증 없이 root 권한 RCE가 발생한다.
 mafarricos/badbox-tv-audit
ADB를 통해 Android TV 및 Google TV 기기에서 BadBox, XCPE, Vo1d 멀웨어를 감사하며, VPN 트래픽 센티널, IoC 차단 목록, 되돌릴 수 있는 교정 기능을 제공합니다.
 flipperdevices/flipperzero-firmware
Flipper Zero 펌웨어 소스 코드
 fixedbyreboot/cve-2026-124002-poc
Copeland/Dixell XWEB EVO의 5개 사전 인증 CVE에 대한 Python PoC: .lua 싱크를 통한 OS 명령 주입, setuid-root wlua 권한 상승, 하드코딩된 마스터 비밀번호, 인증 없는 구성 쓰기, 그리고 Docker 랩 재호스팅을…
 meshcore-dev/meshcore
패킷 라디오를 위한 새로운 경량 하이브리드 라우팅 메시 프로토콜
 geeoon/fault-injection-finder
자동으로 오류 주입 공격을 찾고 실행합니다.
 commit-regrets/samsung_tizen_tv_root
삼성 Tizen 9 TV를 Chromium WasmGC RCE와 V4L2 physmap 임의 물리 메모리 접근을 통해 루팅하는 연구 툴킷으로, 부팅 시 지속되는 페이로드와 루트 셸 채널을 제공합니다.
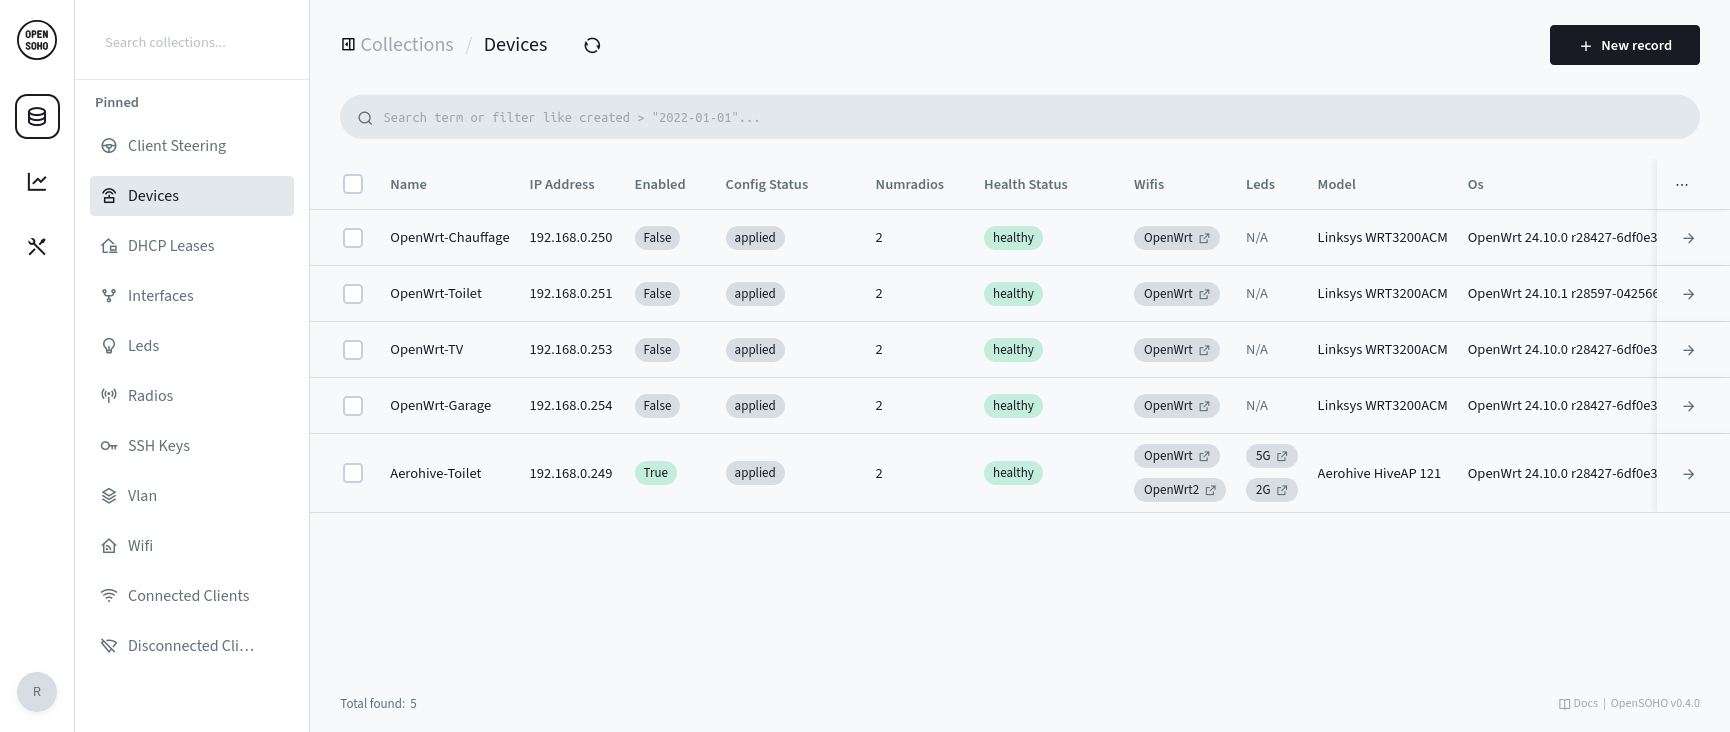 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 qmonnet/rbpf
eBPF 프로그램을 위한 Rust 가상 머신 및 JIT 컴파일러
 interceptsuite/interceptsuite
TCP/TLS/DTLS/UDP 트래픽을 위한 MITM 프록시로, STARTTLS, IoT, Thick Client 등을 지원합니다.







