
 #1
Fuzz testing, mutation-based, generation-based, and coverage-guided fuzzing tools.
Kitploit 추천
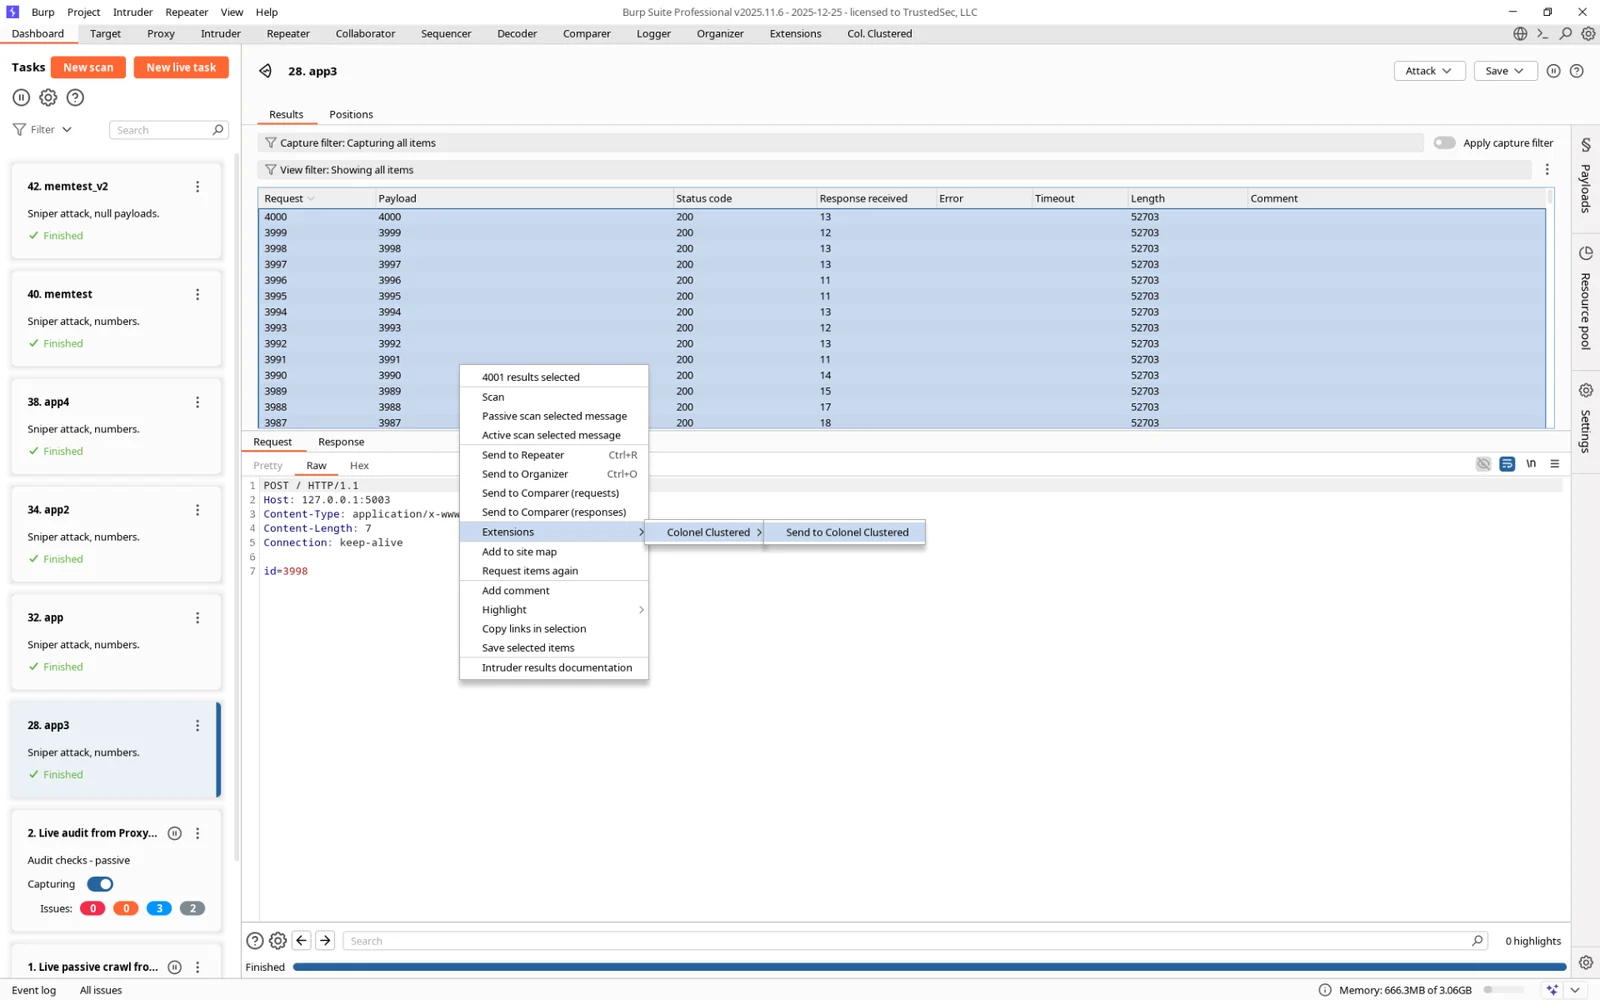
 hoodoer/colonelclustered
서버 응답의 실제 내용을 기반으로, 예를 들어 Intruder 실행에서 나온 응답에 대해 텍스트 클러스터링을 수행하여 이상치/그룹을 식별하는 Java Burp 플러그인입니다.
 r3dxpl0it/rtspserver-code-execution-vulnerability
RTSPServer 코드 실행 취약점 CVE-2018-4013
 ericmtzmtz/pwnproxy
오픈소스 기반의 로컬 우선(local-first) 보안 테스트 플랫폼으로, 침투 테스터, AI 에이전트, CI/CD 파이프라인 및 팀을 위해 설계되었습니다.
 tin-z/cve-2021-20294-poc
간단한 CVE-2021-20294 poc
 0x90/cve-2014-0160
Heartbleed 변종
 alexandre-bartel/cve-2019-12594
이것은 DOSBox 0.74-2에서 발생하는 취약점 CVE-2019-12594에 대한 PoC입니다.
 vincentbernat/cve-2015-3456
CVE-2015-3456과 관련된 실험들
 flopz-project/flopz
순수 Python 어셈블러 툴킷으로, 셸코드 생성, 바이너리 동적 패치, ARM, PPC, RISC-V 및 IA-32 아키텍처에서 디버깅 및 퍼징을 위한 펌웨어 이미지 계측에 사용됩니다.
 jkakavas/cve-2022-0778-poc
CVE-2022-0778에 대한 원격 개념 증명(PoC)으로, 조작된 인증서를 TLS 핸드셰이크에 주입하여 OpenSSL BN_mod_sqrt()의 서비스 거부 취약점을 트리거합니다.
 cleov2/debuggable-app-exploit
CVE-2024-31317 디버깅 가능한 앱 익스플로잇
 j4ck3lsyn-gen2/cve-2026-39047
Epson 프린터 RAW 프로토콜 익스플로잇 프레임워크
 pennacle-security/summit
오픈소스 웹 보안 테스트 플랫폼: 프록시, 스캐너, 퍼저를 하나의 CLI로 제공. Pennacle Security 제작.
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609에 대한 개념 증명 및 계측 재현 하네스로, 빅엔디언 PCM 오디오 트랙이 포함된 조작된 WebM 파일을 통해 도달 가능한 Android의 MatroskaExtractor에서 발생하는 범위를 벗어난 쓰기 취약점입니다.
 soltanali0/cve-2024-40725
CVE-2024-40725 (Apache httpd)를 ~로 익스플로잇
 internon/inter-recon
자동 초기 웹 및 취약점 정찰을 수행하는 스크립트
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
 malwareman007/cve-2022-26937
CVE-2022-26937의 POC








