
 #1
Fuzz testing, mutation-based, generation-based, and coverage-guided fuzzing tools.
Kitploit 추천
 momalab/icsfuzz
PLC 기반 ICS 제어 애플리케이션용 계측형 퍼저로, Wago 컨트롤러의 Codesys 런타임을 대상으로 메모리 손상 및 크래시를 유발하는 입력을 발견합니다.
 off-by-1-labs/flawed
임베디드 결함이 있는 Fix-Like 아티팩트
 saint0x/fzy
검증 가능한 정확성, 결정론적 동작, 그리고 성능을 우선시하는 시스템 프로그래밍 언어
 raz0r/burp-radamsa
Radamsa 퍼저 확장 프로그램 for Burp Suite
 aftermathlabs/discord-crasher
바이너리 계측 및 퍼징을 통해 발견된 일부 버그
 alchemist3dot14/cve-2025-2783
CVE-2025-2783에 대한 시뮬레이션된 PoC — Chrome의 Mojo IPC에서 샌드박스 이스케이프 취약점입니다. 피싱 전달, 메모리 퍼징, IPC 시뮬레이션, 로깅을 포함합니다. 레드팀 데모, 탐지 엔지니어링, 교육 목적으로 안전합니다.
 postmodern/wordlist.rb
워드리스트를 생성하고 작업하기 위한 Ruby 라이브러리 및 CLI입니다.
 c0mposer/c-game-modding-utility
C/C++ 코드 주입을 더 쉽게 만들어주는 게임 모딩 유틸리티.
 diego-altf4/glufs
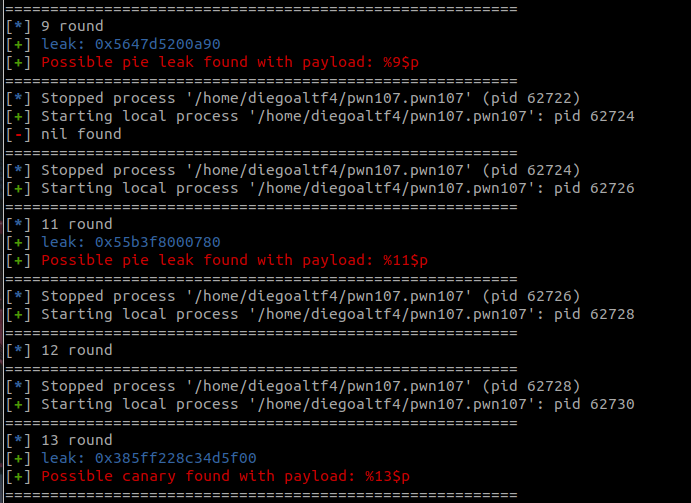
자동화된 포맷 문자열 취약점 분석 도구로, %s 또는 %p 지정자를 통해 스택, PIE, 카나리 누수를 발견하고 플래그 검색 기능을 제공합니다.
 ffmancera/pentesting-multitool
침투 테스트 및 해킹을 위한 다양한 유틸리티 스크립트.
 sirredbeard/cve-2025-55315-repro
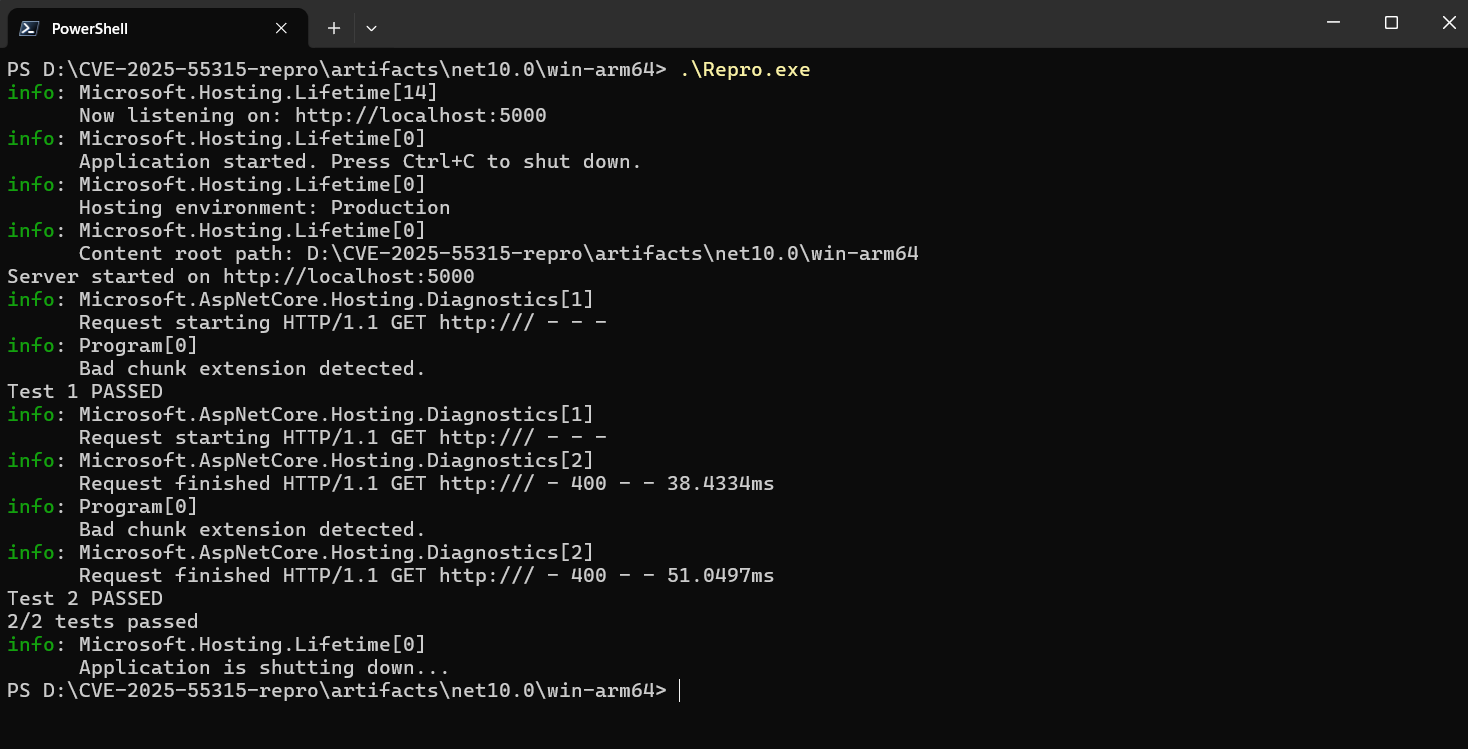
ASP.NET Core에서 CVE-2025-55315를 재현하는 도구
 ryandamour/crlfmap
CRLFMap은 HTTP 스플리팅 취약점을 찾는 도구입니다.
 0neb1n/cve-2020-1493
CVE-2020-1493에 대한 기술 분석 및 PoC 세부 정보. 이는 잘못된 형식의 MS-TNEF 첨부 파일에 의해 트리거되어 원격 코드 실행으로 이어지는 제로클릭 Outlook RCE 취약점입니다.
 parallelbeings/cve-2019-14079
Android 휴대폰에서 USB 장치 퍼징
 agampreet-singh/redroot
RedRoot는 필수 레드 팀 도구를 하나의 통합 터미널 환경으로 제공하는 Python 기반의 CLI 중심 공격적 보안 프레임워크입니다. 침투 테스터, 레드 팀원, CTF 플레이어, 사이버 보안 학습자를 위해 설계되었으며, GUI에 의존하지 않고 실제 업무…
 caoweiquan322/notenough
이 도구는 CVE-2023-4863에 대한 까다로운 정규 허프만 히스토그램을 계산합니다.
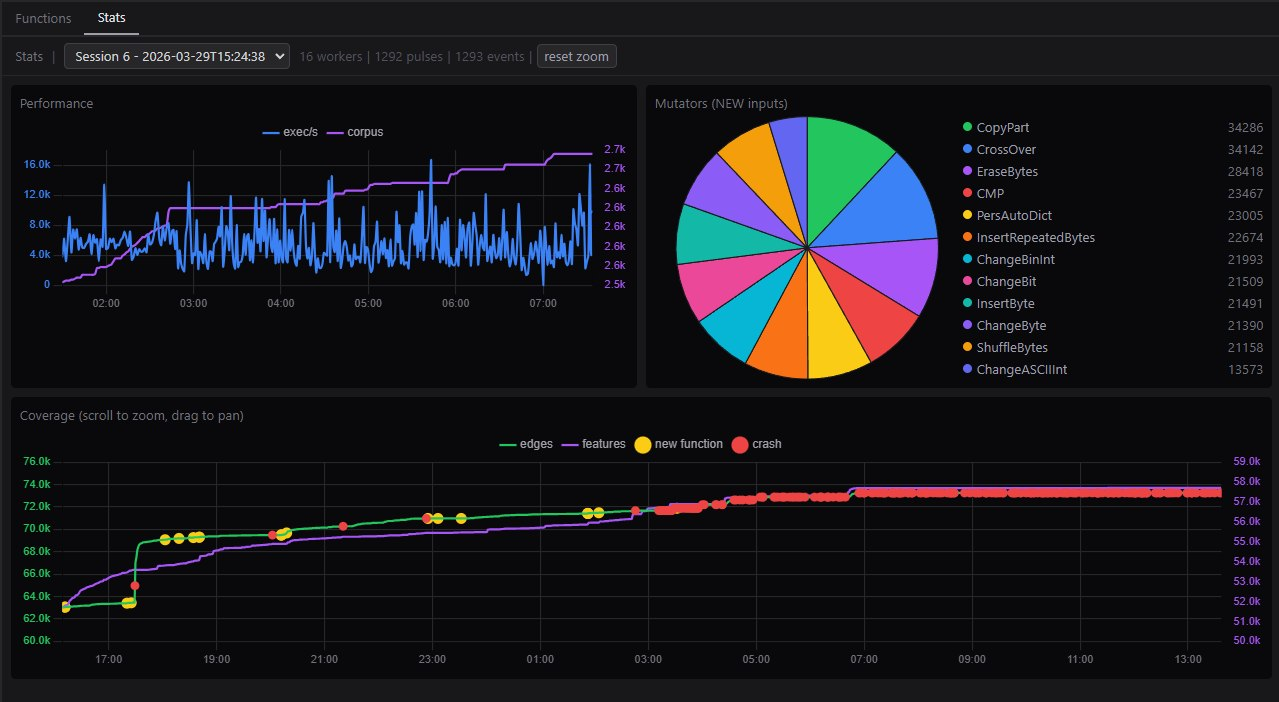 0xbigshaq/apatchy
Apache HTTPD 서버 모듈용 퍼징 프레임워크
 ethicalhackingplayground/crlfmap
CRLFMap은 HTTP 스플리팅 취약점을 찾는 도구입니다.








