
 #1
Fuzz testing, mutation-based, generation-based, and coverage-guided fuzzing tools.
Kitploit 추천
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 hackvertor/shadow-repeater
Burp Suite Repeater 확장으로, 페이로드를 자동으로 변형하고 응답을 분석하여 경로 순회, SQL 인젝션, XSS 및 기타 웹 취약점을 발견합니다.
 yslxotwod/imsisting
2G GSM, 3G UMTS, 4G LTE 및 5G NR 무선 인터페이스, 코어 네트워크, SIM 신원, RF 추적 및 공격 분석을 위한 57개 모듈을 갖춘 GTK4 및 CLI 셀룰러 보안 툴킷입니다.
 piratesshield/apiharvester
원샷 API 공격 도구 - 주어진 루트에서 API URL을 찾아 자동화된 공격을 시뮬레이션합니다
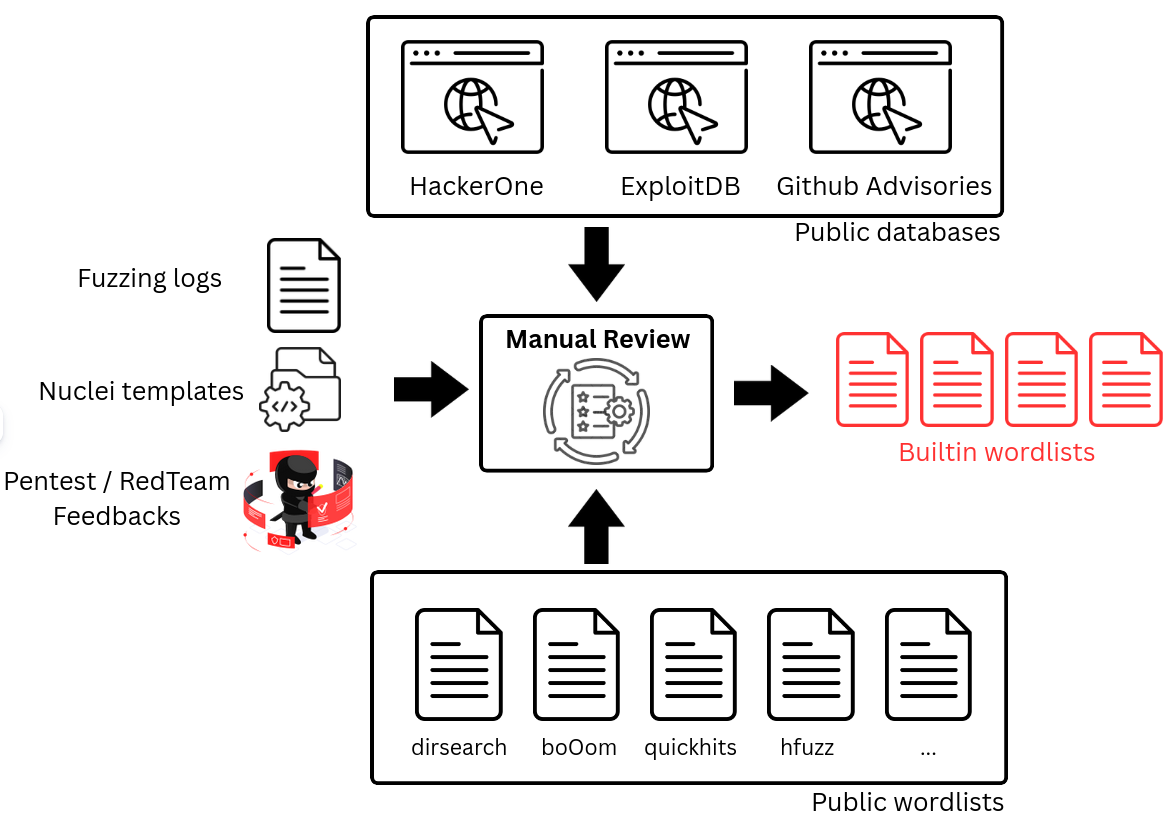 synacktiv/dicozorus
웹 퍼징을 위한 워드리스트를 생성하고 유지 관리하는 도구.
 0xbinder/android-kernel-exploitation-lab
이 랩은 CVE-2019-2215, binder 서브시스템의 중대한 Android 커널 취약점을 탐색하기 위한 환경 설정을 안내합니다.
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 juanschallibaum/cve-2024-38473-nuclei-template
Nuclei 템플릿으로 CVE-2024-38473 취약점이 있는 Apache 서버 탐지
 orange-cyberdefense/bof
BOF(Boiboite Opener Framework)는 산업용 프로토콜 구현체와 기기를 테스트하기 위한 프레임워크입니다.
 tin-z/cve-2023-35086-poc
CVE-2023-35086의 PoC, DoS 전용
 cispa/trevex
일시적 실행 취약점을 위한 자동 취약점 탐지 프레임워크 (IEEE S&P '26)
 zhuowei/cve-2025-27363-proof-of-concept
CVE-2025-27363에 대한 Proof-of-concept로, 조작된 가변 폰트(variable font)를 통해 FreeType 2.13.0에서 힙 버퍼 오버플로우를 입증하며, ASAN으로 검증된 크래시 재현 및 디버깅 지침을 포함합니다.
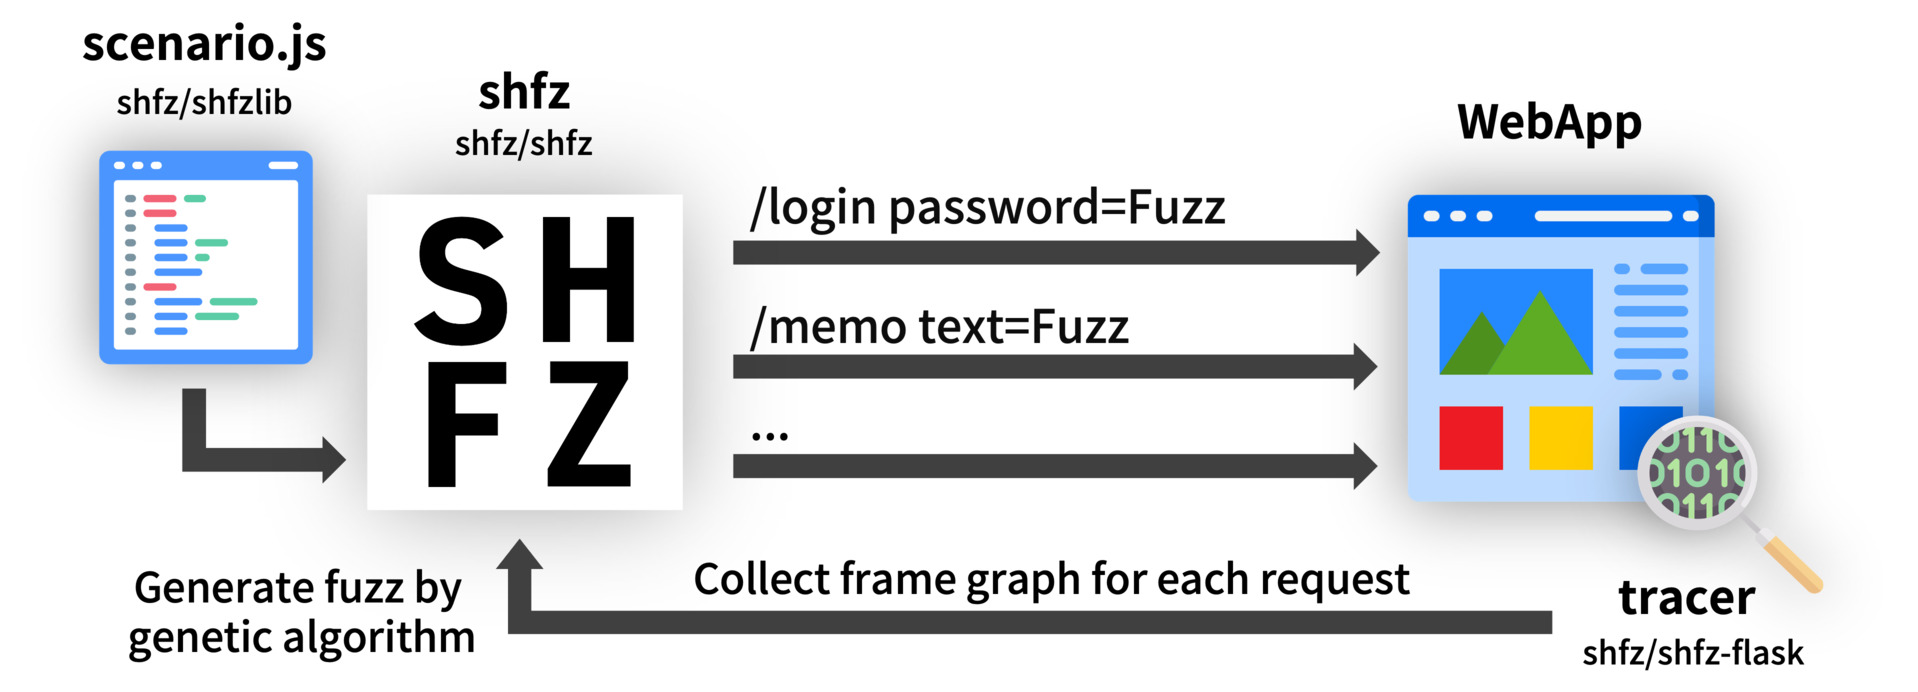 shfz/shfz
TypeScript 시나리오 기반 웹 애플리케이션 퍼징 프레임워크
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] VirtualBox E1000 장치 버퍼 오버플로우에 대한 설명 및 PoC
 nccgroup/cecster
HDMI CEC(Consumer Electronics Control) 및 HEC(HDMI Ethernet Channel) 프로토콜에 대해 보안 테스트를 수행하는 GUI 기반 도구.
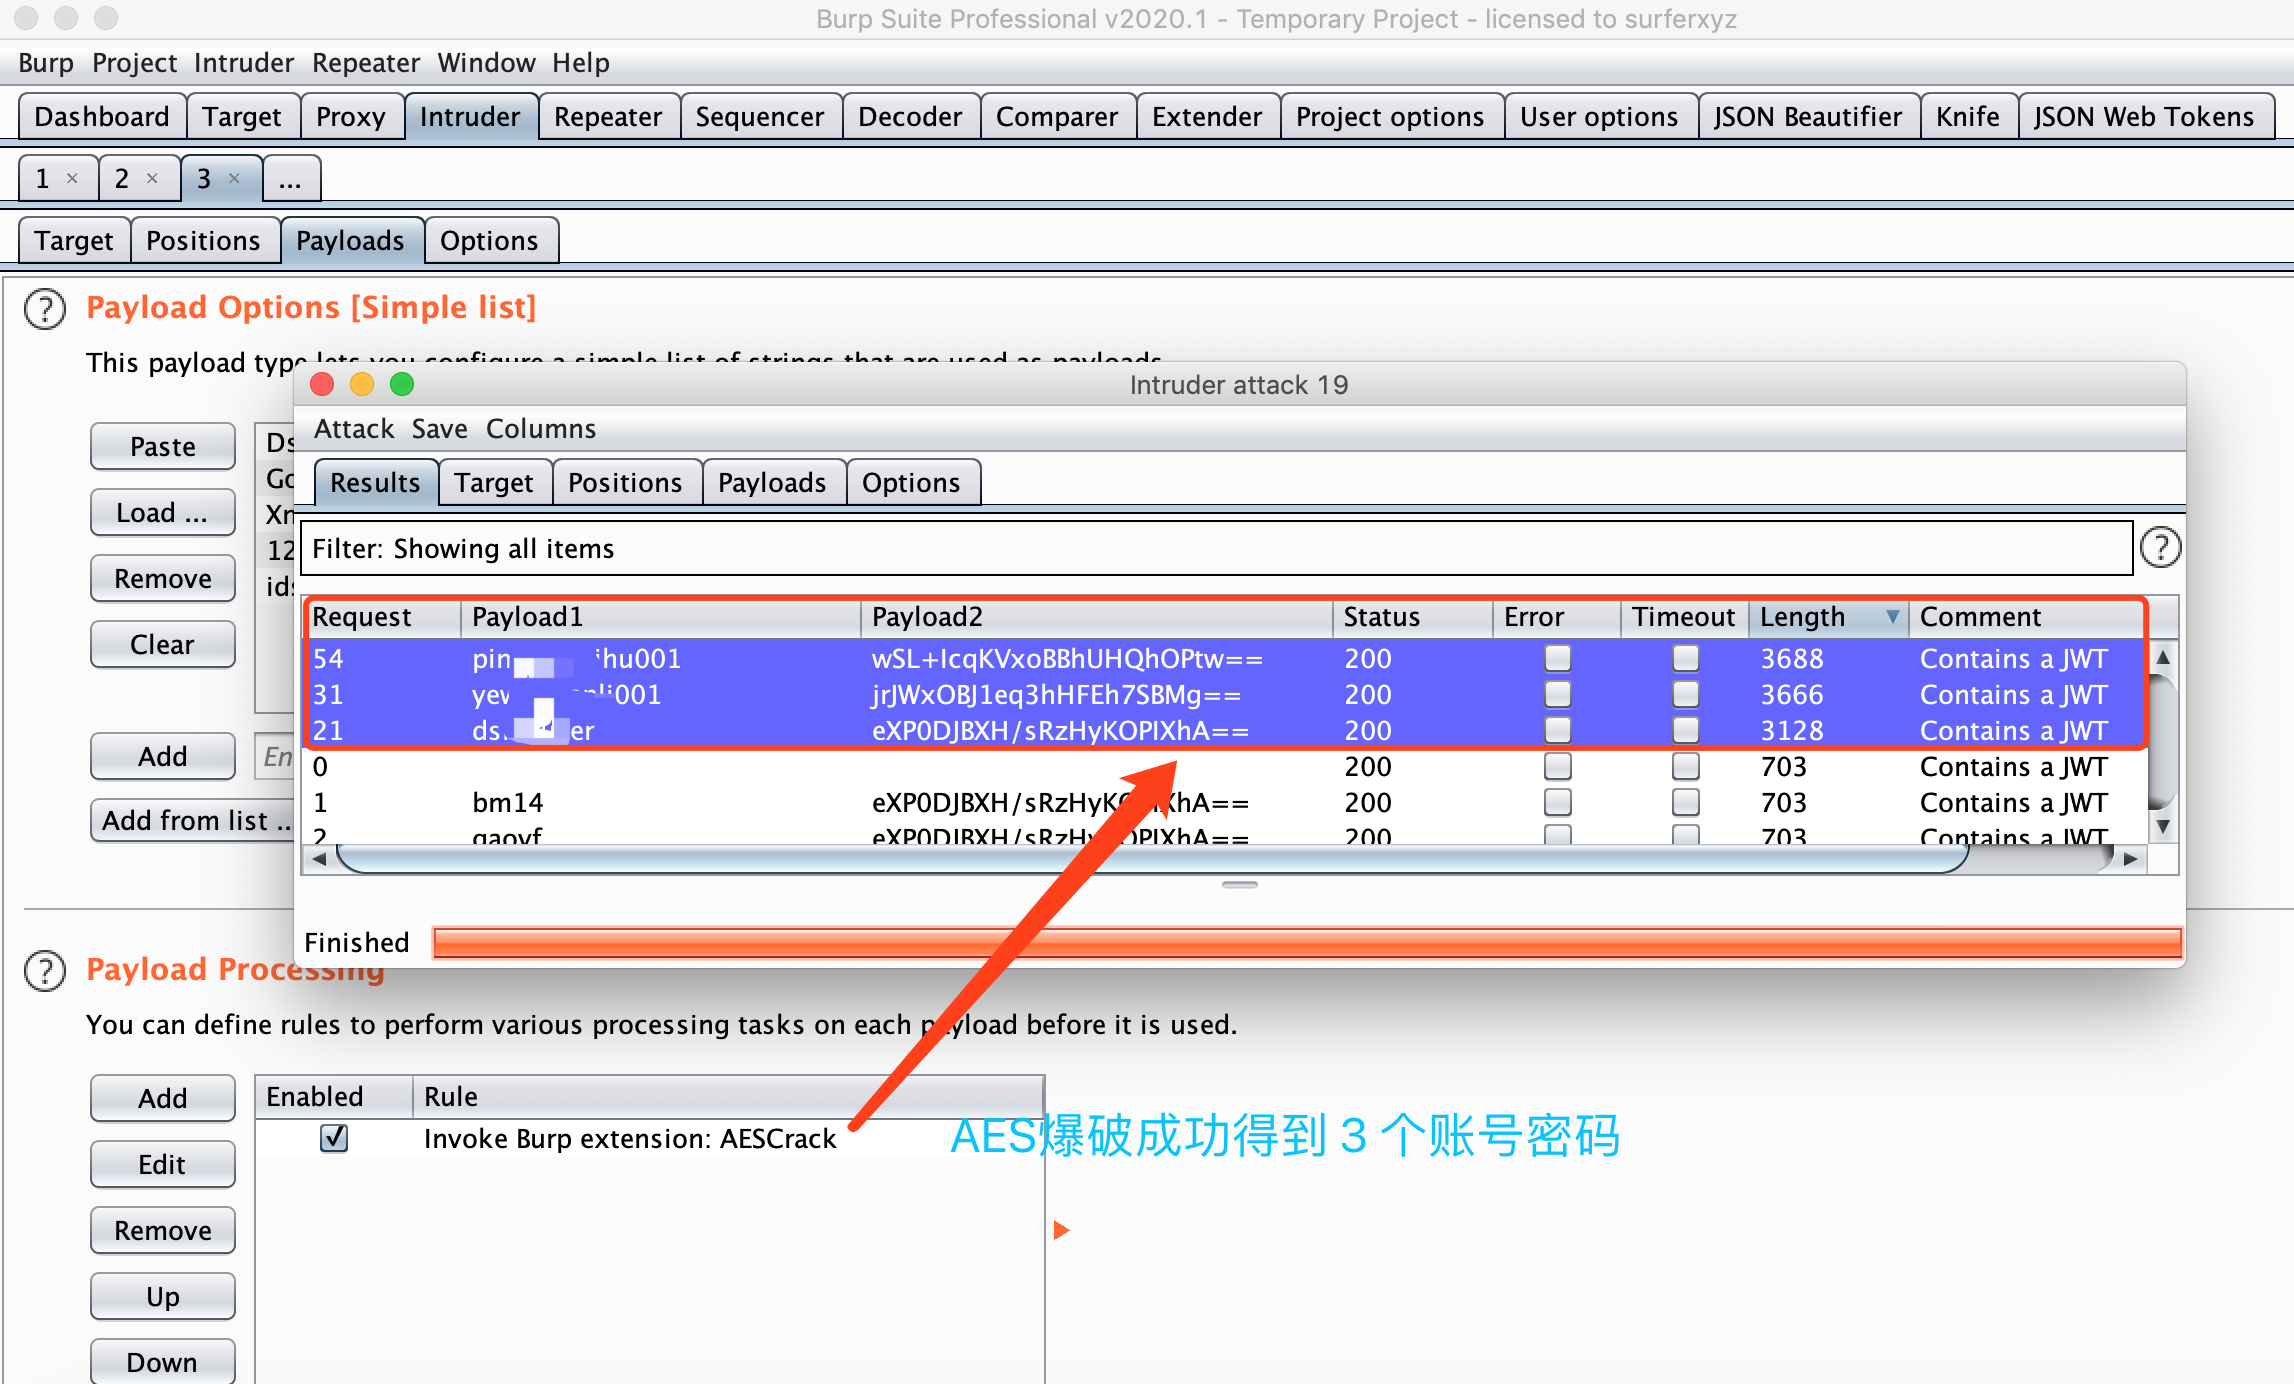 jas502n/burp_aes_plugin
Burpsuite AES 크랙 플러그인
 icicle-emu/icicle-python
Icicle 에뮬레이터를 위한 Python 바인딩으로, x64 및 ARM64 타겟 전반에서 그레이박스 펌웨어 퍼징, 바이너리 에뮬레이션, 리버스 엔지니어링 워크플로를 가능하게 합니다.
 xteardx/diaphora-mcp
자동 바이너리 비교를 위한 MCP 서버








