
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천
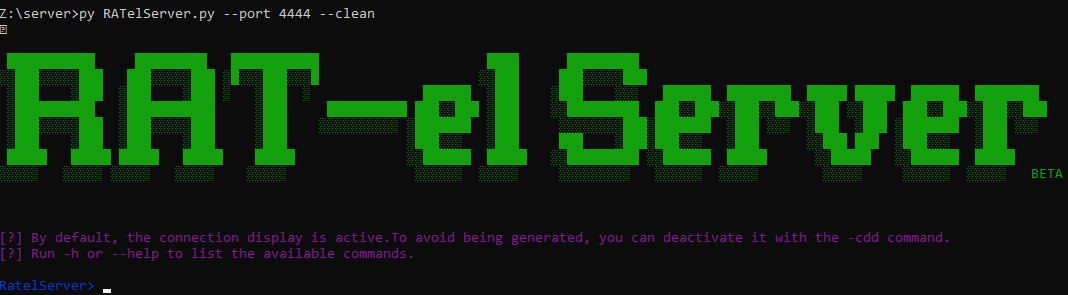
 frenchcisco/ratel
RAT-el은 윈도우 머신을 제어할 수 있는 오픈 소스 침투 테스트 도구입니다. 클라이언트-서버 모델로 작동하며, 서버가 명령을 보내고 클라이언트가 명령을 실행한 후 결과를 서버로 다시 보냅니다. 클라이언트는 안티바이러스 소프트웨어에 완전히 탐지되지 않습니다.
 s3cur3th1ssh1t/nimsyscallpacker
C# 어셈블리, PE 파일 또는 셸코드를 암호화된 Nim 바이너리로 패킹하며, AMSI/ETW 우회, 샌드박스 탐지, 다중 인젝션 기법 등 레드팀 운영을 위한 고급 회피 기능을 포함합니다.
 ergrelet/themida-unmutate
Themida, WinLicense 및 Code Virtualizer 3.x의 변이 기반 난독화를 위한 정적 디난독화 도구.
 connormcgarr/littlecorporal
LittleCorporal: 자동화된 C# 악성 문서 생성기
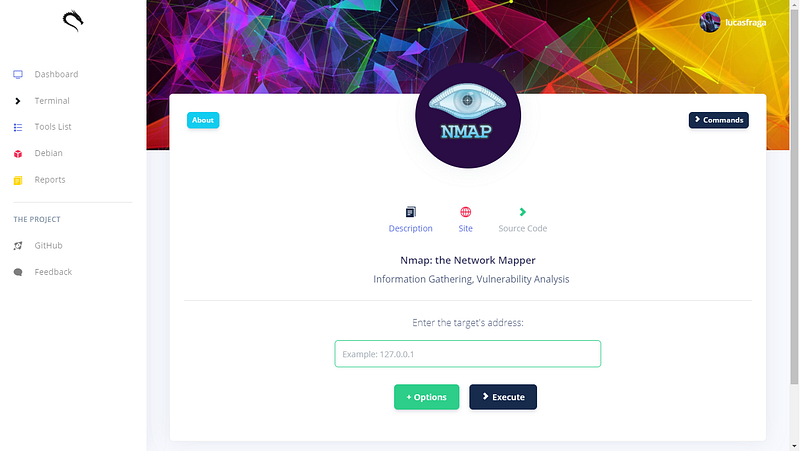 lucasfrag/kali-linux-tools-interface
보안 정보 도구의 사용을 용이하게 하기 위해 개발된 그래픽 웹 인터페이스입니다.
 alt3kx/cve-2021-21985_poc
CVE-2021-21985(vSAN Health Check 플러그인의 vCenter Server RCE 취약점)용 PoC 익스플로잇 및 NSE 스캐너: 수동 익스플로잇 단계 및 탐지 스크립트 포함.
 darknavysecurity/poc
iOS, macOS, Chrome Renderer 및 Steam 클라이언트에 영향을 미치는 실제 CVE를 위한 엄선된 PoC 익스플로잇 모음으로, 버전별 타깃과 기술 문서 참조를 포함합니다.
 nccgroup/tpmgenie
TPM Genie는 개별 Trusted Platform Module용 I2C 버스 인터포저입니다.
 bishopfox/cve-2023-3519
CVE-2023-3519에 대한 RCE 익스플로잇
 enelg52/kittystager
KittyStager는 간단한 stage 0 C2입니다. 이는 셸코드를 호스팅하는 웹 서버와 kitten이라는 임플란트로 구성됩니다. 이 프로젝트의 목적은 웹 서버와 여러 kitten을 보유하고 이를 모든 셸코드와 함께 사용할 수 있도록 하는 것입니다.
 v4bel/zapscape
CVE-2026-64561용 PoC 익스플로잇으로, 호스트에서 커널 루트 코드 실행을 통해 게스트-투-호스트 탈출을 가능하게 하는 KVM/x86 섀도 MMU use-after-free 취약점입니다.
 netspooky/scare
명령줄용 멀티 아키텍처 어셈블리 REPL 및 에뮬레이터.
 ioactive/laf
이 프로젝트는 LoRaWAN 인프라의 보안을 감사하거나 침투 테스트하기 위해 일련의 LoRaWAN 패킷을 제작, 구문 분석, 전송, 분석 및 크랙할 수 있는 도구 모음을 제공하는 것을 목표로 합니다.
 gpoulios/ropinjector
ROP 인코딩된 셸코드들을 PE 파일에 패칭하기
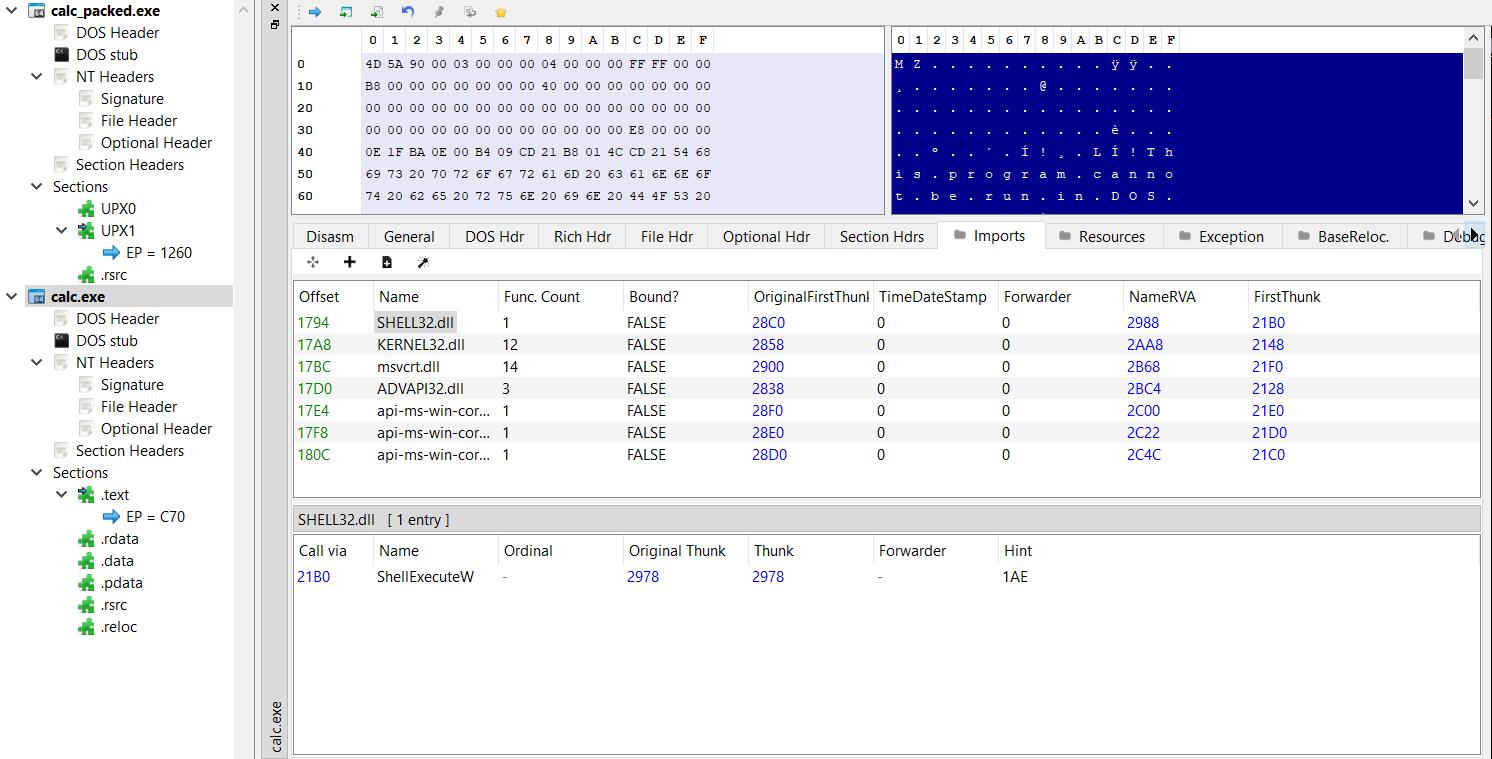 senzee1984/inflativeloading
비관리 EXE 또는 DLL 파일을 셸코드 스텁을 앞에 추가하여 PIC 셸코드로 동적으로 변환합니다.
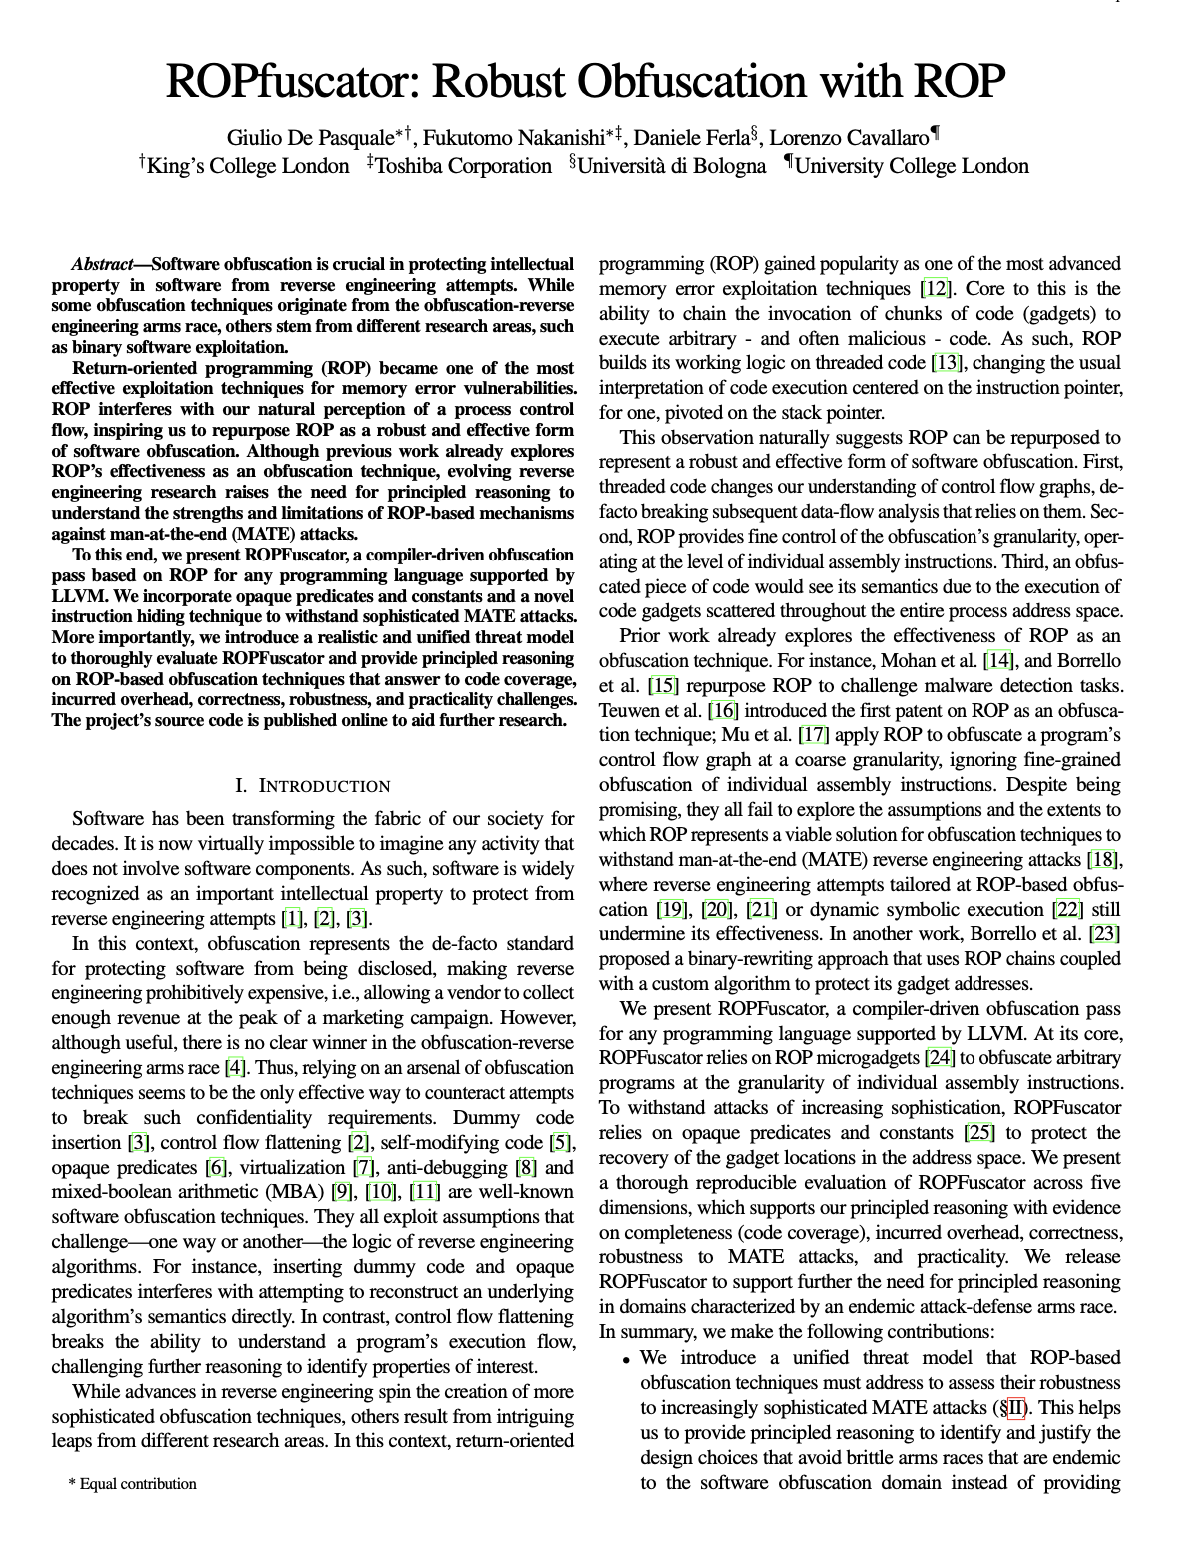 ropfuscator/ropfuscator
ROPfuscator는 ROP(return-oriented programming)를 사용하는 C/C++ 프로그램을 위한 세밀한 코드 난독화 프레임워크입니다.








