#1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천

 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssist 바이너리를 악용하여 WebView2 BrowserExecutableFolder를 통해 공격자가 제어하는 DLL을 로드한 뒤, Windows 10/11에서 권한 상승된 프로세스를 하이재킹하는 UAC 우회 PoC.
 shinthink/blitzstrike
MCP 서버는 공격 표면 정찰, 소스-투-싱크 정적 분석, 에스컬레이션 체인을 통한 실시간 발견 검증의 3계층 침투 테스트 방법론을 패키징합니다.
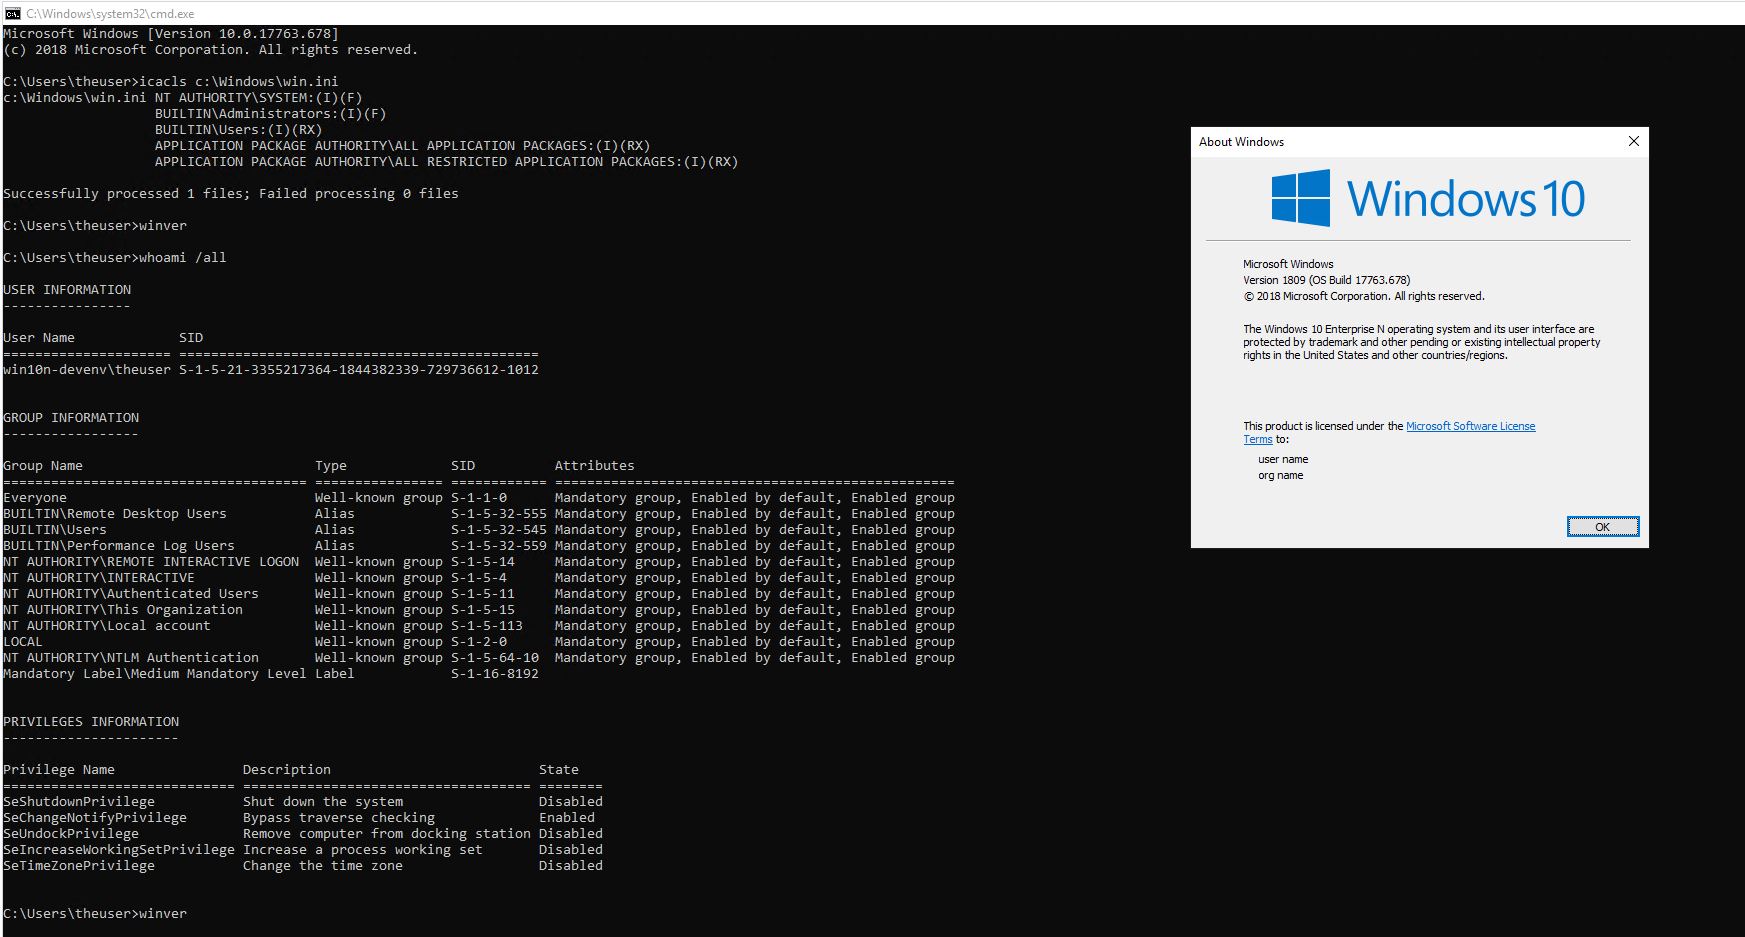 padovah4ck/cve-2019-1253
CVE-2019-1253용 Poc
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — self-contained unauthenticated RCE on stock PHP 8.5.11 (in-band PS(id)→cookie memory disclosure + UAF chain), full…
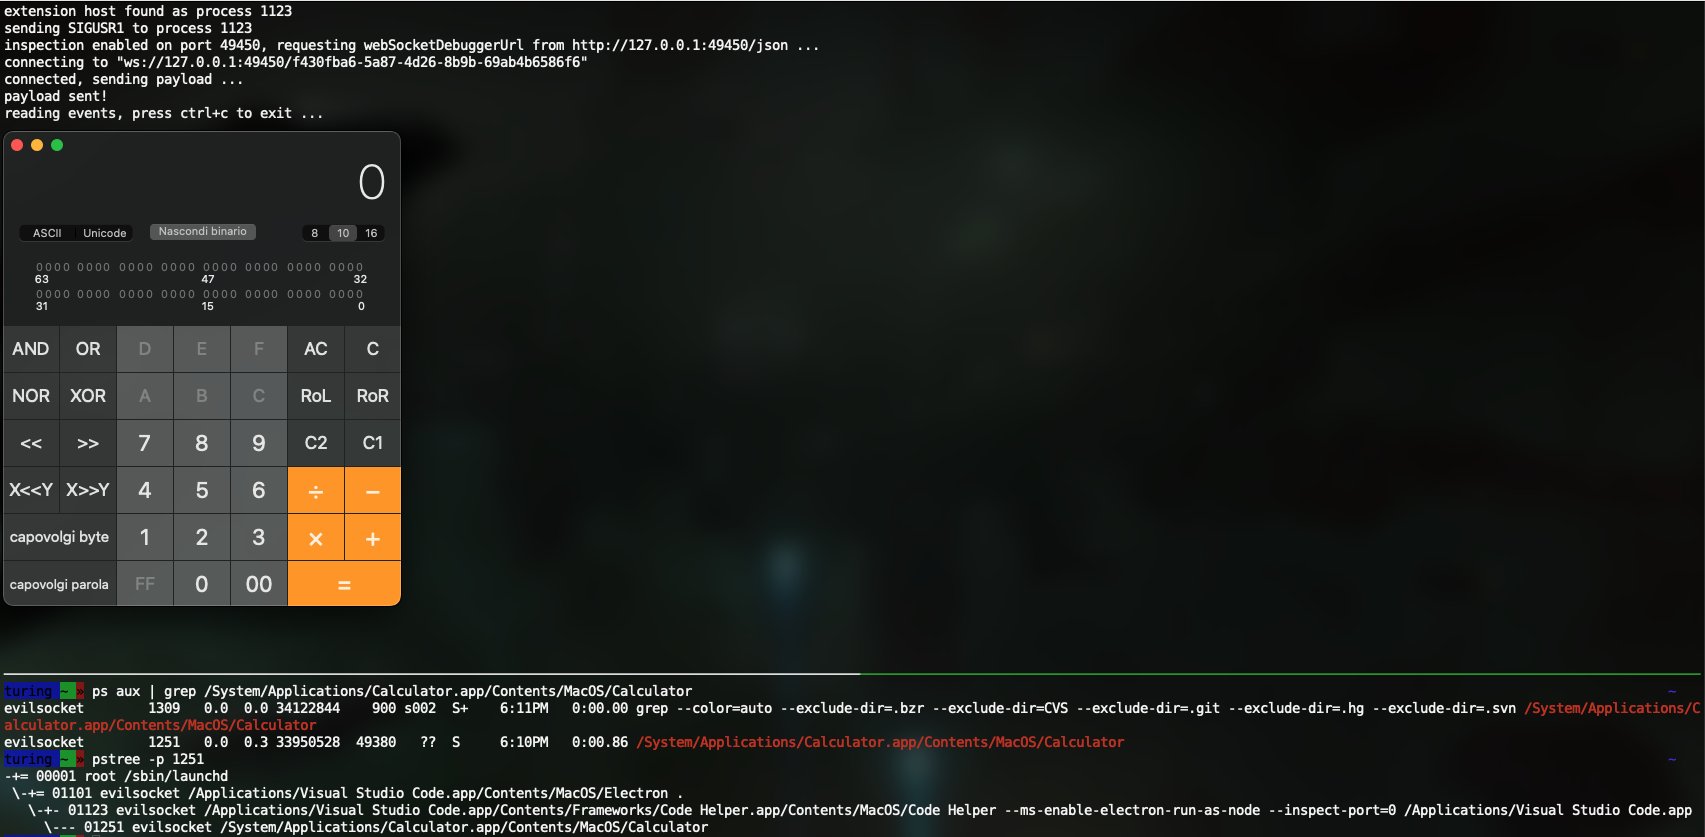 evilsocket/jscythe
node.js 인스펙터 메커니즘을 악용하여 모든 node.js/electron/v8 기반 프로세스가 임의의 자바스크립트 코드를 실행하도록 강제합니다.
 b1n4r1b01/desc_race
iOS 15.1 커널 익스플로잇 POC for CVE-2021-30955
 nccgroup/pybeacon
Python으로 Cobalt Strike 비콘을 다루기 위한 스크립트 모음입니다.
 opsxcq/exploit-cve-2014-6271
Shellshock 익스플로잇 + 취약 환경
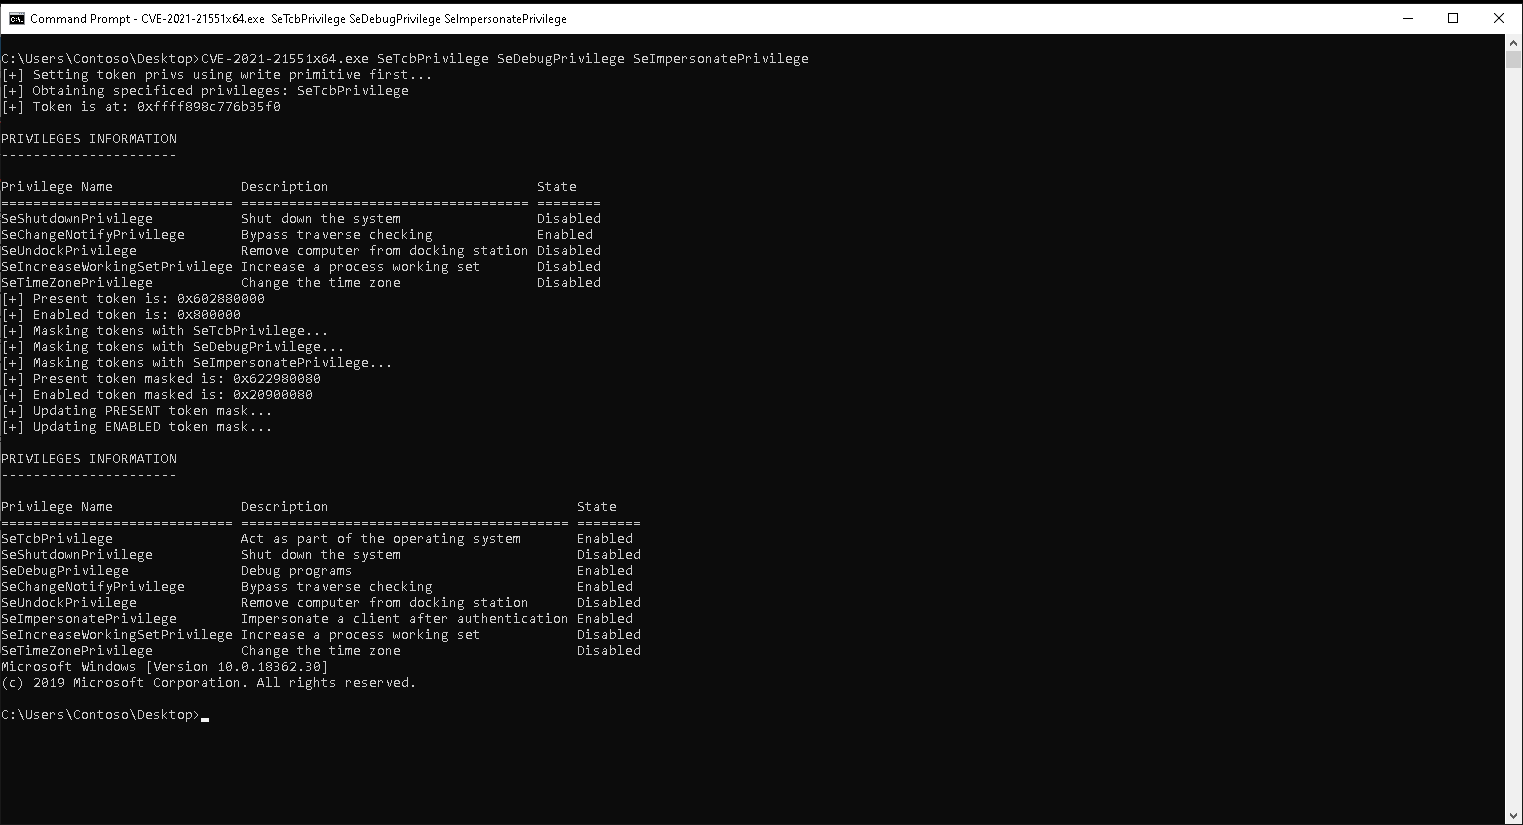 waldo-irc/cve-2021-21551
CVE-2021-21551에 대한 SYSTEM 권한 획득 익스플로잇
 breenmachine/javaunserializeexploits
Python PoC 스크립트와 제작된 HTTP 요청을 사용하여 WebLogic, WebSphere, JBoss, Jenkins 및 OpenNMS의 Java 역직렬화 취약점을 악용합니다.
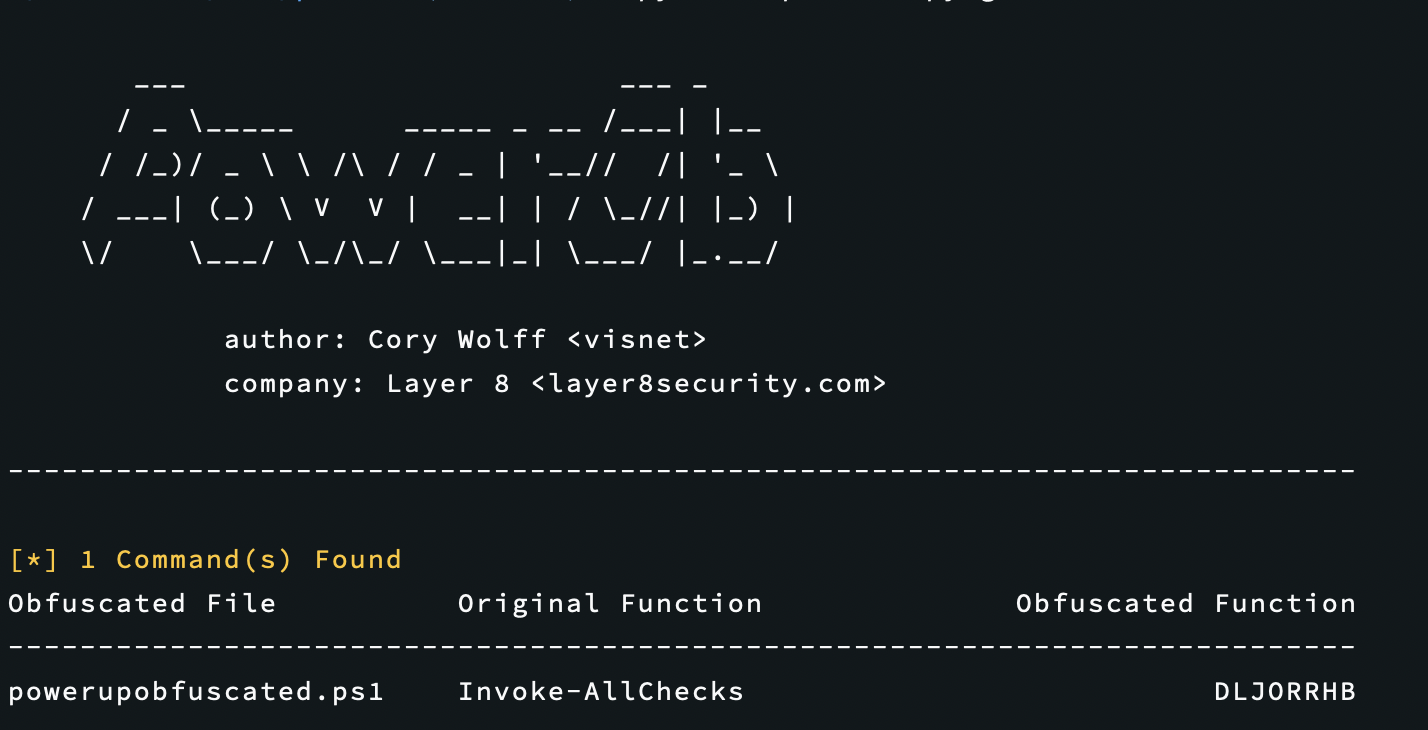 cwolff411/powerob
레드 팀 작전을 위한 실시간 PowerShell 스크립트 난독화 도구입니다. 필요에 의해 제작되었습니다.
 rickdejager/cve-2023-4911
CVE-2023-4911 개념 증명
 kacperszurek/exploits
취약점 검증, 침투 테스트 및 보안 연구를 위한 PoC(Proof-of-Concept) 익스플로잇과 공격적 보안 도구로 구성된 Python 컬렉션입니다.
 rxwx/cve-2017-8570
CVE-2017-8570용 개념 증명 익스플로잇
 zcgonvh/cve-2020-17144
CVE-2020-17144용 무기화된 도구
 octoberfest7/dropspawn_bof
DLL 애플리케이션 디렉터리 하이재킹을 사용하여 Beacons을 생성하는 CobaltStrike BOF