
 #1

 saelo/pwn2own2018
Pwn2Own 익스플로잇 체인
 openrce/paimei
Python으로 작성된 리버스 엔지니어링 프레임워크입니다.
 n00py/wpforce
Wordpress Attack Suite
 dreadlocked/drupalgeddon2
Drupal v7.x + v8.x용 익스플로잇 (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 mwsrc/betterandrorat
Android 원격 액세스 트로이 목마
 vulncheck-oss/go-exploit
Go 기반의 익스플로잇 개발 프레임워크로, 타겟 확인, 버전 스캐닝, 익스플로잇, C2를 위한 내장 단계를 제공합니다. 여러 페이로드, 프로토콜 헬퍼, Metasploit과 같은 도구와의 통합을 지원합니다.
 cr4sh/smmbackdoor
UEFI 기반 플랫폼을 위한 최초의 오픈 소스이자 공개적으로 이용 가능한 System Management Mode(SMM) 백도어입니다. 다양한 SMM 실험을 위한 범용 플레이그라운드로 적합합니다.
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) DVR 자격 증명 가져오기
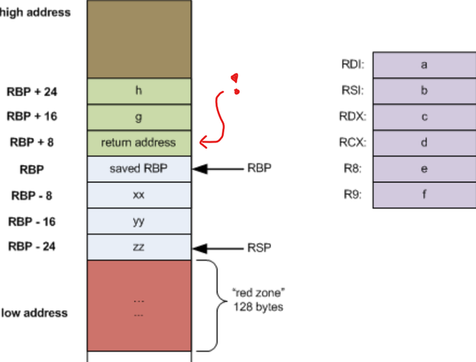 mgeeky/threadstackspoofer
Thread Stack Spoofing - 고급 인메모리 우회 기법의 PoC로, 주입된 셸코드의 메모리 할당을 스캐너와 분석가로부터 더 잘 숨길 수 있도록 합니다.
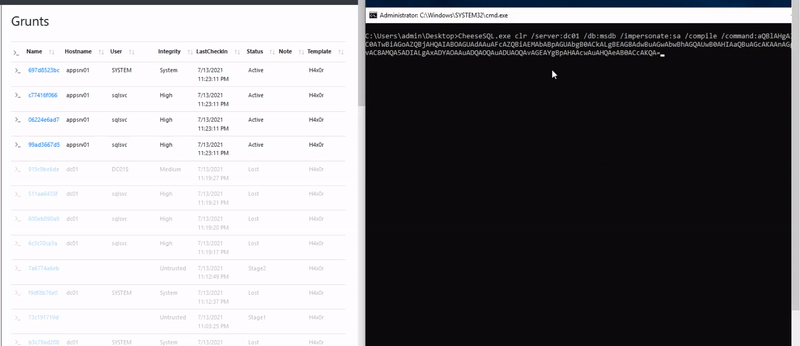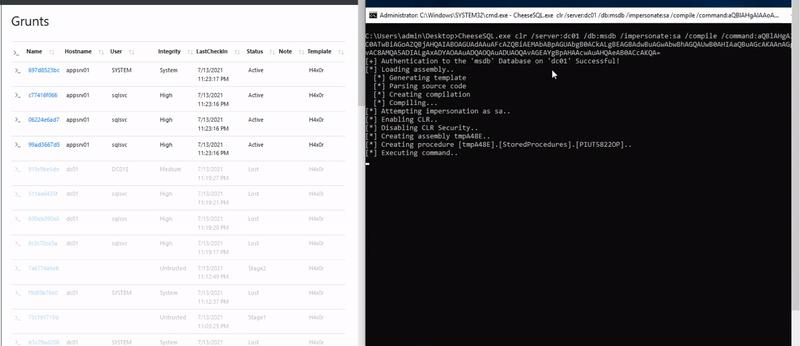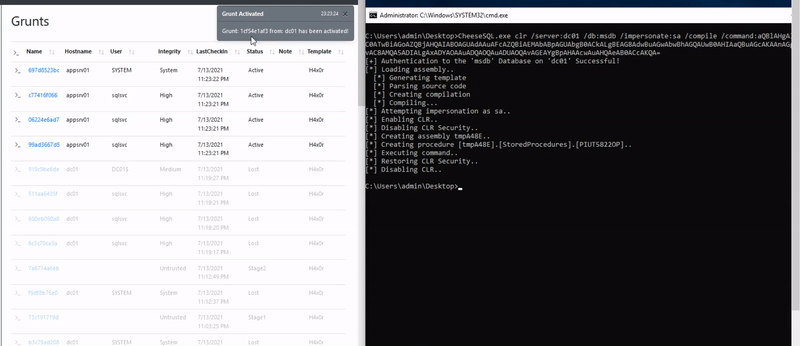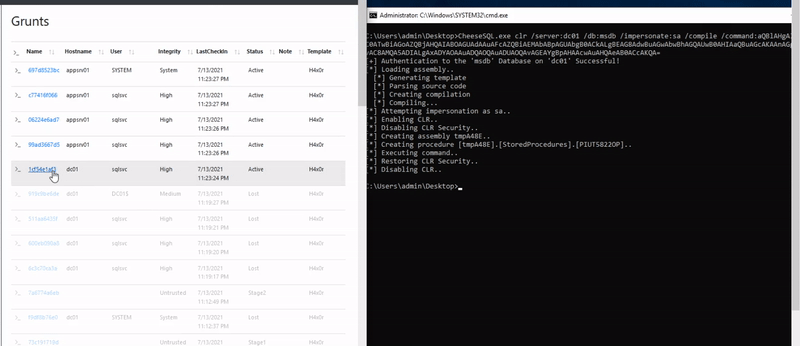 klezvirus/cheesetools
자체 개발된 측면 이동/코드 실행 도구
 mandiant/gopacket
Impacket의 완전한 Go 포팅 - Windows 및 Active Directory 프로토콜 공격을 위한 63개의 CLI 도구와 24개의 라이브러리로, 의존성 없는 단일 바이너리로 컴파일됩니다.
 jas502n/cve-2020-5902
F5 BIG-IP TMUI의 디렉토리 트래버설 및 원격 코드 실행 취약점인 CVE-2020-5902에 대한 개념 증명 익스플로잇입니다. Metasploit 통합과 함께 파일 읽기, 업로드 및 명령 실행 모듈을 포함합니다.
 al1ex/windowselevation
Windows 권한 상승(지속 업데이트)
 marcnewlin/hi_my_name_is_keyboard
CVE-2023-45866, CVE-2024-21306, CVE-2024-0230에 대한 블루투스 키스트로크 주입 익스플로잇 PoC로, 에뮬레이션된 HID 키보드를 통해 Android, Linux, macOS, iOS를 대상으로 합니다.
 arget13/ddexec
셸의 프로세스를 다른 프로세스로 "덮어쓰는" 방식으로 Linux에서 바이너리를 파일 없이 은밀하게 실행하는 기술.
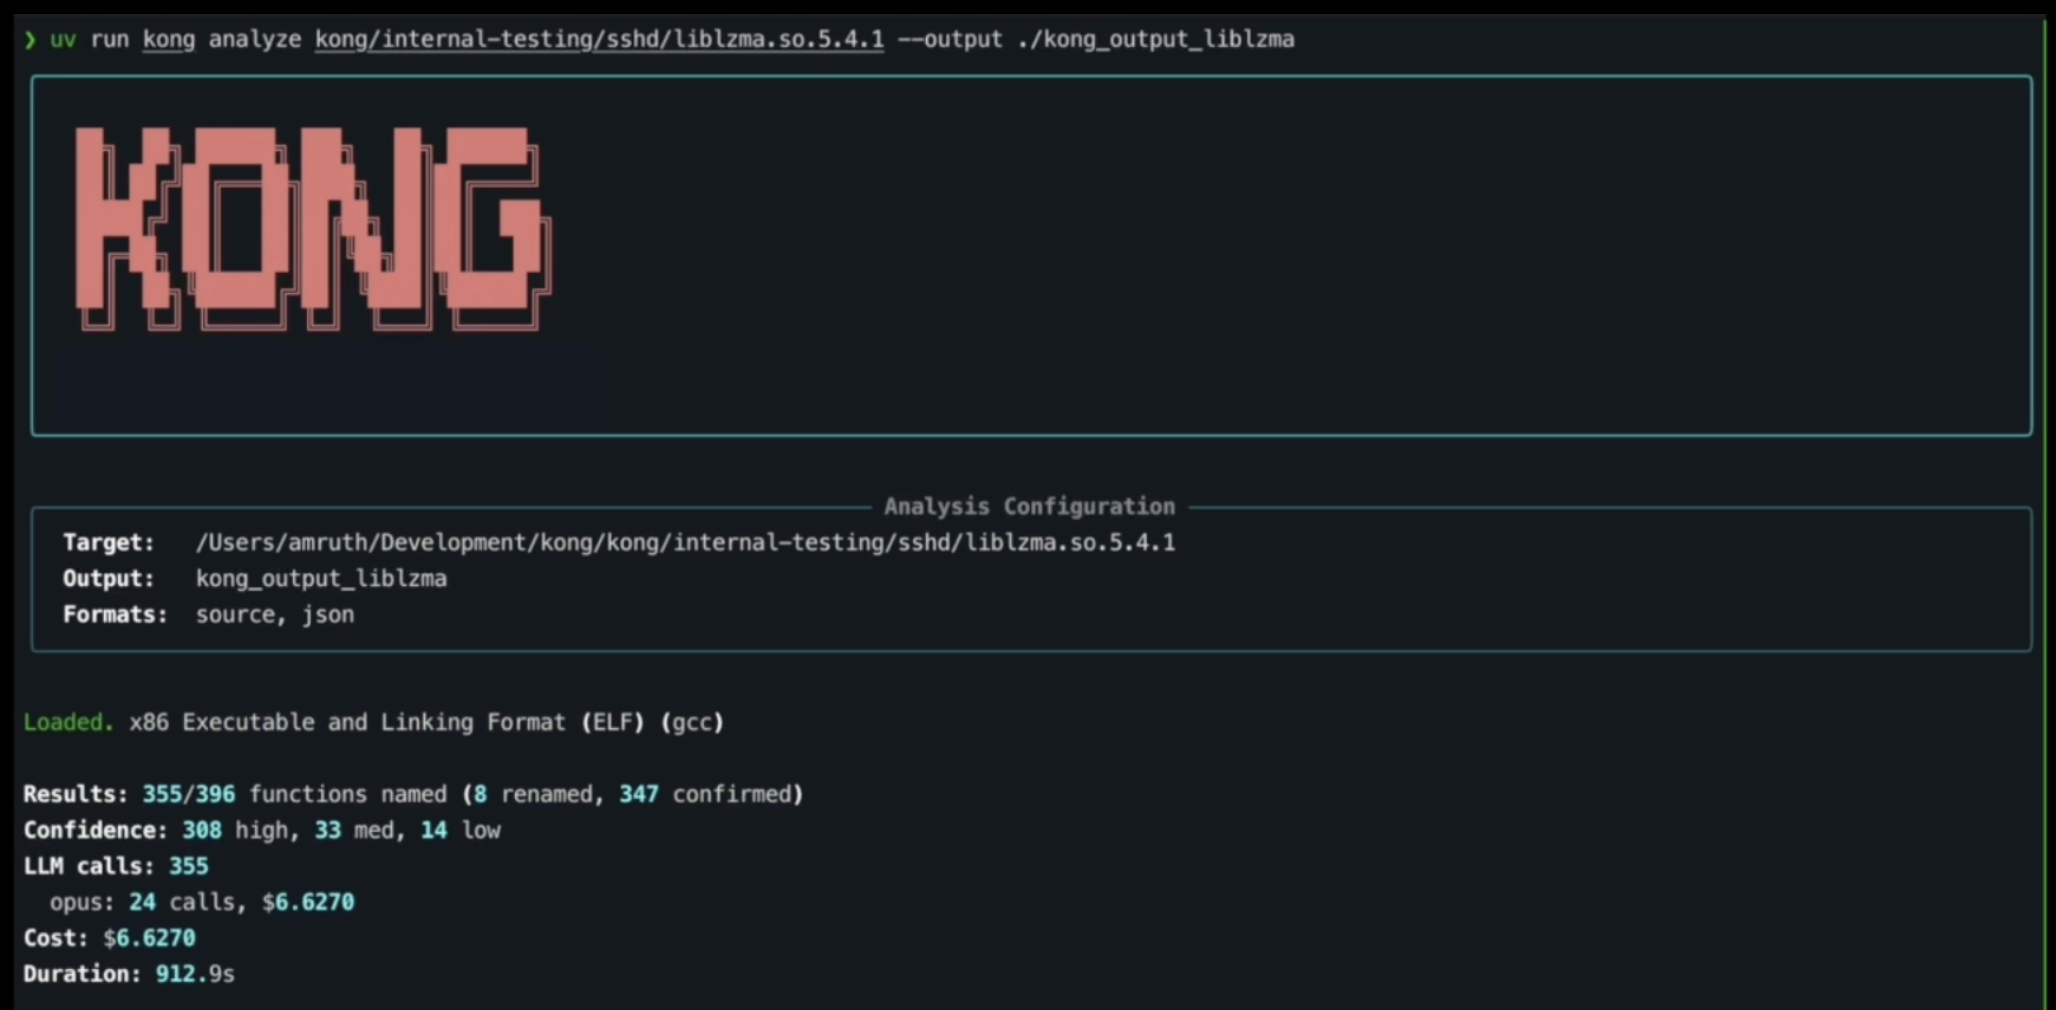 amruth-sn/kong
세계 최초의 에이전트 리버스 엔지니어.
 trustedsec/meterssh
MeterSSH는 셸코드를 가져와 메모리에 주입한 다음, 원하는 포트를 SSH를 통해 터널링하여 모든 통신을 일반 SSH 연결로 위장하는 방법입니다. 작동 방식은 셸코드를 메모리에 주입한 후, 셸코드에 의해 생성된 포트(이 경우 meterpreter)를 SSH를 통해…









