
 #1

 viralmaniar/powershell-rat
Python 기반 백도어로, Gmail을 사용하여 첨부 파일을 통해 데이터를 유출합니다. 이 RAT는 레드 팀 공격 중 Windows 머신에 백도어를 설치하는 데 도움이 됩니다. 화면 캡처를 통해 사용자 활동을 추적하고 이를 이메일 첨부 파일로 공격자에게 전송합니다.
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java 익스플로잇 - WAF 우회 트릭
 foxglovesec/potato
Windows 로컬 권한 상승 익스플로잇으로, NBNS 스푸핑, 가짜 WPAD 프록시, HTTP-to-SMB NTLM 릴레이를 사용하여 NT AUTHORITY\SYSTEM 접근 권한을 획득합니다.
 sighook/pixload
이미지 페이로드 생성/주입 도구
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 aniqfakhrul/powerview.py
Powerview의 강화판
 worawit/cve-2021-3156
Sudo Baron Samedit 익스플로잇
 safebreach-labs/pinjectra
Pinjectra는 Windows 10 64비트에 중점을 둔 프로세스 인젝션 기법을 구현하는 C/C++ OOP 스타일 라이브러리입니다.
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 및 커널 남용 기법 (펜테스터용)
 boku7/loki
🧙♂️ 스크립트 잭킹에 취약한 Electron 애플리케이션을 위한 Node.js 명령 및 제어
 antoniococo/remotepotato0
사용자에서 도메인 관리자로의 Windows 권한 상승

 hackerhouse-opensource/iscsicpl_bypassuac
# x64 Windows 7 - 11용 UAC 우회
 klezvirus/cve-2021-40444
CVE-2021-40444 - 완전 무장된 Microsoft Office Word RCE 익스플로잇
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 tanc7/exocet-av-evasion
EXOCET - AV 회피, 탐지 불가능한 페이로드 전달 도구
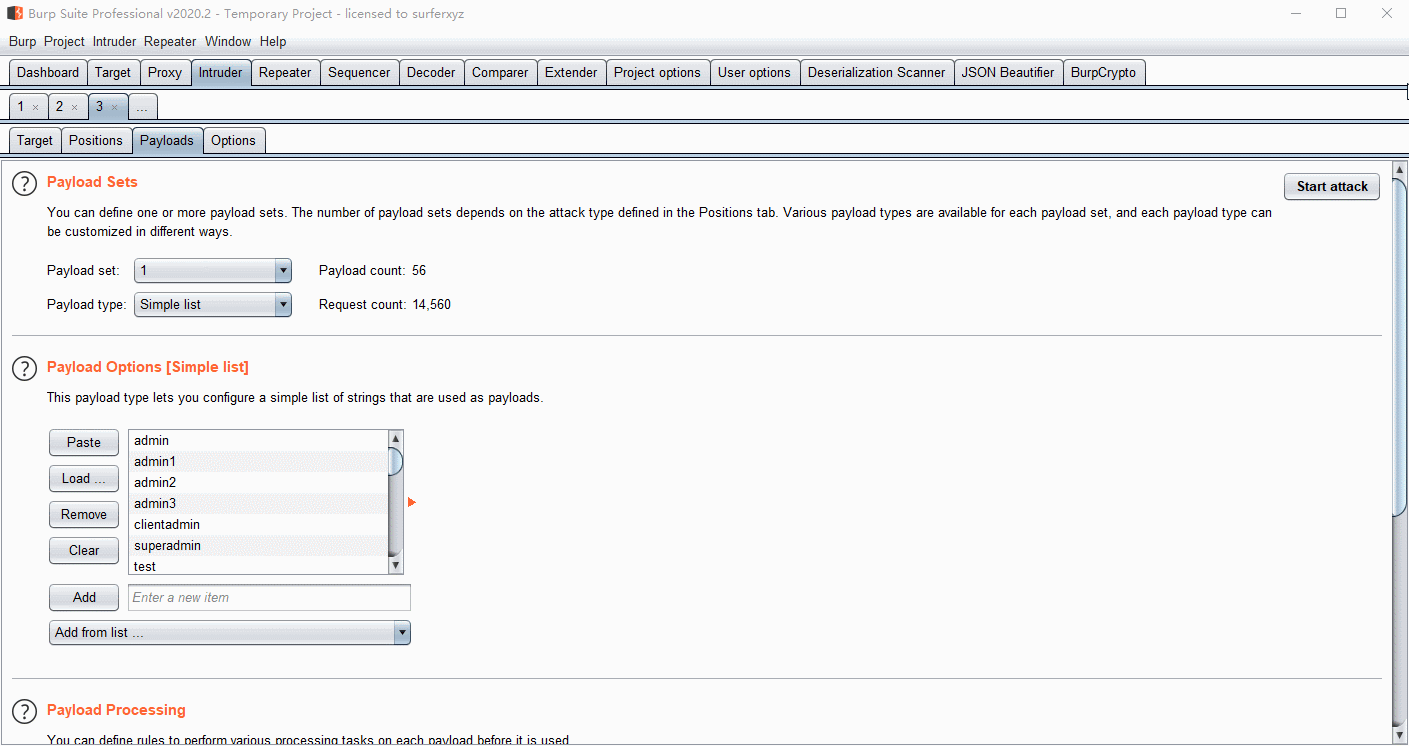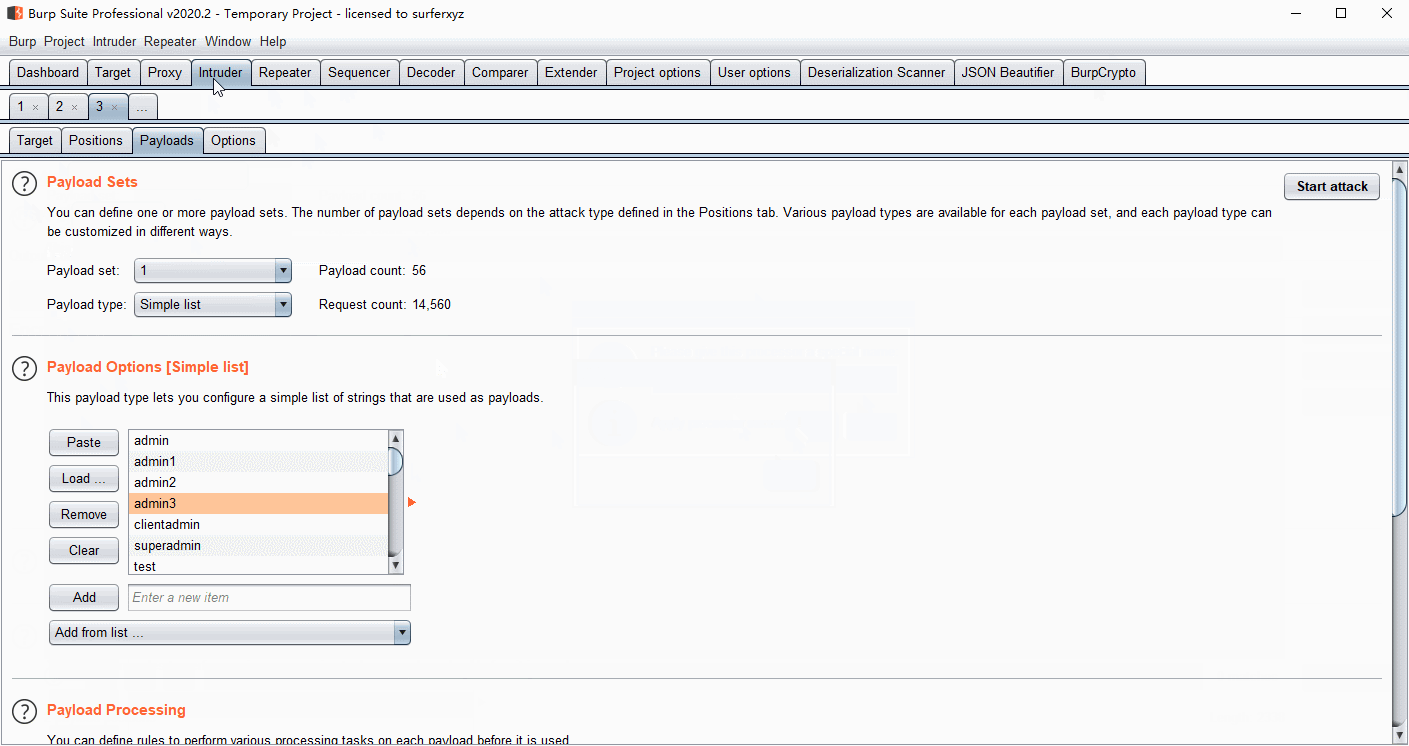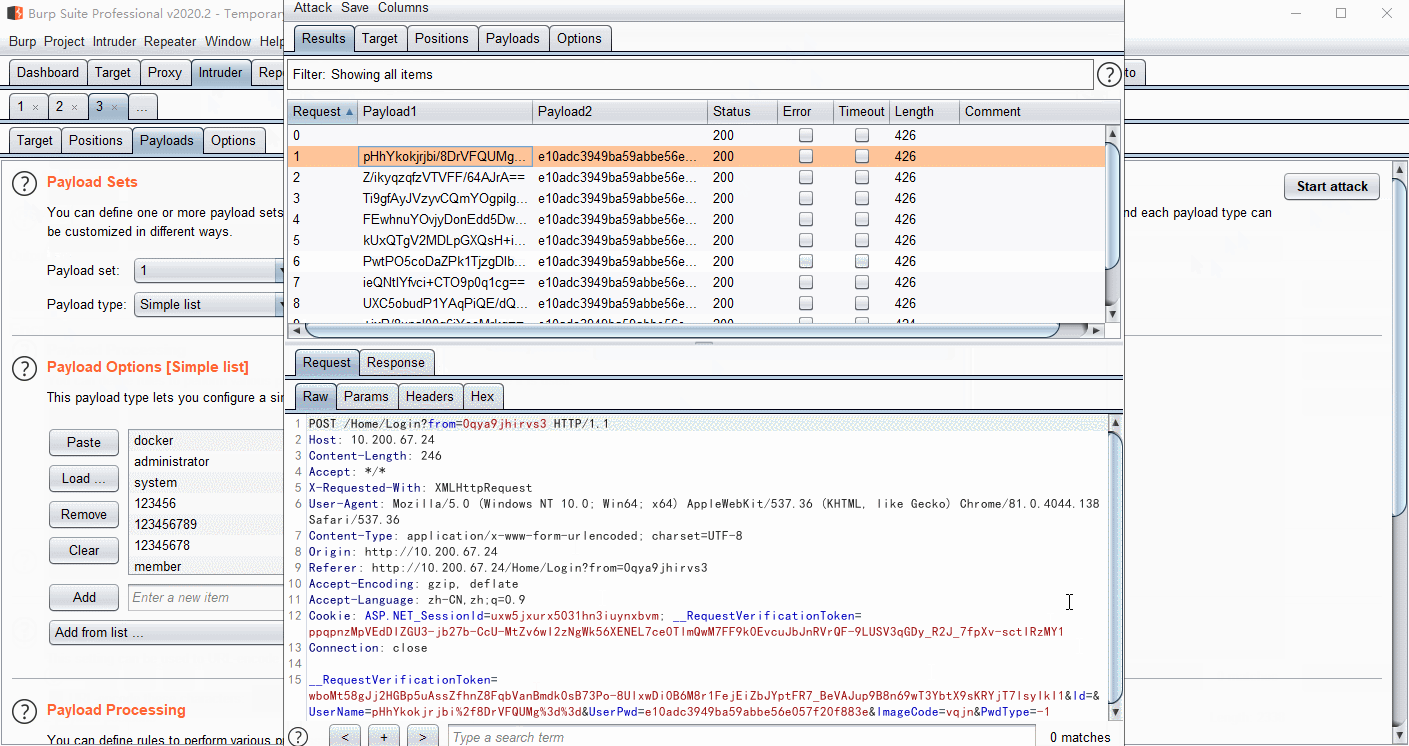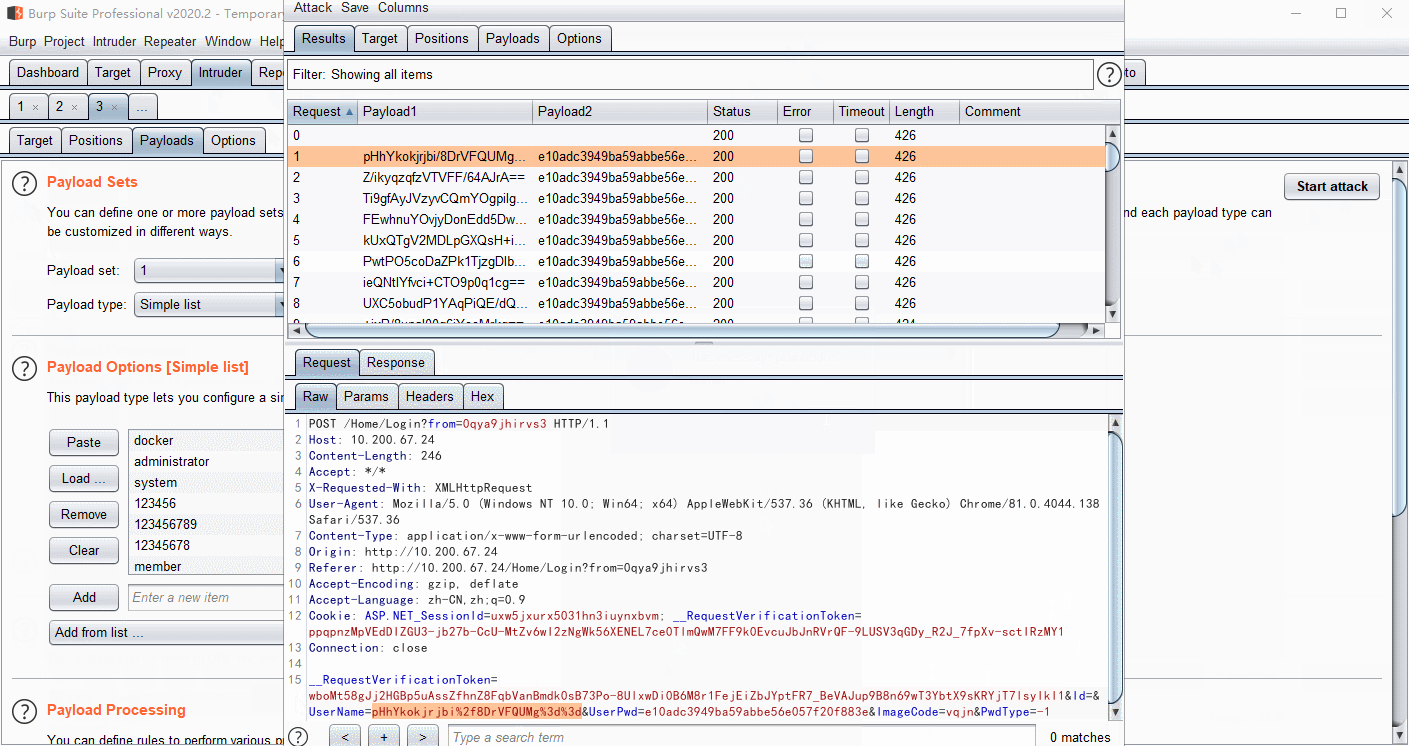 whwlsfb/burpcrypto
AES, RSA, DES 또는 사용자 지정 JS 코드로 페이로드를 암호화하는 BurpSuite 플러그인으로, 웹 애플리케이션 보안 테스트 중 프런트엔드 암호화 트래픽의 자동 복호화를 가능하게 합니다.









