
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천

 theqmaks/phantom-frida
소스에서 안티 탐지 Frida 서버를 빌드하세요. 16가지 탐지 벡터를 다루는 약 90개의 패치, 무작위 이름으로 매주 자동 빌드.
 newazbenalam/root-my-galaxy-payloads
삼성 Galaxy 모델용 기기별 CVE-2026-43499 루트 페이로드 및 KernelSU 아티팩트로, 펌웨어 프로필, 익스플로잇 소스, 지원 피드를 포함합니다.
 hasan8babiker/cve-2024-6387
CVE-2024-6387(OpenSSH regreSSHion)용 PoC 익스플로잇으로, glibc Linux 시스템에서 원격 코드 실행을 위해 sshd 신호 처리기 경쟁 조건을 대상으로 합니다.
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 sinfulz/justtryharder
PWK/OSCP 시험 준비를 위한 종합적인 침투 테스트 치트 시트로, 권한 상승, 비밀번호 크래킹, 페이로드 생성, 사후 침투, 포트 스캐닝, 웹 공격 및 정찰 기술을 다룹니다.
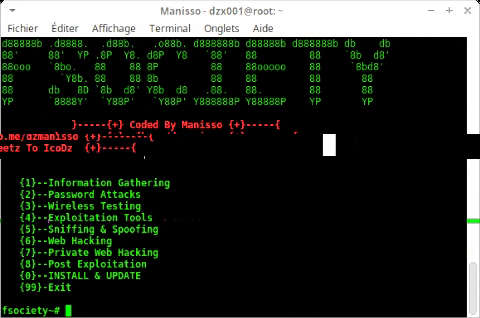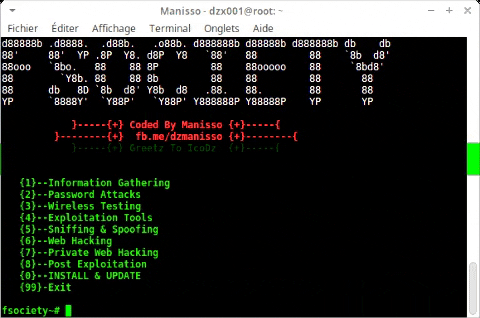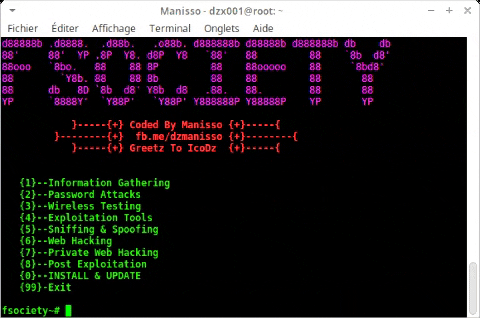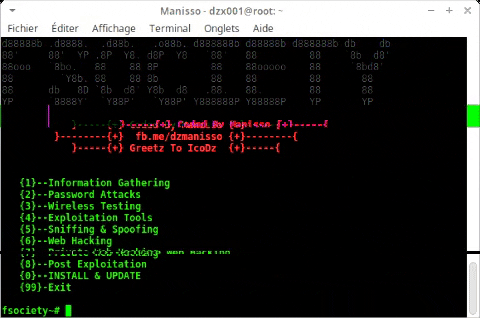 manisso/fsociety
fsociety 해킹 도구 팩 – 침투 테스트 프레임워크
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 iamsopotatoe-coder/tinyload
오픈소스 Windows x64 PE 패커 및 크립터. 커스텀 가상 머신으로 실행 파일을 압축·암호화하여 자체 추출 스텁(self-extracting stub)으로 만듭니다.
 mmiszczyk/cve-2021-33879
GameLoop 업데이트 MITM
 s1n6h/pentest-harness
권한이 부여된 모의 침투 테스트, 버그 바운티, 보안 랩, CTF를 위한 자체 호스팅 AI 에이전트 하네스. 플러그인 기반, 로컬 세션을 지원하는 다중 제공자 LLM 지원.
 snailsploit/claude-red
웹, AD, 무선, 클라우드 및 익스플로잇 개발 전반에 걸쳐 Claude에게 전문 레드팀 방법론을 주입하는 78개의 공격적 보안 SKILL.md 모듈로 구성된 큐레이션 라이브러리입니다.
 zenyxx-xd/rootmyvivo
One-click root for vivo/iQOO devices on locked bootloader | CVE-2026-43499 + KernelSU
 mein-0/forti-research
Fortinet fortimon3_74.sys 커널 드라이버 취약점을 악용하여 PPL을 우회하고 인증되지 않은 kill 명령으로 lsass.exe와 같은 보호된 프로세스를 종료하는 개념 증명(Proof-of-concept).
 brucedevices/firmware
포식자 ESP32 펌웨어
 aipentest/cyberstrikeai
AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
 asarr22/root-my-galaxy-s938b
KSU 설치 프로그램: CVE-2026-43499 취약점을 지원하는 Samsung Galaxy 펌웨어용
rapid7/metasploit-framework네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 hackerest/pwneye
ONVIF 및 RTSP 카메라 동반 도구로, 실제 보안 카메라를 발견하고 해킹하기 위한 도구입니다 🎥








