
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천
 xiaohj233/ghostlock-x200-app
vivo X200 기기 원클릭 루트 앱(Shizuku 권한 셸 도메인 실행, CVE-2026-43499)
 a2333c/dfroot
삼성 Galaxy S25 Ultra(SM-S938B)용 Android 루트 도구로, DirtyFrag CVE-2026-43284와 CVE-2026-43499를 연쇄하여 KernelSU를 통해 부팅 시 자동으로 루트 권한을 획득합니다.
 mrhenrike/embedxpl-forge
임베디드 디바이스 보안 평가 프레임워크 — 700개 모듈, 350개 CVE, 55개 벤더, APT 그룹 엔진. 라우터, IP 카메라, GPON ONT, ISP CPE, IoT/임베디드 엣지를 포괄합니다.
 sliverarmory/sliver-gui
Sliver C2 프레임워크를 위한 크로스 플랫폼 Electron GUI로, 세션 및 비콘 대시보드, 페이로드 생성, 리스너, loot, 클라우드 배포 관리를 제공합니다.
 r0rt1z2/ghostlock
일부 Amazon 기기용 커널 루트 익스플로잇(CVE-2026-43499)
 vavkamil/awesome-bugbounty-tools
버그 바운티 도구를 카테고리별로 정리한 큐레이션 디렉토리: 침투 테스터를 위한 정찰, 서브도메인 열거, 포트 스캐닝, 콘텐츠 발견, 익스플로잇, 취약점 스캐닝.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 aliasrobotics/cai
사이버보안 AI (CAI), AI 보안을 위한 프레임워크
 0x4m4/hexstrike-ai
AI 에이전트가 150개 이상의 사이버 보안 도구를 자율적으로 실행하여 네트워크, 웹 애플리케이션, 클라우드 인프라 전반에 걸쳐 자동화된 침투 테스트, 취약점 발견, 버그 바운티 자동화, 보안 연구를 수행할 수 있게 해주는 MCP 서버입니다.
 googleprojectzero/p0tools
Google Project Zero 취약점 연구 문서 모음과 소규모 독립형 보안 도구 모음으로, 익스플로잇 및 가상화 기반 분석 유틸리티를 포함합니다.
 v4bel/dirtyfrag
리눅스 커널 권한 상승 익스플로잇으로, 두 개의 페이지 캐시 쓰기 취약점(CVE-2026-43284, CVE-2026-43500)을 연쇄적으로 활용하여 경쟁 조건 없이 주요 배포판에서 결정적인 루트 접근 권한을 획득합니다.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 mafifrizi/ares
MITRE ATT&CK 모듈 오케스트레이션, DAG 공격 경로 해결, OPSEC 제어, 암호화된 자격 증명 보관소, 다중 형식 보고를 갖춘 자율 레드팀 참여 플랫폼입니다.
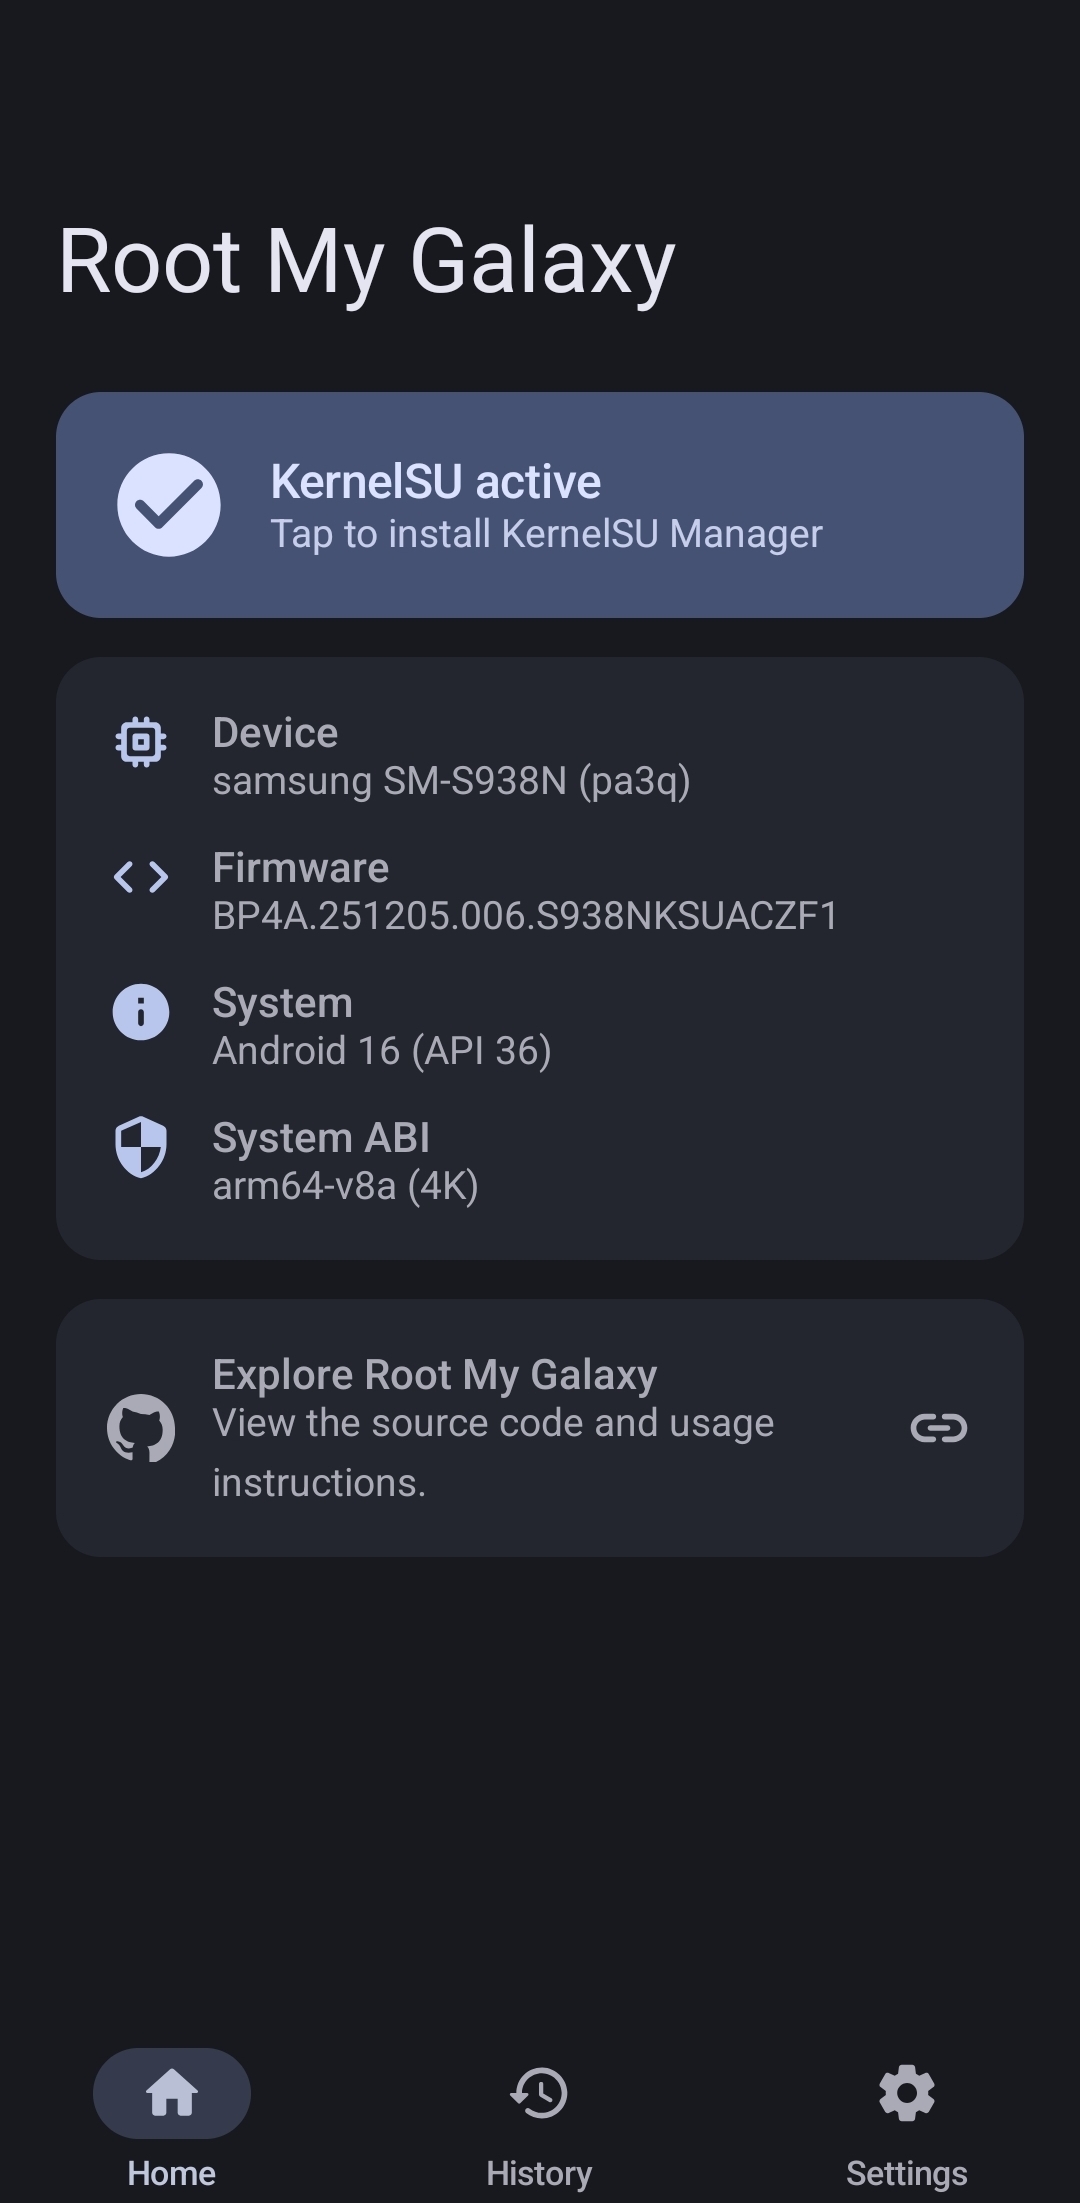 busung-dev/root-my-galaxy
지원되는 Samsung Galaxy 펌웨어용 KSU 설치 프로그램 (CVE-2026-43499)
 yaklang/yakit
MITM 프록시, 웹 퍼저, 역연결 핸들러, 자동화된 보안 테스트 및 익스플로잇을 위한 플러그인 시스템을 갖춘 올인원 침투 테스트 플랫폼입니다.
 mahmoud-sadder/airstrike
AirStrike는 통합된 웹 기반 인터페이스를 통해 Wi-Fi 침투 테스트를 간소화하고 강화하도록 설계된 고급 무선 보안 평가 프레임워크입니다.
 purpleailab/decepticon
레드팀을 위한 자율 해킹 에이전트
 jet-pentest/cve-2020-25749
CVE-2020-25749에 대한 개념 증명 익스플로잇으로, 하드코딩된 Telnet 자격 증명을 사용하는 Rubetek 카메라를 대상으로 하여 원격 루트 셸 액세스 및 전체 장치 손상을 가능하게 합니다.







