
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천
 zychen027/cve-2026-43499_hw-clt-al01
boot.img에서 기기별 커널 오프셋을 생성하고 프리로드 라이브러리를 컴파일하여 CVE-2026-43499 Android arm64 로컬 권한 상승을 악용합니다.
 danyw24/zyxel-p870hn-hardware-hacking
베어 PCB에서 루트 권한까지: 내 하드웨어에서 UART로 ZyXEL P-870HN (BCM6368) 하드웨어 해킹 — CVE-2025-0890 + CVE-2024-40891
 l0ggg/cve-2026-55040
CVE-2026-55040용 익스플로잇 코드로, 검증된 모든 계정에 대한 인증 헤더를 생성할 수 있습니다.
 daffainfo/allaboutbugbounty
버그 바운티에 관한 모든 것 (바이패스, 페이로드 등)
 dana-at-cp/backdoor-apk
backdoor-apk는 모든 Android APK 파일에 백도어를 추가하는 과정을 단순화하는 셸 스크립트입니다. 이 셸 스크립트의 사용자는 Linux, Bash, Metasploit, Apktool, Android SDK, smali 등에 대한 실무 지식이 있어야…
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 ghostvectoracademy/dllhijackhunter
자동화된 DLL 하이재킹 발견, 검증 및 확인. 로컬 구성 오류를 무기화되고 확인된 공격 경로로 전환합니다.
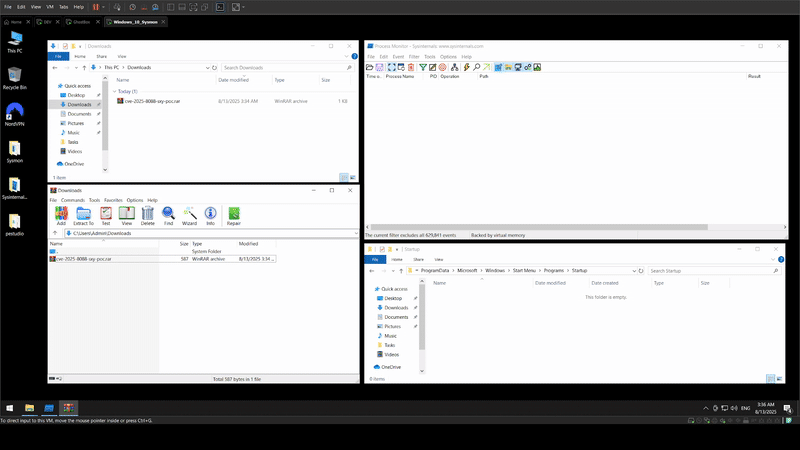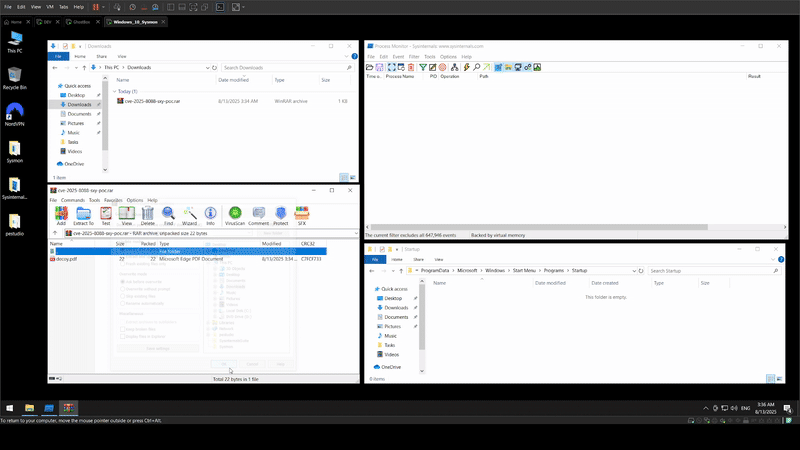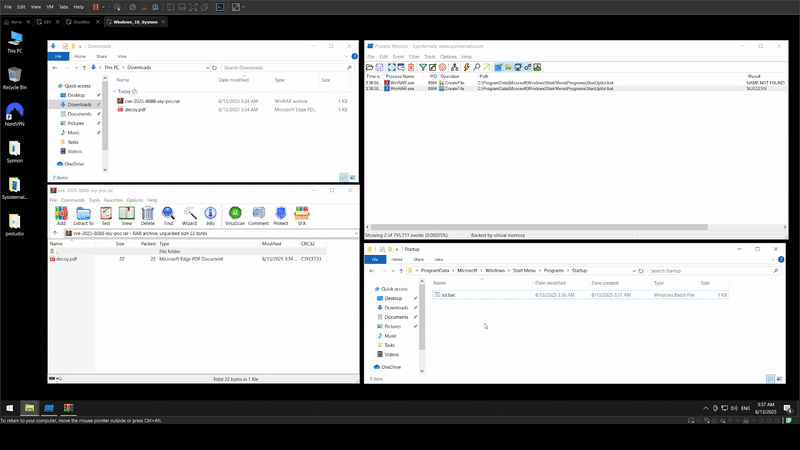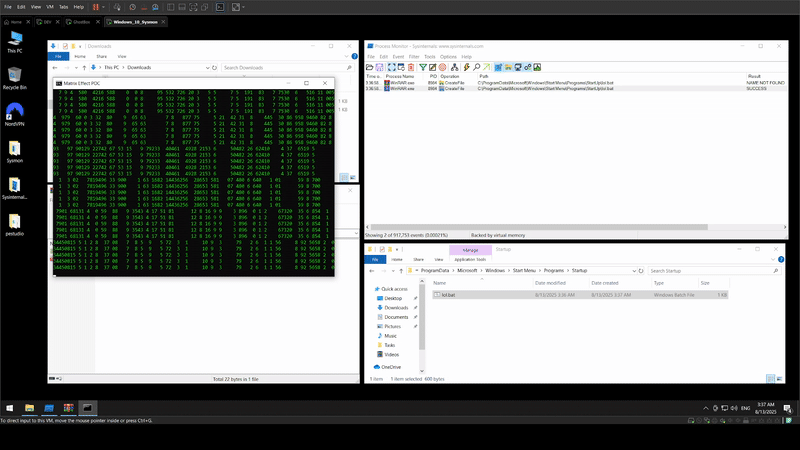 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR 개념 증명 (PoC-Exploit)
 tr3ee/cve-2021-4204
CVE-2021-4204: Linux 커널 eBPF 로컬 권한 상승
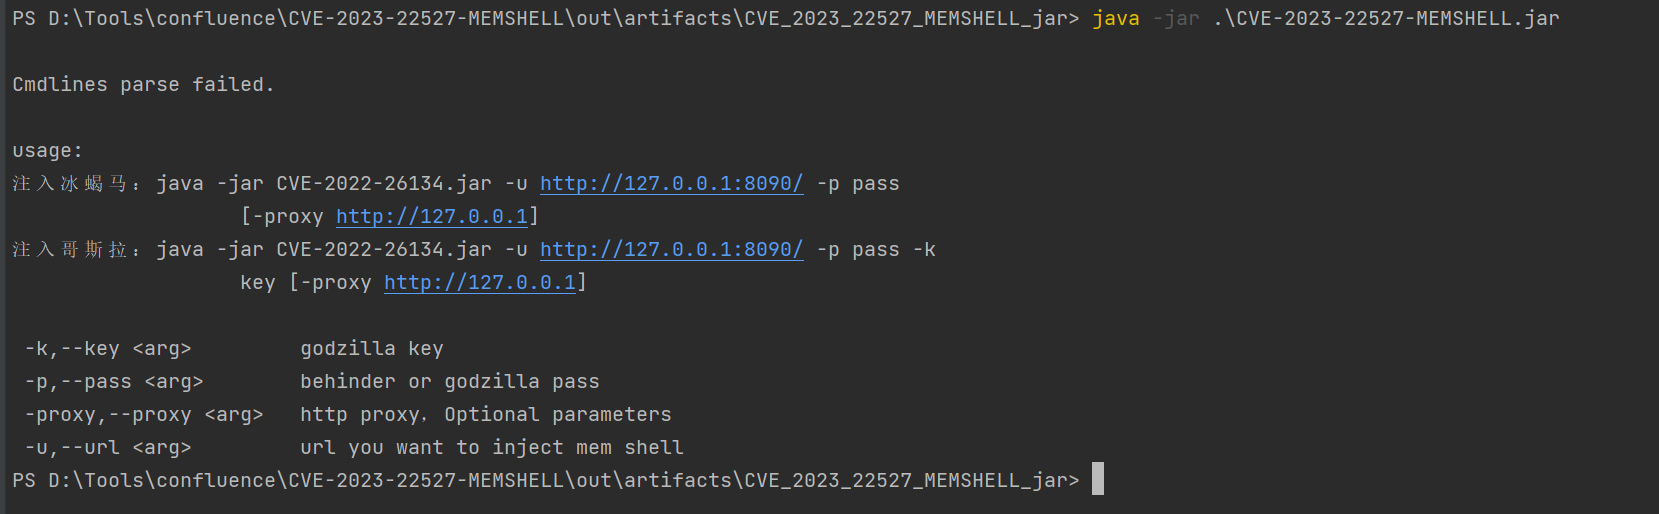 m0untainshley/cve-2023-22527-memshell
Confluence CVE-2023-22527 취약점 악용 도구, 冰蝎/哥斯拉 메모리말 주입 지원, HTTP 프록시 설정 지원
 bluefrostsecurity/cve-2023-2008
CVE-2023-2008 개념 증명 코드
 jthuraisamy/cve-2019-9730
CVE-2019-9730에 대한 개념 증명 익스플로잇으로, Synaptics Audio Driver의 로컬 권한 상승 취약점을 악용하여 낮은 권한의 사용자가 임의의 레지스트리 쓰기를 통해 SYSTEM 액세스 권한을 얻을 수 있습니다.
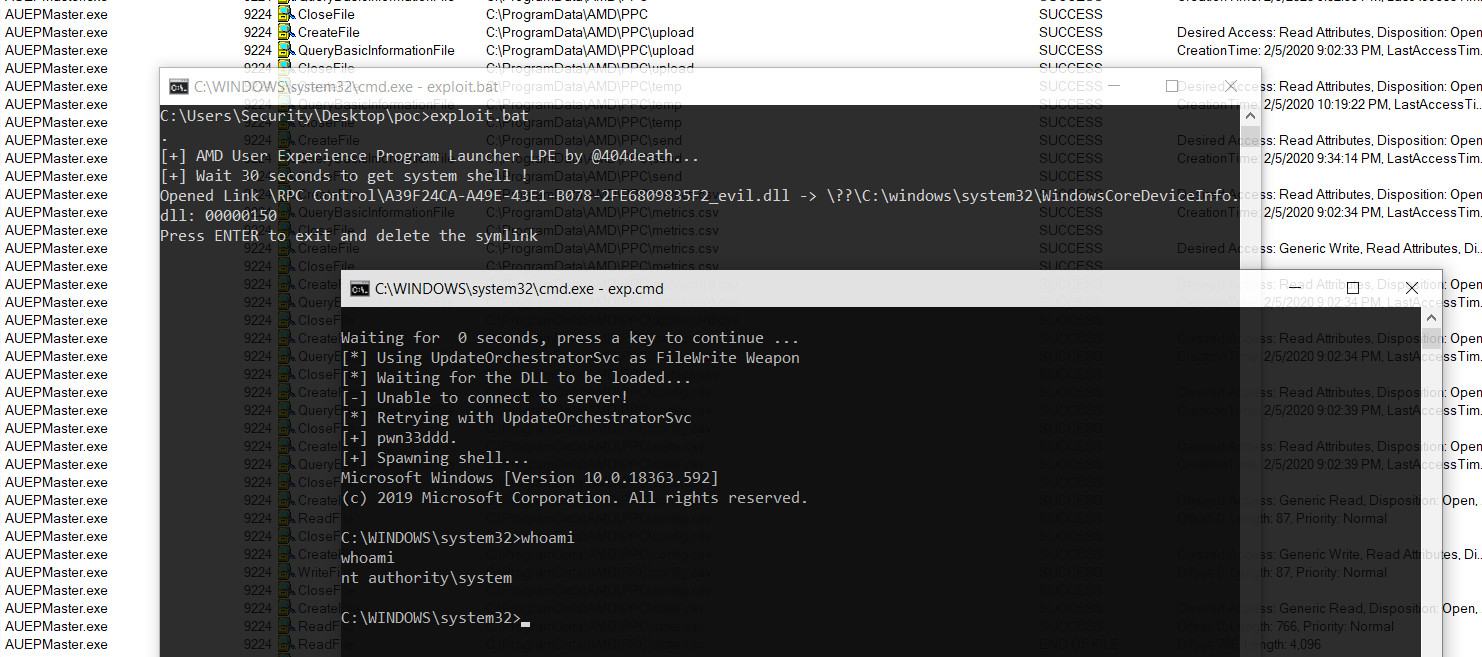 sailay1996/amd_eop_poc
CVE-2020-8950 Radeon Software의 AMD User Experience Program Launcher 권한 상승 ( FileWrite eop)
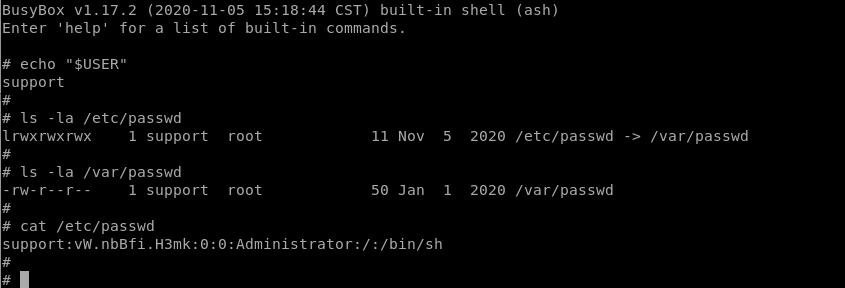 leoservalli/privilege-escalation-mitrastar
MitraStar 라우터의 권한 상승 취약점
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
CVE-2022-44268을 위한 취약점 재현 도커 환경








