
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
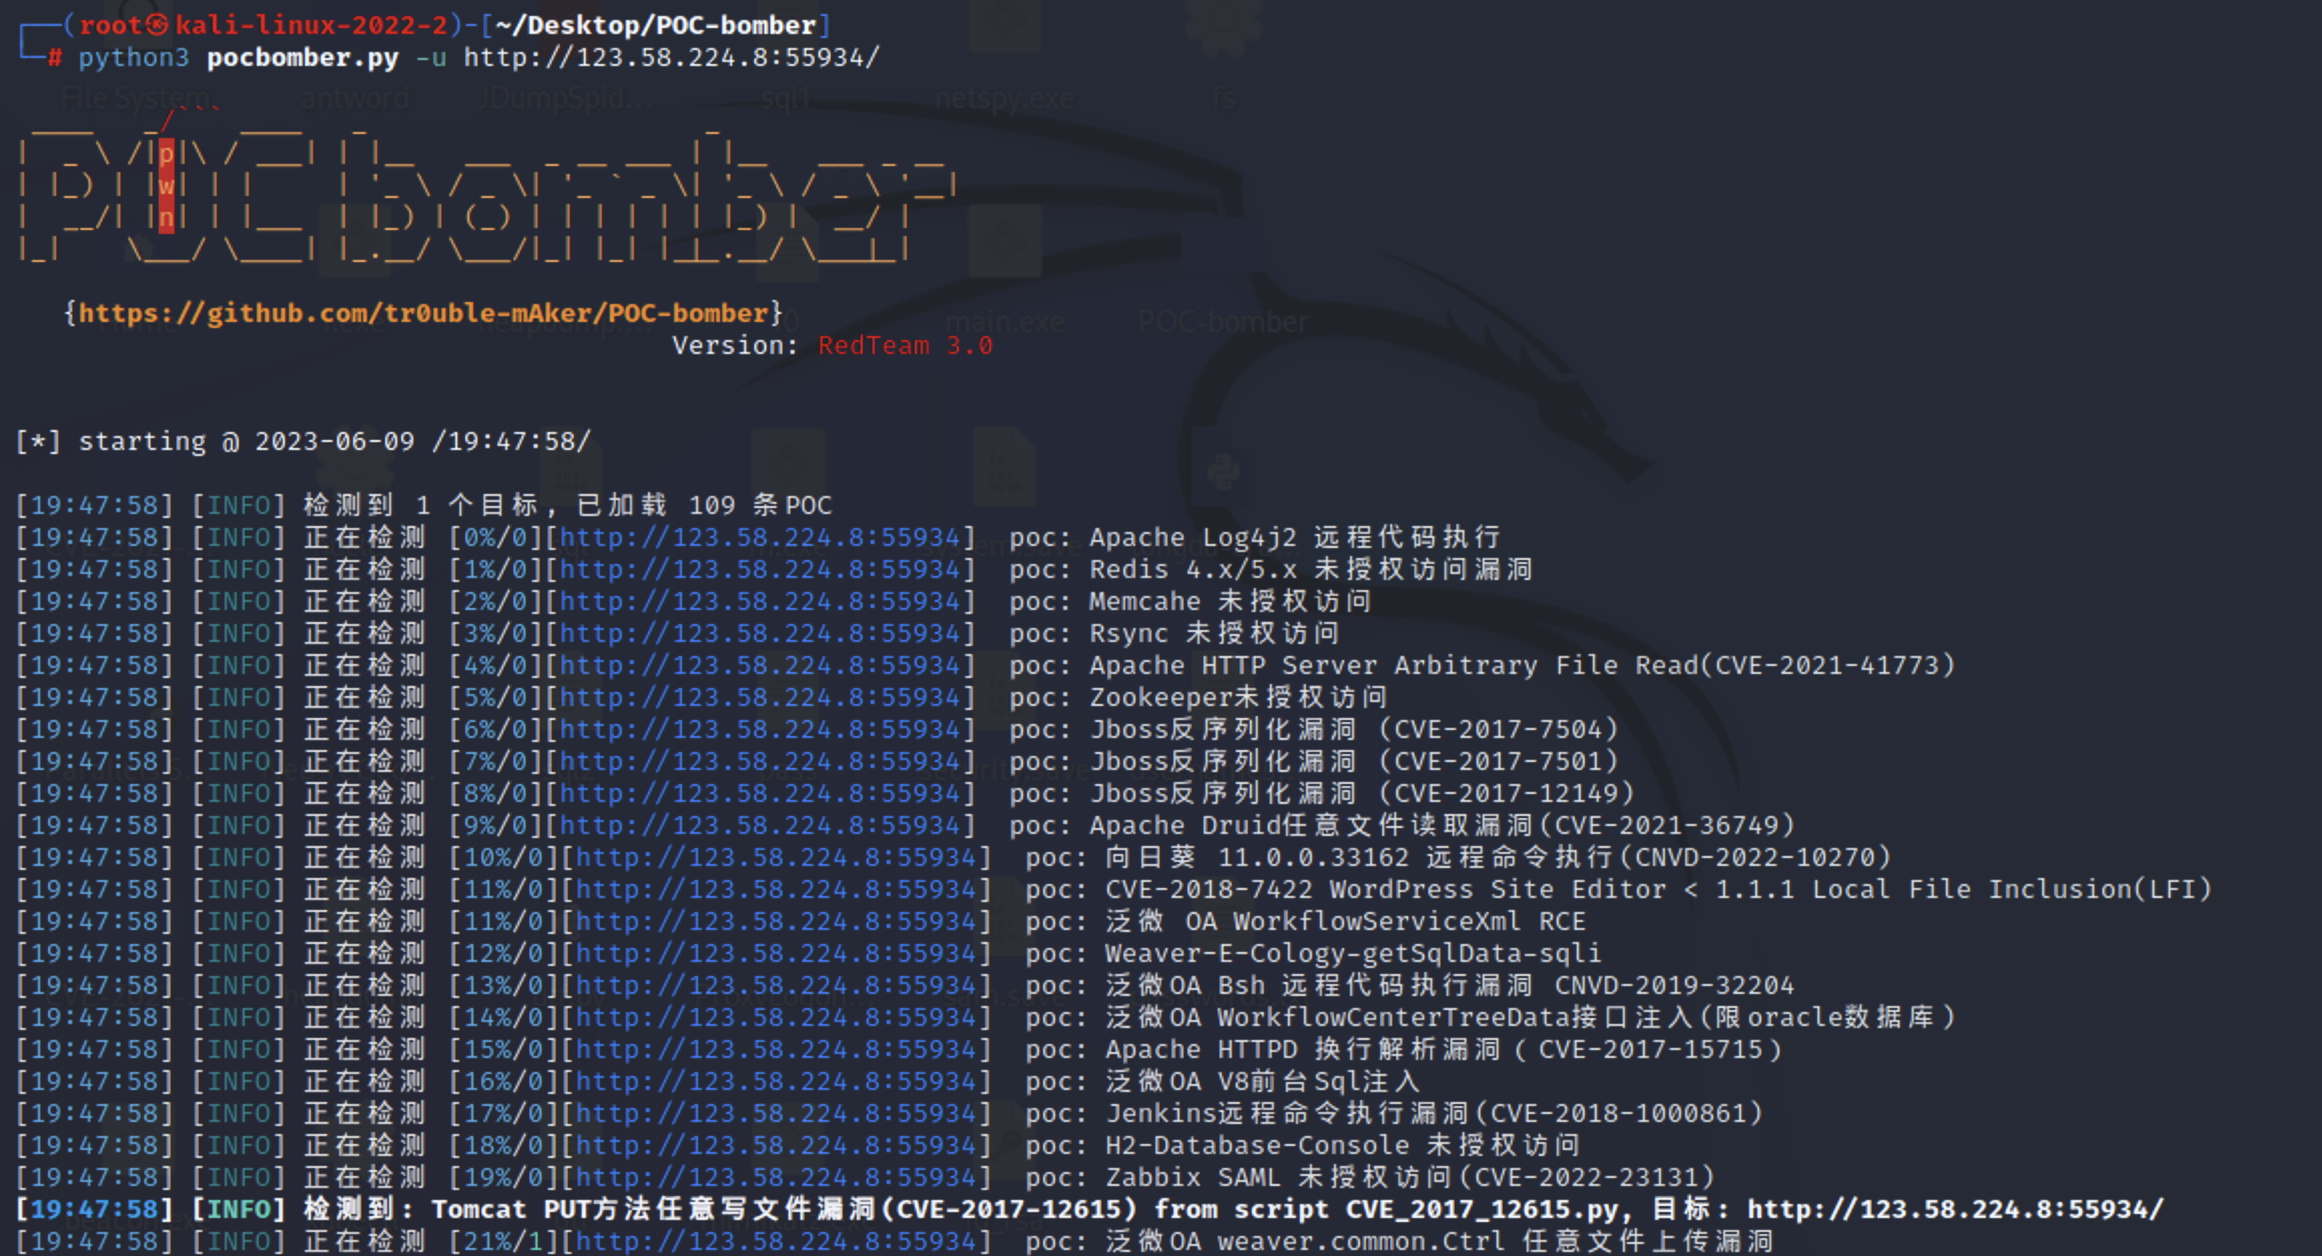 tr0uble-maker/poc-bomber
대량의 고위협 PoC/EXP를 활용해 신속하게 대상 권한을 획득하며, 침투 테스트 및 레드팀의 빠른 공격 초기 진입(打点)에 사용됩니다.
 taielab/awesome-hacking-lists
엄선된 최고 수준의 침투 테스트 도구와 여러 도메인에 걸친 생산성 유틸리티 모음입니다. 함께 참여하여 탐색하고, 기여하고, 여러분의 해킹 툴킷을 강화하세요!
 r00ts3c/ddos-rootsec
RootSec의 DDOS 아카이브를 살펴보세요. 최고 수준의 스캐너, 강력한 봇넷(Mirai 및 QBot) 및 기타 변종, 고영향력 익스플로잇, 고급 방법, 효율적인 스니퍼가 포함되어 있습니다. 사이버보안 전문가와 연구자에게 이상적입니다.
 ascit31/dark-moon
자율 AI 침투 테스트 엔진 — 웹, 클라우드, AD 및 Kubernetes 전반에 걸친 지속적인 공격적 보안. 에이전트 기반 추론 + 실제 익스플로잇 실행으로 증거 기반 취약점을 제공합니다. 프라이버시 게이트웨이: LLM은 실제 IP, 호스트, 자격 증명 또는…
 boku7/bokuloader
개념 증명용 Cobalt Strike 반사 로더로, Cobalt Strike의 회피 기능을 재현·통합·향상시키는 것을 목표로 합니다!
 redhuntlabs/redhunt-os
적대적 행위 모의 및 위협 사냥을 위한 가상 머신
 sunblaze-ucb/exploitgym
ExploitGym은 실제 세계의 취약점을 기반으로 구축된 대규모의 현실적인 벤치마크로, AI 에이전트의 익스플로잇 개발 능력을 평가하도록 설계되었습니다.
 knownsec/pocsuite
이 프로젝트는 유지보수가 중단되었습니다. https://github.com/knownsec/pocsuite3 프로젝트를 이용해 주십시오.
 zakirkun/guardian-cli
Guardian은 Google Gemini와 LangChain을 활용하여 지능적인 단계별 침투 테스트 워크플로우를 조율하면서 윤리적 해킹 표준을 유지하는 프로덕션 준비가 완료된 AI 기반 침투 테스트 자동화 CLI 도구입니다.
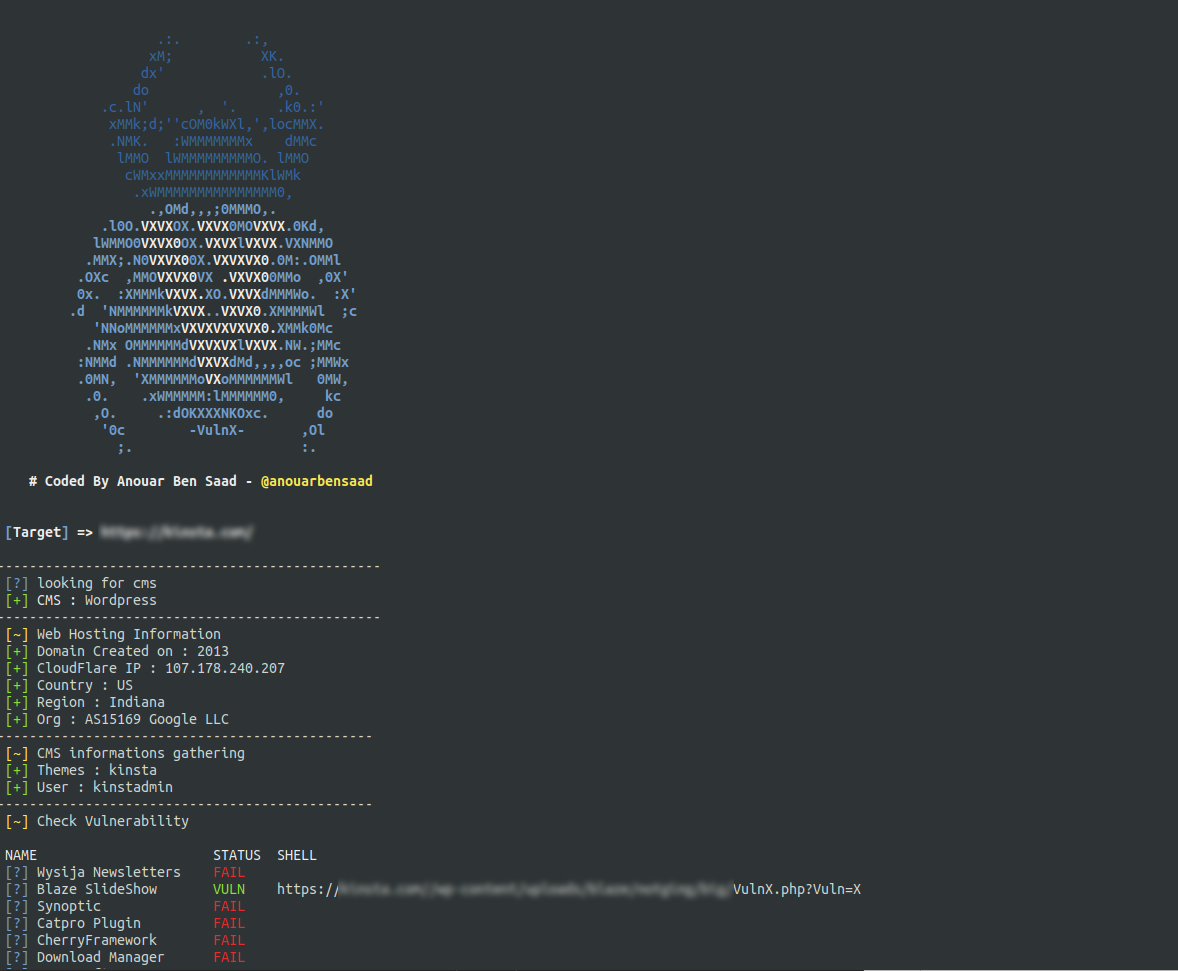 anouarbensaad/vulnx
vulnx 🕷️ 지능형 봇, 셸은 자동 주입을 수행할 수 있으며, 연구자가 CMS 시스템의 보안 취약점을 탐지하는 데 도움을 줍니다. 또한 빠른 CMS 보안 탐지, 정보 수집(서브도메인 이름, IP 주소, 국가 정보, 조직 정보 및 시간대 등 포함) 및 취약점…
 reajason/memshellparty
Java 웹 미들웨어에 특화된 메모리 웜 빠른 생성 도구로, 보안 연구원과 레드팀 구성원의 작업 흐름을 간소화하고 공격 및 방어 효율성을 높이는 데 중점을 둡니다.
 bats3c/shad0w
공격 후 작업을 위한 프레임워크로, 엄격한 모니터링 환경에서 은밀히 작동하도록 설계되었습니다.
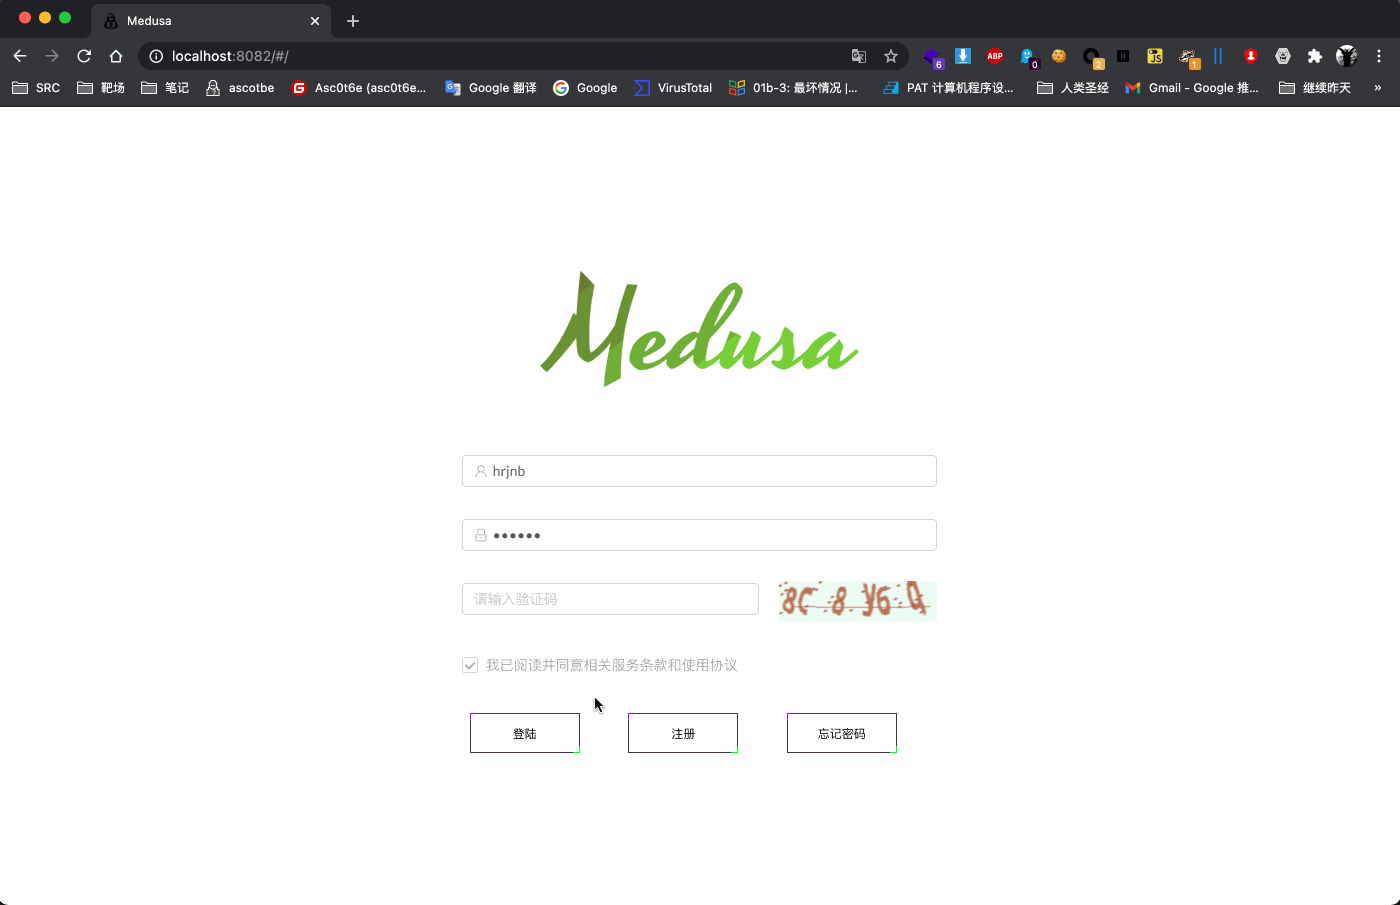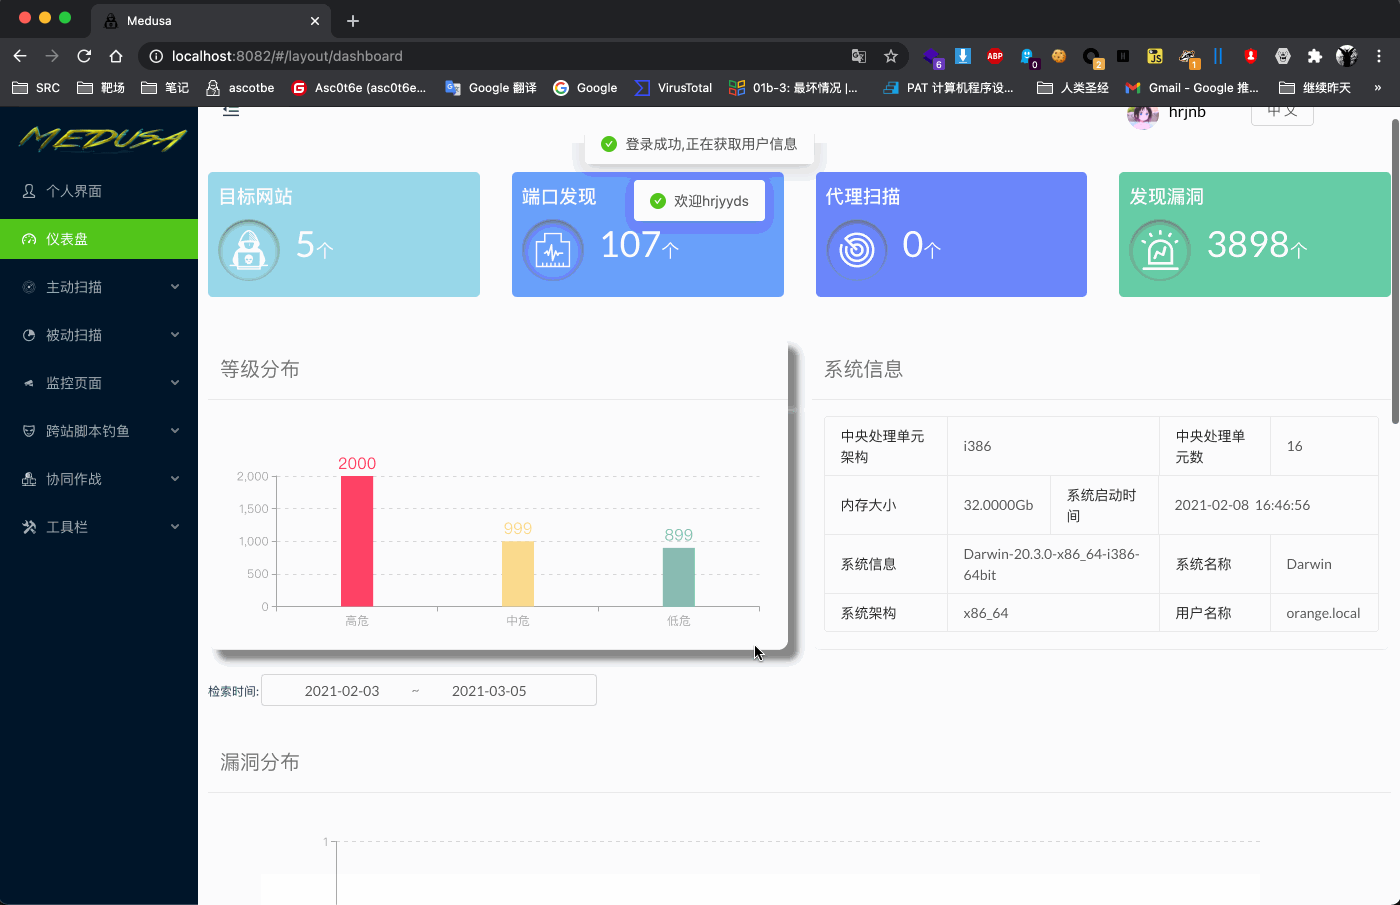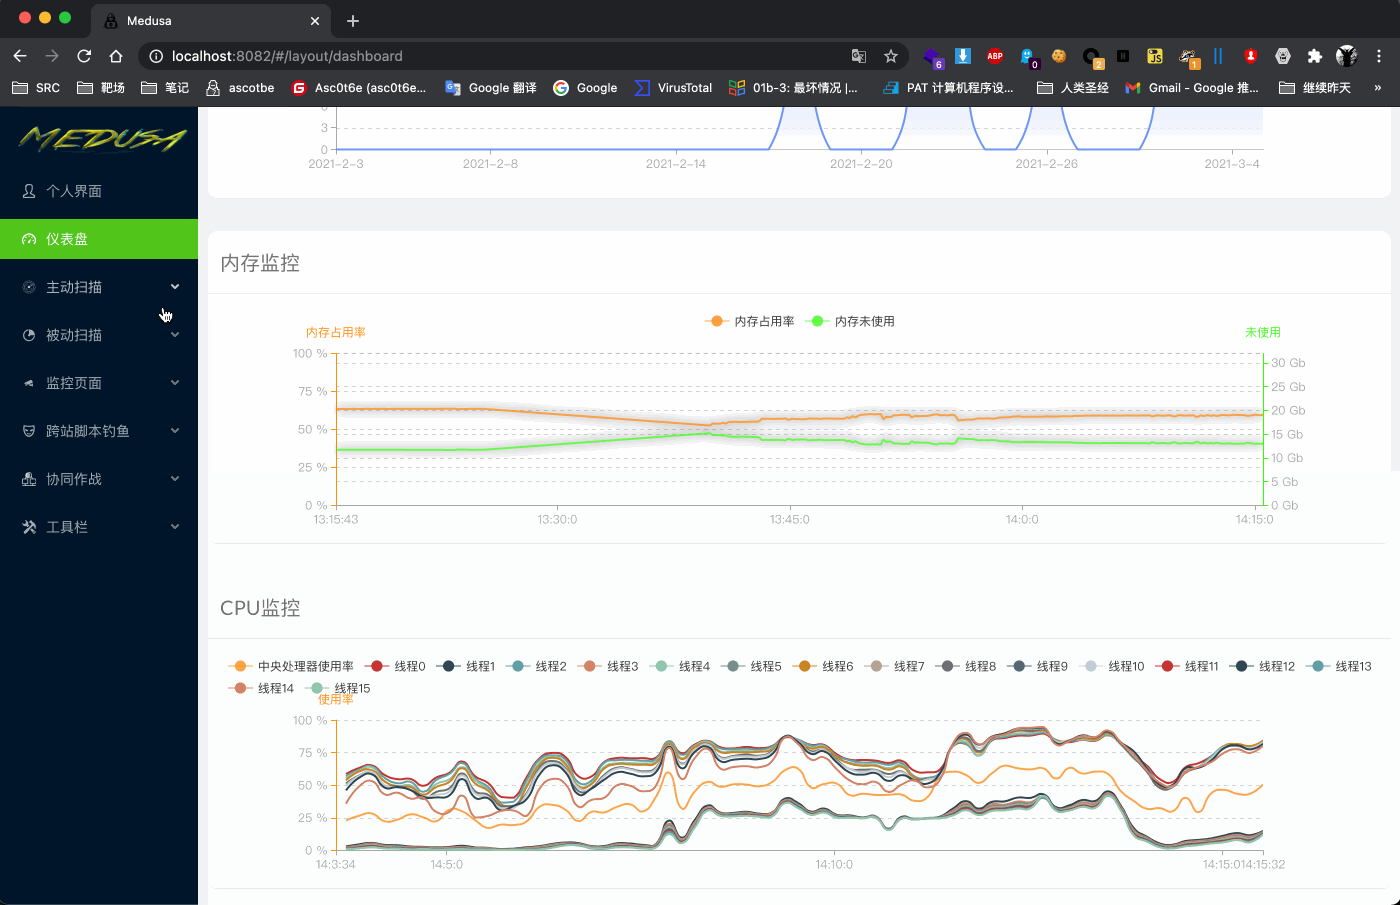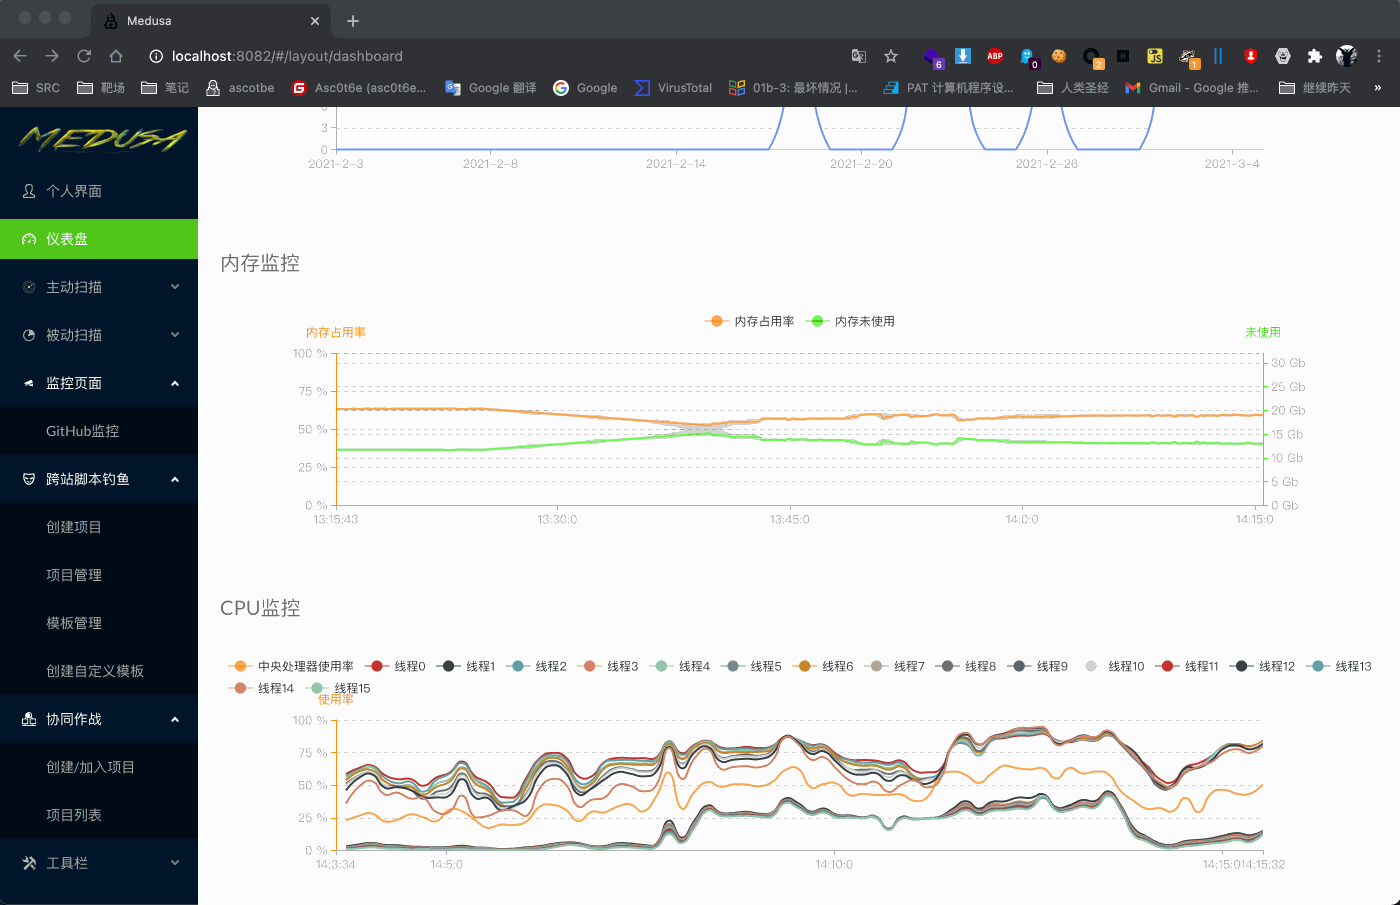 ascotbe/medusa
🐈Medusa는 레드팀 무기고 플랫폼으로, 현재 XSS 플랫폼, 협업 플랫폼, CVE 모니터링, 안티바이러스 우회 생성, DNSLOG, 피싱 메일, 파일 획득 등의 기능을 포함하며, 지속적으로 개발 중입니다.
 outflanknl/c2-tool-collection
Cobalt Strike(및 가능한 다른 C2 프레임워크)와 BOF 및 리플렉티브 DLL 로딩 기술을 통해 통합되는 도구 모음입니다.
 reverseclabs/c3
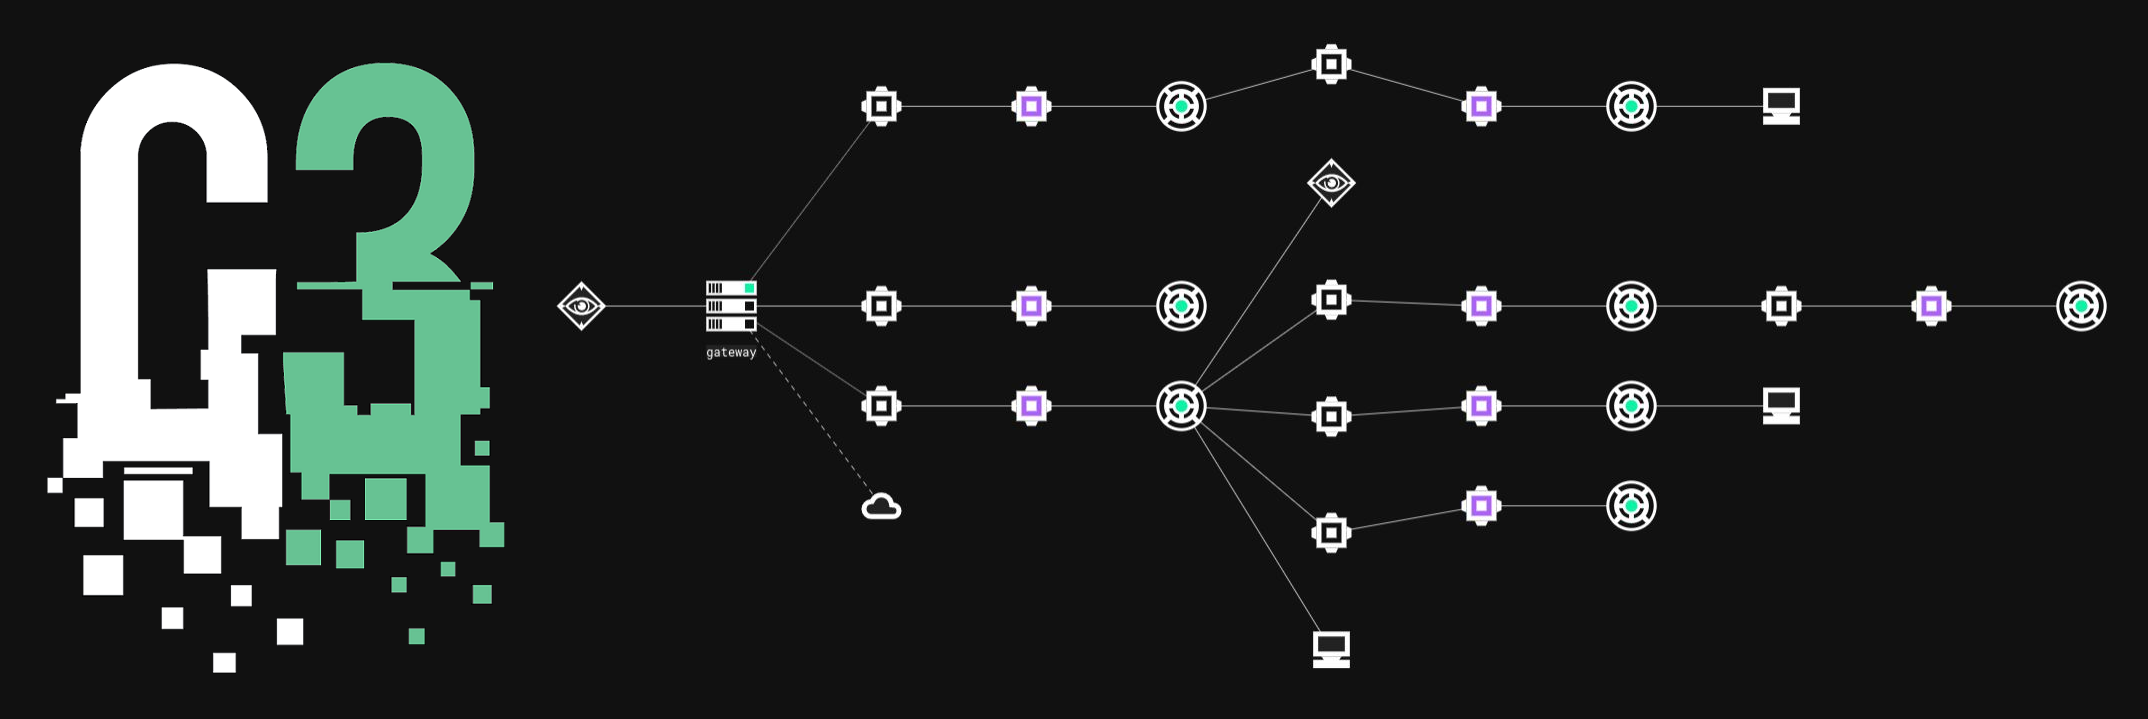
맞춤형 명령 및 제어(C3). 기존 공격 도구 키트와 통합을 제공하면서 맞춤형 C2 채널의 빠른 프로토타이핑을 위한 프레임워크.
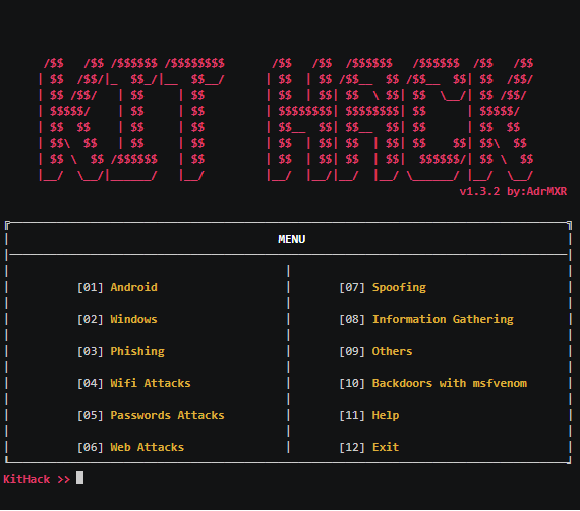 adrmxr/kithack
해킹 도구 팩 & 백도어 생성기.
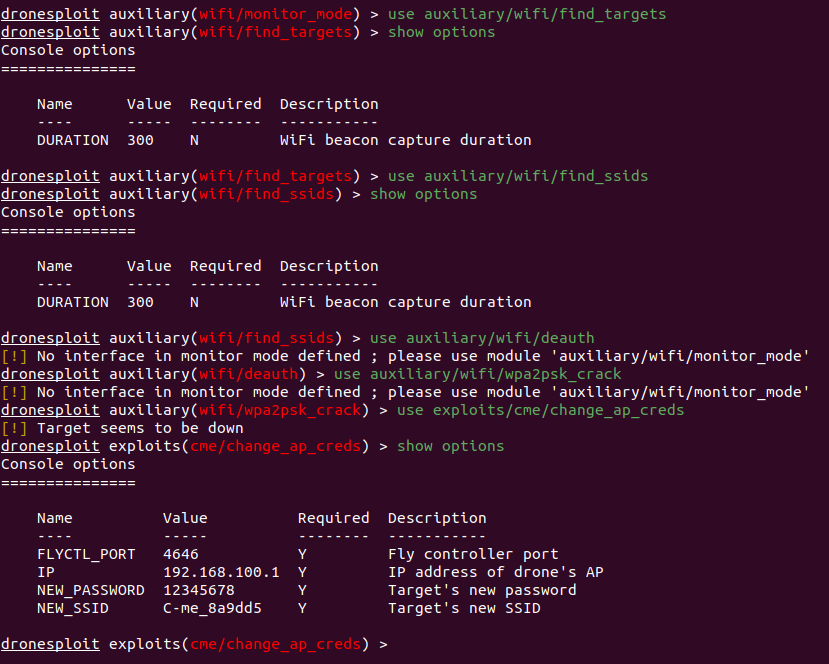 dronesploit/dronesploit
상업용 드론 침투 테스트를 위한 Metasploit 스타일의 콘솔 프레임워크로, 무선 공격, SSID/비밀번호 조작, 드론 특화 해킹 기술을 위한 모듈식 익스플로잇을 갖추고 있습니다.








