#1
 dark-lbp/isf
ISF(Industrial Control System Exploitation Framework), Python 기반의 익스플로잇 프레임워크
 rastating/wordpress-exploit-framework
Ruby로 개발된 WordPress 시스템 침투 테스트를 지원하는 프레임워크입니다.
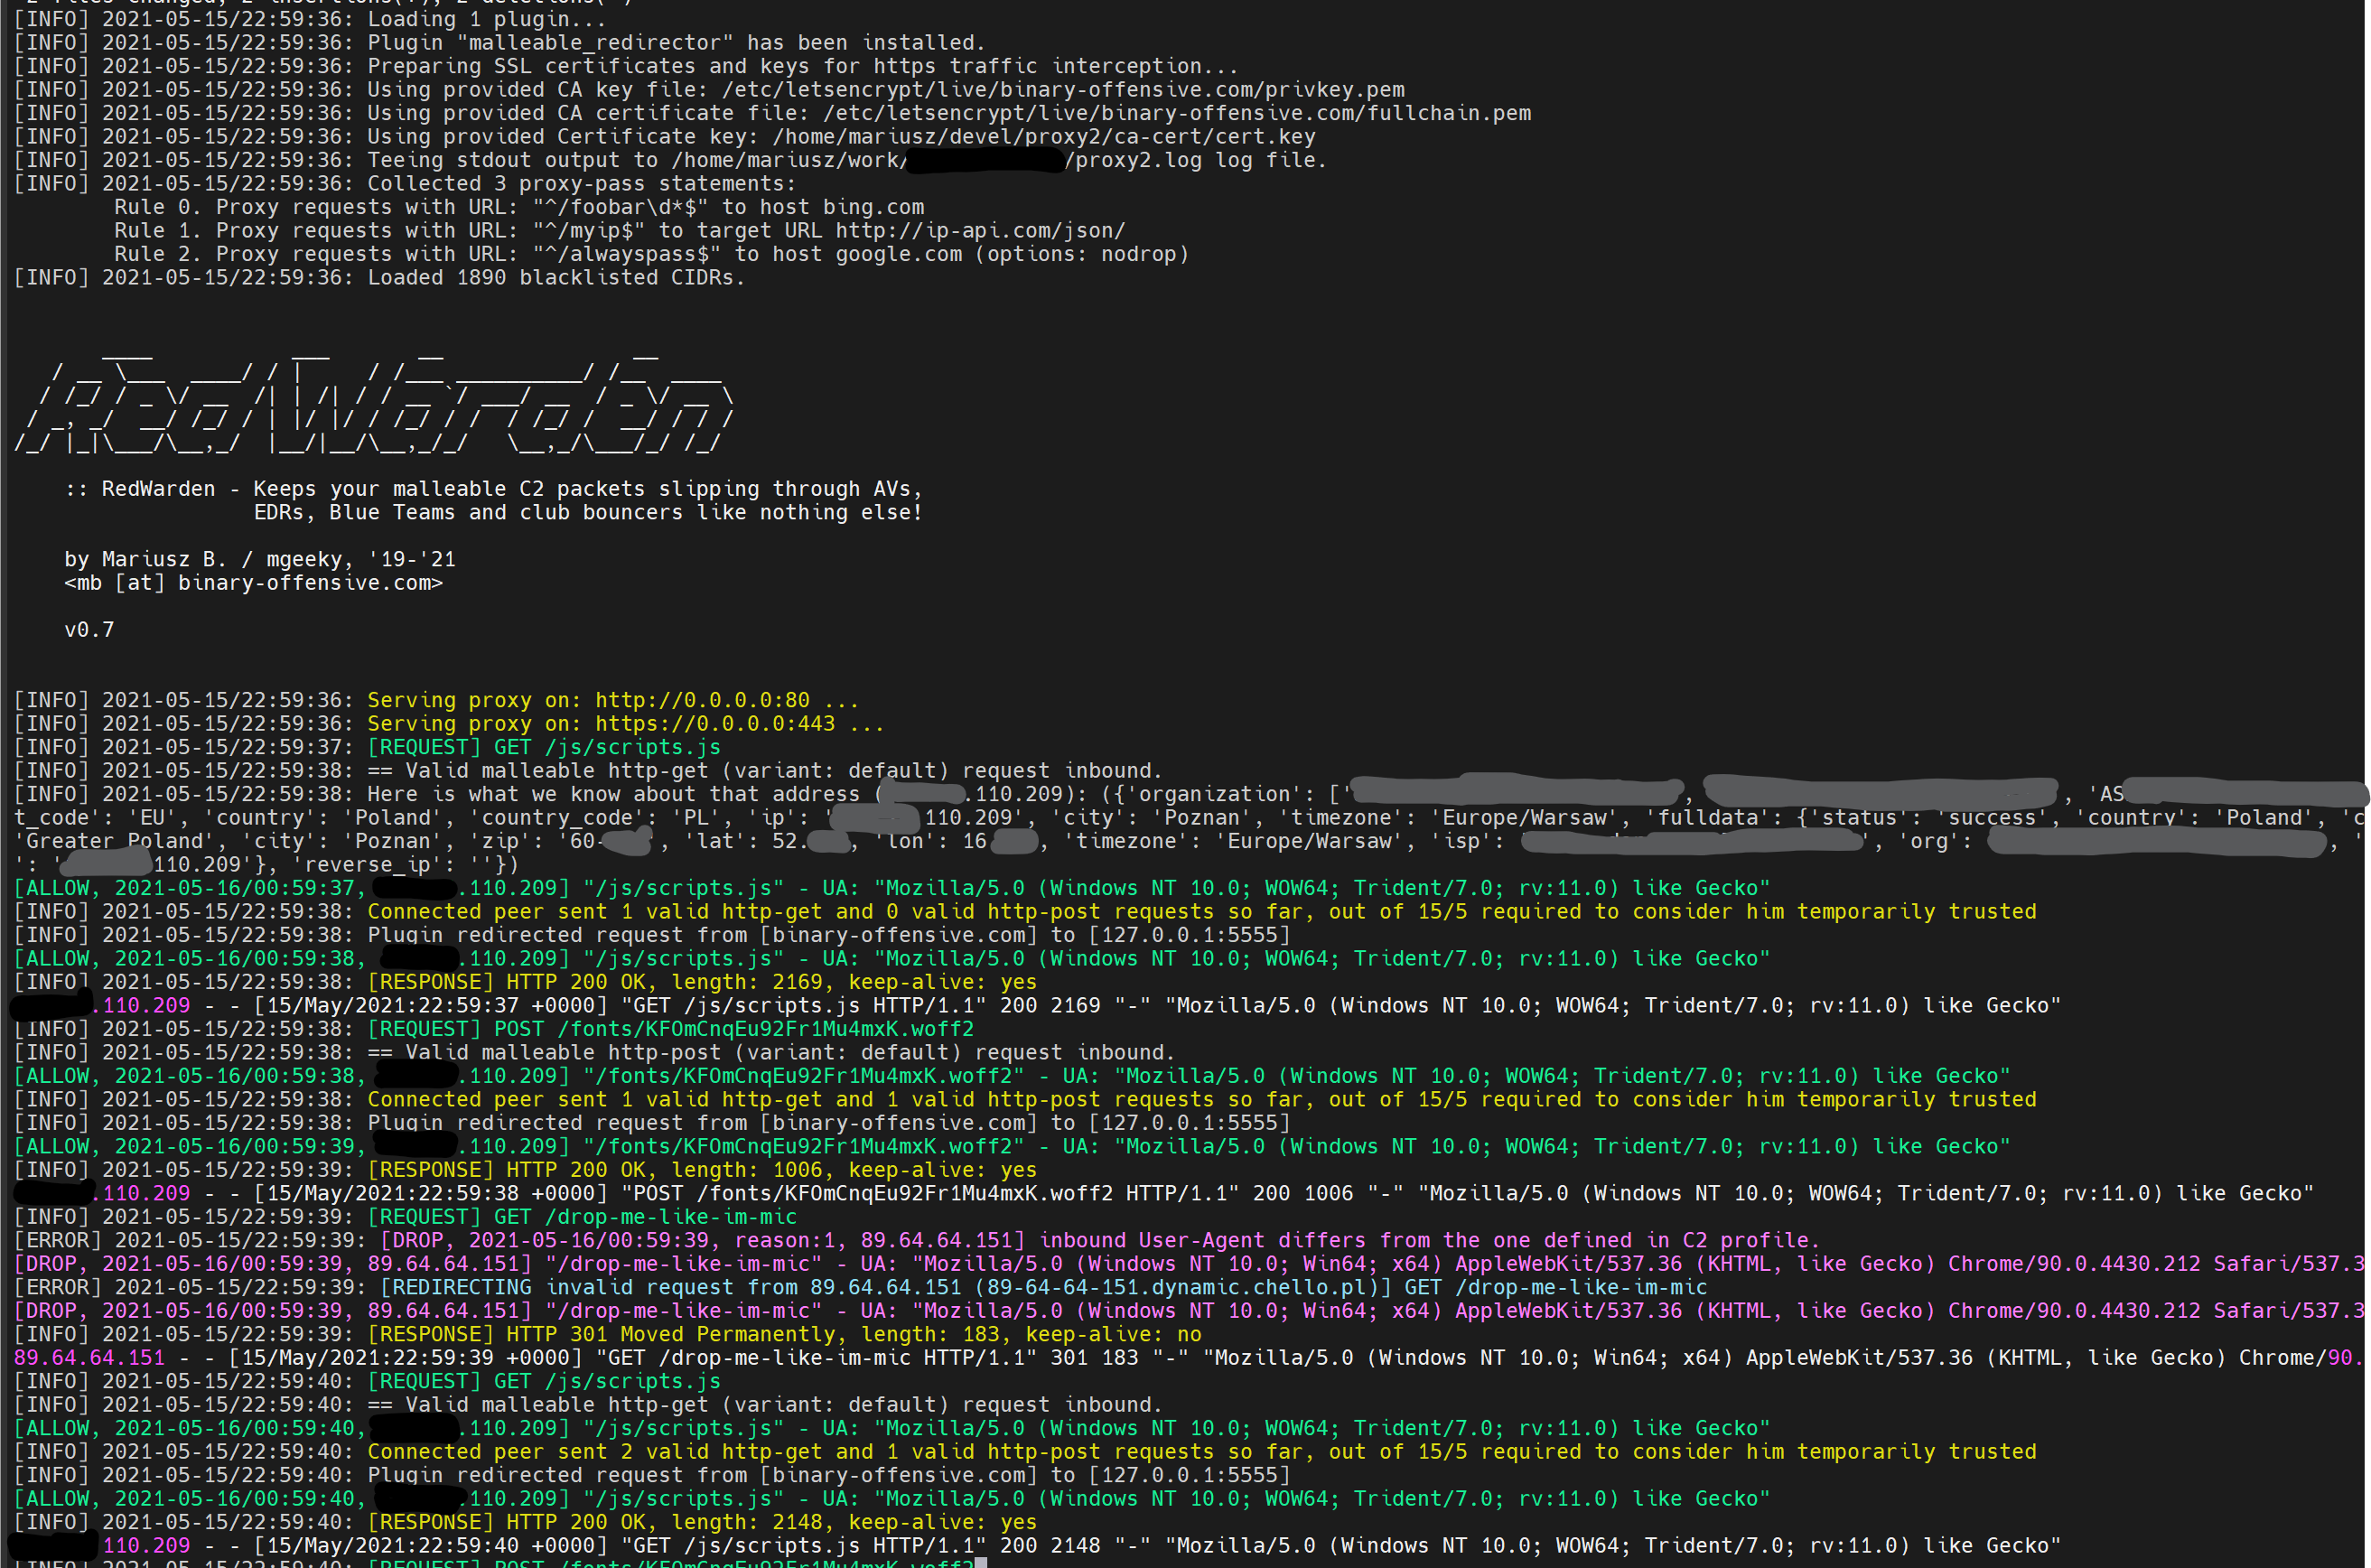 mgeeky/redwarden
패킷 검사 및 가변 프로파일 상관 분석을 통해 블루 팀, AV, EDR, 스캐너를 차단하는 Cobalt Strike C2 리버스 프록시
 toolswatch/vfeed
상호 연관된 CVE 취약점 및 위협 인텔리전스 데이터베이스 API
 hlldz/spookflare
로더, 드로퍼 생성기: 클라이언트 측 및 네트워크 측 대응책을 우회하기 위한 다양한 기능을 갖춘 도구입니다.
 tenable/routeros
RouterOS 보안 연구 도구 및 개념 증명
 egebalci/hercules
HERCULES는 바이러스 백신 소프트웨어를 우회할 수 있는 특수 페이로드 생성기입니다.
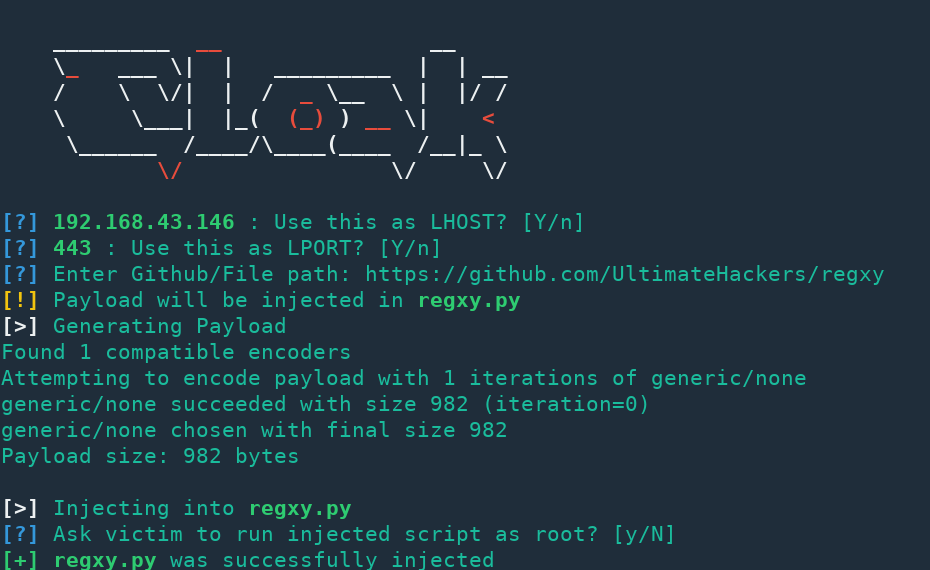 s0md3v/cloak
Cloak은 몇 가지 트릭으로 모든 Python 스크립트에 백도어를 심을 수 있습니다.
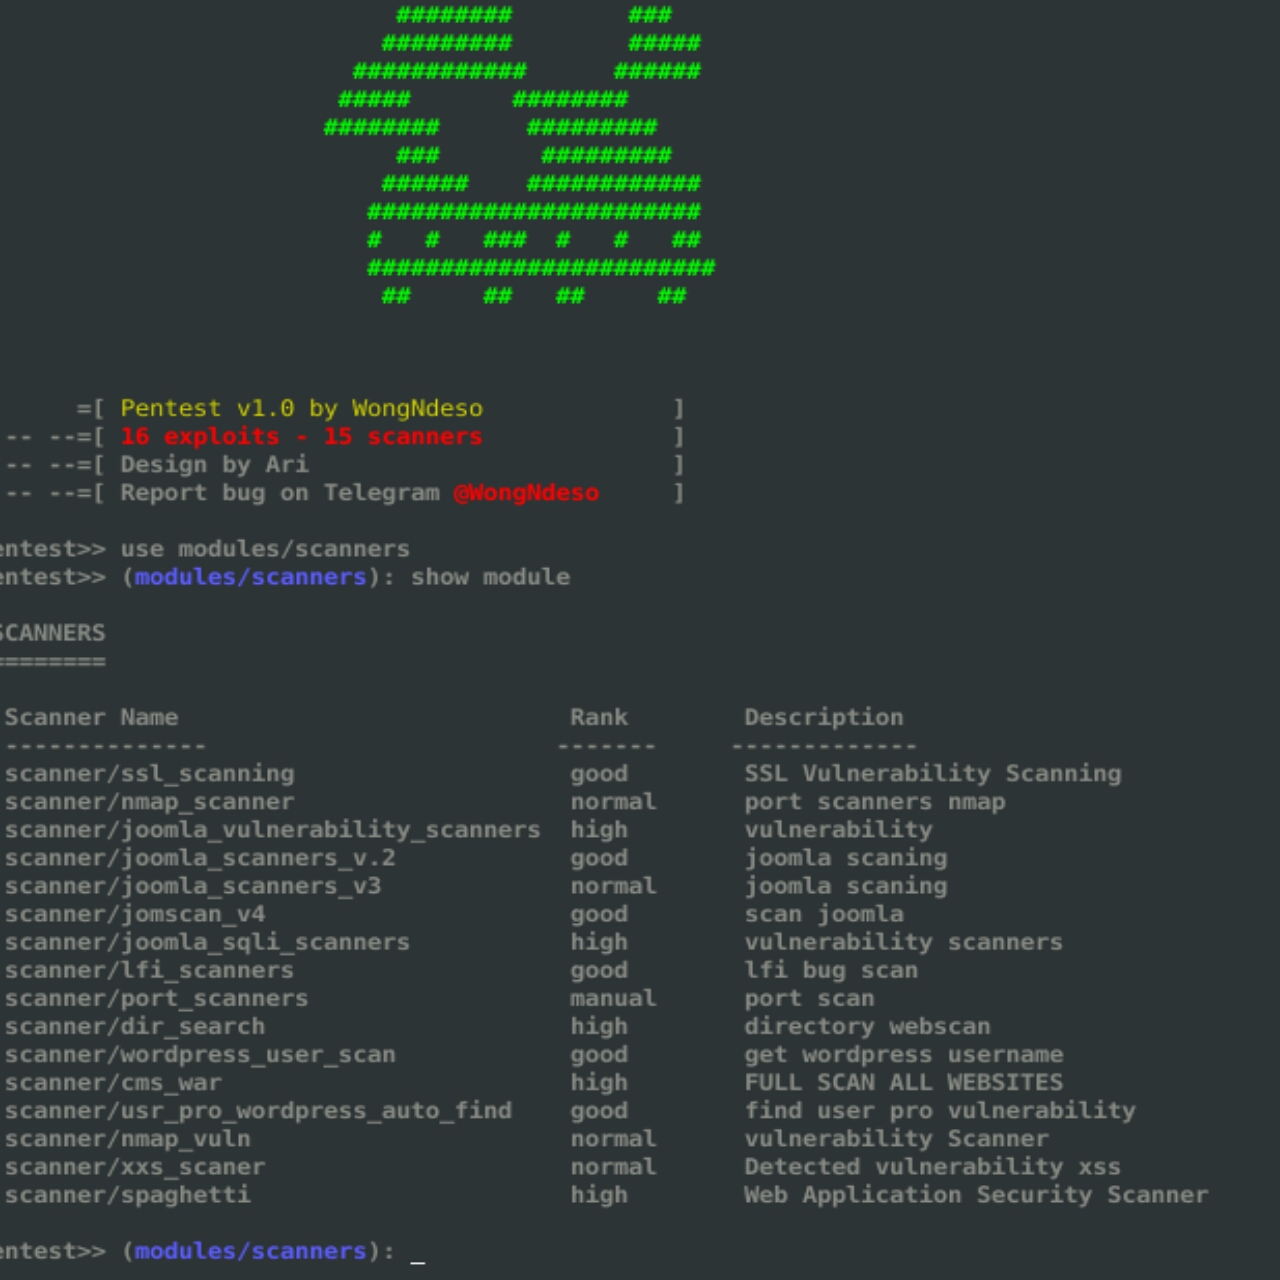 pikpikcu/pentest-tools-framework
Pentest Tools Framework는 침투 테스트를 위한 익스플로잇, 스캐너 및 도구의 데이터베이스입니다. Pentest는 초보자를 위한 많은 도구를 포함하는 강력한 프레임워크입니다. 커널 취약점, 네트워크 취약점을 탐색할 수 있습니다
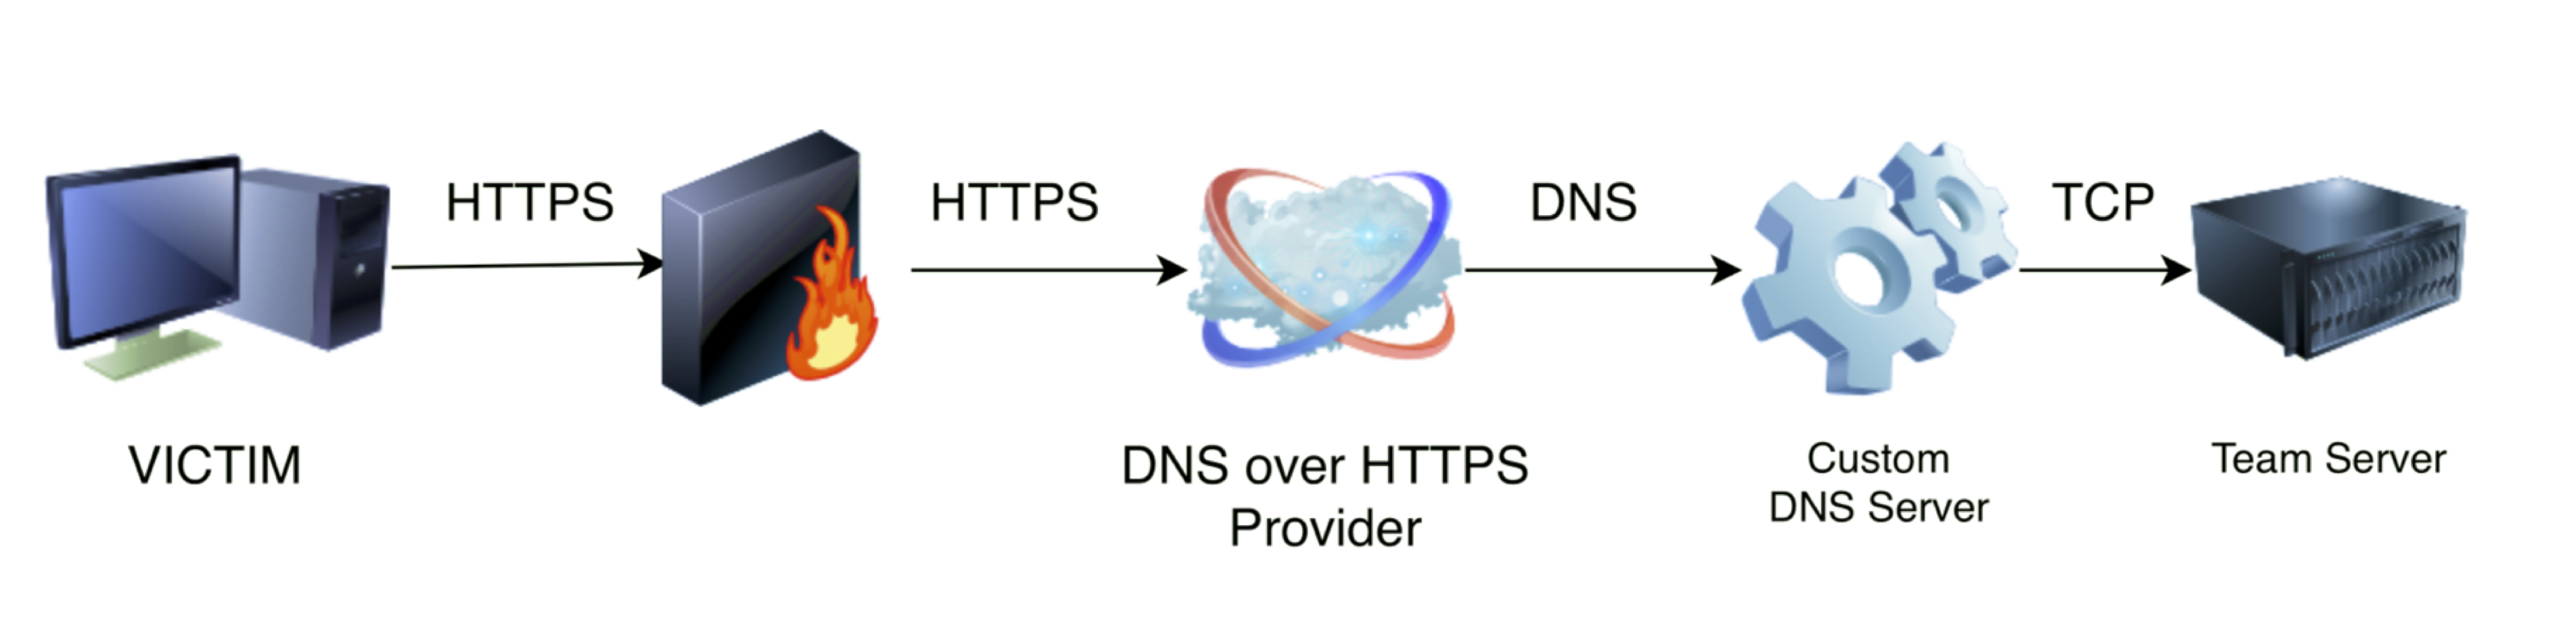 spiderlabs/dohc2
DoHC2는 Ryan Hanson(https://github.com/ryhanson/ExternalC2)의 ExternalC2 라이브러리를 HTTPS를 통한 DNS(DoH)로 명령 및 제어(C2)에 활용할 수 있게 해줍니다.
 didi/kemon
macOS 커널 모니터링을 위한 오픈 소스 Pre 및 Post 콜백 기반 프레임워크
 tegal1337/nekobotv1
NekoBot | 500개 이상의 Exploit과 2000개 이상의 Shell을 갖춘 자동 익스플로이터
 wavestone-cdt/abaddon
레드팀 운영 관리 플랫폼으로 인프라 배포, C2 설정, 피싱 캠페인 및 정찰을 자동화하며 통합된 도구 오케스트레이션 및 보고 기능을 제공합니다.
 phoenixc2/phoenixc2
협업을 위해 python3로 제작된 명령 및 제어-프레임워크
 chrisallenlane/novahot
침투 테스터를 위한 웹쉘 프레임워크.
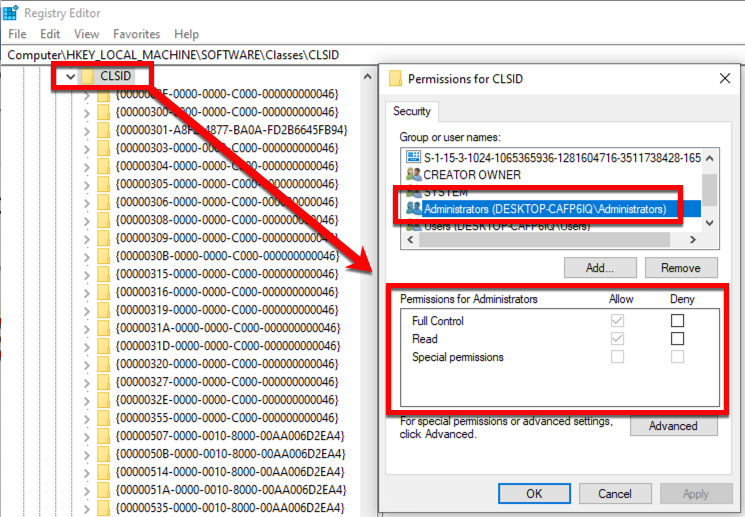 optiv/dent
Microsoft의 WDAPT 센서의 취약점을 활용하여 COM 기반 우회를 생성하기 위한 프레임워크입니다.
 hfiref0x/cve-2015-1701
취약한 Windows 시스템에서 커널 모드 권한 상승을 위한 개념 증명 코드를 제공하는 CVE-2015-1701 Win32k 권한 상승 익스플로잇입니다.