
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 cd80-ctf/cve-2021-4034
CVE-2021-4034에 대한 개념 증명 익스플로잇으로, pkexec의 로컬 권한 상승 취약점을 이용하여 권한이 없는 사용자가 취약한 시스템에서 루트 권한을 획득할 수 있게 합니다.
 julixsalas/cve-2020-0796
Windows SMBv3 구현에서 CVE-2020-0796(SMBGhost) 취약점을 스캔하고 탐지하기 위한 Metasploit 보조 모듈.
 febin0x10/fortinet_forticlient_exploit_cve-2026-24018
로컬 권한 상승 익스플로잇으로, Fortinet FortiClientLinux의 심볼릭 링크 추적 취약점을 악용하여 영향을 받는 버전에서 루트 액세스를 획득합니다.
 deoxykev/cve-2021-4034-rust
# CVE-2021-4034 polkit pkexec 로컬 권한 상승 익스플로잇의 Rust 구현, 빌드 지침 및 탐지 고려 사항 포함.
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 확장
 kernelpan1k/trans2open-cve-2003-0201
Samba 익스플로잇 CVE2003-0201

 magicbytes/magicarch
MagicArch는 Ansible로 구축된 종합적인 사후 설치 스크립트로, 기본 Arch Linux 설치를 침투 테스트 및 성능에 맞게 맞춤화된 완전한 침투 테스트 배포판으로 변환하도록 설계되었습니다. 보안 평가, 사용자 지정 및 성능 최적화에 중점을 두어…
 stationedk-06/darksword_analysis
DarkSword iOS WebKit 익스플로잇 체인의 정적 분석 — 전달, 스테이징 및 CVE 분석 (CVE-2025-31277, CVE-2025-43529)
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
CVE-2025-29824를 대상으로 하는 로컬 권한 상승 익스플로잇으로, Windows 공통 로그 파일 시스템(CLFS) 드라이버를 겨냥하며, 보안 연구 및 테스트를 위한 개념 증명 코드를 제공합니다.
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-验证
 xd20111/cve-2026-31431
Linux 커널의 authencesn 템플릿에서 AF_ALG 및 splice()를 통한 로컬 권한 상승 취약점에 대한 문서화 및 분석으로, 영향을 받는 버전, 탐지 및 완화 방법을 포함합니다.
 louzogh/cve-2021-31800
CVE-2021-31800 개념 증명
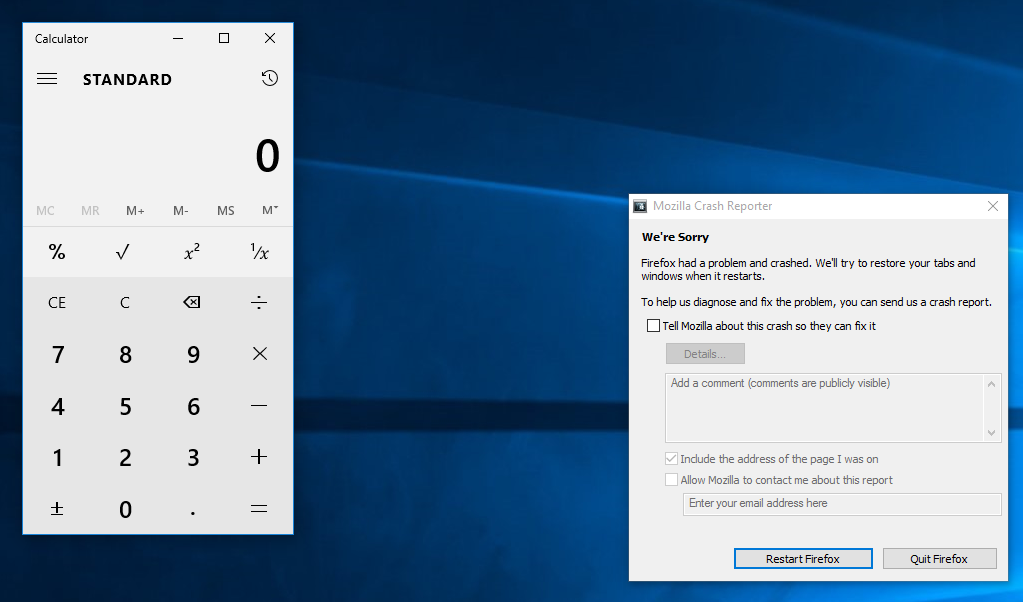 soham23/firefox-rce-nssmil
Exploit-DB/Metasploit 원본 모듈에서 각색한 CVE-2016-9079(Firefox Use-After-Free) 공개 익스플로잇의 교육용 독립형 JavaScript 구현입니다.
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
PX4 Autopilot 버전 ≤1.17.0-rc2에 대한 원격 서비스 거부(DoS) 공격으로, MavlinkLogHandler의 스택 기반 버퍼 오버플로를 이용합니다.
 razvanduda/ghostshell
CVE-2026-31431 — Linux 커널 페이지 캐시 손상을 통한 로컬 권한 상승
 rosnlr5/modrosnlr5
# Linux 커널 CVE-2026-31431 개념 증명 익스플로잇 AF_ALG 소켓을 활용하여 페이로드 주입 및 셸 생성으로 권한을 root로 승격시키는 Linux 커널 CVE-2026-31431용 개념 증명 익스플로잇입니다.
 victorns69/cve-2024-12381
Chrome V8 타입 혼동(CVE-2024-12381)을 위한 익스플로잇으로, JSPI 샌드박스 우회를 포함하며, 브라우저를 지문 인식하고 취약한 버전에 페이로드를 제공하는 Flask 서버를 통해 RCE를 실행합니다.
 julichaan/cve-2026-31431-python-copyfail-poc
# CVE-2026-31431용 Python 익스플로잇 setuid 바이너리의 페이지 캐시 손상을 통한 Linux 커널 권한 상승으로, 루트 액세스를 달성합니다.








